Capítulo 7 - Teoría
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Spanish |
| Book: | Capítulo 7 - Teoría |
| Printed by: | Utilizator vizitator |
| Date: | Sunday, 22 November 2026, 12:04 AM |
Description
Normativa sobre ciberseguridad marítima
Table of contents
- 1. Introducción
- 2. Directrices y Resolución de la OMI MSC.428(98)
- 3. Seguro cibernético y consideraciones de responsabilidad
- 4. RGPD de la UE y su impacto en la protección de datos marítimos
- 5. Gestión de Riesgos Cibernéticos y Sistema de Gestión de Seguridad (SMS)
- 6. Estudio de caso: Lecciones de cumplimiento
- 7. Conclusión
1. Introducción
A medida que el sector marítimo adopta cada vez más la transformación digital, el panorama regulatorio en torno a la ciberseguridad está evolucionando para garantizar que las organizaciones cumplan con las mejores prácticas y mantengan la seguridad de los sistemas marítimos críticos. La protección de las operaciones marítimas frente a las amenazas cibernéticas no es solo una cuestión de seguridad operativa, sino también de cumplimiento legal. Este capítulo explora las normativas clave de ciberseguridad que rigen la industria marítima, centrándose en los marcos y directrices proporcionados por la Organización Marítima Internacional (OMI), normas industriales como ISO 27001 y NIST, así como leyes relevantes como el Reglamento General de Protección de Datos (RGPD).
Comenzamos con un análisis detallado de las Directrices de la OMI, específicamente la Resolución MSC.428(98), que establece estándares internacionales para la ciberseguridad en la industria marítima. El capítulo explora a continuación el papel del seguro cibernético y las consideraciones de responsabilidad, destacando la importancia de la cobertura y las implicaciones legales de los incidentes cibernéticos. Además, analizamos cómo marcos como ISO 27001, NIST y RGPD pueden ayudar a las organizaciones a mitigar riesgos y garantizar el cumplimiento de las normativas de ciberseguridad. Finalmente, revisitamos el caso de estudio de Maersk, analizando las lecciones de cumplimiento aprendidas en su proceso de recuperación.
2. Directrices y Resolución de la OMI MSC.428(98)
Resumen de la Resolución de la OMI MSC.428(98) y su requisito para incorporar la gestión de riesgos cibernéticos en el Sistema de Gestión de Seguridad (SMS)
La Organización Marítima Internacional (OMI) ha reconocido la creciente amenaza de los riesgos cibernéticos para el sector marítimo. Para abordar estos desafíos, se adoptó la Resolución MSC.428(98) de la OMI, que exige que la gestión de riesgos cibernéticos se integre en el Sistema de Gestión de Seguridad (SMS) antes del 1 de enero de 2021. La resolución enfatiza que los armadores y operadores deben evaluar los riesgos de ciberseguridad e implementar medidas para proteger sus buques y sistemas a bordo.
Aspectos clave de la Resolución de la OMI MSC.428(98) incluyen:
- El requisito para que las empresas navieras incorporen la ciberseguridad en sus SMS existentes.
- Un enfoque basado en el riesgo para identificar y mitigar amenazas cibernéticas.
- La importancia de monitorizar, actualizar y mejorar las prácticas de ciberseguridad continuamente.
- El reconocimiento de directrices existentes de la industria, como las de BIMCO, IACS y la Guardia Costera de EE. UU. (BIMCO ET AL., 2020; IACS, 2021).
Cómo garantizar el cumplimiento de las recomendaciones de ciberseguridad de la OMI
El cumplimiento de las directrices de ciberseguridad de la OMI requiere:
- Evaluación de riesgos: Identificación de posibles amenazas cibernéticas a los sistemas a bordo y evaluación de su impacto (IMO, 2017a).
- Implementación de estrategias de mitigación: Aplicación de medidas de seguridad, como cortafuegos, controles de acceso y sistemas de detección de intrusiones (Sowmya & Anita, 2023).
- Formación y concienciación de tripulaciones: Educación del personal sobre las mejores prácticas de ciberseguridad, ataques de phishing y uso de sistemas seguros.
- Planificación de la respuesta a incidentes: Establecer un marco para detectar, responder y recuperarse de incidentes cibernéticos.
- Auditorías y actualizaciones periódicas: Garantizar que las políticas de SMS reflejen las últimas amenazas y desarrollos del sector.
Las cibertecnologías se han vuelto esenciales para la operación y gestión de numerosos sistemas críticos para la seguridad y protección del transporte marítimo y la protección del entorno marino. En algunos casos, estos sistemas deben cumplir con normas internacionales y requisitos de Administración de Banderas. Sin embargo, las vulnerabilidades creadas al acceder, interconectar o conectar estos sistemas pueden conllevar riesgos cibernéticos que deben abordarse. Los sistemas vulnerables podrían incluir, pero no se limitan a:
- Sistemas de puentes
- Sistemas de manipulación y gestión de carga
- Sistemas de propulsión y gestión de maquinaria y control de potencia
- Sistemas de control de acceso
- Sistemas de servicio y gestión de pasajeros
- Redes públicas orientadas a pasajeros
- Sistemas administrativos y de bienestar de la tripulación
- Sistemas de comunicación
Debe considerarse la distinción entre tecnología de la información y sistemas de tecnología operativa. Los sistemas de tecnología de la información pueden considerarse centrados en el uso de los datos como información. Los sistemas tecnológicos operativos pueden considerarse centrados en el uso de datos para controlar o monitorizar procesos físicos. Además, también debe considerarse la protección del intercambio de información y datos dentro de estos sistemas.
Aunque estas tecnologías y sistemas proporcionan importantes ganancias de eficiencia para la industria marítima, también presentan riesgos para los sistemas y procesos críticos vinculados al funcionamiento de sistemas integrales para el transporte marítimo. Estos riesgos pueden deberse a vulnerabilidades derivadas de una operación, integración, mantenimiento y diseño inadecuados de sistemas relacionados con el cibernestismo, así como de amenazas cibernéticas intencionadas e involuntarias.
Las amenazas se presentan por acciones maliciosas (por ejemplo, hackeos o la introducción de malware) o por las consecuencias no deseadas de acciones benignas (por ejemplo, mantenimiento de software o permisos de usuario). En general, estas acciones exponen vulnerabilidades (por ejemplo, software obsoleto o cortafuegos ineficaces) o explotan vulnerabilidades en tecnología operativa o de la información. Una gestión eficaz del riesgo cibernético debería considerar ambos tipos de amenazas.
Las vulnerabilidades pueden deberse a deficiencias en el diseño, integración y/o mantenimiento de sistemas, así como a fallos en la disciplina cibernética. En general, cuando se exponen o explotan vulnerabilidades en tecnología operativa y/o de la información, ya sea directamente (por ejemplo, contraseñas débiles que conducen a accesos no autorizados) o indirectamente (por ejemplo, la ausencia de segregación de red), pueden haber implicaciones para la seguridad y la confidencialidad, integridad y disponibilidad de la información. Además, cuando se exponen o explotan vulnerabilidades operativas y/o de tecnología de la información, pueden surgir implicaciones para la seguridad, especialmente cuando se ven comprometidos sistemas críticos (por ejemplo, sistemas de navegación en puente o de propulsión principal).
Una gestión eficaz del riesgo cibernético también debe considerar los impactos en la seguridad y protección derivados de la exposición o explotación de vulnerabilidades en los sistemas de tecnología de la información. Esto podría deberse a una conexión inapropiada a sistemas tecnológicos operativos o a fallos procedimentales por parte del personal operativo o terceros, que podrían comprometer estos sistemas (por ejemplo, uso inapropiado de medios extraíbles como una memoria USB).
Estas tecnologías y amenazas que cambian rápidamente dificultan abordar estos riesgos únicamente mediante estándares técnicos. Por ello, estas Directrices recomiendan un enfoque de gestión de riesgos frente a los riesgos cibernéticos que sea resiliente y evolucione como una extensión natural de las prácticas existentes de gestión de seguridad y protección.
Al considerar posibles fuentes de amenazas y vulnerabilidades y las estrategias asociadas de mitigación de riesgos, también deben considerarse varias opciones de control potenciales para la gestión de riesgos cibernéticos, incluyendo, entre otras, controles de gestión, operativos o procedimentales y técnicos.
Aplicación
Estas directrices están dirigidas principalmente a todas las organizaciones del sector naviero y están diseñadas para fomentar prácticas de gestión de seguridad y protección en el ámbito cibernético.
Reconociendo que no hay dos organizaciones iguales en la industria naviera, estas Directrices se expresan en términos generales para tener una aplicación amplia. Los buques con sistemas cibernéticos limitados pueden encontrar suficiente una simple aplicación de estas Directrices; sin embargo, los buques con sistemas complejos relacionados con ciberseguridad pueden requerir un mayor nivel de cuidado y deberían buscar recursos adicionales a través de la industria y socios gubernamentales de prestigio.
Elementos de la gestión de riesgos cibernéticos
A efectos de estas Directrices, la gestión de riesgos cibernéticos significa el proceso de identificar, analizar, evaluar y comunicar un riesgo relacionado con el ciberespacio y aceptarlo, evitarlo, transferirlo o mitigarlo a un nivel aceptable, considerando los costes y beneficios de las acciones realizadas para las partes interesadas.
El objetivo de la gestión del riesgo cibernético marítimo es apoyar un transporte marítimo seguro y protegido, que sea operativamente resiliente frente a los riesgos cibernéticos.
La gestión eficaz del riesgo cibernético debe comenzar en el nivel de la alta dirección. La alta dirección debe inculcar una cultura de conciencia sobre el riesgo cibernético en todos los niveles de la organización y garantizar un régimen holístico y flexible de gestión del riesgo cibernético que esté en funcionamiento continuo y se evalúe constantemente mediante mecanismos efectivos de retroalimentación.
Un enfoque aceptado para lograr lo anterior es evaluar y comparar de forma exhaustiva las posturas actuales y deseadas de gestión de riesgos cibernéticos de una organización. Dicha comparación puede revelar carencias que pueden abordarse para alcanzar los objetivos de gestión de riesgos mediante un plan prioritario de gestión de riesgos cibernéticos. Este enfoque basado en el riesgo permitirá a una organización aplicar sus recursos de la manera más eficaz posible.
Estas Directrices presentan los elementos funcionales que apoyan una gestión eficaz del riesgo cibernético. Estos elementos funcionales no son secuenciales: todos deben ser concurrentes y continuos en la práctica y deben incorporarse adecuadamente en un marco de gestión de riesgos:
- Identificar: Definir los roles y responsabilidades del personal para la gestión de riesgos cibernéticos e identificar los sistemas, activos, datos y capacidades que, cuando se interrumpen, suponen riesgos para las operaciones del buque.
- Proteger: Implementar procesos y medidas de control de riesgos, así como planificación de contingencias para proteger ante un ciberevento y garantizar la continuidad de las operaciones de envío.
- Detectar: Desarrollar e implementar las actividades necesarias para detectar un ciberevento de manera oportuna.
- Responder: Desarrollar e implementar actividades e implementaciones para proporcionar resiliencia y restaurar los sistemas necesarios para operaciones o servicios marítimos afectados por un ciberevento.
- Recuperación: Identificar medidas para respaldar y restaurar los sistemas cibernéticos necesarios para las operaciones de transporte afectadas por un evento cibernético.
Estos elementos funcionales abarcan las actividades y resultados deseados de una gestión eficaz del riesgo cibernético en sistemas críticos que afectan a las operaciones marítimas y al intercambio de información, y constituyen un proceso continuo con mecanismos de retroalimentación efectivos.
Una gestión eficaz del riesgo cibernético debe garantizar un nivel adecuado de conocimiento sobre los riesgos cibernéticos en todos los niveles de una organización. El nivel de conciencia y preparación debe ser adecuado para los roles y responsabilidades en el sistema de gestión de riesgos cibernéticos.
Mejores prácticas para la implementación de la gestión de riesgos cibernéticos
El enfoque de gestión del riesgo cibernético descrito aquí proporciona una base para una mejor comprensión y gestión de los riesgos cibernéticos, permitiendo así un enfoque de gestión de riesgos para abordar las amenazas y vulnerabilidades cibernéticas. Para obtener una orientación detallada sobre la gestión del riesgo cibernético, los usuarios de estas Directrices también deben consultar los requisitos de los Gobiernos Miembros y las Administraciones de Bandera, así como las normas y mejores prácticas internacionales y del sector pertinentes.
Pueden incluir, pero no se limitan a, orientación y estándares adicionales:
- Las Directrices sobre Ciberseguridad a Bordo de Buques producidas y apoyadas por ICS, IUMI, BIMCO, OCIMF, INTERTANKO, INTERCARGO, InterManager, WSC y SYBAss.
- Recomendación consolidada del IACS sobre ciberresiliencia (Recomendación 166).
- Norma SO/IEC 27001 sobre Tecnologías de la Información – Técnicas de Seguridad – Sistemas de gestión de la seguridad de la información – Requisitos. Publicado conjuntamente por la Organización Internacional de Normalización (ISO) y la Comisión Electrotécnica Internacional (IEC).
- Marco del Instituto Nacional de Normas y Tecnología de los Estados Unidos para la Mejora de la Ciberseguridad en Infraestructuras Críticas (el Marco NIST).
- Directrices de Ciberseguridad de la IAPH para puertos e instalaciones portuarias.
3. Seguro cibernético y consideraciones de responsabilidad
En la era de la digitalización de prácticamente todos los aspectos de la actividad económica, las amenazas cibernéticas son uno de los mayores retos para las empresas, instituciones públicas y organizaciones no gubernamentales. Solo en 2024, las pérdidas globales relacionadas con el cibercrimen ascendieron a aproximadamente 9,5 billones de dólares estadounidenses. Comparando esto con las economías nacionales, esta cantidad es menor solo que el tamaño de Estados Unidos y China. Incidentes como fugas de datos, ataques de ransomware o sabotaje de infraestructuras informáticas a menudo provocaban enormes pérdidas financieras, reputacionales y legales. La respuesta a estas amenazas es el desarrollo del mercado de seguros cibernéticos, que está creciendo dinámicamente en todo el mundo. El seguro cibernético está diseñado para mitigar los efectos financieros de los incidentes, pero también obliga a las empresas a implementar estándares de seguridad adecuados.
A medida que aumentan las amenazas cibernéticas en la industria marítima, las empresas recurren al ciberseguro como herramienta de gestión de riesgos para mitigar las pérdidas financieras derivadas de incidentes cibernéticos. Sin embargo, comprender la cobertura de la póliza y las consideraciones de responsabilidad es fundamental.
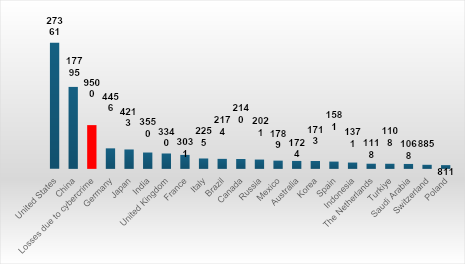
Figura 18 Comparación del PIB en miles de millones de dólares por país en 2023. Los datos sobre pérdidas en ciberdelincuencia son de 2024.
3.1. Resumen de las pólizas de seguro cibernético
El seguro cibernético se está convirtiendo en una herramienta esencial para mitigar las pérdidas financieras derivadas de incidentes cibernéticos en el sector marítimo. Estas pólizas suelen cubrir:
- Filtraciones de datos y pérdida de información sensible, incluidos los registros de la tripulación y los pasajeros.
- Interrupciones del negocio causadas por ciberataques, como paradas operativas y retrasos en la carga.
- Costes asociados a investigaciones forenses, cumplimiento normativo y gestión de la comunicación en crisis.
- Pagos de rescate en caso de ataques de ransomware, así como gastos relacionados con la negociación y los esfuerzos de recuperación de datos.
- Honorarios legales y reclamaciones de responsabilidad derivadas de incidentes cibernéticos, incluyendo reclamaciones de terceros por pérdida de datos o interrupciones del servicio.
- Daños reputacionales y los costes de relaciones públicas asociados para reconstruir la confianza y la confianza en las compañías navieras afectadas.
Dada la complejidad de los riesgos cibernéticos marítimos, es fundamental que los armadores y operadores evalúen cuidadosamente la cobertura de las pólizas, asegurándose de que se alinee con amenazas específicas del sector, requisitos regulatorios y tácticas de ciberataque en evolución.
Definición y características
El seguro cibernético es un producto financiero relativamente nuevo y cada vez más popular que tiene como objetivo proteger a las organizaciones de las consecuencias de los incidentes digitales. Estas pólizas varían significativamente según la aseguradora y las características del cliente, pero todas buscan limitar las pérdidas financieras y gestionar el mercado en la era digital.
Alcance de la protección
La mayoría de las pólizas cibernéticas cubren:
a) Daños y perjuicios de primera parte
- Costes de restaurar sistemas y datos tras un ataque
- Costes de la inactividad empresarial y pérdida de ingresos
- Costes de notificar a personas cuyos datos han sido vulnerados
- Costes de los servicios de informática forense y consultoría en crisis
- Costes de la gestión de relaciones públicas y reputación
- Costes de los pagos de rescate (en el caso de ransomware)
b) Daños y perjuicios a terceros
- reclamaciones de clientes y socios comerciales derivadas de una brecha de datos
- Costes de defensa legal y acuerdos
- Multas administrativas y sanciones regulatorias
- Infracción de los derechos de propiedad intelectual en el entorno digital
Personalización de políticas y evaluación de riesgos
Las compañías de seguros suelen realizar una auditoría de seguridad antes de firmar un contrato, evaluando, entre otras cosas:
- el nivel de seguridad informática (cortafuegos, cifrado, control de acceso)
- Políticas de gestión de incidentes y respuesta
- El nivel de formación de los empleados en el ámbito de las amenazas cibernéticas
- Historia de incidentes anteriores
Esta evaluación de riesgos es necesaria debido a la optimización de los costes de las pólizas cibernéticas tanto para la compañía de seguros como para el cliente.
Avisos de responsabilidad típicos
Las pólizas cibernéticas pueden no cubrir:
- guerra y ciberterrorismo (a menos que se haya adquirido una cláusula adicional)
- actos intencionados o gravemente negligentes por parte de los empleados
- Daños derivados del uso de software ilegal
- Falta de actualizaciones del sistema y parches de seguridad (gestión de parches)
Principales proveedores de seguros cibernéticos para la industria marítima
A medida que aumentan los riesgos cibernéticos en los sectores naviero y logístico portuario, varias compañías de seguros líderes han desarrollado productos especializados de seguro cibernético adaptados a la industria marítima. Algunos de ellos son:
- Beazley plc: Una aseguradora británica conocida por su especialización en productos cibernéticos, marítimos y de reaseguro. Beazley posee aproximadamente el 8% del mercado global de seguros. En 2024, la empresa lanzó Beazley Security, que incluye servicios de Detección y Respuesta Extendida Gestionada (MXDR) para ayudar a los clientes a gestionar proactivamente las amenazas cibernéticas.
- Hiscox Ltd: Una aseguradora anglo-bermudeña que ofrece una amplia gama de seguros especializados, incluyendo riesgos marítimos y cibernéticos. Como suscriptor de Lloyd's of London, Hiscox cubre las amenazas cibernéticas que afectan a puertos y operadores de terminales, incluyendo brechas de datos y interrupciones operativas.
- WTW (Willis Towers Watson): Una firma global de asesoría y corretaje que introdujo CyNav, una póliza de seguro cibernético personalizada para puertos y terminales. CyNav cubre pérdidas debidas a inactividad operativa, responsabilidades de terceros, mala entrega de carga y gastos de gestión de crisis.
- Gard: Una aseguradora marina noruega y el mayor miembro del Grupo Internacional de Clubes P&I. Gard ofrece seguros de P&I (Protección e Indemnización), marítimos y energéticos, incluyendo cobertura personalizada para riesgos cibernéticos asociados a operaciones offshore y logística naviera.
- Skuld: Un club internacional noruego de P&I con sede en Oslo. Skuld está especializada en seguros de protección e indemnización, defensa legal y cobertura de riesgos offshore, sirviendo a armadores y operadores marítimos de todo el mundo con endosos cibernéticos disponibles.
- Colonnade Insurance S.A.: Una aseguradora que ofrece Cyber Guard, una póliza que cubre daños causados por phishing e ingeniería social, así como el coste de restaurar sistemas informáticos. Aunque más general en alcance, la política puede adaptarse a clientes marítimos, especialmente a aquellos involucrados en logística e infraestructuras portuarias.
3.2. Consideraciones de responsabilidad y brechas cibernéticas
Los operadores marítimos deben evaluar minuciosamente los riesgos de responsabilidad asociados con las brechas cibernéticas. El incumplimiento de las normativas de ciberseguridad como la IMO y el RGPD puede conllevar sanciones significativas, acciones legales y daños reputacionales. Los ciberataques que causan daños financieros u operativos a terceros pueden dar lugar a reclamaciones legales por parte de clientes, socios o partes interesadas, incluyendo aquellos relacionados con interrupciones en la cadena de suministro, retrasos en la carga o riesgos medioambientales. Además, los acuerdos contractuales como contratos de fletamento, pólizas de seguro y acuerdos con proveedores suelen incluir obligaciones específicas de ciberseguridad, y el incumplimiento puede desencadenar sanciones o disputas económicas. Las brechas de datos que involucran información de la tripulación o pasajeros suponen riesgos adicionales, lo que puede dar lugar a demandas, reclamaciones de compensación y escrutinio regulatorio bajo las leyes de protección de datos. Por último, las organizaciones que no implementen medidas adecuadas de ciberseguridad pueden ser consideradas responsables por negligencia. Demostrar la debida diligencia mediante prácticas de seguridad proactivas y el cumplimiento de los estándares del sector es esencial para mitigar estos riesgos (IACS, 2021).
Responsabilidad regulatoria
Con la introducción de normativas modernas de protección de datos como el RGPR (UE), CCPA (EEE.) y LGPD (Brasil), la responsabilidad organizativa en la protección de los datos personales ha aumentado significativamente. Las empresas deben implementar las medidas técnicas y organizativas adecuadas, informar de las brechas de datos en un plazo de 72 horas según lo exige el RGPD y proporcionar a las personas la capacidad de acceder, modificar y eliminar su información personal.
Responsabilidad contractual e interorganizacional
Las empresas modernas suelen trabajar con decenas de proveedores externos de servicios de TI, nube o pagos. Cada relación requiere un acuerdo de procesamiento de datos (DPA) y una definición clara del alcance de la responsabilidad.
Un acuerdo de tratamiento de datos conforme al RGPD debe incluir:
- Una explicación de quién es el responsable del tratamiento de datos
- Una explicación de quién es el procesador de datos
- El tema y la duración del procesamiento de datos
- La naturaleza y el propósito del procesamiento de datos
- El tipo de datos personales confiados y las categorías de personas a las que se refieren estos datos
- Definición de las obligaciones y derechos del responsable del tratamiento de datos
- Una declaración del procesador que indica sus obligaciones
Modelos de responsabilidad compartida
En la computación en la nube, opera el modelo de responsabilidad compartida, en el que la responsabilidad de la seguridad se comparte entre el proveedor de servicios y el cliente. El proveedor es responsable de la seguridad física de los centros de datos, la infraestructura de hardware y la capa básica de software (por ejemplo, actualizaciones del sistema). El cliente, por otro lado, es responsable de gestionar el acceso a los sistemas, configurar la seguridad, actualizar el software que se ejecuta en recursos alquilados, así como proteger los datos transmitidos y almacenados en la nube. Esta división de responsabilidades requiere una estrecha cooperación entre ambas partes y una comprensión precisa del alcance de las responsabilidades, lo cual suele ser un desafío, especialmente en entornos multi-nube. Suposiciones incorrectas sobre competencias pueden provocar brechas de seguridad de las que ninguna de las partes se siente formalmente responsable. Por ello, es fundamental redactar documentación detallada y utilizar herramientas para monitorizar el nivel de seguridad y cumplimiento de los procedimientos establecidos.
Cláusulas de indemnización
Las cláusulas de indemnización son cada vez más comunes en los contratos B2B, es decir, disposiciones que exigen que una de las partes cubra daños, pérdidas financieras y costes legales de la otra parte derivados de incidentes cibernéticos. Estas cláusulas desempeñan un papel importante en la gestión del riesgo contractual, especialmente en entornos donde múltiples partes comparten la responsabilidad de sistemas y datos compartidos. Las cláusulas de indemnización pueden incluir:
- reembolso de costes derivados de procedimientos regulatorios y legales
- cobertura de los costes de notificar a los clientes sobre fugas de datos
- reembolso de los costes de interrupción del negocio
- cobertura de sanciones contractuales para clientes finales
Para ser efectivos, deben formularse con precisión, indicar casos específicos en los que entren en vigor y separar claramente el alcance de la responsabilidad. A menudo son objeto de negociaciones ya en la fase de la firma de un acuerdo marco o una licitación. Para las cláusulas de aseguradoras y tener tales en los contratos también son una señal positiva sobre la madurez de la organización en la gestión de riesgos, lo que puede afectar al importe de la prima o a la disponibilidad de la cobertura de seguro.
Ciberseguridad en el sector marítimo
La industria marítima, como parte de infraestructuras críticas, debe tener en cuenta las amenazas cibernéticas de una manera especial. La automatización de procesos portuarios, sistemas de navegación digital, integración de cadenas de suministro con soluciones en la nube y dependencia de la comunicación remota exponen al sector a ataques que pueden llevar a:
- Tiempo de inactividad de puertos y Barcos
- Interrupciones en la logística global
- Amenazas a la seguridad humana y medioambiental
Las pólizas dirigidas al sector marítimo suelen incluir una cobertura ampliada, que incluye:
- Interrupción de las operaciones portuarias y tiempo de inactividad de los buques
- ciberataques a sistemas a bordo (por ejemplo, ECDIS, AIS, GMDSS)
- Interrupción de la transmisión de datos y pérdida de conexión con la sede central
- costes de los arreglos alternativos de transporte como resultado de fallos informáticos
- responsabilidad para clientes y contratistas por retrasos
- cobertura de los costes de inspecciones y auditorías de seguridad tras un incidente
El papel de la OMI en la regulación de la ciberseguridad marítima
En respuesta a las crecientes amenazas, la Organización Marítima Internacional (OMI) ha desarrollado directrices para la gestión del ciberriesgo en el mar. Desde el 1 de enero de 2021, bajo la resolución de la OMI MSC.428(98), todo buque sujeto al convenio SOLAS (incluidos los mercantes y de pasajeros) debe demostrar que gestiona el riesgo cibernético como parte de un sistema de gestión de seguridad (Código ISM). Esto significa que los armadores y operadores están obligados a:
- identificar amenazas y vulnerabilidades en sistemas de TI y OT
- implementar procedimientos preventivos y de respuesta a incidents
- Tripulaciones de trenes en ciberhigiene
- Prueba las medidas de seguridad y actualiza los sistemas regularmente
Cumplir con estos requisitos se está convirtiendo cada vez más en una condición para obtener un seguro cibernético para los armadores y un elemento clave en las evaluaciones de riesgos de las aseguradoras.
3.3. ISO 27001 y marcos de ciberseguridad del NIST
Las organizaciones modernas que operan en el entorno digital deben hacer frente a amenazas cibernéticas que evolucionan rápidamente. Para gestionar eficazmente el riesgo y aumentar la resiliencia de los sistemas informáticos, cada vez más empresas recurren a estándares internacionales reconocidos en la gestión de la seguridad de la información. Dos de los más utilizados son ISO/IEC 27001 y el Marco de Ciberseguridad del NIST (NIST CSF). Ambos enfoques ofrecen un enfoque estructurado y sistemático para identificar amenazas, implementar medidas de protección, responder a incidentes y mejorar continuamente los procesos de seguridad. Aunque provienen de entornos culturales y legales diferentes —ISO 27001 es una norma internacional desarrollada por ISO, mientras que el NIST CSF proviene de una institución gubernamental estadounidense—, ambas normas son complementarias y cada vez más utilizadas en paralelo.
ISO/IEC 27001 es una norma certificada que se centra en la implementación y el mantenimiento de un Sistema de Gestión de Seguridad de la Información (ISMS). Incluye políticas, procedimientos y controles destinados a proteger la información de manera sistemática y basada en el riesgo. El Marco de Ciberseguridad del NIST, diseñado principalmente para infraestructuras críticas en Estados Unidos, se basa en cinco funciones principales: Identificar, Proteger, Detectar, Responder y Recuperar. Gracias a su flexibilidad y estructura modular, el CSF del NIST ha ganado popularidad en todo el mundo, incluyendo Europa y Asia, como herramienta para evaluar la madurez en ciberseguridad y complementar estándares más formales como la ISO 27001. En los capítulos siguientes, analizaremos más de cerca ambos enfoques, sus similitudes, diferencias y aplicabilidad a industrias específicas, incluido el sector marítimo.
3.4. ISO 27001: Sistema de Gestión de Seguridad de la Información (ISMS)
ISO/IEC 27001 es una norma reconocida internacionalmente para los Sistemas de Gestión de la Seguridad de la Información (ISMS). Proporciona un marco estructurado para que las organizaciones establezcan, implementen, mantengan y mejoren continuamente su gestión de la seguridad de la información. La norma se aplica a todo tipo de organizaciones, incluidas las empresas marítimas, para proteger la información sensible frente a las amenazas cibernéticas.
La norma ISO 27001 está disponible en https://www.iso.org/standard/27001
Elementos clave de ISO/IEC 27001
La estructura de la ISO 27001 consta de dos partes:
- Cláusulas 1-10: Requisitos generales para un ISMS
- Anexo A: Un conjunto de 114 controles de seguridad categorizados en 14 dominios
Las cláusulas principales de la ISO 27001:
- Alcance (Cláusula 1) – Define la aplicabilidad del ISMS
- Referencias normativas (Cláusula 2) – Lista de documentos de apoyo
- Términos y Definiciones (Cláusula 3) – Establece definiciones para términos clave
- Contexto de la Organización (Cláusula 4) – Identifica riesgos de seguridad internos y externos
- Liderazgo (Cláusula 5) – Define las responsabilidades de la alta dirección
- Planificación (Cláusula 6) – Establece los objetivos de gestión de riesgos y seguridad
- Soporte (Cláusula 7) – Proporciona los recursos, formación y documentación necesarios
- Operación (Cláusula 8) – Implementa controles de seguridad y medidas de gestión de riesgos
- Evaluación del desempeño (Cláusula 9) – Supervisa, mide y audita la efectividad del ISMS
- Mejora (Cláusula 10) – Garantiza actualizaciones y mejoras continuas del ISMS
Controles clave de seguridad (Anexo A)
La ISO 27001 incluye 114 controles de seguridad organizados en 14 dominios:
- Políticas de Seguridad de la Información – Establece políticas y directrices de seguridad
- Organización de la Seguridad de la Información – Define responsabilidades y roles
- Seguridad de Recursos Humanos – Garantiza la seguridad del personal antes, durante y después del Empleo
- Gestión de activos – Protege activos críticos como datos, hardware y propiedad intellectual
- Control de acceso – Implementa mecanismos de acceso y autenticación basados en roles
- Criptografía – Protege información sensible mediante técnicas de cifrado
- Seguridad física y ambiental – Protege la infraestructura física de accesos no autorizados
- Seguridad de Operaciones – Gestiona la seguridad de sistemas, redes y procesos de TI
- Seguridad en las comunicaciones – Salvaguarda la transferencia de información a través de redes
- Adquisición, Desarrollo y Mantenimiento del Sistema – Garantiza la seguridad en el ciclo de vida del software y hardware
- Relaciones con proveedores – Establece los requisitos de ciberseguridad para los proveedores
- Gestión de Incidentes de Seguridad de la Información – Desarrolla un plan para detectar y responder a amenazas cibernéticas
- Gestión de la Continuidad del Negocio – Garantiza la resiliencia frente a interrupciones y ciberataques
- Cumplimiento normativo – Se ajusta a las obligaciones legales, regulatorias y contractuales de seguridad
Directrices para la implementación de la ISO 27001
- Definir el alcance
- Identificar activos, sistemas y procesos que necesitan protección
- Asegurar que se incluyan los sistemas de TI marítima y Tecnología Operativa (OT), como la navegación de buques, la gestión de carga y la infraestructura de TI portuaria,
- Realizar una evaluación de riesgos
- Utiliza la ISO 27005 u otra metodología de evaluación de riesgos
- Identifica amenazas como la suplantación de GPS, ataques de ransomware, amenazas internas o vulnerabilidades IoT en sistemas portuarios
- Desarrollar un plan de tratamiento de riesgo
- Define cómo mitigar, aceptar, transferir o evitar los riesgos de ciberseguridad
- Implementar controles de seguridad desde el Anexo A según sea necesario
- Establecer políticas de seguridad de la información
- Desarrollar y hacer cumplir políticas sobre protección de datos, control de acceso y formación en ciberseguridad
- Implementar controles de seguridad
- Despliega cortafuegos, sistemas de detección de intrusiones (IDS), seguridad de endpoints y cifrado para sistemas informáticos a bordo y puerto
- Aplicar autenticación multifactor (MFA) y acceso con privilegio mínimo a sistemas críticos
- Formación y Concienciación de los Empleados
- Realizar formación regular en concienciación en ciberseguridad para tripulaciones de buques, operadores portuarios y personal de TI
- Educar al personal sobre phishing, ingeniería social y amenazas de malware
- Desarrollar un plan de respuesta a incidentes
- Crear un Plan de Respuesta a Incidentes de Ciberseguridad (CSIRP) para gestionar brechas de seguridad
- Establecer un protocolo para informar de incidentes cibernéticos a las autoridades reguladoras como la OMI, la Guardia Costera de EE. UU. y la Directiva NIS2 de la UE
- Monitorizar y medir el rendimiento de la seguridad
- Implementar monitorización continua de redes y sistemas para detectar anomalías
- Realizar pruebas de penetración y evaluaciones de vulnerabilidad en sistemas de TI y OT de buques
- Realizar auditorías internas y externas
- Realizar auditorías regulares de ISMS para comprobar el cumplimiento de ISO 27001
- Trabajar con auditores certificados para prepararse para la certificación oficial ISO 27001
- Mejora continuamente los ISMS
- Actualizar las políticas de ciberseguridad en función de nuevas amenazas, cambios regulatorios y brechas de seguridad
Beneficios de la ISO 27001 en Ciberseguridad Marítima
- Cumplimiento de las Regulaciones Marítimas de Ciberseguridad
- Ayuda a cumplir los requisitos de la IMO MSC.428(98) para la gestión de riesgos cibernéticos en Sistemas de Gestión de Seguridad (SMS)
- Está alineado con las directrices NVIC 01-20 de la Guardia Costera de EE. UU. (USCG) sobre ciberseguridad marítima
- Apoya el cumplimiento de la Directiva NIS2 de la UE para las autoridades portuarias y las compañías navieras
- Protección frente a las amenazas cibernéticas
- Previene ciberataques dirigidos a sistemas de navegación, gestión de carga, redes de TI portuarias y dispositivos IoT a bordo
- Reduce el riesgo de filtraciones de datos, ransomware, suplantación de GPS e intentos de hackeo
- Mejora de la respuesta a incidentes y continuidad del negocio
- Garantiza una recuperación rápida de incidentes cibernéticos mediante planes de recuperación ante desastres y copias de seguridad seguras
- Mejora la resiliencia frente a ataques de denegación de servicio (DoS) en infraestructuras de TI marítimas
- Fortalecimiento de la seguridad en la cadena de suministro
- Garantiza que los proveedores externos cumplan con las mejores prácticas de ciberseguridad
- Reduce el riesgo de ciberataques que se extienden a través de las cadenas de suministro marítimas globales
Para concluir, ISO/IEC 27001 ofrece un enfoque estructurado para proteger los sistemas de TI y OT marítimos frente a amenazas cibernéticas. La implementación de la ISO 27001 en el sector marítimo refuerza el cumplimiento de las normativas de la OMI, la Guardia Costera y la UE, mejora la resiliencia cibernética y protege contra interrupciones operativas. Siguiendo el enfoque de Identificar, Proteger, Detectar, Responder y Recuperar, las organizaciones marítimas pueden garantizar una postura robusta de ciberseguridad en una industria cada vez más digitalizada.
3.5. Marco de Ciberseguridad del NIST
El Marco de Ciberseguridad (CSF) del Instituto Nacional de Estándares y Tecnología (NIST) es una guía ampliamente adoptada diseñada para ayudar a las organizaciones a mejorar su postura de ciberseguridad. Desarrollado originalmente en 2014 y revisado en 2018, el CSF del NIST ofrece un enfoque estructurado y basado en riesgos para gestionar las amenazas de ciberseguridad en diversos sectores, incluida la ciberseguridad marítima. El marco es especialmente relevante para el sector marítimo, donde el aumento de la digitalización expone a buques, puertos y cadenas de suministro a amenazas cibernéticas significativas.
Componentes Centrales del Marco de Ciberseguridad del NIST
El CSF del NIST consta de tres componentes clave:
- El Núcleo del Marco – Un conjunto de actividades de ciberseguridad, resultados deseados y referencias a través de cinco funciones principales.
- Niveles de implementación – Directrices que ayudan a las organizaciones a determinar su madurez actual en ciberseguridad y cómo pueden mejorar
- Perfiles – Personalización del marco para alinearlo con las necesidades específicas de gestión de riesgos de una organización
Las cinco funciones principales del NIST CSF
El Marco está dividido en cinco funciones interrelacionadas: Identificar, Proteger, Detectar, Responder y Recuperar. Estas categorías proporcionan una guía estratégica y operativa para gestionar eficazmente los riesgos de ciberseguridad.
- Identificar: esta función ayuda a las organizaciones a comprender los riesgos de ciberseguridad relacionados con sistemas, personas, activos, datos y capacidades. En el sector marítimo, esto implica:
- Identificación de infraestructuras marítimas críticas como sistemas de control a bordo, navegación GPS y sistemas de gestión portuaria
- Realización de evaluaciones de riesgos para detectar vulnerabilidades en redes digitales y de comunicación
- Implementar estrategias de gestión de activos y gestión de riesgos en la cadena de suministro para garantizar la ciberseguridad en todas las operaciones marítimas
- Proteger – implica implementar salvaguardas para garantizar el funcionamiento seguro de sistemas marítimos críticos. Las principales protecciones incluyen:
- Control de acceso: Implementación de autenticación multifactor (MFA) y control de acceso basado en roles (RBAC) para sistemas informáticos de buques y puertos
- Seguridad de datos: Cifrado de datos operativos sensibles como manifiestos de carga y registros de los barcos
- Mantenimiento y tecnología de protección: Parcheo regular de los sistemas informáticos a bordo y puerto para evitar la explotación por parte de ciberdelincuentes
- Formación y concienciación del personal: Formación de miembros del equipo y personal para reconocer ataques de phishing e implementar las mejores prácticas de ciberseguridad
- Detectar: se centra en identificar amenazas de ciberseguridad en tiempo real. Para la ciberseguridad marítima, esto incluye:
- Detección de anomalías: Instalación de sistemas de detección y prevención de intrusiones (IDS/IPS) para monitorizar el tráfico de la red de embarcaciones en busca de actividades inusuales
- Monitorización continua: Uso de análisis en tiempo real para detectar incidentes de ciberseguridad, como accesos no autorizados a sistemas de navegación
- Registro de eventos de seguridad: Garantizar que los operadores de buques y las autoridades portuarias mantengan registros de auditoría para el análisis forense de incidentes cibernéticos
- Responder – garantiza que las organizaciones tengan un plan para contener y mitigar los incidentes de ciberseguridad. Esta función incluye:
- Planificación de Respuesta a Incidentes: Establecimiento de protocolos de respuesta para ataques de ransomware, incidentes de suplantación GPS o brechas en sistemas portuarios
- Protocolos de comunicación: Garantizar una comunicación efectiva con las partes interesadas, incluidos armadores, aseguradoras y organismos reguladores, durante un incidente
- Cumplimiento legal y regulatorio: Reportar incidentes cibernéticos conforme a la línea de regulaciones de ciberseguridad marítima IMO MSC.428(98) y NVIC 01-20 de la Guardia Costera de EE. UU.
- Estrategias de mitigación: Aislar sistemas comprometidos para evitar que el malware se propague por redes interconectadas
- Recuperar- garantiza que las organizaciones puedan restablecer rápidamente las operaciones tras un incidente cibernético. Las organizaciones marítimas deben implementar:
- Planificación de la recuperación: Establecimiento de protocolos de respaldo y recuperación ante desastres para restaurar los sistemas afectados del buque y las operaciones portuarias
- Mejora continua: Realizar análisis postincidentes para prevenir futuros ciberataques
- Gestión de Relaciones Públicas: Abordar el daño reputacional derivado de brechas de ciberseguridad mediante una comunicación transparente
Niveles de implementación del NIST
El CSF del NIST define cuatro niveles de implementación que representan el nivel de madurez en ciberseguridad de una organización:
- Nivel 1 (Parcial): Las organizaciones carecen de prácticas formales de ciberseguridad y responden de forma reactiva a las amenazas
- Nivel 2 (Informado sobre Riesgos): La gestión de riesgos en ciberseguridad existe pero aún no está integrada entre operaciones
- Nivel 3 (Repetible): Las organizaciones han estandarizado procesos de ciberseguridad y revisan regularmente las políticas
- Nivel 4 (Adaptativo): Las organizaciones demuestran un enfoque proactivo con mejoras continuas en ciberseguridad
Para las organizaciones marítimas, pasar de Nivel 1 a Nivel 3 o 4 es crucial para garantizar la seguridad de buques, instalaciones portuarias y sistemas de gestión de carga.
NIST CSF en Ciberseguridad Marítima
- Cumplimiento normativo – el Marco de Ciberseguridad del NIST se alinea con varias normativas clave de ciberseguridad marítima, incluyendo:
- IMO MSC.428(98): Exige la gestión de riesgos cibernéticos en los sistemas de gestión de la seguridad marítima (SMS)
- Guardia Costera de EE. UU. NVIC 01-20: Proporciona directrices para la gestión de riesgos de ciberseguridad en el sector marítimo
- Directiva NIS2 de la UE: Amplía los requisitos de ciberseguridad para sectores esenciales, incluido el transporte marítimo
- Protección de los Sistemas a Bordo
- Los buques dependen de herramientas digitales de navegación como GPS, ECDIS (Sistema Electrónico de Visualización e Información de Carpas) y AIS (Sistema de Identificación Automática). El CSF del NIST ayuda a prevenir incidentes cibernéticos como la interferencia y suplantación del GPS
- Los sistemas de control de motores y carga pueden verse comprometidos por ciberataques; la implementación de medidas de Identificar y Proteger puede prevenir accesos no autorizados
- Mejora de la seguridad portuaria
- Las operaciones portuarias dependen de grúas conectadas a IoT, seguimiento de contenedores y compuertas automatizadas. Las funciones de Detección y Respuesta del NIST ayudan a mitigar amenazas contra estas infraestructuras críticas
- Las evaluaciones de riesgos cibernéticos bajo la función Identificar ayudan a las autoridades portuarias a mapear vulnerabilidades e implementar medidas de protección
Desafíos en la implementación del CSF del NIST en operaciones marítimas
Aunque el CSF del NIST ofrece un enfoque estructurado de ciberseguridad, varios desafíos dificultan su adopción total en operaciones marítimas:
- Sistemas heredados: Muchos buques operan sistemas informáticos y de OT obsoletos que son difíciles de asegurar
- Falta de conciencia sobre ciberseguridad: Los miembros de la tripulación y el personal portuario pueden carecer de formación sobre amenazas de ciberseguridad
- Altos costes de la implementación de la ciberseguridad: Actualizar la infraestructura de ciberseguridad marítima requiere una inversión significative
- Cadenas de suministro globales complejas: Garantizar la ciberseguridad a través de redes marítimas interconectadas es un reto debido a múltiples partes interesadas
En resumen, el Marco de Ciberseguridad del NIST sirve como un modelo sólido para mejorar la ciberseguridad en el sector marítimo. Al implementar sus funciones de Identificar, Proteger, Detectar, Responder y Recuperar, los operadores de buques, las autoridades portuarias y los actores de la cadena de suministro pueden mitigar eficazmente los riesgos cibernéticos. Dada la creciente amenaza cibernética en las operaciones marítimas, adoptar el CSF del NIST ya no es opcional, sino esencial para garantizar operaciones de transporte marítimo globales seguras y protegidas.
4. RGPD de la UE y su impacto en la protección de datos marítimos
La industria marítima se está convirtiendo cada vez más en un ecosistema digital, con buques, puertos y cadenas logísticas que dependen en gran medida de sistemas interconectados para la comunicación, la navegación y la gestión de datos. En este contexto, el Reglamento General de Protección de Datos de la Unión Europea (GDPR de la UE), en vigor desde el 25 de mayo de 2018, ha introducido estrictos requisitos de protección de datos que afectan significativamente a cómo las organizaciones marítimas recopilan, procesan y almacenan datos personales.
Como las operaciones marítimas a través de fronteras internacionales implican complejos intercambios de datos, desde manifiestos de tripulación hasta sistemas de vigilancia portuaria, el cumplimiento del RGPD no es solo una obligación legal, sino una parte crítica de una estrategia de ciberseguridad y gestión de riesgos.
Alcance del RGPD en el contexto marítimo
El RGPD se aplica a cualquier organización —ya sea establecida en la UE o no— que procese los datos personales de ciudadanos o residentes de la UE. Este alcance extraterritorial hace que el RGPD sea relevante para casi todos los actores de la cadena de suministro marítima global, incluyendo:
- Armadores y operadores con buques con bandera de la UE
- Empresas navieras que transportan ciudadanos o mercancías de la UE
- Empresas de logística y transporte de mercancías que tramitan transacciones relacionadas con la UE
- Proveedores de TI marítima y comunicaciones por satélite que atienden a clientes de la UE
Definiciones clave:
- Datos personales: Cualquier información relacionada con una persona identificable – nombre, número de identificación, datos de ubicación, etc.
- Procesamiento: Cualquier operación que realice datos personales (recopilación, almacenamiento, uso, eliminación, etc.)
Categorías de datos en operaciones marítimas
En el ámbito marítimo, se procesa rutinariamente una amplia variedad de datos personales, incluyendo:
- Datos de la tripulación: registros de empleo, datos de salud, datos para control de acceso
- Datos de los pasajeros: Detalles de reserva, números de pasaporte, información de pago
- Datos de puertos y terminales: videovigilancia (CCTV), registros de vehículos, registros de visitants
- Datos IoT: dispositivos wearables en la tripulación, monitorización de la salud a bordo, geolocalización del personal
- Metadatos de comunicación: correos electrónicos, registros SATCOM, grabaciones de voz
Estos datos pueden almacenarse en buques, transmitirse vía satélite a las sedes centrales o compartirse con agencias de aduanas e inmigración.
Bases legales para el tratamiento de datos personales
Según el artículo 6 del RGPD, las organizaciones marítimas deben establecer una o más bases legales para cada actividad de tratamiento de datos. Las bases jurídicas comunes incluyen:
- Necesidad contractual (por ejemplo, contratos de trabajo para la tripulación)
- Obligación legal (por ejemplo, las autoridades portuarias recopilando datos para aduanas)
- Intereses vitales (por ejemplo, emergencias médicas a bordo)
- Consentimiento (por ejemplo, servicios de marketing ofrecidos a pasajeros de cruceros)
- Intereses legítimos (por ejemplo, investigaciones internas)
Si ahora se establece una base legal, el tratamiento de datos es ilegal, incluso si no es intencionado.
Derechos de los sujetos de datos e implicaciones marítimas
Los operadores marítimos deben defender los derechos de los sujetos de datos, que incluyen:
- Derecho de acceso – La tripulación o los pasajeros pueden solicitar acceso a sus datos personales
- Derecho a rectificación – Los errores en los datos personales deben corregirse
- Derecho a la eliminación ("derecho al olvido") – Los datos deben ser eliminados salvo que exista una razón legal para conservarlos
- Derecho a restringir el procesamiento – El procesamiento de datos puede necesitar pausarse
- Derecho a la portabilidad de los datos – Las personas pueden solicitar sus datos en un formato común
- Derecho a objetar – Las personas pueden objetar el procesamiento de datos para marketing directo o perfilado
Los armadores y operadores deben estar preparados para responder a tales solicitudes en un plazo de un mes, incluso mientras los buques estén en aguas internacionales.
Evaluaciones de Impacto en la Protección de Datos (DPIA)
La GDPA exige los DPIA cuando las operaciones de procesamiento probablemente conlleven altos riesgos para los derechos y libertades de las personas. Los escenarios marítimos en los que se requieren DPIA incluyen:
- Uso de CCTV y acceso biométrico en buques y puertos
- Seguimiento de la salud de la tripulación mediante dispositivos portátiles
- Geolocalización en tiempo real del personal mediante sistemas satelitales
- Toma de decisiones automatizada a gran escala (por ejemplo, asignaciones de tripulación impulsadas por IA)
Un DPIA evalúa riesgos, mitigaciones y pasos de cumplimiento, y debe completarse antes de que comience el procesamiento.
Requisitos de notificación de brechas de datos
Según los artículos 33 y 34 del RGPD:
- Una brecha de datos personales debe ser notificada a la autoridad supervisora en un plazo de 72 horas desde el descubrimiento
- Si la brecha supone un alto riesgo para las personas, también deben ser notificadas sin demora injustificada
Las organizaciones marítimas deben desarrollar Planes de Respuesta a Incidentes sólidos que tengan en cuenta los desafíos de la conectividad en el mar, las diferencias horarias y las limitaciones de comunicación por satélite.
Medidas Técnicas y Organizativas (TOMs)
El RGPD exige a las empresas marítimas que implementen medidas de seguridad técnicas y organizativas adecuadas, que pueden incluir:
- Cifrado de datos sensibles en reposo y en tránsito (por ejemplo, a través de enlaces satelitales)
- Seudonimización y anonimización cuando sea applicable
- Controles de acceso como RBAC (Control de Acceso Basado en Roles) en sistemas a bordo de buques
- Cortafuegos y sistemas de detección de intrusiones (IDS) en redes de buques
- Escaneos regulares de vulnerabilidades y auditorías de seguridad
- Formación en concienciación cibernética para la tripulación y el personal portuario
- Estrategias de minimización de datos para limitar la recogida innecesaria de datos
Estos deben documentarse en el Sistema de Gestión de Seguridad de la Información (ISMS) de la organización y revisarse periódicamente.
Transferencias de datos transfronterizas
La naturaleza global del transporte marítimo significa que los datos personales se transfieren frecuentemente fuera de la UE – por ejemplo, desde una autoridad portuaria europea a un armador en Singapur. El RGPD permite tales transferencias solo bajo condiciones específicas:
- Decisiones de adecuación (por ejemplo, si el país receptor tiene leyes de protección adecuadas)
- Cláusulas Contractuales Estándar (SCC) o Normas Corporativas Vinculantes (BCRs)
- Consentimiento explícito del sujeto de los datos (rara vez utilizado en la práctica)
No aplicar las salvaguardas adecuadas puede conllevar sanciones severas.
Desafíos específicos del RGPD en el ámbito marítimo
- Infraestructura satelital y basada en la nube: los datos a menudo atraviesan enlaces satelitales y sistemas en la nube. Las organizaciones marítimas deben:
- Asegurar el cifrado sobre enlaces SATCOM
- Proveedores de nube veteranos para el cumplimiento del RGPD (por ejemplo, Azure, AWS Marine Solutions)
- Fuerza laboral móvil: la naturaleza transitoria de las tripulaciones marítimas hace que la verificación de identidad y el control de acceso a datos sean más complejos. El RGPD exige principios de autenticación estricta y de privilegios mínimos.
- Proveedores externos – Subcontratistas y proveedores de tecnología suelen procesar datos personales en nombre de los armadores. Las organizaciones marítimas deben:
- Utilizar Acuerdos de Procesamiento de Datos (DPA)
- Realizar evaluaciones de riesgos de proveedores
Multas y ejecución
Las violaciones del RGPD pueden conllevar multas administrativas de:
- Hasta 10 millones de euros o el 2% de la facturación global anual (para cuestiones procedimentales)
- Hasta 20 millones de euros o el 4% de la facturación global anual (para violaciones graves, como brechas de datos)
Varias organizaciones marítimas —incluidas líneas de cruceros y empresas de logística— ya han sido investigadas por el mal manejo de datos de pasajeros o empleados.
RGPD e Integración de la Ciberseguridad Marítima
Un aspecto clave del cumplimiento del RGPD es la seguridad de los datos, que se alinea directamente con marcos de ciberseguridad como:
- Marco de Ciberseguridad del NIST – Alinea con el Artículo 32 del RGPD (seguridad del procesamiento)
- ISO/IEC 27001 – Usado a menudo para demostrar la postura de seguridad compatible con GPDR
- IMO MSC-FAL.1/Circ.3 – Orientación de Gestión de Riesgos Cibernéticos Marítimos de la OMI
Es esencial una estrategia unificada que aborde tanto la privacidad de los datos como la ciberseguridad.
Conclusión
El impacto del RGPD de la UE en la protección de datos marítimos es profundo, extendiéndose a todas las capas de las operaciones digitales en la industria marítima. Desde los sistemas a bordo hasta la vigilancia portuaria, y desde los datos de salud de la tripulación hasta la logística en la nube, el RGPD exige que los datos sean protegidos, procesados legalmente y mantenidos seguros.
Para los actores marítimos, el cumplimiento del RGPD no consiste solo en evitar multas, sino en mantener la confianza, garantizar la continuidad operativa y fortalecer la resiliencia en una industria digitalizada e interconectada. Con el aumento de la aplicación de la ley global y la evolución del panorama de amenazas cibernéticas, la preparación para el RGPD debe integrarse en estrategias más amplias de ciberseguridad.
5. Gestión de Riesgos Cibernéticos y Sistema de Gestión de Seguridad (SMS)
La gestión de riesgos cibernéticos debe ser una parte integral del Sistema de Gestión de Seguridad (SMS) de un buque, que garantiza la seguridad y protección operativa.
Con la digitalización cada vez más del sector marítimo, las amenazas cibernéticas ya no son preocupaciones abstractas, sino riesgos tangibles y operativos. Desde ataques de ransomware a compañias navieras hasta suplantación de GPS en buques, los ciberincidentes pueden interrumpir la navegación, las operaciones de carga y sistemas críticos para la seguridad. Para abordar estos riesgos, los actores marítimos deben integrar la gestión de riesgos cibernéticos en su Sistema de Gestión de Seguridad (SMS) más amplio, tal y como exigen las normativas internacionales, incluida la Resolución de la OMI MSC.428(98).
5.1. Antecedentes: El código ISM y SMS
El Código Internacional de Gestión de la Seguridad (ISM), desarrollado por la Organización Marítima Internacional (OMI), exige que todos los buques mantengan un Sistema de Gestión de Seguridad (SMS), un sistema estructurado y documentado para garantizar la operación segura y la protección ambiental.
Un SMS conforme suele incluir procedimientos para:
- Operación segura del buque
- Preparación ante emergencias
- Mantenimiento de buques y equipos
- Reporte y análisis de accidentes y no conformidades
- Revisión de la gestión y mejora continua
La revision de la gestion y la mejora continua IMO, MSC.428(98) establece explícitamente que los riesgos cibernéticos deben abordarse como parte del SMS, requiriendo su implementación completa a más tardar en la primera auditoría del Documento de Cumplimiento (DOC) del buque después del 1 de enero de 2021.
5.2. Riesgo cibernético en el contexto marítimo
El riesgo cibernético en operaciones marítimas se refiere a las amenazas a sistemas utilizados para:
- Navegación (por ejemplo, ECDIS, GNSS)
- Propulsión y control de maquinaria
- Gestión de carga
- Comunicación (por ejemplo, SATCOM, GMDSS)
- Bienestar administrativo y de la tripulación (por ejemplo, nóminas, dispositivos personales)
Las amenazas cibernéticas incluyen:
- Malware y ransomware
- Phishing y spear phishing
- Suplantación y interferencia de GPS
- Acceso no autorizado a sistemas operativos
- Filtraciones de datos que afectan a la información de la tripulación y los pasajeros
5.3. Integración del Riesgo Cibernético en el SMS
La integración del riesgo cibernético en un SMS implica integrar la ciberseguridad en la estructura y cultura existentes de seguridad y gestión de riesgos. El proceso se alinea bien con el modelo Plan-Do-Cheque-Act (PDCA) utilizado en los sistemas ISM.
Plan: Identificar y evaluar los riesgos cibernéticos
- Evaluación de riesgos: Realizar una evaluación integral de riesgos cibernéticos tanto para sistemas a bordo como en tierra
- Mapeo de activos: Inventariar todos los sistemas de TI y OT, incluidas las interfaces entre ellos (por ejemplo, ECDIS conectado a una LAN con acceso a internet)
- Modelado de amenazas: Identificar amenazas (por ejemplo, malware a través de USBs, ataques remotos) y vulnerabilidades asociadas
- Análisis de impacto: Evalúa cómo un evento cibernético podría afectar a la seguridad, la navegación o la integridad de la carga.
Se utilizan herramientas como FMECA (Modo de fallo, efectos y análisis crítico) o análisis BowTie para visualizar las posibles vías de las amenazas cibernéticas.
Implementa controles de ciberseguridad
- Controles técnicos:
- Segmentación de red (por ejemplo, aislar OT de redes TI)
- Controles de acceso y autenticación (por ejemplo, MFA)
- Calendarios de gestión de parches para software a bordo de buques
- Soluciones antivirus y de protección de endpoints
- Cifrado de datos y copias de seguridad seguras (especialmente para registros y datos de navegación)
- Controles organizativos:
- Formación de tripulaciones y programas de higiene cibernética
- USSB restringido y políticas de medios removibles
- Líneas claras de denuncia para incidentes cibernéticos
- Protocolos de ciberseguridad integrados en la planificación de viajes y los procedimientos de escala
Comprobar: Monitorizar y auditar medidas cibernéticas
- Monitorización del rendimiento: Utiliza indicadores clave de rendimiento (KPI) como el número de intentos de intrusións bloqueados o simulaciones de phishing superadas
- Auditorías internas: Incluir controles de ciberseguridad en las auditorías regulares de SMS
- Revisión de registros: Revisa regularmente los registros de acceso, alertas IDS y registros del sistema para detectar anomalías
- Escaneo de vulnerabilidades: Realizar escaneos periódicos de sistemas a bordo y conectados a tierra
La eficacia de los controles cibernéticos debe verificarse durante auditorías internas y revisiones de gestión de ISM.
Actúa: Responde y mejora
- Plan de Respuesta a Incidentes (IRP): Asegurarse de que los ciberincidentes formen parte del plan de preparación ante emergencias de SMS. Esto incluye roles claros, vías de escalada y plantillas de comunicación.
- Simulacros y ejercicios: Incluye escenarios cibernéticos en los simulacros (por ejemplo, una caída de ECDIS por malware).
- Acciones correctivas: Tras cualquier incidente o casi accidente, realizar un análisis de causa raíz y actualizar los controles según sea necesario.
- Mejora continua: Revisar y mejorar regularmente las medidas de ciberseguridad basándose en las lecciones aprendidas y las amenazas emergentes.
5.4. Alineación y orientación regulatoria
La integración del riesgo cibernético en SMS está respaldada por normativas internacionales y nacionales.
- En mi opinión, MSC.428(98)
- Obliga a abordar el riesgo cibernético en el SMS.
- Deja flexibilidad en la implementación pero enfatiza enfoques basados en el riesgo.
- Directrices de la OMI sobre la Gestión de Riesgos Cibernéticos Marítimos (MSC-FAL.1/Circ.3)
- Proporciona principios de alto nivel: gestión de riesgos, roles y responsabilidades, mejora continua, conciencia del personal
- NVIC 01-20 de la Guardia Costera de EE. UU.
- Ofrece una orientación más detallada y prescriptiva sobre la gestión de riesgos cibernéticos.
- Fomenta la integración con el NIST CSF.
- IACS UR E26 & E27
- Exige la ciberresiliencia en nuevos diseños y equipos de buques.
5.5. La ciberseguridad como un problema de seguridad
A diferencia de la seguridad informática tradicional, la ciberseguridad marítima se cruza con la seguridad física. Un ciberataque a:
- Un sistema de piloto automático podría embarrancar a un buque.
- El sistema de control de lastre podría provocar inestabilidad o contaminación.
- El control de la temperatura de la carga podría estropear productos perecederos o crear riesgo de explosión.
Por tanto, el riesgo cibernético es más que una cuestión de continuidad del negocio: es un asunto crítico para la seguridad que requiere el mismo rigor que cualquier otro peligro en el SMS.
5.6. Mejores Prácticas Técnicas
- Zonas segregadas: Crea DMZs entre sistemas de TI (negocio) y OT (operativos).
- Acceso remoto seguro: Utiliza VPNs con autenticación fuerte para el acceso remoto a naves.
- Lista blanca de aplicaciones: Limitar el software que puede ejecutarse en sistemas de navegación.
- Registros inmutables: Almacenar los registros de auditoría en formatos de escritura una vez/lectura de muchos.
- Controles de enlace satelital: Monitorizar y restringir el uso del ancho de banda para evitar la comunicación de malware mediante mandos y controles.
5.7. Desafíos en la implementación
- Sistemas heredados: Los buques más antiguos pueden carecer de compatibilidad con los controles modernos de ciberseguridad.
- Ancho de banda limitado: La monitorización y parcheo remoto por enlaces satelitales puede ser lento o costoso.
- Rotación de tripulantes: Los cambios frecuentes en el personal pueden provocar prácticas cibernéticas inconsistentes.
- Limitaciones presupuestarias: Los operadores más pequeños pueden carecer de recursos para implementar completamente los controles técnicos.
Estos deben abordarse mediante la priorización basada en riesgos y estrategias de implementación por fases.
En resumen, la gestión del riesgo cibernético es una parte integral de la seguridad marítima. Al integrar la ciberseguridad en el Sistema de Gestión de Seguridad (SMS), las organizaciones marítimas pueden proteger no solo los datos y la infraestructura, sino también vidas humanas y el entorno marino. Alineándose con las directrices de la OMI y utilizando marcos como el NIST CSF, los operadores pueden construir sistemas resilientes y receptivos que satisfagan tanto las necesidades regulatorias como operativas. La ciberseguridad ya no es opcional, es un pilar fundamental de operaciones marítimas seguras y modernas.
6. Estudio de caso: Lecciones de cumplimiento
El ciberataque NotPetya de 2017 contra Maersk (Maersk, 2018) sirve como un recordatorio contundente de las vulnerabilidades en la industria marítima. El ataque explotó sistemas no parcheados, lo que pone de manifiesto la necesidad de actualizaciones de software oportunas. Como resultado, Maersk sufrió una interrupción operativa generalizada, dejando su infraestructura informática inoperativa y pérdidas estimadas en 300 millones de dólares. Un factor clave que agravó la situación fue la falta de segmentación de red, lo que permitió que el malware se propagara rápidamente por sistemas interconectados. Sin embargo, la capacidad de Maersk para recuperarse del ataque demostró resiliencia, ya que la empresa logró restaurar sus operaciones aprovechando copias de seguridad offline y movilizando equipos globales de TI.
Tras el incidente, MAERSK implementó varios cambios que ganaron reconocimiento en la industria:
- Se estableció un equipo global de ciberseguridad con unidades de respuesta desplegadas regionalmente.
- La arquitectura de la red se cambió a Arquitectura Zero Trust.
- Se implementó la monitorización continua de los sistemas y una plataforma de Gestión de Información y Eventos de Seguridad (SIEM).
- Los procedimientos de cumplimiento se modernizaron a las normas ISO 27001 y se implementó la integración completa con el marco CSF del NIST.
- Se lanzaron campañas internas de concienciación, incluyendo pruebas de phishing y formación del personal.
El incidente de MAERSK fue una llamada de atención para toda la industria marítima. Mostró que:
- Incluso la empresa más grande y tecnológicamente avanzada puede quedar paralizada por un solo incidente.
- La ciberseguridad no es solo competencia del departamento de TI: debe ser un elemento estratégico de la gestión de riesgos.
- Implementar un marco de gestión de riesgos cibernéticos e integrarlo con SMS es esencial.
Garantizar una higiene cibernética adecuada mediante actualizaciones regulares de software y gestión de parches es crucial para prevenir incidentes similares. Las empresas deben mejorar la planificación de la continuidad del negocio manteniendo copias de seguridad offline y probando rigurosamente los procedimientos de recuperación ante desastres. Adoptar un Modelo de Seguridad de Cero Confianza, donde se restringe y verifica el acceso a sistemas críticos, puede mitigar el riesgo de movimiento lateral por parte de los atacantes. Por último, la colaboración a nivel de toda la industria es esencial, con las empresas compartiendo inteligencia de amenazas y mejores prácticas para fortalecer la postura general de ciberseguridad del sector marítimo. Al implementar marcos sólidos de ciberseguridad y cumplir con la normativa internacional, los operadores marítimos pueden mitigar los riesgos cibernéticos y mejorar la resiliencia de su infraestructura digital.
7. Conclusión
En conclusión, el sector marítimo debe navegar por una compleja red de normativas de ciberseguridad para garantizar el cumplimiento y proteger sus activos digitales. Las Directrices de la OMI, en particular la Resolución MSC.428(98), establecieron un importante referente internacional para las prácticas de ciberseguridad marítima, guiando a los actores del sector hacia defensas de ciberseguridad más sólidas. A medida que las operaciones marítimas se interconectan, el seguro cibernético se convierte en una herramienta esencial para gestionar riesgos financieros, mientras que comprender las consideraciones de responsabilidad ayuda a las organizaciones a prepararse para las posibles consecuencias de los ciberataques.
Adoptar normas del sector como ISO 27001, NIST y cumplir con normativas como el RGPD ayuda a las organizaciones a implementar marcos robustos de ciberseguridad. Estos marcos proporcionan directrices claras para abordar los riesgos de ciberseguridad y mejorar la resiliencia organizativa. El caso de estudio de Maersk subraya aún más la importancia del cumplimiento normativo, demostrando cómo el cumplimiento de normas y normativas puede ayudar a mitigar el impacto de los incidentes cibernéticos y acelerar la recuperación.
En general, comprender e implementar las normativas de ciberseguridad es fundamental para proteger la industria marítima frente a las amenazas cibernéticas. Al alinearse con los marcos globales, asegurar seguros cibernéticos y adherirse a las mejores prácticas establecidas por los estándares del sector, las organizaciones marítimas pueden mejorar su defensa frente a riesgos cibernéticos y asegurarse de estar bien preparadas para los desafíos futuros.