Rozdział 2 – Teoria
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Polish |
| Book: | Rozdział 2 – Teoria |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 11:59 PM |
Description
Wprowadzenie do cyberbezpieczeństwa w gospodarce morskiej
Table of contents
- 1. Wprowadzenie
- 2. Transformacja cyfrowa w żegludze i wynikające z niej wyzwania
- 3. Znaczenie cyberbezpieczeństwa w operacjach morskich
- 4. Różnice pomiędzy IT i OT w kontekście morskim
- 5. Rola loT w systemach morskich
- 6. Przegląd systemów pokładowych
- 7. Czynnik ludzki i kultura cyberbezpieczeństwa
- 8. Ramy regulacyjne oraz model CIA
- 9. Studium przypadku: cyberatak NotPetya na Maersk
- 10. Podsumowanie
1. Wprowadzenie
Sektor morski, stanowiący kluczowy element globalnego handlu, przechodzi obecnie istotną transformację cyfrową. Integracja nowoczesnych technologii zmienia sposób eksploatacji, zarządzania oraz utrzymania statków. Choć postęp ten przyczynia się do zwiększenia efektywności, bezpieczeństwa i zrównoważonego rozwoju, jednocześnie wprowadza szereg nowych wyzwań w obszarze cyberbezpieczeństwa. Zastosowanie technologii cyfrowych, takich jak automatyzacja, Internet Rzeczy (IoT) oraz analityka danych w operacjach żeglugowych, znacząco rozszerzyło powierzchnię potencjalnych ataków cybernetycznych, czyniąc cyberbezpieczeństwo jednym z kluczowych zagadnień dla branży.
Niniejszy rozdział przedstawia pogłębioną analizę zmieniającego się krajobrazu cyberbezpieczeństwa w operacjach morskich. Omawia proces cyfrowej transformacji sektora, wskazując główne czynniki oraz technologie kształtujące przyszłość żeglugi. Rozdział analizuje również specyficzne wyzwania cyberbezpieczeństwa, z jakimi mierzą się operatorzy morscy, rozróżniając systemy Technologii Informacyjnych (IT) oraz Technologii Operacyjnych (OT), które odgrywają kluczową rolę we współczesnych systemach morskich. Ponadto poruszono zagadnienie roli Internetu Rzeczy w zwiększaniu efektywności operacyjnej, przy jednoczesnym wskazaniu nowych podatności, a także przedstawiono przegląd krytycznych systemów pokładowych oraz ich implikacji dla bezpieczeństwa.
Istotnym elementem cyberbezpieczeństwa morskiego jest zrozumienie wpływu czynników ludzkich, takich jak świadomość załogi oraz poziom jej przeszkolenia, na skuteczność wdrażanych środków ochrony. Rozdział podkreśla znaczenie kształtowania kultury cyberbezpieczeństwa w sektorze morskim. Dodatkowo omówiono ramy regulacyjne dotyczące cyberbezpieczeństwa morskiego oraz ich powiązanie z podstawowymi zasadami modelu CIA (poufność, integralność, dostępność). Przedstawione zagadnienia mają na celu zapewnienie kompleksowego zrozumienia roli cyberbezpieczeństwa w szerszym kontekście operacji morskich oraz jego znaczenia dla ochrony globalnych sieci żeglugowych.
2. Transformacja cyfrowa w żegludze i wynikające z niej wyzwania
Cyfryzacja sektora morskiego stanowi głęboką transformację, która zmienia sposób prowadzenia operacji, zarządzania oraz zapewniania bezpieczeństwa w globalnym przemyśle żeglugowym. Wraz z dynamicznym rozwojem technologii cyfrowych ich zastosowanie w domenie morskiej jest coraz częściej postrzegane jako kluczowy element poprawy efektywności, bezpieczeństwa, zrównoważonego rozwoju oraz konkurencyjności. Niniejsza część omawia główne czynniki, technologie oraz konsekwencje cyfryzacji w sektorze morskim, ze szczególnym uwzględnieniem jej wpływu na praktyki operacyjne, zgodność regulacyjną oraz szeroko rozumiany łańcuch dostaw.
2.1. Kluczowe czynniki cyfryzacji w sektorze morskim
Przyjmowanie technologii cyfrowych w sektorze morskim jest przede wszystkim napędzane potrzebą zwiększenia efektywności operacyjnej, poprawy bezpieczeństwa oraz osiągnięcia celów zrównoważonego rozwoju środowiskowego. Kilka kluczowych czynników skłania branżę do pogłębiania procesu cyfryzacji:
- Efektywność i redukcja kosztów: Narzędzia i technologie cyfrowe umożliwiają optymalizację operacji morskich, prowadząc do obniżenia kosztów związanych ze zużyciem paliwa, utrzymaniem jednostek oraz pracą załogi. Dzięki wykorzystaniu zaawansowanej analityki oraz danych w czasie rzeczywistym operatorzy mogą podejmować bardziej świadome decyzje, zwiększając efektywność zarządzania flotą, nawigacji oraz obsługi ładunków. Przykładowo, utrzymanie predykcyjne pozwala na wczesną identyfikację potencjalnych awarii, co ogranicza przestoje oraz koszty napraw.
- Zgodność regulacyjna i bezpieczeństwo: Sektor morski podlega rosnącej presji regulacyjnej w zakresie spełniania międzynarodowych standardów dotyczących bezpieczeństwa, ochrony środowiska oraz ochrony infrastruktury. Międzynarodowa Organizacja Morska (IMO) oraz inne organy regulacyjne wprowadziły wymogi dotyczące wdrażania rozwiązań cyfrowych, takich jak ramy dla autonomicznych jednostek nawodnych (Maritime Autonomous Surface Ships – MASS) czy inicjatywa Digital Ship. Technologie cyfrowe wspierają przedsiębiorstwa żeglugowe w spełnianiu tych wymagań poprzez automatyzację prowadzenia dokumentacji, raportowania oraz kontroli zgodności, ograniczając jednocześnie obciążenia administracyjne oraz ryzyko błędów ludzkich.
- Cele zrównoważonego rozwoju i ochrony środowiska: Cyfryzacja wspiera działania sektora morskiego na rzecz redukcji śladu węglowego oraz realizacji celów IMO w zakresie ograniczania emisji gazów cieplarnianych. Inteligentne planowanie tras, systemy prognozowania pogody oraz podejmowanie decyzji w oparciu o dane umożliwiają bardziej efektywną eksploatację statków, prowadząc do obniżenia poziomu emisji. Systemy cyfrowe pozwalają również na monitorowanie emisji w czasie rzeczywistym, zapewniając zgodność z regulacjami środowiskowymi oraz wspierając inicjatywy zrównoważonego rozwoju. Działania te są spójne z Celami Zrównoważonego Rozwoju Organizacji Narodów Zjednoczonych, w szczególności z Celem 13 (Działania w dziedzinie klimatu), Celem 14 (Życie pod wodą) oraz Celem 9 (Przemysł, innowacje i infrastruktura), poprzez promowanie zrównoważonych operacji morskich, ograniczanie negatywnego wpływu na środowisko oraz wspieranie rozwoju technologicznego sektora. Oprócz redukcji emisji gazów cieplarnianych technologie te przyczyniają się również do ograniczania innych szkodliwych emisji morskich, takich jak tlenki siarki (SOx), tlenki azotu (NOx) oraz cząstki stałe (PM). Ograniczenie tych zanieczyszczeń przekłada się na poprawę jakości powietrza oraz stanu środowiska.
- Przemysł 4.0 i postęp technologiczny: Czwarta rewolucja przemysłowa (Przemysł 4.0), obejmująca integrację systemów cyber-fizycznych, Internetu Rzeczy (IoT), analityki dużych zbiorów danych oraz sztucznej inteligencji (AI), wywiera istotny wpływ na sektor morski. Wdrażanie urządzeń IoT na pokładach statków umożliwia monitorowanie parametrów eksploatacyjnych jednostek, warunków przewozu ładunków oraz środowiska operacyjnego w czasie rzeczywistym. Uzyskana w ten sposób łączność pozwala na gromadzenie i analizę dużych ilości danych, wspierając bardziej precyzyjne podejmowanie decyzji oraz optymalizację wykorzystania zasobów.
2.2. Technologie napędzające cyfryzację
Kilka kluczowych innowacji technologicznych znajduje się w centrum procesu cyfryzacji sektora morskiego, przyczyniając się do poprawy zdolności operacyjnych oraz transformacji sposobu funkcjonowania branży:
Internet Rzeczy (IoT): Czujniki IoT są coraz powszechniej wykorzystywane na statkach do monitorowania parametrów takich jak wydajność silników, zużycie paliwa, warunki przewozu ładunków oraz warunki meteorologiczne. Gromadzenie danych w czasie rzeczywistym umożliwia operatorom uzyskanie pełniejszego obrazu stanu floty, optymalizację tras rejsów oraz wczesne wykrywanie potencjalnych problemów eksploatacyjnych, zanim staną się one krytyczne.
Sztuczna inteligencja i uczenie maszynowe: Sztuczna inteligencja (AI) oraz uczenie maszynowe (ML) są wykorzystywane do przetwarzania i analizy dużych wolumenów danych morskich, wspierając utrzymanie predykcyjne, optymalizację zużycia paliwa oraz usprawnienie procesów decyzyjnych. Przykładowo, systemy oparte na AI mogą prognozować awarie urządzeń na podstawie danych historycznych, umożliwiając wdrożenie działań zapobiegawczych i uniknięcie kosztownych opóźnień lub incydentów. Algorytmy ML są również stosowane do wyznaczania najbardziej efektywnych tras żeglugowych z uwzględnieniem takich czynników jak warunki pogodowe, natężenie ruchu oraz parametry eksploatacyjne statku.
Big Data i analityka danych: Ogromne ilości danych generowanych przez statki, operacje portowe oraz globalne łańcuchy dostaw są wykorzystywane za pomocą narzędzi analityki dużych zbiorów danych. Rozwiązania te umożliwiają podejmowanie decyzji w czasie rzeczywistym, poprawę efektywności operacyjnej, usprawnienie zarządzania ładunkami oraz optymalizację procesów logistycznych. Analiza dużych zbiorów danych pozwala również na identyfikację nieefektywności oraz opracowywanie strategii usprawnień opartych na danych.
Technologia blockchain: Blockchain jest analizowany pod kątem możliwości usprawnienia zarządzania łańcuchem dostaw, zwiększenia przejrzystości oraz ograniczenia nadużyć w sektorze morskim. Dzięki zapewnieniu bezpiecznego i niezmiennego rejestru do śledzenia ładunków, kontraktów oraz przesyłek, technologia ta może ułatwiać realizację bardziej płynnych i bezpiecznych transakcji, wzmacniając zaufanie pomiędzy interesariuszami w całym łańcuchu dostaw.
Statki autonomiczne: Cyfryzacja sektora morskiego doprowadziła również do rozwoju jednostek autonomicznych, określanych jako autonomiczne statki nawodne (Maritime Autonomous Surface Ships – MASS). Jednostki te funkcjonują przy minimalnym lub zerowym udziale człowieka, wykorzystując zaawansowane czujniki, sztuczną inteligencję oraz algorytmy uczenia maszynowego do nawigacji i zarządzania operacjami. Statki autonomiczne mogą przyczynić się do ograniczenia błędów ludzkich, poprawy bezpieczeństwa oraz obniżenia kosztów operacyjnych, jednak przed ich powszechnym wdrożeniem konieczne jest rozwiązanie szeregu wyzwań regulacyjnych i technologicznych.
Technologie cyberbezpieczeństwa: Wraz ze wzrostem poziomu wzajemnych połączeń w sektorze morskim cyberbezpieczeństwo stało się jednym z kluczowych zagadnień. Cyfryzacja naraża statki oraz systemy portowe na zwiększone ryzyko cyberataków, w tym włamań, złośliwego oprogramowania oraz naruszeń bezpieczeństwa danych. W celu ograniczenia tych zagrożeń operatorzy morscy inwestują w zaawansowane technologie cyberbezpieczeństwa, takie jak systemy wykrywania włamań, protokoły szyfrowania oraz bezpieczne sieci komunikacyjne, służące ochronie infrastruktury krytycznej oraz danych wrażliwych.
2.3. Implikacje dla przemysłu morskiego
Cyfryzacja sektora morskiego wiąże się nie tylko z korzyściami, lecz także z istotnymi wyzwaniami. Chociaż technologie cyfrowe oferują znaczące możliwości poprawy efektywności operacyjnej, ich wdrażanie i integracja wymagają znacznych nakładów finansowych, odpowiedniego szkolenia personelu oraz ścisłej koordynacji działań. Do kluczowych wyzwań należą:
Transformacja siły roboczej: Wdrażanie technologii cyfrowych wymusza zmianę kompetencji wymaganych od pracowników sektora morskiego. Pojawiają się nowe role związane z analizą danych, cyberbezpieczeństwem oraz sztuczną inteligencją, podczas gdy tradycyjne umiejętności marynarskie muszą ewoluować wraz z postępem technologicznym. Podnoszenie kwalifikacji oraz przekwalifikowanie personelu będzie kluczowe, aby zapewnić, że pracownicy sektora morskiego będą przygotowani do obsługi i utrzymania systemów cyfrowych na statkach oraz w operacjach portowych.
Interoperacyjność i standaryzacja: Sektor morski charakteryzuje się dużą różnorodnością systemów i technologii stosowanych na różnych jednostkach pływających oraz w portach. Skuteczna cyfryzacja wymaga skoordynowanych działań na rzecz standaryzacji protokołów komunikacyjnych, formatów danych oraz środków bezpieczeństwa. Pozwoli to na płynną integrację oraz interoperacyjność systemów, zapewniając sprawny przepływ danych w całym łańcuchu dostaw.
Ryzyka cyberbezpieczeństwa: Rosnące uzależnienie sektora morskiego od technologii cyfrowych zwiększa narażenie statków oraz infrastruktury portowej na zagrożenia cybernetyczne. Postępująca złożoność i zaawansowanie cyberataków stanowią istotne wyzwanie dla branży, czyniąc cyberbezpieczeństwo jednym z najwyższych priorytetów. W związku z tym organizacje morskie muszą inwestować w solidne środki ochrony cybernetycznej, prowadzić regularne audyty bezpieczeństwa oraz wdrażać procedury reagowania na incydenty w celu ochrony przed zagrożeniami cybernetycznymi.
Zgodność regulacyjna: Cyfryzacji sektora morskiego musi towarzyszyć rozwój ram regulacyjnych uwzględniających specyfikę nowych technologii. Międzynarodowa Organizacja Morska (IMO) oraz inne instytucje międzynarodowe pracują nad opracowaniem wytycznych dotyczących regulacji cyfrowych i cyberbezpieczeństwa, jednak harmonizacja globalnych standardów pozostaje zadaniem złożonym. Przestrzeganie zmieniających się regulacji jest niezbędne dla zapewnienia bezpieczeństwa i niezawodności cyfrowych operacji morskich.
Cyfryzacja sektora morskiego stwarza znaczące możliwości w zakresie zwiększenia efektywności operacyjnej, poprawy bezpieczeństwa, zrównoważonego rozwoju oraz konkurencyjności. Wykorzystując nowe technologie, takie jak Internet Rzeczy, sztuczna inteligencja, analityka dużych zbiorów danych, blockchain oraz systemy autonomiczne, branża znajduje się u progu głębokiej transformacji. Jednocześnie wyzwania związane z dostosowaniem kompetencji pracowników, cyberbezpieczeństwem, interoperacyjnością oraz zgodnością regulacyjną muszą zostać skutecznie rozwiązane, aby w pełni wykorzystać potencjał cyfryzacji. W miarę jak sektor morski coraz szerzej wdraża technologie cyfrowe, konieczne będzie zachowanie równowagi pomiędzy innowacyjnością a ostrożnością, tak aby transformacja cyfrowa prowadziła do bezpieczniejszej, bardziej efektywnej i zrównoważonej przyszłości globalnej żeglugi.
3. Znaczenie cyberbezpieczeństwa w operacjach morskich
Sektor morski odgrywa kluczową rolę w globalnym handlu i transporcie, co czyni go atrakcyjnym celem dla zagrożeń cybernetycznych. Rosnąca zależność od technologii cyfrowych, automatyzacji oraz wzajemnie połączonych systemów zwiększa ryzyko incydentów cybernetycznych, które mogą prowadzić do zakłóceń operacyjnych, zagrożeń dla bezpieczeństwa oraz strat finansowych i wizerunkowych (Kessler & Craiger, 2021). Istotnym elementem cyberbezpieczeństwa morskiego są czynniki ludzkie, ponieważ błędy popełniane przez ludzi oraz brak świadomości zagrożeń znacząco przyczyniają się do powstawania podatności systemów. Budowanie proaktywnej kultury cyberbezpieczeństwa, właściwe szkolenie załogi oraz jasno określone role przywódcze mają kluczowe znaczenie dla wzmocnienia ochrony cybernetycznej w operacjach morskich (Trelawny, 2020).
Budowanie proaktywnej kultury cyberbezpieczeństwa
Proaktywna kultura cyberbezpieczeństwa polega na tworzeniu środowiska, w którym cyberbezpieczeństwo stanowi integralny element codziennych działań operacyjnych, a nie jedynie zagadnienie drugoplanowe. Aby to osiągnąć:
• organizacje powinny wdrażać kompleksowe polityki oraz najlepsze praktyki w zakresie cyberbezpieczeństwa, obejmujące zarówno aspekty techniczne, jak i ludzkie;
• regularnie należy przeprowadzać oceny ryzyka oraz audyty cyberbezpieczeństwa w celu identyfikacji i ograniczania podatności;
• współpraca pomiędzy interesariuszami sektora morskiego, w tym armatorami, administracjami portowymi oraz ekspertami ds. cyberbezpieczeństwa, jest niezbędna do opracowania branżowych ram bezpieczeństwa (IMO, 2021).
Kultura świadomości cyberbezpieczeństwa zapewnia, że każdy członek załogi rozumie swoją rolę w ochronie sieci pokładowych oraz danych przed zagrożeniami cybernetycznymi. Kierownictwo powinno podkreślać znaczenie bezpieczeństwa poprzez ciągłe zaangażowanie, dyskusje oraz mechanizmy informacji zwrotnej.
Znaczenie świadomości i szkoleń załogi
Świadomość cyberbezpieczeństwa oraz odpowiednie szkolenie załogi mają kluczowe znaczenie dla ograniczania ryzyk związanych z czynnikiem ludzkim. W programach szkoleniowych z zakresu cyberbezpieczeństwa w sektorze morskim należy uwzględnić następujące elementy:
• Podstawowa higiena cyberbezpieczeństwa: członkowie załogi powinni być szkoleni w zakresie rozpoznawania wiadomości phishingowych, stosowania silnych haseł oraz identyfikowania podejrzanych działań.
• Szkolenia oparte na symulacjach: prowadzenie realistycznych symulacji cyberataków pozwala załodze lepiej zrozumieć potencjalne zagrożenia oraz ćwiczyć procedury reagowania na incydenty (Schmidt et al., 2022).
• Regularne szkolenia uzupełniające: ze względu na dynamiczny charakter zagrożeń cybernetycznych konieczne jest okresowe odświeżanie wiedzy w celu utrzymania aktualności stosowanych praktyk bezpieczeństwa.
Dobrze przeszkolona załoga stanowi pierwszą linię obrony przed zagrożeniami cybernetycznymi. Organizacje morskie powinny integrować cyberbezpieczeństwo ze standardowymi procedurami operacyjnymi, tak aby szkolenia nie miały charakteru jednorazowego, lecz stanowiły proces ciągły.
Role przywódcze w zakresie cyberbezpieczeństwa na statku
W celu utrzymania wysokiego poziomu cyberbezpieczeństwa na statkach konieczne jest jednoznaczne określenie ról przywódczych. Do kluczowych funkcji należą:
• Oficer ds. cyberbezpieczeństwa (Cybersecurity Officer – CSO): odpowiedzialny za nadzór nad wszystkimi środkami ochrony cybernetycznej, planami reagowania na incydenty oraz zgodnością z międzynarodowymi regulacjami w zakresie cyberbezpieczeństwa.
• Kapitan: odpowiada za egzekwowanie polityk cyberbezpieczeństwa oraz ponosi ogólną odpowiedzialność za gotowość statku w zakresie ochrony cybernetycznej.
• Oficer IT: zarządza infrastrukturą IT na statku, zapewnia bezpieczeństwo sieci oraz współpracuje z zewnętrznymi zespołami ds. cyberbezpieczeństwa.
• Główny mechanik: odpowiada za bezpieczeństwo systemów technologii operacyjnych (OT), w szczególności systemów sterowania maszynownią oraz platform automatyki.
Role przywódcze powinny być jasno zdefiniowane, a oficerowie powinni przechodzić specjalistyczne szkolenia umożliwiające zrozumienie pojawiających się zagrożeń cybernetycznych w domenie morskiej.
Macierz ról, odpowiedzialności i zadań
Ustrukturyzowana matryca ról i odpowiedzialności pomaga w precyzyjnym określeniu zadań związanych z cyberbezpieczeństwem na statkach. Poniżej przedstawiono przykład:
|
Rola |
Odpowiedzialność |
Kluczowe zadania |
|
Oficer ds. cyberbezpieczeństwa (Cybersecurity Officer – CSO) |
Opracowywanie i egzekwowanie polityk cyberbezpieczeństwa, przeprowadzanie ocen ryzyka |
Wdrażanie protokołów bezpieczeństwa, zarządzanie planami reagowania na incydenty |
|
Kapitan |
Zapewnienie zgodności z zasadami cyberbezpieczeństwa na statku |
Nadzór nad szkoleniami załogi, egzekwowanie polityk cyberbezpieczeństwa |
|
Oficer IT |
Zarządzanie bezpieczeństwem sieci, zapewnienie aktualizacji systemów |
Monitorowanie ruchu sieciowego, instalowanie poprawek, przeprowadzanie regularnych audytów |
|
Główny mechanik |
Zabezpieczanie systemów technologii operacyjnych (OT) |
Przeprowadzanie kontroli bezpieczeństwa systemów sterowania, zgłaszanie podatności |
|
Członkowie załogi |
Przestrzeganie procedur cyberbezpieczeństwa, zgłaszanie podejrzanych działań |
Uczestnictwo w szkoleniach, stosowanie bezpiecznych danych logowania, raportowanie anomalii |
Tabela 1: Przykładowa matryca ról i odpowiedzialności
Poprzez jednoznaczne określenie ról i odpowiedzialności organizacje morskie mogą zapewnić rozliczalność oraz uporządkowane podejście do wdrażania cyberbezpieczeństwa.
Cyberbezpieczeństwo w operacjach morskich ma kluczowe znaczenie dla ochrony zasobów, zapewnienia ciągłości operacyjnej oraz bezpieczeństwa załogi. Czynniki ludzkie odgrywają istotną rolę w ograniczaniu ryzyk cybernetycznych, dlatego konieczne jest kształtowanie proaktywnej kultury cyberbezpieczeństwa, priorytetowe traktowanie szkoleń załogi oraz ustanowienie jasnych ról przywódczych. Wdrożenie dobrze zdefiniowanej matrycy ról i odpowiedzialności dodatkowo wzmacnia bezpieczeństwo poprzez przypisanie konkretnych zadań kluczowym osobom. W obliczu dynamicznie ewoluujących zagrożeń cybernetycznych organizacje morskie muszą zachować czujność i działać proaktywnie na rzecz wzmacniania swoich ram cyberbezpieczeństwa.
4. Różnice pomiędzy IT i OT w kontekście morskim
Wdrożenie nowoczesnych technologii doprowadziło do istotnych zmian w sektorze morskim, znacząco modyfikując procedury bezpieczeństwa, procesy decyzyjne oraz operacje. Technologia informacyjna (IT) oraz technologia operacyjna (OT) stanowią dwa kluczowe obszary technologiczne wspierające te zmiany. Choć oba obszary są niezbędne dla zapewnienia niezawodności i efektywności, różnią się zakresem funkcji, celami oraz charakterystyką. Dogłębne zrozumienie tych różnic ma kluczowe znaczenie dla utrzymania sprawnej komunikacji pomiędzy systemami pokładowymi i lądowymi, poprawy cyberbezpieczeństwa oraz optymalizacji operacji morskich. Celem niniejszego rozdziału jest przedstawienie odmiennych ról IT i OT w sektorze morskim, omówienie ich specyficznych cech oraz wyjaśnienie wzajemnych zależności pomiędzy nimi.
4.1. Technologie informatyczne (IT) w operacjach morskich
Technologia informacyjna (IT) odnosi się do systemów i narzędzi wykorzystywanych do zarządzania, przetwarzania oraz przechowywania danych. W sektorze morskim IT stanowi podstawę skutecznej komunikacji, nawigacji oraz zarządzania administracyjnego. Obejmuje zarówno rozwiązania sprzętowe, jak i programowe wspierające analizę danych, raportowanie oraz łączność.
Charakterystyka IT
Cechy charakterystyczne systemów IT podkreślają ich elastyczność oraz orientację na użytkownika. Rozwiązania IT koncentrują się na gromadzeniu, przetwarzaniu i przechowywaniu danych, umożliwiając podejmowanie świadomych decyzji w całym zakresie operacji morskich. Kluczowym elementem IT jest łączność, która w dużej mierze opiera się na sieciach internetowych oraz komunikacji satelitarnej, zapewniających ciągłość działania. Systemy IT kładą również nacisk na interakcję z użytkownikiem, oferując intuicyjne interfejsy przeznaczone zarówno dla personelu lądowego, jak i załogi statków. Istotną cechą IT jest także zdolność adaptacji, ponieważ systemy te są często aktualizowane w odpowiedzi na rozwój technologii oraz zmieniające się wymagania operacyjne.
Kluczowe zastosowania IT w sektorze morskim
Technologie IT znajdują szerokie zastosowanie w operacjach morskich. Systemy nawigacji i optymalizacji tras wykorzystują przetwarzanie danych w czasie rzeczywistym, łącząc informacje z systemów GPS, prognoz pogody oraz danych z Automatycznego Systemu Identyfikacji (AIS) w celu wyznaczania najbardziej ekonomicznych i efektywnych tras. IT odgrywa również kluczową rolę w zarządzaniu flotą, umożliwiając scentralizowany nadzór nad parametrami eksploatacyjnymi statków, takimi jak zużycie paliwa czy harmonogramy konserwacji. Istotnym obszarem IT jest także cyberbezpieczeństwo, które koncentruje się na ochronie danych wrażliwych oraz zapewnieniu bezpiecznej łączności pomiędzy statkami, portami i centralami zarządzającymi. Ponadto IT usprawnia procesy administracyjne, w tym zarządzanie załogą, obsługę dokumentacji elektronicznej oraz spełnianie wymogów regulacyjnych.
4.2. Technologie operacyjne (OT) w operacjach morskich
Technologia operacyjna (OT) odnosi się do systemów sprzętowych i programowych służących do monitorowania oraz sterowania procesami fizycznymi i urządzeniami. W sektorze morskim OT jest kluczowa dla zarządzania operacjami statku i obejmuje systemy od napędu po urządzenia do obsługi ładunków. Technologie te zapewniają efektywne i bezpieczne funkcjonowanie zasobów fizycznych.
Charakterystyka OT
Systemy OT charakteryzują się koncentracją na niezawodnym działaniu w wymagających warunkach oraz bezpośrednim sterowaniu procesami fizycznymi. Priorytetem OT jest bezpieczeństwo oraz efektywność operacyjna, ponieważ systemy te kontrolują pracę maszyn i urządzeń. Wymagają one wysokiej niezawodności oraz reakcji w czasie rzeczywistym, gdyż funkcjonują w trybie ciągłym, często w trudnych warunkach morskich. OT obejmuje zazwyczaj systemy wbudowane, bezpośrednio zintegrowane z urządzeniami, które wymagają mniejszej interwencji człowieka niż systemy IT. Ponadto systemy OT są projektowane z myślą o długim okresie eksploatacji i często opierają się na technologiach starszego typu, które mimo niezawodności są trudne do modernizacji.
Kluczowe zastosowania OT w sektorze morskim
Dyrektywa NIS2, przyjęta przez Parlament Europejski oraz Radę Unii Europejskiej, stanowi aktualizację wcześniejszej dyrektywy NIS. Regulacja ta dotyczy ochrony infrastruktury krytycznej, w tym portów, statków oraz systemów morskich, zgodnie z zasadami modelu CIA. Dyrektywa kładzie nacisk na ochronę danych przed nieuprawnionym dostępem, co ma kluczowe znaczenie dla zapewnienia poufności. Wymaga ona wdrożenia mechanizmów zapobiegających nieautoryzowanym modyfikacjom danych w systemach krytycznych, wspierając tym samym integralność danych. Jednym z kluczowych założeń dyrektywy jest zapewnienie ciągłości świadczenia usług krytycznych, takich jak transport morski, nawet w przypadku cyberataków. Ponadto zobowiązuje ona operatorów infrastruktury do regularnego przeprowadzania audytów bezpieczeństwa oraz wdrażania planów reagowania na incydenty.
4.3. Porównanie IT i OT w kontekście morskim
Pomimo komplementarnej roli, jaką pełnią technologie IT i OT, niezbędne jest dokładne zrozumienie ich integracji ze względu na odmienne cele, wymagania operacyjne oraz charakterystykę obu obszarów.
Technologia IT koncentruje się przede wszystkim na zarządzaniu danymi oraz ich wykorzystaniu w celu usprawnienia procesów decyzyjnych i komunikacyjnych. Z kolei OT skupia się na sterowaniu i monitorowaniu procesów fizycznych, takich jak napęd statku czy obsługa ładunków, aby zapewnić efektywność operacyjną i bezpieczeństwo. Systemy IT są zazwyczaj wykorzystywane do celów analitycznych i administracyjnych, natomiast systemy OT są kluczowe dla bezpośredniego sterowania procesami operacyjnymi. Cyberbezpieczeństwo stanowi istotne wyzwanie w obszarze IT ze względu na zależność od sieci połączonych, co zwiększa ryzyko naruszeń danych i ataków. W przypadku OT głównym wyzwaniem jest utrzymanie niezawodności oraz działania w czasie rzeczywistym, zwłaszcza w trudnych warunkach morskich. Różnice te wynikają z odmiennych filozofii projektowania: systemy IT są regularnie aktualizowane w odpowiedzi na postęp technologiczny, podczas gdy systemy OT projektowane są z myślą o długotrwałej eksploatacji i ciągłym działaniu, często z wykorzystaniem komponentów starszego typu.
Sposoby interakcji dodatkowo odróżniają te dwa obszary. Systemy IT są projektowane z myślą o intensywnej interakcji z użytkownikiem, oferując interfejsy oraz panele sterowania służące do monitorowania i zarządzania. Systemy OT są natomiast w dużej mierze sterowane maszynowo i wymagają minimalnego udziału człowieka. Różnią się również podejścia do cyberbezpieczeństwa – IT koncentruje się głównie na zabezpieczeniach sieciowych, podczas gdy OT kładzie większy nacisk na fizyczne bezpieczeństwo urządzeń wbudowanych.
W nowoczesnych operacjach morskich integracja IT i OT przynosi istotne korzyści, ale jednocześnie wprowadza nowe zagrożenia. Zintegrowane rozwiązania, takie jak Zintegrowane Systemy Mostka (Integrated Bridge Systems – IBS), ilustrują połączenie zdolności analitycznych IT z mechanizmami sterowania OT, prowadząc do poprawy efektywności oraz jakości podejmowanych decyzji. Jednocześnie taka łączność naraża wcześniej odizolowane systemy OT na podatności charakterystyczne dla sieci IT. Ograniczenie tych ryzyk wymaga skoordynowanej strategii, która wykorzystuje mocne strony obu obszarów, jednocześnie minimalizując ich ograniczenia.
Poniżej przedstawiono szczegółowe porównanie systemów IT i OT na podstawie dokumentu NIST [4], przeanalizowanego w opracowaniu [3]
Tabela 2: Porównanie systemów OT i IT
|
Aspekt |
Systemy IT |
Systemy OT |
|
Wymagania wydajnościowe
|
Działanie w systemach nierealistycznych czasowo, gdzie wystarczająca jest spójna reakcja. Interakcja w sytuacjach awaryjnych ma mniejsze znaczenie. Wdrażanie restrykcyjnych mechanizmów kontroli dostępu w celu zapewnienia bezpieczeństwa. |
Działanie w czasie rzeczywistym, z reakcjami krytycznymi i wrażliwymi na czas. Interakcja awaryjna jest kluczowa dla bezpieczeństwa i ciągłości operacyjnej. Kontrola dostępu musi zapewniać bezpieczeństwo bez zakłócania interakcji człowiek–maszyna. |
|
Dostępność i niezawodność
|
Ponowne uruchamianie systemów jest zazwyczaj akceptowalne. Ograniczona dostępność może być akceptowalna w zależności od kontekstu. |
Przestoje lub restart systemów są często niedopuszczalne ze względu na wymagania operacyjne. Wysoka dostępność często wymaga systemów zapasowych. |
|
Zarządzanie ryzykiem
|
Skupienie na poufności i integralności danych, z ograniczonym wpływem na bezpieczeństwo fizyczne. Tolerancja błędów nie zawsze jest krytyczna. Ryzyka obejmują głównie opóźnienia i drobne zakłócenia. |
Priorytetem jest bezpieczeństwo fizyczne, nawet ponad ochroną danych. Wysoka tolerancja błędów jest niezbędna dla uniknięcia poważnych zagrożeń. Ryzyka obejmują zagrożenia bezpieczeństwa, szkody środowiskowe oraz utratę ładunku. |
|
Eksploatacja systemów
|
Wykorzystanie powszechnie stosowanych systemów operacyjnych i prostych aktualizacji. Automatyczne narzędzia wdrożeniowe ułatwiają utrzymanie. |
Stosowanie systemów własnościowych złożonych aktualizacji zależnych od dostawcy. Zmiany oprogramowania są wdrażane ostrożnie w celu zachowania integralności systemu. |
|
Ograniczenia zasobów |
Duża dostępność pamięci i mocy obliczeniowej. |
Ograniczone zasoby utrudniają wdrażanie dodatkowych funkcjonalności. |
Podsumowując, technologicznym fundamentem sektora morskiego są zarówno technologie informacyjne (IT), jak i technologie operacyjne (OT). IT wspiera operacje zorientowane na dane oraz komunikację, natomiast OT zapewnia bezpieczne i efektywne funkcjonowanie systemów fizycznych. Zrozumienie różnic pomiędzy tymi obszarami oraz skuteczne zarządzanie ich integracją ma kluczowe znaczenie dla wspierania innowacji, poprawy efektywności operacyjnej oraz ograniczania ryzyk cybernetycznych. Poprzez spójne planowanie strategii IT i OT interesariusze sektora morskiego mogą osiągnąć równowagę sprzyjającą odporności operacyjnej oraz postępowi technologicznemu.
5. Rola loT w systemach morskich
Internet Rzeczy (IoT) odnosi się do sieci wzajemnie połączonych urządzeń fizycznych wyposażonych w czujniki, oprogramowanie oraz technologie umożliwiające gromadzenie, wymianę i przetwarzanie danych. Urządzenia te komunikują się za pośrednictwem internetu lub innych sieci, umożliwiając automatyzację, monitorowanie w czasie rzeczywistym oraz podejmowanie decyzji w oparciu o dane (Wikipedia, 2024). W celu realizacji tych funkcji systemy IoT projektowane są w oparciu o architekturę warstwową, w której każda warstwa odpowiada za określone aspekty gromadzenia, transmisji i przetwarzania danych. Architektura ta obejmuje zazwyczaj trzy podstawowe warstwy: percepcji, sieci oraz aplikacji, które stanowią fundament systemu, a w bardziej zaawansowanych rozwiązaniach może być rozszerzona nawet do siedmiu warstw. Pomimo braku jednolitej klasyfikacji, dodatkowe warstwy zwiększają funkcjonalność systemu, zachowując jego podstawowe założenia, co zostało przedstawione na Rysunku 1.
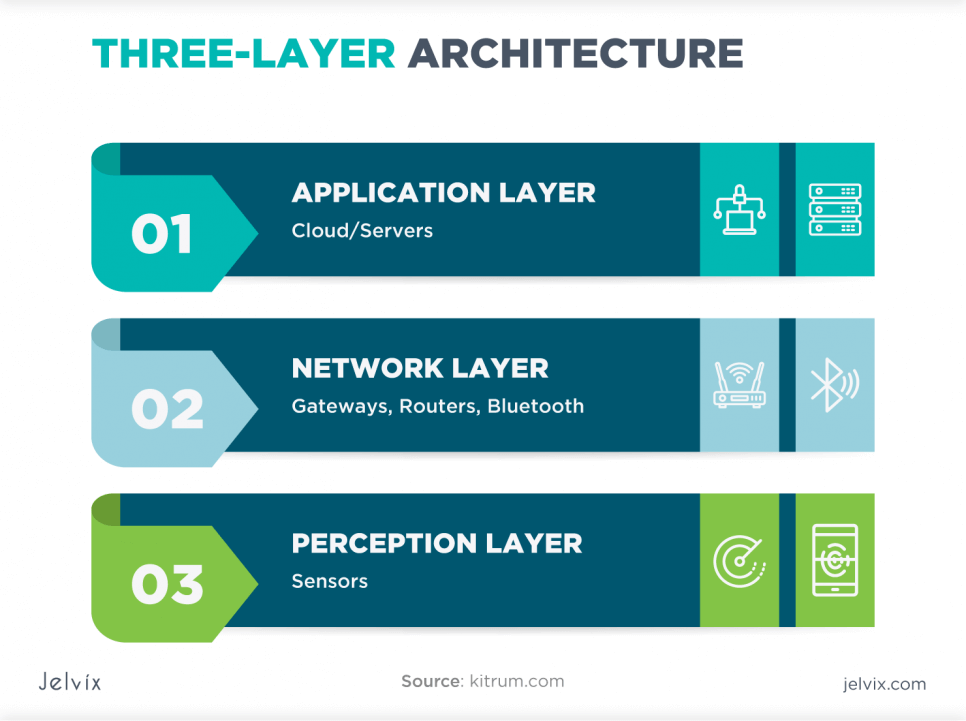
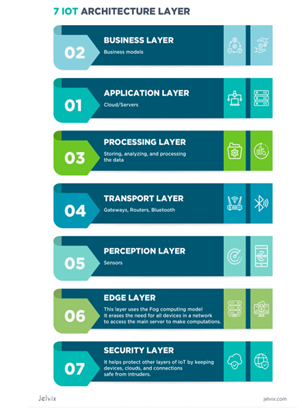
Rysunek 1: Porównanie trójwarstwowej i siedmiowarstwowej architektury IoT.
Warstwy architektury IoT
Warstwa percepcji stanowi interfejs pomiędzy światem fizycznym a ekosystemem cyfrowym. Odpowiada za pozyskiwanie danych z otoczenia za pomocą czujników oraz oddziaływanie na środowisko poprzez elementy wykonawcze. Element wykonawczy (aktuator) to urządzenie, które steruje lub porusza elementami systemu poprzez przekształcanie energii w ruch fizyczny. Urządzenia takie jak czujniki temperatury i ciśnienia, znaczniki RFID oraz sensory środowiskowe zbierają dane, natomiast elementy wykonawcze realizują działania fizyczne na podstawie przetworzonych informacji. Komunikacja w tej warstwie jest realizowana z wykorzystaniem technologii takich jak bezprzewodowe sieci czujnikowe (Wireless Sensor Networks – WSN), sieci dalekiego zasięgu o niskim poborze mocy (Low-Power Wide Area Networks – LPWAN) oraz sieci mobilne, wspierane przez protokoły MQTT, CoAP i AMQP, które umożliwiają wydajną komunikację urządzenie–urządzenie (M2M).
Warstwa sieciowa odpowiada za transmisję danych pozyskanych w warstwie percepcji do pozostałych elementów architektury IoT. Zapewnia bezpieczną, niezawodną i efektywną komunikację z wykorzystaniem różnorodnych technologii i protokołów. Stosowane są technologie transmisji takie jak Ethernet, Wi-Fi, NFC, Bluetooth, sieci mobilne, LPWAN oraz komunikacja satelitarna. Dodatkowo protokoły komunikacji typu machine-to-machine (M2M), takie jak MQTT, CoAP, AMQP oraz DDS, umożliwiają skuteczną wymianę danych, natomiast bramy i mosty komunikacyjne zapewniają płynną komunikację pomiędzy urządzeniami a warstwami wyższego poziomu.
Warstwa aplikacji dostarcza usługi oraz interfejsy dla użytkowników końcowych. Odpowiada za interpretację i wizualizację danych, często umożliwiając interakcję za pośrednictwem interfejsów człowiek–maszyna (Human-Machine Interfaces – HMI). Panele sterowania oraz platformy analityczne przetwarzają dane do postaci przyjaznych dla użytkownika, takich jak wykresy czy raporty, ułatwiając podejmowanie decyzji. Obliczenia chmurowe i brzegowe obsługują analizy na dużą skalę oraz przetwarzanie w czasie rzeczywistym, natomiast interfejsy HMI oraz aplikacje mobilne umożliwiają płynną interakcję użytkowników z systemem IoT.
W zależności od zastosowania oraz złożoności systemu architektura IoT może zostać rozszerzona o dodatkowe warstwy, takie jak warstwa przetwarzania, biznesowa, brzegowa oraz bezpieczeństwa, z których każda odpowiada za określone wyzwania.
Warstwa przetwarzania obejmuje gromadzenie i abstrakcję danych, polegające na zbieraniu oraz przechowywaniu informacji na urządzeniach, nośnikach danych lub w bazach danych w celu ich późniejszego wykorzystania. Warstwa ta umożliwia również łączenie danych IoT z danymi spoza systemów IoT w celu uzyskania wartościowych wniosków.
Warstwa bezpieczeństwa zapewnia kluczową ochronę przed zagrożeniami związanymi z IoT poprzez zabezpieczanie danych wrażliwych oraz utrzymanie integralności systemów. W środowiskach morskich warstwa ta musi przeciwdziałać zagrożeniom cybernetycznym, takim jak podszywanie się, włamania czy ataki typu odmowa usługi.
Warstwa biznesowa koncentruje się na dostarczaniu informacji w formie przyjaznej dla użytkownika, przekształcając surowe dane w użyteczne informacje prezentowane w postaci wykresów lub raportów, co ma kluczowe znaczenie dla podejmowania decyzji strategicznych i operacyjnych.
Warstwa brzegowa, zlokalizowana pomiędzy warstwą sieciową a przetwarzania, realizuje lokalne obliczenia w celu ograniczenia opóźnień oraz zużycia pasma transmisyjnego. Większość danych jest przetwarzana i przechowywana lokalnie, co minimalizuje zależność od systemów chmurowych i eliminuje konieczność przesyłania informacji do zdalnych serwerów. Jest to szczególnie istotne w środowisku morskim, gdzie przerwy w łączności występują często.
Zastosowania Internetu Rzeczy w sektorze morskim
W systemach morskich IoT integruje zaawansowane czujniki, technologie komunikacyjne oraz centra danych w celu poprawy efektywności operacyjnej, bezpieczeństwa, zrównoważonego rozwoju środowiskowego oraz projektowania statków. Zastosowania IoT obejmują szerokie spektrum obiektów, takich jak statki, platformy offshore, boje nawigacyjne oraz porty, co przedstawiono na Rysunku 2.
Czujniki takie jak GPS i DGPS zapewniają precyzyjną nawigację, natomiast instrumenty meteorologiczne dostarczają danych pogodowych w czasie rzeczywistym (Sanchez-Gonzalez et al., 2019). Czujniki ładunkowe monitorują warunki, takie jak temperatura i wilgotność, a czujniki silnikowe umożliwiają utrzymanie predykcyjne, ograniczając przestoje i zapobiegając nieoczekiwanym awariom. Czujniki środowiskowe wspierają zgodność z regulacjami poprzez monitorowanie jakości wody, poziomu zanieczyszczeń oraz stanu ekosystemów morskich. Dane te są również wykorzystywane do udoskonalania projektów statków, umożliwiając tworzenie bardziej energooszczędnych jednostek (Ang et al., 2017).
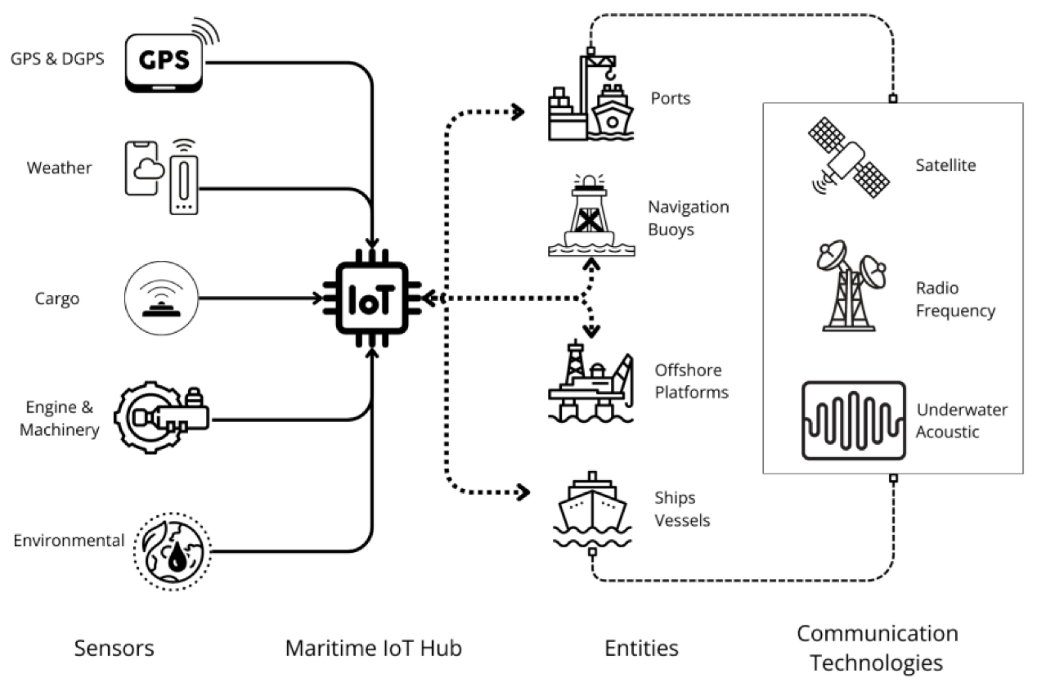
Rysunek 2: Zastosowania Internetu Rzeczy w sektorze morskim.
(Durlik et al., 2023)
Centralnym elementem tych wzajemnie połączonych systemów jest morski hub IoT, który przetwarza dane pochodzące ze statków, portów, boi nawigacyjnych oraz platform offshore. W środowisku portowym rozwiązania oparte na IoT usprawniają obsługę ładunków, zarządzanie magazynami oraz logistykę poprzez monitorowanie i sterowanie w czasie rzeczywistym. Na pokładach statków systemy IoT wspierają optymalizację zużycia paliwa, tras nawigacyjnych oraz harmonogramów konserwacji, natomiast platformy offshore wykorzystują IoT do monitorowania stanu urządzeń i warunków środowiskowych, zapewniając bezpieczeństwo i efektywność operacyjną. Technologie identyfikacyjne, w tym kody QR oraz RFID, zwiększają możliwości śledzenia, identyfikacji oraz kontroli komponentów stoczniowych (Fraga-Lamas et al., 2016).
Internet Rzeczy odgrywa istotną rolę w transformacji sektora morskiego poprzez zwiększanie efektywności, zrównoważonego rozwoju oraz możliwości monitorowania środowiska dzięki szerokiemu zakresowi innowacyjnych rozwiązań. W żegludze systemy RFID są powszechnie stosowane do śledzenia i zarządzania, natomiast platformy pośredniczące umożliwiają płynną wymianę informacji pomiędzy statkami a służbami ruchu morskiego (Katayama et al., 2012). Ramy oparte na IoT wspierają również monitorowanie kontenerów, optymalizując koszty operacyjne oraz zwiększając efektywność łańcucha dostaw. W celu zapewnienia transmisji danych w czasie rzeczywistym oraz skutecznego podejmowania decyzji stosowane są technologie komunikacyjne takie jak łączność satelitarna, fale radiowe oraz akustyka podwodna, umożliwiające niezawodną komunikację nawet w odległych obszarach morskich (Choi et al., 2017).
Poza usprawnieniami operacyjnymi IoT w znacznym stopniu przyczynia się do monitorowania środowiska morskiego poprzez obserwację kluczowych parametrów oceanicznych, takich jak temperatura, pH, stężenie tlenu rozpuszczonego, fale oraz prądy morskie. Systemy te nadzorują również rafy koralowe, głębinowe farmy rybne oraz poziomy zanieczyszczeń, pełniąc funkcje zarówno środowiskowe, jak i nawigacyjne. Ponadto platformy oparte na IoT analizują zmiany ciśnienia i temperatury w określonych regionach oraz monitorują pola naftowe i gazowe, zapewniając bezpieczne i zrównoważone prowadzenie operacji (Kabanov i Kramar, 2022).
Podsumowując, Internet Rzeczy umożliwia rozwój inteligentnej żeglugi, nowoczesnego zarządzania portami oraz zaawansowanych systemów monitorowania środowiska, co prowadzi do transformacji sektora morskiego. Zdolność IoT do dostarczania informacji w czasie rzeczywistym oraz analiz predykcyjnych wspiera przejście branży w kierunku bardziej efektywnych i zrównoważonych praktyk. Badania oraz zastosowania IoT nadal się rozwijają, odpowiadając na pojawiające się wyzwania i ujawniając nowe możliwości dla sektora morskiego.
6. Przegląd systemów pokładowych
Przed rozpoczęciem krótkiego opisu systemów statkowych należy zaznaczyć, że statki handlowe są w najszerszym znaczeniu tego słowa autonomiczne, ponieważ – jako jednostki załogowe, a w niektórych przypadkach również przewożące pasażerów – wymagają zapewnienia takich samych usług jak miasto. Obejmuje to między innymi wytwarzanie energii elektrycznej, produkcję wody sanitarnej, usługi hotelowe, instalacje do oczyszczania wód szarych i czarnych oraz inne systemy podtrzymujące funkcjonowanie jednostki.
Na pokładzie statku zasadniczo funkcjonują trzy główne systemy: system napędowy, który służy wyłącznie do poruszania jednostki, pomocnicze systemy wytwarzania energii elektrycznej oraz system dystrybucji energii elektrycznej.
Istnieje również czwarty system – system awaryjny – którego zadaniem jest, w przypadku awarii urządzeń systemu wytwarzania energii elektrycznej, dostarczanie energii do podstawowych usług statku w celu ponownego uruchomienia uszkodzonych systemów oraz utrzymania oświetlenia pokładowego niezbędnego do realizacji tych działań.
Wymienione trzy systemy są ze sobą wzajemnie powiązane, ponieważ system napędowy do prawidłowego funkcjonowania wymaga energii elektrycznej wytwarzanej przez systemy pomocnicze i dostarczanej poprzez główną rozdzielnię energii elektrycznej.
Na potrzeby niniejszego projektu rozpoczyna się od krótkiej klasyfikacji statków, która posłuży do właściwego zarządzania energią zużywaną na ich pokładach. Poniżej przedstawiono klasyfikację specjalistycznego transportu ładunków realizowanego przez statki, zaprezentowaną na Rysunku 3. Okręty wojenne oraz okręty podwodne nie są objęte zakresem niniejszego projektu
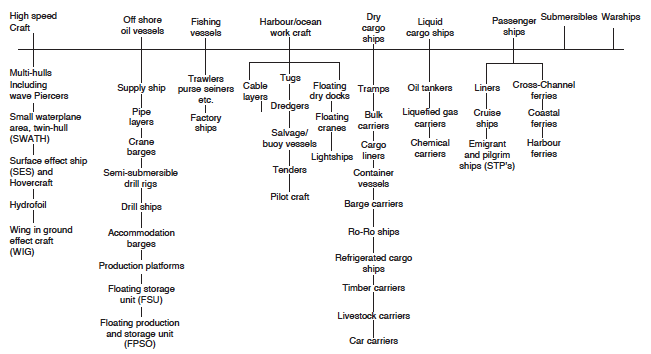
Rysunek 3: Klasyfikacja specjalistycznego transportu ładunków na statkach
Główne typy systemów napędowych stosowanych w statkach handlowych światowej floty można podsumować w następujący sposób:
• napęd diesel;
• napęd z wykorzystaniem turbin parowych;
• napęd z wykorzystaniem turbin gazowych;
• napęd diesel–elektryczny;
• napęd w układzie kombinowanym turbina gazowa–turbina parowa.
NAPĘD DIESEL
Napęd diesel, przedstawiony na Rysunku 4, składa się z jednego lub kilku silników wysokoprężnych połączonych z jedną lub kilkoma śrubami napędowymi statku. Połączenie to może być realizowane bezpośrednio pomiędzy silnikiem wysokoprężnym a wałem śruby lub za pośrednictwem przekładni redukcyjnej, umieszczonej pomiędzy prędkością obrotową wału silnika a prędkością obrotową śruby. Rozwiązanie to umożliwia dostosowanie wysokoobrotowego silnika wysokoprężnego do niskiej prędkości obrotowej śruby, co pozwala na uzyskanie większej sprawności napędowej.
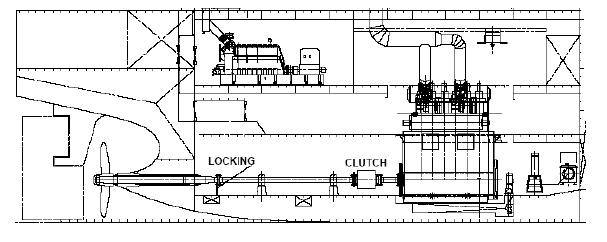
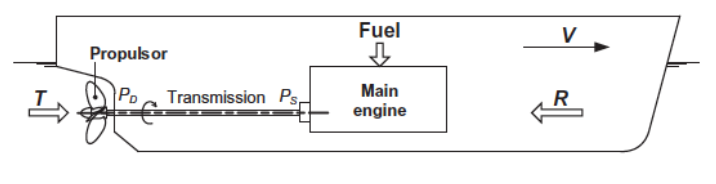
Rysunek 4: Napęd diesel
Silnik wysokoprężny połączony bezpośrednio ze śrubą napędową realizowany jest z wykorzystaniem silników rewersyjnych o niskich prędkościach obrotowych, zwanych silnikami wolnoobrotowymi, pracujących w zakresie od 90 do 130 obr./min i działających w cyklu dwusuwowym. Tego typu napęd jest stosowany głównie na tankowcach, masowcach, statkach do przewozu ładunków drobnicowych oraz kontenerowcach.
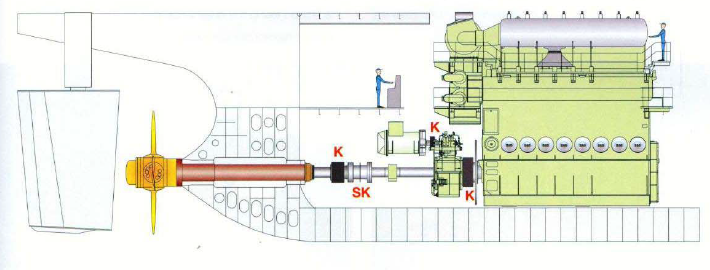
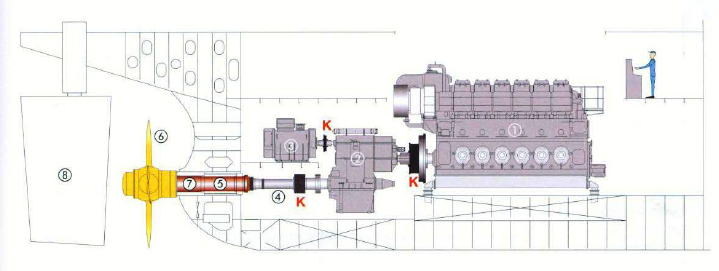
Rysunek 5: Napęd diesel połączony ze śrubą poprzez przekładnię redukcyjną
Napęd diesel połączony ze śrubą za pośrednictwem przekładni redukcyjnej, przedstawiony na Rysunku 5, realizowany jest z wykorzystaniem silników wysokoprężnych czterosuwowych, półszybkobieżnych, pracujących z prędkościami obrotowymi w zakresie od 500 do 600 obr./min, wyposażonych w śruby o nastawnym skoku. Tego typu silniki montowane są głównie na promach, statkach pasażerskich oraz na niektórych jednostkach do przewozu ładunków drobnicowych. Silniki te charakteryzują się masą około dwukrotnie mniejszą w porównaniu do silników wolnoobrotowych.
Ponad 90% statków światowej floty handlowej wykorzystuje jako paliwo dla głównych i pomocniczych silników wysokoprężnych paliwa otrzymywane z rafinacji ropy naftowej, takie jak ciężki olej opałowy (Heavy Fuel Oil – HFO) oraz morski olej napędowy (Marine Diesel Oil – MDO). Jednostkowe zużycie paliwa dla wolnoobrotowych silników dwusuwowych wynosi od 180 do 190 g/kWh, natomiast dla średnioobrotowych silników czterosuwowych mieści się w przedziale od 190 do 220 g/kWh.
Silniki wysokoprężne napędzające śrubę, zarówno w połączeniu bezpośrednim, jak i poprzez przekładnię redukcyjną, pełnią zazwyczaj wyłącznie funkcję napędową. Zapotrzebowanie statku na energię elektryczną realizowane jest natomiast poprzez zespoły prądotwórcze, składające się z silników wysokoprężnych połączonych z generatorami prądu przemiennego.
Tak zwany napęd diesel, w obu opisanych wariantach, jest najczęściej stosowanym rozwiązaniem we flocie handlowej świata i obejmuje blisko 90% wszystkich statków.
NAPĘD Z TURBINAMI PAROWYMI
Na Rysunku 6 przedstawiono napęd z turbiną parową, ukazujący pełny cykl pracy tego typu siłowni. Para wodna wytwarzana w kotłach zasila turbiny wysokiego, średniego oraz niskiego ciśnienia, które przekazują swoją moc, przy bardzo wysokich prędkościach obrotowych, do śruby napędowej za pośrednictwem przekładni redukcyjnej, odpowiedzialnej za dostosowanie prędkości obrotowej turbiny do prędkości śruby.
Zaletą tego typu siłowni jest możliwość spalania różnych rodzajów paliw – ciekłych, gazowych oraz stałych. W porównaniu z silnikami wysokoprężnymi wadą jest jednak znacznie wyższe jednostkowe zużycie paliwa. Napęd z turbinami parowymi jest często stosowany na statkach przewożących skroplony gaz ziemny (LNG), gdzie jako paliwo wykorzystywany jest gaz powstający w wyniku odparowania ładunku.
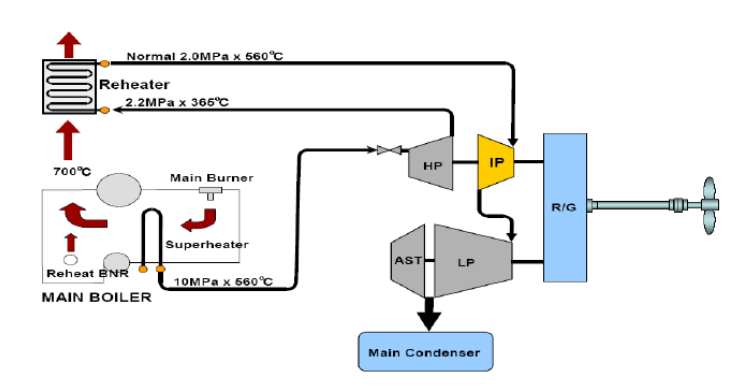
Rysunek 6: Schemat napędu z turbiną parową
NAPĘD Z TURBINAMI GAZOWYMI
Na Rysunku 7 przedstawiono morską siłownię napędową z turbiną gazową pracującą według cyklu Braytona z pośrednim podgrzewaniem. Turbina niskiego ciśnienia połączona jest ze śrubą napędową za pośrednictwem przekładni redukcyjnej, której zadaniem jest dostosowanie prędkości obrotowej turbiny do prędkości obrotowej śruby.
Tego typu napęd jest częściej stosowany na okrętach wojennych niż na statkach handlowych, głównie ze względu na wysokie zużycie paliwa. Jego zaletą jest natomiast bardzo wysoki stosunek mocy do masy lub objętości.
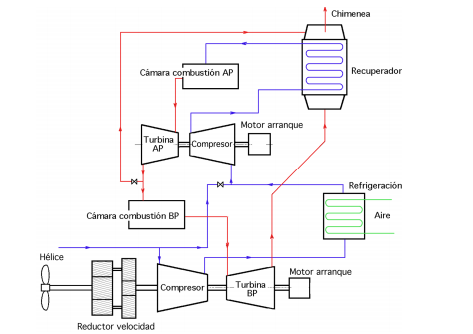
Rysunek 7: Schemat napędu z turbiną gazową
NAPĘD DIESEL–ELEKTRYCZNY
Na Rysunku 8 (a), (b) i (c) przedstawiono schemat napędu diesel–elektrycznego, w którym śruby napędowe statku są bezpośrednio napędzane silnikami elektrycznymi. Energia elektryczna dla silników napędowych, a także dla pozostałych systemów i usług statku, maszyn pomocniczych, urządzeń pokładowych, oświetlenia itp., wytwarzana jest przez kilka zespołów prądotwórczych złożonych z silników wysokoprężnych i generatorów.
Silniki wysokoprężne napędzające generatory mogą pracować na paliwach ciekłych i gazowych i są zazwyczaj silnikami czterosuwowymi o średnich prędkościach obrotowych. Napęd diesel–elektryczny jest powszechnie stosowany na statkach wycieczkowych oraz jednostkach wymagających dynamicznego pozycjonowania.
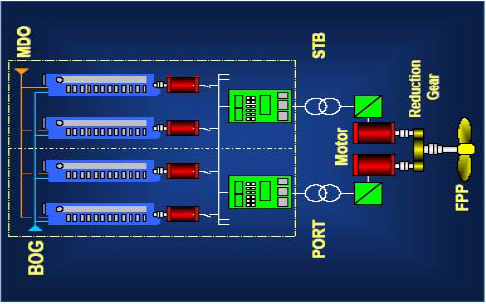
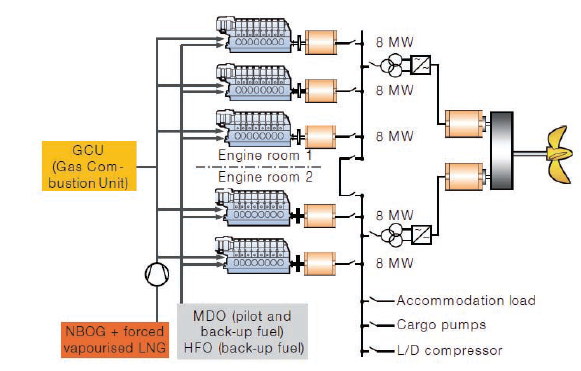
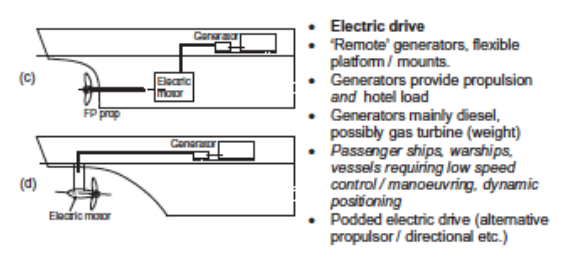
Rysunek 8: Schemat napędu diesel–elektrycznego
NAPĘD Z TURBINĄ GAZOWĄ I TURBINĄ PAROWĄ – UKŁAD KOMBINOWANY
Napęd określany jako układ kombinowany polega na wykorzystaniu dwóch różnych maszyn napędowych pracujących w odmiennych cyklach. Do najczęściej stosowanych należą układy: CODOG (diesel i turbina gazowa), COGOG (turbina gazowa i turbina gazowa), COGAG (dwie turbiny gazowe), CODAG (diesel i turbina gazowa) oraz COGES (turbina gazowa, elektryczność i turbina parowa).
Są to rozwiązania przeznaczone głównie dla statków wymagających dużych mocy przy ograniczonej przestrzeni maszynowni, takich jak jednostki szybkobieżne, statki wycieczkowe oraz okręty wojenne.
Na Rysunku 9 przedstawiono układ CODAG, w którym silniki wysokoprężne oraz turbina gazowa są połączone poprzez przekładnie redukcyjne z pędnikiem strugowodnym oraz śrubami. W tym systemie silniki diesel zapewniają prędkość marszową, natomiast w przypadku potrzeby osiągnięcia większej prędkości uruchamiana jest turbina gazowa zasilająca pędnik strugowodny.
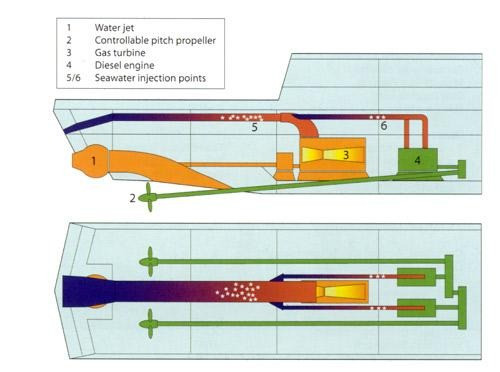
Rysunek 9: Napęd gazowy w układzie skojarzonym z turbiną parową
Na Rysunku 10 przedstawiono również układ CODAG, w którym zarówno silniki wysokoprężne, jak i turbina gazowa są połączone z przekładnią redukcyjną dostosowującą ich wysokie prędkości obrotowe do niskich prędkości śrub. Układ ten nie wykorzystuje jednak ciepła odpadowego spalin do wytwarzania pary i nie jest klasycznym układem cyklu kombinowanego.
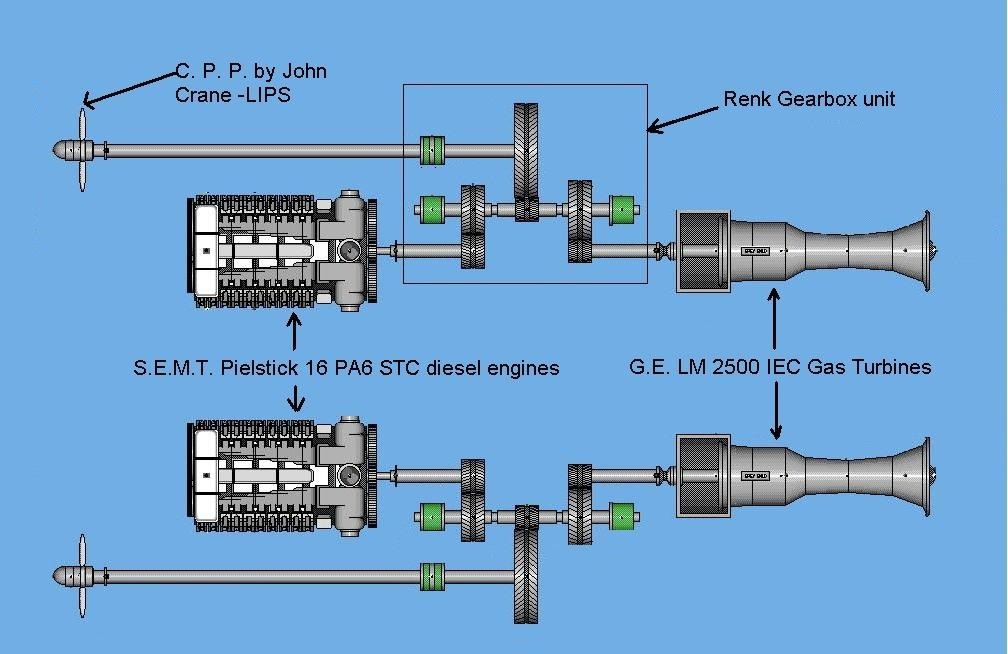
Rysunek 10: Napęd gazowy w układzie skojarzonym z turbiną parową i przekładnią redukcyjną
Na Rysunku 11 przedstawiono klasyczną siłownię z cyklem kombinowanym, obejmującą dwa cykle: cykl pierwotny – gazowy oraz cykl wtórny – parowy. Jedynie cykl pierwotny zużywa paliwo, natomiast ciepło spalin wykorzystywane jest do wytwarzania pary w wymienniku odzysku ciepła, która następnie napędza turbinę parową. Łączna sprawność obu cykli może przekraczać 50%.
Obie turbiny mogą być połączone z generatorem energii elektrycznej lub bezpośrednio ze śrubami napędowymi statku. Tego typu instalacje są stosowane w celu wykorzystania ciepła odpadowego spalin silników wysokoprężnych i turbin gazowych. Już od lat 70. XX wieku tankowce wykorzystywały układy kombinowane, w których para wytwarzana z ciepła spalin głównych silników diesel napędzała turbinę sprzężoną z generatorem energii elektrycznej. Paliwem w takich instalacjach mogą być paliwa ciekłe oraz gazowe.
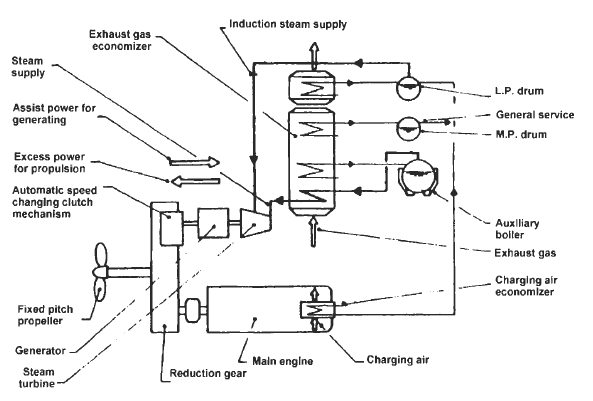
Rysunek 11: Klasyczny układ napędowy w cyklu skojarzonym
Na Rysunku 12 przedstawiono siłownię COGES, w której turbina gazowa i turbina parowa w układzie kombinowanym wytwarzają energię elektryczną zasilającą silniki elektryczne napędu. Rozwiązanie to jest często stosowane na statkach wycieczkowych z napędem elektrycznym.
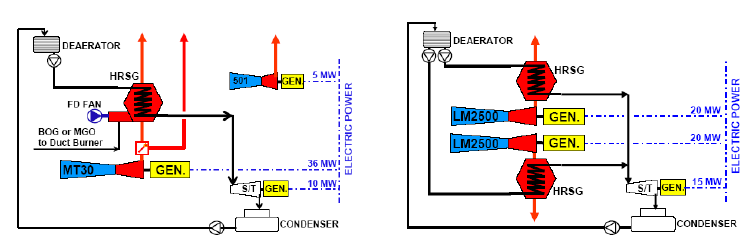
Rysunek 12: Układ napędowy z turbiną gazową w cyklu skojarzonym
Na Rysunku 13 przedstawiono wykres porównujący moc oraz sprawność różnych typów silników, które mogą być instalowane na statkach z podwójnym silnikiem wysokoprężnym spalającym paliwa ciekłe i gazowe.
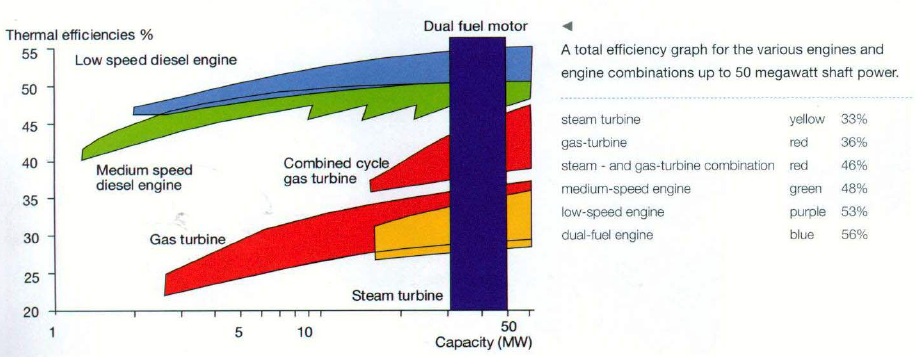
Rysunek 13: Graficzne porównanie mocy i wydajności różnych silników
Systemy pomocnicze wytwarzania energii elektrycznej na statku
Systemy pomocnicze wytwarzania energii elektrycznej na statku, jak sama nazwa wskazuje, mają za zadanie wyłącznie generowanie energii elektrycznej niezbędnej do pracy pozostałych systemów statku, takich jak napęd, oświetlenie, klimatyzacja, systemy hotelowe, oczyszczanie wód szarych i czarnych, wytwarzanie wody sanitarnej, chłodzenie maszyn, systemy sterowania itp. Bez systemów pomocniczych statek nie byłby w stanie realizować swojej podstawowej funkcji, jaką jest transport towarów.
Na Rysunku 8 (a) i (b) przedstawiono dwa schematy siłowni pomocniczych, w których energia elektryczna kierowana jest do głównej rozdzielni.
Główna rozdzielnia
Główna rozdzielnia (Main Switchboard – MSB) stanowi pośredni element w układzie dystrybucji energii elektrycznej na statku, łącząc źródła wytwarzania energii z odbiornikami. Źródłami energii są zespoły prądotwórcze, natomiast odbiornikami – różne urządzenia maszynowni, takie jak silniki elektryczne, wentylatory, oświetlenie czy systemy klimatyzacyjne.
Bardzo istotne jest, aby wszelkie uszkodzenia w instalacjach zasilanych z głównej rozdzielni były skutecznie izolowane, ponieważ w przeciwnym razie awaria jednego systemu może spowodować blackout całego statku. Nawet niewielkie zwarcie w jednym obwodzie może doprowadzić do utraty zasilania wszystkich systemów.
Dlatego na statkach stosuje się różnego rodzaju zabezpieczenia instalowane w głównej rozdzielni oraz w panelach dystrybucyjnych, które zapewniają bezpieczną i niezawodną pracę urządzeń oraz ochronę personelu przed porażeniem prądem elektrycznym, nawet w przypadku awarii jednego z systemów.
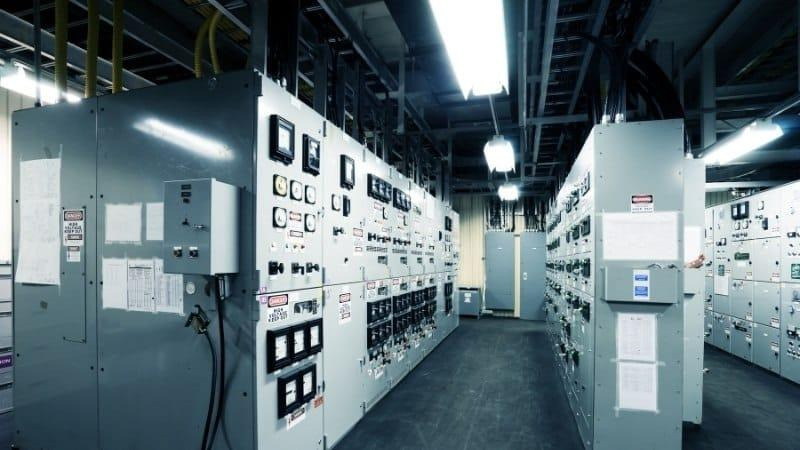
Rysunek 14: Główna tablica rozdzielcza w siłowni okrętowej
Na Rysunku 14 przedstawiono główną rozdzielnię w sterowni maszynowni.
Na Rysunku 15 przedstawiono schemat układu dystrybucji energii elektrycznej na statku wraz z generatorami i odbiornikami.
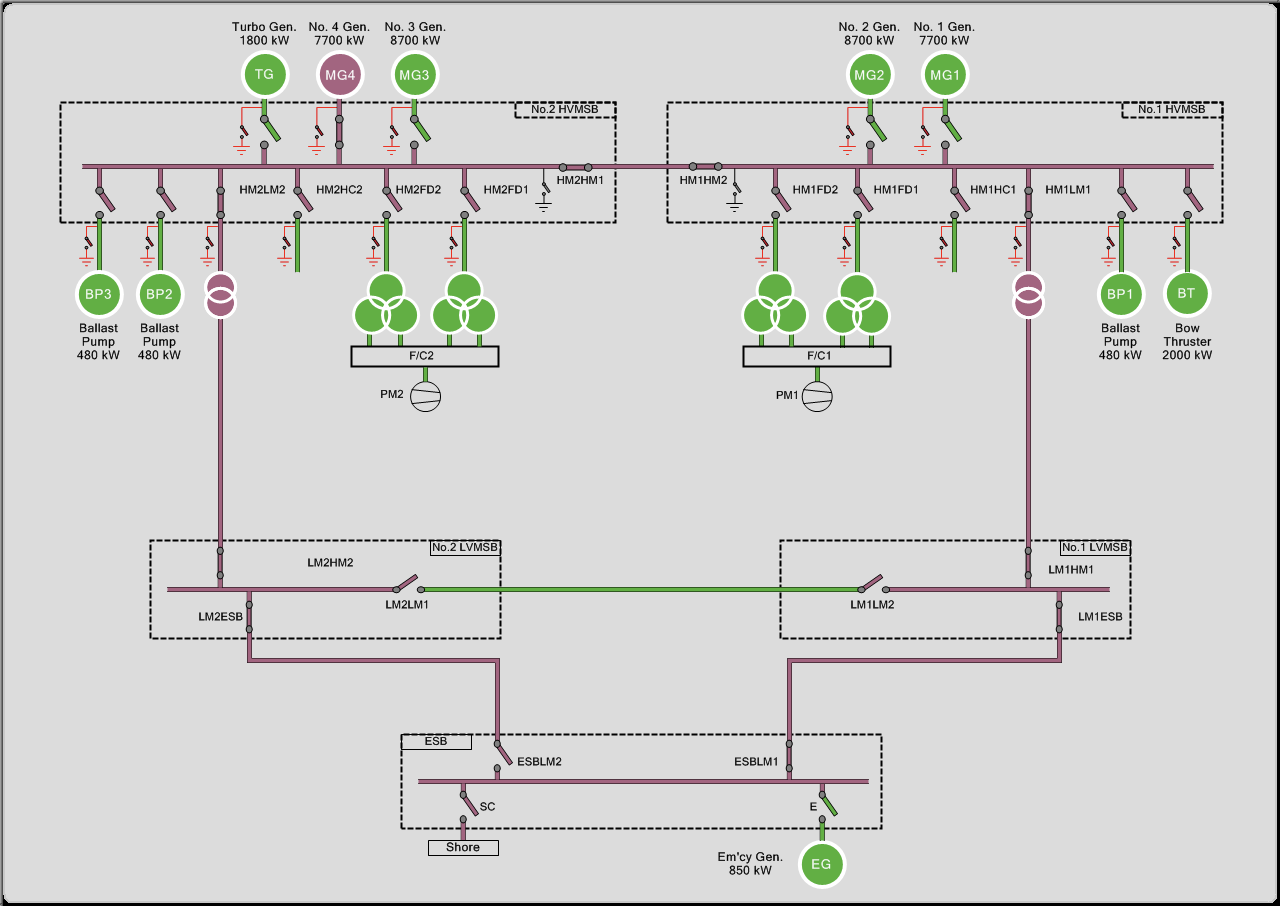
Rysunek 15: Schemat obwodu rozdziału energii elektrycznej
STATEK Z AUTOMATYCZNYM STEROWANIEM
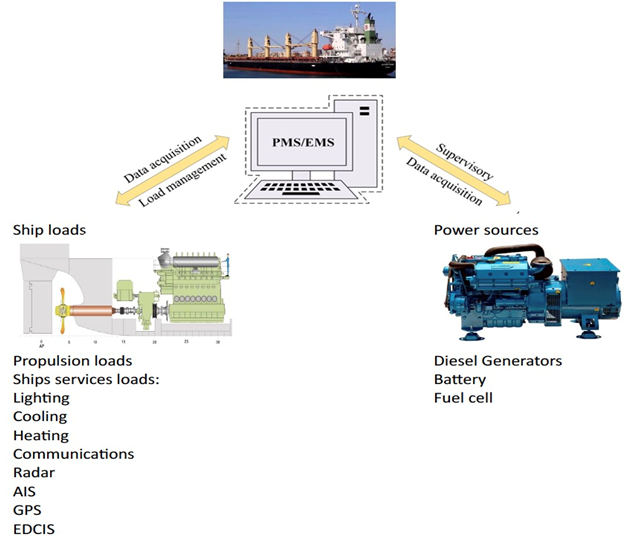
Rysunek 16: Wymiana danych pomiędzy źródłami energii a napędem statku
Od końca lat 60. XX wieku, wraz z rozwojem globalizacji oraz zastosowaniem efektu skali w transporcie morskim, prowadzącym do zwiększania rozmiarów statków w celu obniżenia kosztu jednostkowego przewożonych ładunków, jednostki te zaczęto wyposażać w systemy automatycznego sterowania wszystkimi usługami pokładowymi w celu ułatwienia obsługi i poprawy efektywności.
Automatyczne sterowanie systemami statku ma charakter wewnętrzny i pierwotnie nie było bezpośrednio połączone z otoczeniem zewnętrznym, co oznacza, że osoby spoza statku nie miały możliwości ingerencji w te systemy. Jak przedstawiono na Rysunku 16, wymiana danych pomiędzy źródłami energii, napędem oraz systemami usługowymi statku mogła być realizowana wyłącznie wewnętrznie przez członków załogi posiadających odpowiednie uprawnienia. Dostęp ten mógł wynikać z normalnych operacji lub działań sabotażowych.
Obecnie znajdujemy się w tak zwanej erze cyfrowej, która wymusza cyfryzację transportu morskiego. Jak pokazano na Rysunku 17, dane ze wszystkich systemów statku są przesyłane drogą satelitarną do przedsiębiorstwa armatorskiego na lądzie. Stwarza to nowe zagrożenia, ponieważ dane te mogą zostać przechwycone lub zmanipulowane przez osoby trzecie spoza firmy i statku, co może prowadzić do celowego zakłócania operacji, a w konsekwencji do różnego rodzaju wypadków.
Rysunek 17: Cyfryzacja statków
7. Czynnik ludzki i kultura cyberbezpieczeństwa
Czynniki ludzkie odgrywają kluczową rolę w cyberbezpieczeństwie morskim, wpływając na sposób, w jaki osoby przebywające na pokładzie statków wchodzą w interakcję z procedurami bezpieczeństwa, technologiami oraz potencjalnymi zagrożeniami cybernetycznymi. Pomimo postępu technologicznego błędy ludzkie pozostają jedną z głównych przyczyn incydentów cybernetycznych w sektorze morskim. Sprostanie tym wyzwaniom wymaga kształtowania kultury cyberbezpieczeństwa, w której członkowie załogi są nie tylko świadomi zagrożeń, ale również aktywnie uczestniczą w ograniczaniu ryzyka (Kessler & Craiger, 2021).
Kluczowe aspekty czynników ludzkich w cyberbezpieczeństwie morskim
1.Świadomość behawioralna i czynniki psychologiczne
- Procesy decyzyjne człowieka, uprzedzenia poznawcze oraz poziom stresu wpływają na sposób reagowania członków załogi na zagrożenia cybernetyczne.
- oBrak świadomości lub rutyna mogą prowadzić do zaniedbań w przestrzeganiu dobrych praktyk cyberbezpieczeństwa.
2.Szkolenia i edukacja
- Ciągłe programy szkoleniowe, dostosowane do różnych ról załogi, pomagają kształtować podejście „cyberbezpieczeństwo na pierwszym miejscu”.
- Szkolenia oparte na scenariuszach oraz symulowane ataki przygotowują załogę do reagowania na rzeczywiste incydenty cybernetyczne (Schmidt et al., 2022).
3.Komunikacja i wymiana informacji
- Otwarte kanały komunikacji pomiędzy członkami załogi a personelem IT i bezpieczeństwa umożliwiają szybkie zgłaszanie potencjalnych zagrożeń.
- Promowanie kultury zgłaszania bez konsekwencji dyscyplinarnych sprzyja wczesnemu wykrywaniu incydentów cybernetycznych.
4.Ergonomia i projektowanie zorientowane na użytkownika
- Projektowanie pokładowych systemów cyberbezpieczeństwa z uwzględnieniem doświadczeń użytkownika ogranicza ryzyko błędów oraz nieprzestrzegania procedur.
- Zapewnienie intuicyjnych i łatwych w obsłudze interfejsów wspiera skuteczne stosowanie zasad bezpieczeństwa przez załogę.
5.Przywództwo i wpływ organizacyjny
- Zaangażowanie kierownictwa w cyberbezpieczeństwo wyznacza standardy dla całej organizacji.
- Odpowiedzialności w zakresie cyberbezpieczeństwa powinny być jasno określone, a członkowie załogi zachęcani do aktywnego udziału w działaniach ochronnych (IMO, 2021).
Budowanie silnej kultury cyberbezpieczeństwa
Silna kultura cyberbezpieczeństwa wykracza poza same polityki i technologie – opiera się na postawach i zachowaniach. Kluczowe inicjatywy wspierające rozwój kultury cyberbezpieczeństwa na statkach obejmują:
- Świczenia i symulacje cyberbezpieczeństwa: regularne praktyczne ćwiczenia zwiększają gotowość oraz skuteczność reagowania;
- Promowanie dobrych praktyk: wyróżnianie członków załogi stosujących wzorcowe praktyki cyberbezpieczeństwa sprzyja budowaniu pozytywnej kultury bezpieczeństwa;
- Współpraca międzydziałowa: cyberbezpieczeństwo nie jest wyłącznie problemem IT – współpraca pomiędzy działami zapewnia kompleksowe zarządzanie ryzykiem.
Uwzględnienie czynników ludzkich oraz kształtowanie kultury świadomości cyberbezpieczeństwa pozwala organizacjom morskim znacząco wzmocnić ich ogólną postawę bezpieczeństwa oraz odporność na zagrożenia cybernetyczne.
8. Ramy regulacyjne oraz model CIA
Model CIA stanowi podstawowe narzędzie zarządzania cyberbezpieczeństwem i ma szczególne znaczenie w sektorze morskim. Cyfrowa transformacja żeglugi, obejmująca rozwój Internetu Rzeczy, systemów ECDIS, GMDSS oraz automatyzacji portów, wprowadza nowe ryzyka związane z ochroną danych i ciągłością operacyjną. Wdrażanie zaawansowanych technologii, takich jak szyfrowanie, podpisy cyfrowe oraz systemy redundancji, w połączeniu z przestrzeganiem regulacji, ogranicza ryzyko zagrożeń cybernetycznych.
Definicja kluczowych pojęć
Poufność odnosi się do ochrony danych przed nieuprawnionym dostępem i ujawnieniem. W sektorze morskim dotyczy to takich informacji jak plany podróży, dane dotyczące ładunków, dane osobowe załogi i pasażerów oraz szczegóły operacji portowych. W celu zapewnienia poufności stosuje się technologie takie jak szyfrowanie (np. AES-256), systemy uwierzytelniania wieloskładnikowego oraz kontrolę dostępu do sieci pokładowych.
Integralność zapewnia, że dane są dokładne, spójne i chronione przed nieautoryzowanymi zmianami. W sektorze morskim szczególną uwagę przykłada się do integralności systemów nawigacyjnych, takich jak ECDIS i AIS, które dostarczają kluczowych informacji o kursie i pozycji statku. Manipulacja danymi AIS, prowadząca do fałszywych sygnałów lokalizacji, stanowi poważne zagrożenie dla bezpieczeństwa żeglugi. Podobnie zmodyfikowane dane w mapach ECDIS mogą prowadzić do błędów nawigacyjnych. W celu zapobiegania takim sytuacjom stosuje się podpisy cyfrowe zabezpieczające aktualizacje map oraz regularne audyty integralności danych.
Dostępność koncentruje się na utrzymaniu ciągłego dostępu do systemów i danych, szczególnie w sytuacjach kryzysowych. W sektorze morskim obejmuje to systemy łączności (np. GMDSS), logistykę portową oraz zarządzanie ładunkami, które muszą pozostawać operacyjne w celu zapewnienia nieprzerwanej realizacji operacji morskich.
Ramy regulacyjne
Zastosowanie modelu CIA w sektorze morskim jest wspierane przez liczne regulacje międzynarodowe i krajowe. Do najważniejszych należą:
- Rezolucja MSC.428(98) Międzynarodowej Organizacji Morskiej (IMO).
- Dyrektywa NIS2 (UE 2022/2555) przyjęta przez Parlament Europejski i Radę Unii Europejskiej.
- Zunifikowane Wymagania E26 i E27 opracowane przez Międzynarodowe Stowarzyszenie Towarzystw Klasyfikacyjnych (IACS).
Rezolucja MSC.428(98)
Rezolucja MSC.428(98) nakłada obowiązek zarządzania zagrożeniami cybernetycznymi w ramach Systemów Zarządzania Bezpieczeństwem (SMS) statków. Odnosi się do ochrony wrażliwych danych nawigacyjnych i operacyjnych przed nieuprawnionym ujawnieniem oraz wymaga zabezpieczenia danych przed nieautoryzowanymi modyfikacjami, co ma kluczowe znaczenie dla bezpiecznej eksploatacji systemów pokładowych. Ponadto podkreśla konieczność wdrażania środków zapewniających ciągłość działania i dostępność systemów statku w czasie rzeczywistym.
Dyrektywa NIS2
Dyrektywa NIS2, przyjęta przez Parlament Europejski i Radę Unii Europejskiej, stanowi aktualizację wcześniejszej dyrektywy NIS. Regulacja ta dotyczy ochrony infrastruktury krytycznej, w tym portów, statków oraz systemów morskich, zgodnie z zasadami modelu CIA. Dyrektywa podkreśla ochronę danych przed nieuprawnionym dostępem, wspierając poufność, wymaga mechanizmów zapobiegających modyfikacjom danych w systemach krytycznych, wzmacniając integralność, oraz nakłada obowiązek zapewnienia ciągłości kluczowych usług, takich jak transport morski, nawet w przypadku cyberataków. Zobowiązuje również operatorów infrastruktury do regularnych audytów bezpieczeństwa i wdrażania planów reagowania na incydenty.
Zunifikowane Wymagania IACS E26/E27
Wymagania E26/E27 opracowane przez IACS koncentrują się na ochronie systemów pokładowych przed zagrożeniami cybernetycznymi. Określają one techniczne i organizacyjne środki zabezpieczające systemy nawigacyjne i operacyjne przed nieuprawnionym dostępem i manipulacją. Podkreślają znaczenie integralności danych poprzez wdrażanie mechanizmów weryfikacji oraz monitorowanie systemów w czasie rzeczywistym. Dodatkowo wskazują na konieczność zapewnienia ciągłości działania systemów krytycznych, takich jak systemy napędowe, w celu minimalizacji ryzyka zakłóceń operacyjnych.
Przykłady zastosowania modelu CIA
W sektorze morskim model CIA znajduje praktyczne zastosowanie w wielu sytuacjach związanych z ochroną danych i systemów. Najbardziej znaczącym incydentem, podkreślającym znaczenie dostępności danych oraz solidnych planów odtwarzania, był atak ransomware NotPetya na firmę Maersk w 2017 roku, który zostanie omówiony w kolejnym rozdziale.
Przykładem utraty integralności danych była manipulacja sygnałami AIS w Zatoce Perskiej w 2019 roku, gdzie fałszywe sygnały wprowadzały statki w błędne pozycje. Ataki typu DoS na europejskie porty, takie jak Antwerpia, zakłócały logistykę poprzez przeciążenie systemów i były skutecznie ograniczane dzięki zaporom sieciowym oraz systemom IDS/IPS. W 2021 roku błędne dane w systemach ECDIS doprowadziły do wyznaczania nieprawidłowych kursów, co rozwiązano poprzez wdrożenie podpisów cyfrowych.
Przykłady te pokazują, w jaki sposób model CIA wspiera ochronę danych i systemów w sektorze morskim, ograniczając ryzyko zagrożeń cybernetycznych i zapewniając ciągłość operacyjną żeglugi.
9. Studium przypadku: cyberatak NotPetya na Maersk
Jednym z najpoważniejszych incydentów cybernetycznych ostatnich lat był atak NotPetya na firmę Maersk w 2017 roku, światowego lidera w branży żeglugowej. Oprogramowanie ransomware, podszywające się pod legalną aktualizację ukraińskiego oprogramowania, rozprzestrzeniło się bardzo szybko, dotykając tysiące organizacji z różnych sektorów. Skutki dla Maersk były ogromne i doprowadziły do poważnych zakłóceń globalnych operacji firmy.
Atak został zapoczątkowany przez zainfekowaną aktualizację oprogramowania księgowego M.E.Doc, powszechnie stosowanego na Ukrainie. Choć początkowo NotPetya był postrzegany jako klasyczny ransomware, dalsze analizy wykazały, że jego celem była destrukcja danych, a nie wymuszenie okupu. Systemy IT Maersk zostały całkowicie sparaliżowane, w tym systemy rezerwacji, śledzenia kontenerów oraz planowania operacji portowych. W rezultacie terminale portowe na całym świecie zostały unieruchomione, a firma przez kilka dni nie była w stanie przetwarzać zamówień ani koordynować działań logistycznych.
Skutki finansowe ataku były znaczące – bezpośrednie straty oszacowano na ponad 300 milionów dolarów. Koszty pośrednie, związane z odbudową zaufania klientów oraz inwestycjami w zapobieganie podobnym incydentom, były prawdopodobnie jeszcze wyższe. Zespoły techniczne Maersk musiały w rekordowym czasie ponownie zainstalować około 4 000 serwerów, 45 000 komputerów osobistych oraz 2 500 aplikacji, co świadczy o wysokiej odporności i zdolności reagowania organizacji.
Kluczowym czynnikiem umożliwiającym szybkie odtworzenie systemów było istnienie serwera kopii zapasowej w odizolowanym centrum danych w Ghanie, który nie został dotknięty atakiem. Incydent ten uwidocznił znaczenie redundantnych infrastruktur kopii zapasowych oraz praktyk odtwarzania po awarii.
Proces odbudowy był również możliwy dzięki międzynarodowej współpracy. Maersk skorzystał ze wsparcia partnerów biznesowych, instytucji rządowych oraz globalnej społeczności ekspertów ds. cyberbezpieczeństwa. Współpraca ta była kluczowa dla ograniczenia skutków ataku i zapewnienia ciągłości operacji.
Istotnym aspektem była także podatność zintegrowanych infrastruktur cyfrowych. Globalna łączność systemów Maersk, choć niezbędna dla efektywności operacyjnej, umożliwiła szybkie rozprzestrzenienie się złośliwego oprogramowania. Brak odpowiedniej segmentacji sieci był jednym z czynników, które przyczyniły się do skali incydentu. Gdyby krytyczne segmenty sieci były odizolowane, skutki ataku byłyby znacznie mniejsze.
Incydent NotPetya zwrócił również uwagę na znaczenie monitorowania i aktualizacji oprogramowania. Wykorzystanie zainfekowanej wersji M.E.Doc pokazało, jak podatne są organizacje, które nie weryfikują źródeł aktualizacji. Jest to istotna lekcja dla całego sektora morskiego, w którym aktualizacje oprogramowania są kluczowe dla bezpieczeństwa systemów krytycznych.
Atak ten stał się punktem zwrotnym w postrzeganiu ryzyk cybernetycznych na świecie. Po incydencie Maersk wdrożył dodatkowe środki zwiększające odporność cybernetyczną, w tym znaczne inwestycje w zaawansowane rozwiązania bezpieczeństwa, takie jak monitorowanie sieci w czasie rzeczywistym oraz systemy wykrywania i zapobiegania włamaniom (IDS/IPS). Szczególny nacisk położono na szkolenie pracowników w zakresie rozpoznawania oznak potencjalnych ataków i szybkiego reagowania w sytuacjach kryzysowych.
Wpływ ataku na Maersk miał również szersze konsekwencje dla całej branży. Operatorzy morscy na całym świecie zaczęli ponownie oceniać swoje strategie cyberbezpieczeństwa, dostrzegając, że tego typu incydenty mogą wpływać nie tylko na rentowność, lecz także na globalne bezpieczeństwo. IMO zintensyfikowała działania na rzecz wprowadzenia rygorystycznych standardów cyberbezpieczeństwa, a przedsiębiorstwa sektora morskiego rozpoczęły ściślejszą współpracę w celu opracowania wspólnych najlepszych praktyk.
Kolejnym istotnym wnioskiem była potrzeba przejrzystości i skutecznej komunikacji w trakcie oraz po cyberataku. Maersk pokazał, jak ważne jest jasne informowanie partnerów i klientów o postępach w procesie odbudowy. Takie podejście pozwoliło ograniczyć negatywny wpływ na reputację firmy i podkreśliło kluczową rolę strategii komunikacyjnych w zarządzaniu kryzysowym.
Podsumowując, przypadek Maersk stanowi wymowny przykład złożoności ryzyk cybernetycznych w sektorze morskim oraz potrzeby dobrze zaplanowanych działań zarówno proaktywnych, jak i reaktywnych. Wnioski płynące z tego incydentu mogą stanowić wskazówkę dla całej branży, podkreślając znaczenie współpracy, inwestycji w bezpieczeństwo oraz budowania kultury organizacyjnej ukierunkowanej na ochronę cybernetyczną.
10. Podsumowanie
Transformacja cyfrowa w sektorze morskim niesie ze sobą zarówno istotne szanse, jak i wyzwania. Postęp technologiczny zwiększa efektywność operacyjną, lecz jednocześnie wprowadza nowe ryzyka, które muszą być ograniczane poprzez solidne środki cyberbezpieczeństwa. Niniejszy rozdział przedstawił kluczowe czynniki napędzające cyfryzację oraz ich wpływ na operacje morskie, podkreślając konieczność stosowania skutecznych praktyk ochrony coraz bardziej połączonych systemów.
Zrozumienie różnic pomiędzy technologiami IT i OT w kontekście morskim ma zasadnicze znaczenie dla przeciwdziałania zagrożeniom cybernetycznym, ponieważ oba obszary pełnią odmienne, lecz równie istotne funkcje. Integracja technologii IoT dodatkowo komplikuje kwestie bezpieczeństwa, jednocześnie otwierając nowe możliwości innowacji i usprawnień operacyjnych. Czynnik ludzki odgrywa kluczową rolę w ograniczaniu ryzyk, a kształtowanie kultury cyberbezpieczeństwa wśród załogi jest niezbędne dla skutecznego funkcjonowania procedur ochronnych.
Rozdział omówił również ramy regulacyjne wspierające praktyki cyberbezpieczeństwa w sektorze morskim, ze szczególnym uwzględnieniem modelu CIA jako podstawowego narzędzia oceny i doskonalenia poziomu bezpieczeństwa. Przykłady rzeczywistych incydentów, takich jak cyberatak NotPetya na Maersk, unaoczniają poważne konsekwencje zagrożeń cybernetycznych oraz podkreślają znaczenie działań prewencyjnych.
W miarę dalszego rozwoju sektora morskiego organizacje powinny wdrażać kompleksowe strategie cyberbezpieczeństwa, obejmujące zarówno podatności technologiczne, jak i ludzkie. Zapewnienie bezpieczeństwa operacji morskich nie polega wyłącznie na zapobieganiu atakom, lecz także na budowaniu kultury świadomości, odpowiedzialności oraz ciągłego doskonalenia praktyk cyberbezpieczeństwa.