Rozdział 7 – Teoria
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Polish |
| Book: | Rozdział 7 – Teoria |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 11:54 PM |
Description
Przepisy i regulacje dotyczące cyberbezpieczeństwa morskiego
Table of contents
- 1. Wprowadzenie
- 2. Wytyczne IMO i rezolucja MSC.428(98)
- 3. Ubezpieczenie cybernetyczne i kwestie odpowiedzialności
- 4. Rozporządzenie RODO UE i jego wpływ na ochronę danych w sektorze morskim
- 5. Zarządzanie ryzykiem cybernetycznym a systemem zarządzania bezpieczeństwem (SMS)
- 5.1. Tło: Kodeks ISM i SMS
- 5.2. Ryzyko cybernetyczne w kontekście morskim
- 5.3. Włączenie ryzyka cybernetycznego do systemu zarządzania bezpieczeństwem (SMS)
- 5.4. Zgodność z przepisami i wytyczne
- 5.5. Cyberbezpieczeństwo jako kwestia bezpieczeństwa
- 5.6. Najlepsze praktyki techniczne
- 5.7. Wyzwania we wdrażaniu
- 6. Studium przypadku: wnioski dotyczące zgodności
- 7. Podsumowanie
1. Wprowadzenie
Wraz z postępującą transformacją cyfrową sektora morskiego, ramy regulacyjne dotyczące cyberbezpieczeństwa ulegają dynamicznemu rozwojowi w celu zapewnienia, że organizacje stosują najlepsze praktyki oraz utrzymują bezpieczeństwo krytycznych systemów morskich. Ochrona operacji morskich przed zagrożeniami cybernetycznymi nie jest wyłącznie kwestią bezpieczeństwa operacyjnego, lecz również obowiązkiem prawnym. Niniejszy rozdział omawia kluczowe regulacje w zakresie cyberbezpieczeństwa obowiązujące w sektorze morskim, koncentrując się na wytycznych i ramach opracowanych przez Międzynarodową Organizację Morską (IMO), normach branżowych takich jak ISO 27001 i NIST, a także na przepisach prawnych, w tym ogólnym rozporządzeniu o ochronie danych (RODO).
Rozdział rozpoczyna się szczegółową analizą wytycznych IMO, w szczególności Rezolucji MSC.428(98), która ustanawia międzynarodowe standardy cyberbezpieczeństwa w żegludze. Następnie omówiona zostaje rola ubezpieczeń cybernetycznych oraz kwestie odpowiedzialności prawnej, ze wskazaniem znaczenia odpowiedniego zakresu ochrony ubezpieczeniowej i konsekwencji prawnych incydentów cybernetycznych. Kolejno przedstawiono, w jaki sposób ramy takie jak ISO 27001, NIST oraz RODO wspierają organizacje w ograniczaniu ryzyka i zapewnieniu zgodności z regulacjami. Rozdział zamyka ponowna analiza studium przypadku Maersk, ze szczególnym uwzględnieniem wniosków dotyczących zgodności regulacyjnej wyciągniętych z procesu odbudowy po incydencie.
2. Wytyczne IMO i rezolucja MSC.428(98)
Przegląd Rezolucji IMO MSC.428(98) oraz wymogu integracji zarządzania ryzykiem cybernetycznym z Systemem Zarządzania Bezpieczeństwem (SMS)
Międzynarodowa Organizacja Morska (IMO) dostrzegła rosnące zagrożenie, jakie ryzyka cybernetyczne stanowią dla sektora morskiego. W odpowiedzi na te wyzwania przyjęto Rezolucję MSC.428(98), która nakłada obowiązek włączenia zarządzania ryzykiem cybernetycznym do Systemu Zarządzania Bezpieczeństwem (SMS) najpóźniej do dnia 1 stycznia 2021 r. Rezolucja ta podkreśla, że armatorzy i operatorzy statków muszą identyfikować zagrożenia cybernetyczne oraz wdrażać środki ochronne zabezpieczające jednostki i systemy pokładowe.
Kluczowe elementy Rezolucji MSC.428(98) obejmują:
• wymóg uwzględnienia cyberbezpieczeństwa w istniejącym SMS;
• podejście oparte na analizie ryzyka w identyfikacji i ograniczaniu zagrożeń cybernetycznych;
• konieczność ciągłego monitorowania, aktualizacji i doskonalenia praktyk cyberbezpieczeństwa;
• uznanie istniejących wytycznych branżowych, m.in. BIMCO, IACS oraz U.S. Coast Guard.
Zapewnienie zgodności z zaleceniami IMO w zakresie cyberbezpieczeństwa
Zgodność z wytycznymi IMO w zakresie cyberbezpieczeństwa wymaga:
- Oceny ryzyka – identyfikacji potencjalnych zagrożeń cybernetycznych dla systemów pokładowych oraz analizy ich skutków;
- Wdrażania środków ograniczających ryzyko – takich jak zapory sieciowe, kontrola dostępu oraz systemy wykrywania włamań;
- Szkoleń i podnoszenia świadomości załogi – obejmujących dobre praktyki cyberbezpieczeństwa, rozpoznawanie ataków phishingowych oraz bezpieczne korzystanie z systemów;
- Planowania reagowania na incydenty – ustanowienia ram wykrywania, reagowania i odtwarzania po incydentach cybernetycznych;
- regularnych audytów i aktualizacji – zapewniających, że polityki SMS odpowiadają aktualnym zagrożeniom i rozwojowi branży.
Technologie cybernetyczne stały się niezbędne dla funkcjonowania i zarządzania wieloma systemami kluczowymi dla bezpieczeństwa żeglugi oraz ochrony środowiska morskiego. W niektórych przypadkach systemy te są wymagane przez międzynarodowe normy oraz administracje państw bandery. Jednocześnie dostęp, integracja i sieciowe połączenia tych systemów generują podatności prowadzące do ryzyk cybernetycznych, które muszą być właściwie zarządzane. Do systemów podatnych na zagrożenia należą między innymi:
• systemy mostka;
• systemy obsługi i zarządzania ładunkiem;
• systemy napędu, maszynowni i sterowania energią;
• systemy kontroli dostępu;
• systemy obsługi i zarządzania pasażerami;
• publiczne sieci dostępne dla pasażerów;
• systemy administracyjne i socjalne załogi;
• systemy łączności.
Należy uwzględnić rozróżnienie pomiędzy systemami technologii informacyjnej (IT) a systemami technologii operacyjnej (OT). Systemy IT można postrzegać jako ukierunkowane na wykorzystywanie danych jako informacji. Systemy OT można natomiast rozumieć jako ukierunkowane na wykorzystywanie danych do sterowania lub monitorowania procesów fizycznych. Ponadto należy brać pod uwagę ochronę informacji oraz wymiany danych w ramach tych systemów.
Chociaż technologie i systemy te przynoszą sektorowi morskiemu znaczące korzyści w zakresie efektywności, jednocześnie niosą ryzyka dla systemów i procesów krytycznych, powiązanych z funkcjonowaniem rozwiązań kluczowych dla żeglugi. Ryzyka te mogą wynikać z podatności spowodowanych niewłaściwą eksploatacją, integracją, utrzymaniem i projektowaniem systemów związanych z cyberprzestrzenią, a także z celowych i niezamierzonych zagrożeń cybernetycznych.
Zagrożenia mogą wynikać ze złośliwych działań (np. włamań lub wprowadzenia złośliwego oprogramowania) albo z niezamierzonych konsekwencji działań rutynowych (np. prac serwisowych nad oprogramowaniem lub nadawania uprawnień użytkownikom). Zasadniczo działania te ujawniają podatności (np. przestarzałe oprogramowanie lub nieskuteczne zapory sieciowe) albo wykorzystują podatność w technologii operacyjnej lub informacyjnej. Skuteczne zarządzanie ryzykiem cybernetycznym powinno uwzględniać oba rodzaje zagrożeń.
Podatności mogą wynikać z niedostatków w projektowaniu, integracji i/lub utrzymaniu systemów, jak również z naruszeń dyscypliny cybernetycznej. Zasadniczo, gdy podatności w technologii operacyjnej i/lub informacyjnej są ujawniane lub wykorzystywane – bezpośrednio (np. słabe hasła prowadzące do nieuprawnionego dostępu) lub pośrednio (np. brak segmentacji sieci) – mogą pojawić się konsekwencje dla bezpieczeństwa oraz dla poufności, integralności i dostępności informacji. Dodatkowo, gdy podatności OT i/lub IT są ujawniane lub wykorzystywane, mogą wystąpić konsekwencje dla bezpieczeństwa (safety), szczególnie w sytuacjach, gdy naruszone zostaną systemy krytyczne (np. systemy nawigacyjne na mostku lub główny system napędowy).
Skuteczne zarządzanie ryzykiem cybernetycznym powinno również uwzględniać skutki dla bezpieczeństwa (safety) i ochrony (security) wynikające z ujawnienia lub wykorzystania podatności w systemach IT. Może to wynikać z niewłaściwego połączenia z systemami OT albo z uchybień proceduralnych personelu operacyjnego lub podmiotów trzecich, które mogą naruszyć te systemy (np. niewłaściwe użycie nośników wymiennych, takich jak pamięć przenośna).
Szybko zmieniające się technologie i zagrożenia utrudniają ograniczenie zarządzania tymi ryzykami wyłącznie do standardów technicznych. Dlatego niniejsze Wytyczne rekomendują podejście oparte na zarządzaniu ryzykiem cybernetycznym, które jest odporne i rozwija się jako naturalne rozszerzenie istniejących praktyk zarządzania bezpieczeństwem i ochroną.
Przy rozważaniu potencjalnych źródeł zagrożeń i podatności oraz powiązanych strategii ograniczania ryzyka należy również wziąć pod uwagę szereg możliwych opcji kontroli w zarządzaniu ryzykiem cybernetycznym, w tym m.in. kontrole zarządcze, operacyjne lub proceduralne oraz techniczne.
Zastosowanie
Niniejsze wytyczne są przeznaczone przede wszystkim dla wszystkich organizacji w branży żeglugowej i mają na celu promowanie praktyk zarządzania bezpieczeństwem i ochroną w obszarze cybernetycznym.
Uznając, że nie ma dwóch identycznych organizacji w branży żeglugowej, Wytyczne sformułowano w sposób ogólny, aby mogły mieć szerokie zastosowanie. Statki o ograniczonej liczbie systemów powiązanych z cyberprzestrzenią mogą uznać proste zastosowanie Wytycznych za wystarczające; jednak statki o złożonych systemach cybernetycznych mogą wymagać większej staranności i powinny pozyskiwać dodatkowe zasoby za pośrednictwem wiarygodnych partnerów branżowych oraz instytucji rządowych.
Elementy zarządzania ryzykiem cybernetycznym
Na potrzeby niniejszych Wytycznych zarządzanie ryzykiem cybernetycznym oznacza proces identyfikowania, analizowania, oceny oraz komunikowania ryzyka związanego z cyberprzestrzenią, a także jego akceptowania, unikania, przenoszenia lub ograniczania do akceptowalnego poziomu, z uwzględnieniem kosztów i korzyści działań podejmowanych wobec interesariuszy.
Celem zarządzania ryzykiem cybernetycznym w żegludze jest wspieranie bezpiecznej i chronionej żeglugi, która jest operacyjnie odporna na ryzyka cybernetyczne.
Skuteczne zarządzanie ryzykiem cybernetycznym powinno rozpoczynać się na poziomie najwyższego kierownictwa. Kierownictwo powinno zakorzenić kulturę świadomości ryzyka cybernetycznego na wszystkich poziomach organizacji oraz zapewnić holistyczny i elastyczny reżim zarządzania ryzykiem cybernetycznym, działający w sposób ciągły i stale oceniany poprzez skuteczne mechanizmy informacji zwrotnej.
Jednym z uznanych podejść do realizacji powyższego jest kompleksowa ocena i porównanie bieżącej oraz docelowej postawy organizacji w zakresie zarządzania ryzykiem cybernetycznym. Takie porównanie może ujawnić luki, które można adresować w celu osiągnięcia celów zarządzania ryzykiem poprzez priorytetyzowany plan zarządzania ryzykiem cybernetycznym. Podejście oparte na ryzyku umożliwia organizacji optymalne wykorzystanie zasobów w możliwie najbardziej efektywny sposób.
Wytyczne przedstawiają funkcjonalne elementy wspierające skuteczne zarządzanie ryzykiem cybernetycznym. Elementy te nie mają charakteru sekwencyjnego – w praktyce powinny być realizowane równolegle i w sposób ciągły oraz właściwie włączone do ram zarządzania ryzykiem:
• Identyfikuj (Identify): określ role i odpowiedzialności personelu w zakresie zarządzania ryzykiem cybernetycznym oraz zidentyfikuj systemy, zasoby, dane i zdolności, których zakłócenie stwarza ryzyko dla operacji statku.
• Chroń (Protect): wdrażaj procesy i środki kontroli ryzyka oraz planowanie awaryjne w celu ochrony przed zdarzeniem cybernetycznym i zapewnienia ciągłości operacji żeglugowych.
• Wykrywaj (Detect): opracuj i wdrażaj działania niezbędne do terminowego wykrywania zdarzenia cybernetycznego.
• Reaguj (Respond): opracuj i wdrażaj działania oraz plany zapewniające odporność i przywracanie systemów niezbędnych do operacji żeglugowych lub usług zakłóconych w wyniku zdarzenia cybernetycznego.
• Odtwarzaj (Recover): określ środki tworzenia kopii zapasowych i odtwarzania systemów cybernetycznych niezbędnych do operacji żeglugowych dotkniętych zdarzeniem cybernetycznym.
Te elementy funkcjonalne obejmują działania i oczekiwane rezultaty skutecznego zarządzania ryzykiem cybernetycznym w odniesieniu do systemów krytycznych wpływających na operacje morskie oraz wymianę informacji i stanowią proces ciągły, wspierany przez efektywne mechanizmy informacji zwrotnej.
Skuteczne zarządzanie ryzykiem cybernetycznym powinno zapewniać odpowiedni poziom świadomości ryzyk cybernetycznych na wszystkich poziomach organizacji. Poziom świadomości i przygotowania powinien być adekwatny do ról i odpowiedzialności w systemie zarządzania ryzykiem cybernetycznym.
Najlepsze praktyki wdrażania zarządzania ryzykiem cybernetycznym
Opisane podejście stanowi podstawę do lepszego rozumienia i zarządzania ryzykami cybernetycznymi, umożliwiając podejście oparte na ryzyku w adresowaniu zagrożeń i podatności. W celu uzyskania szczegółowych wytycznych w zakresie zarządzania ryzykiem cybernetycznym użytkownicy niniejszych Wytycznych powinni również odwoływać się do wymagań rządów państw członkowskich i administracji bandery, a także do odpowiednich międzynarodowych i branżowych standardów oraz najlepszych praktyk.
Dodatkowe wytyczne i standardy mogą obejmować między innymi:
• Wytyczne dotyczące cyberbezpieczeństwa na statkach („Guidelines on Cyber Security Onboard Ships”) opracowane i wspierane przez ICS, IUMI, BIMCO, OCIMF, INTERTANKO, INTERCARGO, InterManager, WSC oraz SYBAss.
• Skonsolidowaną rekomendację IACS dotyczącą odporności cybernetycznej (Rec 166).
• Normę ISO/IEC 27001 „Information technology – Security techniques – Information security management systems – Requirements”, opublikowaną wspólnie przez Międzynarodową Organizację Normalizacyjną (ISO) oraz Międzynarodową Komisję Elektrotechniczną (IEC).
• Ramy Narodowego Instytutu Standaryzacji i Technologii USA dotyczące poprawy cyberbezpieczeństwa infrastruktury krytycznej (NIST Framework).
• Wytyczne IAPH dotyczące cyberbezpieczeństwa portów i obiektów portowych.
3. Ubezpieczenie cybernetyczne i kwestie odpowiedzialności
W erze cyfryzacji niemal wszystkich obszarów działalności gospodarczej zagrożenia cybernetyczne stanowią jedno z największych wyzwań dla przedsiębiorstw, instytucji publicznych oraz organizacji pozarządowych. Tylko w 2024 roku globalne straty związane z cyberprzestępczością wyniosły około 9,5 biliona dolarów amerykańskich. W porównaniu z gospodarkami narodowymi wartość ta ustępuje jedynie Stanom Zjednoczonym i Chinom. Incydenty takie jak wycieki danych, ataki ransomware czy sabotaż infrastruktury IT często prowadzą do ogromnych strat finansowych, reputacyjnych i prawnych. Odpowiedzią na te zagrożenia jest rozwój rynku ubezpieczeń cybernetycznych, który dynamicznie rośnie na całym świecie. Ubezpieczenia te mają na celu ograniczenie skutków finansowych incydentów, ale jednocześnie wymuszają na firmach wdrażanie odpowiednich standardów bezpieczeństwa.
Wraz ze wzrostem liczby zagrożeń cybernetycznych w sektorze morskim, przedsiębiorstwa coraz częściej sięgają po ubezpieczenia cybernetyczne jako narzędzie zarządzania ryzykiem, mające na celu ograniczenie strat finansowych wynikających z incydentów cybernetycznych. Kluczowe znaczenie ma jednak właściwe zrozumienie zakresu ochrony ubezpieczeniowej oraz kwestii odpowiedzialności prawnej.
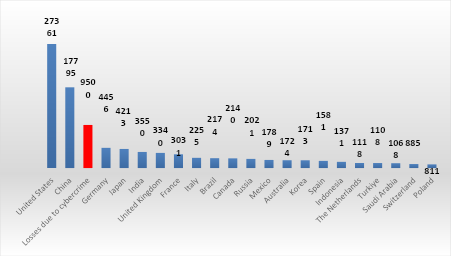
Rysunek 18 Porównanie PKB (w miliardach dolarów) według krajów w 2023 roku. Dane dotyczące strat wynikających z cyberprzestępczości pochodzą z 2024 roku.
3.1. Przegląd polis ubezpieczeń cybernetycznych
Ubezpieczenie cybernetyczne staje się istotnym elementem ograniczania strat finansowych wynikających z incydentów cybernetycznych w sektorze morskim. Polisy tego typu zazwyczaj obejmują:
• naruszenia ochrony danych oraz utratę informacji wrażliwych, w tym danych załogi i pasażerów,
• przerwy w działalności spowodowane cyberatakami, takie jak wstrzymanie operacji czy opóźnienia w przewozie ładunków,
• koszty dochodzeń informatyki śledczej, zapewnienia zgodności z przepisami oraz zarządzania komunikacją kryzysową,
• płatności okupu w przypadku ataków ransomware, a także koszty negocjacji i odzyskiwania danych,
• koszty obsługi prawnej oraz roszczenia odszkodowawcze wynikające z incydentów cybernetycznych, w tym roszczenia stron trzecich związane z utratą danych lub zakłóceniem usług,
• szkody reputacyjne oraz koszty działań public relations mających na celu odbudowę zaufania do dotkniętych incydentem przedsiębiorstw żeglugowych.
Ze względu na złożoność ryzyk cybernetycznych w sektorze morskim, armatorzy i operatorzy statków powinni szczegółowo analizować zakres polis ubezpieczeniowych, upewniając się, że odpowiadają one specyficznym zagrożeniom branżowym, wymogom regulacyjnym oraz ewoluującym technikom cyberataków.
Definicja i charakterystyka
Ubezpieczenie cybernetyczne jest stosunkowo nowym, coraz bardziej popularnym produktem finansowym, którego celem jest ochrona organizacji przed skutkami incydentów cyfrowych. Polisy te różnią się znacząco w zależności od ubezpieczyciela i charakterystyki klienta, jednak wszystkie mają na celu ograniczenie strat finansowych i wspieranie funkcjonowania organizacji w erze cyfrowej.
Zakres ochrony
Większość polis cybernetycznych obejmuje:
a) szkody własne (first-party damages)
● koszty przywracania systemów i danych po ataku,
● koszty przestojów w działalności i utraty przychodów,
● koszty powiadamiania osób, których dane zostały naruszone,
● koszty analiz informatyki śledczej oraz doradztwa kryzysowego,
● koszty działań PR i zarządzania reputacją,
● koszty zapłaty okupu (w przypadku ransomware),
b) szkody wobec osób trzecich (third-party damages)
● roszczenia klientów i partnerów biznesowych wynikające z naruszenia danych,
● koszty obrony prawnej i ugód,
● kary administracyjne i sankcje regulacyjne,
● naruszenia praw własności intelektualnej w środowisku cyfrowym.
Personalizacja polis i ocena ryzyka
Towarzystwa ubezpieczeniowe bardzo często przeprowadzają audyt bezpieczeństwa przed zawarciem umowy, oceniając m.in.:
● poziom zabezpieczeń IT (zapory sieciowe, szyfrowanie, kontrola dostępu),
● polityki zarządzania incydentami i reagowania,
● poziom przeszkolenia pracowników w zakresie zagrożeń cybernetycznych,
● historię wcześniejszych incydentów.
Taka ocena ryzyka jest niezbędna do optymalizacji kosztów polisy zarówno dla ubezpieczyciela, jak i klienta.
Typowe wyłączenia odpowiedzialności
Polisy cybernetyczne mogą nie obejmować:
● działań wojennych i cyberterroryzmu (chyba że wykupiono dodatkową klauzulę),
● umyślnych lub rażąco niedbałych działań pracowników,
● szkód wynikających z korzystania z nielegalnego oprogramowania,
● braku aktualizacji systemów i poprawek bezpieczeństwa (patch management).
Główni dostawcy ubezpieczeń cybernetycznych dla sektora morskiego
Wraz ze wzrostem zagrożeń cybernetycznych w sektorze żeglugowym i logistycznym portów, wiele wiodących firm ubezpieczeniowych opracowało specjalistyczne produkty dostosowane do branży morskiej. Należą do nich m.in.:
● Beazley plc – brytyjski ubezpieczyciel specjalizujący się w ubezpieczeniach cybernetycznych, morskich i reasekuracyjnych. Posiada około 8% udziału w globalnym rynku ubezpieczeń. W 2024 r. wprowadził Beazley Security, obejmujące usługi MXDR wspierające zarządzanie zagrożeniami cybernetycznymi.
● Hiscox Ltd – anglo-bermudzki ubezpieczyciel oferujący szeroki zakres ubezpieczeń specjalistycznych, w tym ryzyk morskich i cybernetycznych. Jako syndyk Lloyd’s of London zapewnia ochronę dla portów i operatorów terminali.
● WTW (Willis Towers Watson) – globalna firma doradcza i brokerska, która opracowała polisę CyNav dla portów i terminali, obejmującą m.in. przestoje operacyjne, odpowiedzialność wobec osób trzecich i zarządzanie kryzysowe.
● Gard – norweski ubezpieczyciel morski oraz największy członek International Group of P&I Clubs, oferujący ubezpieczenia P&I, morskie i energetyczne, w tym ochronę przed ryzykami cybernetycznymi.
● Skuld – międzynarodowy klub P&I z siedzibą w Oslo, specjalizujący się w ubezpieczeniach odpowiedzialności cywilnej, obrony prawnej i ryzyk offshore, z możliwością rozszerzenia o cyberbezpieczeństwo.
● Colonnade Insurance S.A. – ubezpieczyciel oferujący polisę Cyber Guard, obejmującą m.in. szkody wynikające z phishingu i socjotechniki oraz koszty przywracania systemów IT, możliwą do dostosowania do potrzeb branży morskiej.
3.2. Kwestie odpowiedzialności w przypadku naruszeń cybernetycznych
Operatorzy morscy muszą dokładnie oceniać ryzyka odpowiedzialności związane z naruszeniami cyberbezpieczeństwa. Niezgodność z regulacjami, takimi jak IMO czy RODO, może skutkować znacznymi karami finansowymi, postępowaniami prawnymi oraz utratą reputacji. Cyberataki powodujące szkody finansowe lub operacyjne u osób trzecich mogą prowadzić do roszczeń ze strony klientów, partnerów lub interesariuszy, w tym związanych z zakłóceniami w łańcuchu dostaw, opóźnieniami ładunków czy zagrożeniami środowiskowymi.
Dodatkowo, umowy kontraktowe – takie jak czartery, polisy ubezpieczeniowe czy umowy z dostawcami – często zawierają konkretne wymagania dotyczące cyberbezpieczeństwa, a ich niespełnienie może prowadzić do kar finansowych lub sporów. Naruszenia danych obejmujące informacje o załodze lub pasażerach stanowią dodatkowe ryzyko, mogąc skutkować pozwami, roszczeniami odszkodowawczymi oraz kontrolami regulacyjnymi wynikającymi z przepisów o ochronie danych.
Wreszcie, organizacje, które nie wdrożą odpowiednich środków cyberbezpieczeństwa, mogą zostać uznane za odpowiedzialne z tytułu zaniedbania. Wykazanie należytej staranności poprzez proaktywne działania oraz stosowanie standardów branżowych jest kluczowe dla ograniczenia tych ryzyk (IACS, 2021).
Odpowiedzialność regulacyjna
Wraz z wprowadzeniem nowoczesnych regulacji dotyczących ochrony danych, takich jak RODO (UE), CCPA (USA) czy LGPD (Brazylia), odpowiedzialność organizacji za ochronę danych osobowych znacząco wzrosła. Firmy muszą wdrażać odpowiednie środki techniczne i organizacyjne, zgłaszać naruszenia danych w ciągu 72 godzin (zgodnie z RODO) oraz zapewnić osobom fizycznym możliwość dostępu, modyfikacji i usunięcia ich danych osobowych.
Odpowiedzialność kontraktowa i międzyorganizacyjna
Współczesne przedsiębiorstwa często współpracują z wieloma zewnętrznymi dostawcami usług IT, chmurowych czy płatniczych. Każda taka relacja wymaga zawarcia umowy powierzenia przetwarzania danych (DPA) oraz jasnego określenia zakresu odpowiedzialności.
Umowa zgodna z RODO powinna zawierać:
- Określenie administratora danych,
- Określenie podmiotu przetwarzającego,
- Przedmiot i czas trwania przetwarzania danych,
- Charakter i cel przetwarzania danych,
- Rodzaj powierzonych danych osobowych oraz kategorie osób, których dane dotyczą,
- Określenie obowiązków i praw administratora danych,
- Oświadczenie podmiotu przetwarzającego dotyczące jego obowiązków.
Modele współdzielonej odpowiedzialności
W modelu przetwarzania w chmurze funkcjonuje tzw. model współdzielonej odpowiedzialności, w którym odpowiedzialność za bezpieczeństwo jest dzielona między dostawcę usług a klienta. Dostawca odpowiada za fizyczne bezpieczeństwo centrów danych, infrastrukturę sprzętową oraz podstawową warstwę oprogramowania (np. aktualizacje systemów). Klient natomiast odpowiada za zarządzanie dostępem, konfigurację zabezpieczeń, aktualizację oprogramowania działającego na wynajętych zasobach oraz ochronę danych przesyłanych i przechowywanych w chmurze.
Podział ten wymaga ścisłej współpracy oraz precyzyjnego określenia zakresu odpowiedzialności, co bywa trudne, zwłaszcza w środowiskach wielochmurowych. Błędne założenia mogą prowadzić do luk bezpieczeństwa, za które formalnie nikt nie ponosi odpowiedzialności. Dlatego kluczowe jest prowadzenie szczegółowej dokumentacji oraz stosowanie narzędzi monitorujących poziom bezpieczeństwa i zgodność z procedurami.
Klauzule odszkodowawcze
Klauzule odszkodowawcze są coraz częściej stosowane w umowach B2B i zobowiązują jedną ze stron do pokrycia strat finansowych, szkód oraz kosztów prawnych drugiej strony wynikających z incydentów cybernetycznych. Odgrywają one istotną rolę w zarządzaniu ryzykiem kontraktowym, szczególnie w środowiskach, gdzie wiele podmiotów współdzieli systemy i dane.
Klauzule te mogą obejmować:
- Pokrycie kosztów postępowań regulacyjnych i prawnych,
- Pokrycie kosztów powiadamiania klientów o naruszeniach danych,
- Zwrot kosztów przestojów w działalności,
- Pokrycie kar umownych wobec klientów końcowych.
Aby były skuteczne, muszą być precyzyjnie sformułowane, jasno określać sytuacje ich zastosowania oraz zakres odpowiedzialności. Często są przedmiotem negocjacji już na etapie zawierania umowy. Dla ubezpieczycieli stanowią również sygnał dojrzałości organizacji w zarządzaniu ryzykiem, co może wpływać na wysokość składki lub dostępność ochrony ubezpieczeniowej.
Cyberbezpieczeństwo w sektorze morskim
Sektor morski, jako element infrastruktury krytycznej, musi w szczególny sposób uwzględniać zagrożenia cybernetyczne. Automatyzacja procesów portowych, cyfrowe systemy nawigacyjne, integracja łańcuchów dostaw z rozwiązaniami chmurowymi oraz zależność od komunikacji zdalnej narażają branżę na ataki, które mogą prowadzić do:
- Przestojów portów i statków,
- Zakłóceń w globalnej logistyce,
- Zagrożeń dla bezpieczeństwa ludzi i środowiska.
Polisy dedykowane sektorowi morskiemu często obejmują rozszerzony zakres ochrony, w tym:
- Zakłócenia pracy portów i przestoje statków,
- Cyberataki na systemy pokładowe (np. ECDIS, AIS, GMDSS),
- Zakłócenia transmisji danych i utratę łączności z centralą,
- Koszty organizacji alternatywnego transportu w wyniku awarii IT,
- Odpowiedzialność wobec klientów i kontrahentów za opóźnienia,
- Koszty audytów i kontroli bezpieczeństwa po incydencie.
Rola IMO w regulowaniu cyberbezpieczeństwa morskiego
W odpowiedzi na rosnące zagrożenia Międzynarodowa Organizacja Morska (IMO) opracowała wytyczne dotyczące zarządzania ryzykiem cybernetycznym na morzu. Od 1 stycznia 2021 r., zgodnie z Rezolucją IMO MSC.428(98), każdy statek objęty konwencją SOLAS (w tym statki handlowe i pasażerskie) musi wykazać, że zarządza ryzykiem cybernetycznym w ramach Systemu Zarządzania Bezpieczeństwem (Kodeks ISM).
Oznacza to, że armatorzy i operatorzy są zobowiązani do:
- Identyfikowania zagrożeń i podatności w systemach IT i OT,
- Wdrażania procedur zapobiegawczych i reagowania na incydenty,
- Szkolenia załóg w zakresie cyberhigieny,
- Testowania zabezpieczeń oraz regularnej aktualizacji systemów.
Spełnienie tych wymagań staje się coraz częściej warunkiem uzyskania ubezpieczenia cybernetycznego przez armatorów oraz kluczowym elementem oceny ryzyka przez ubezpieczycieli.
3.3. ISO 27001 i ramy cyberbezpieczeństwa NIST
Współczesne organizacje działające w środowisku cyfrowym muszą mierzyć się z dynamicznie rozwijającymi się zagrożeniami cybernetycznymi. Aby skutecznie zarządzać ryzykiem i zwiększać odporność systemów IT, coraz więcej firm sięga po uznane międzynarodowe standardy zarządzania bezpieczeństwem informacji. Dwa z najczęściej stosowanych to ISO/IEC 27001 oraz NIST Cybersecurity Framework (NIST CSF). Oba podejścia oferują ustrukturyzowane i systematyczne metody identyfikacji zagrożeń, wdrażania środków ochrony, reagowania na incydenty oraz ciągłego doskonalenia procesów bezpieczeństwa. Choć pochodzą z różnych środowisk prawnych i kulturowych – ISO 27001 jest standardem międzynarodowym, a NIST CSF wywodzi się z instytucji rządowej USA – są one komplementarne i coraz częściej stosowane równolegle.
ISO/IEC 27001 jest standardem certyfikowalnym, koncentrującym się na wdrożeniu i utrzymaniu Systemu Zarządzania Bezpieczeństwem Informacji (ISMS). Obejmuje polityki, procedury i środki kontroli mające na celu systematyczną i opartą na analizie ryzyka ochronę informacji. Z kolei NIST Cybersecurity Framework, opracowany głównie dla infrastruktury krytycznej w USA, opiera się na pięciu podstawowych funkcjach: Identify (Identyfikuj), Protect (Chroń), Detect (Wykrywaj), Respond (Reaguj) oraz Recover (Odzyskuj). Dzięki swojej elastyczności i modułowej strukturze NIST CSF zyskał popularność na całym świecie, również w Europie i Azji, jako narzędzie do oceny dojrzałości cyberbezpieczeństwa i uzupełnienie bardziej formalnych standardów, takich jak ISO 27001.
3.4. ISO 27001: System Zarządzania Bezpieczeństwem Informacji (ISMS)
ISO/IEC 27001 to uznany na całym świecie standard dotyczący Systemów Zarządzania Bezpieczeństwem Informacji (ISMS). Zapewnia on ustrukturyzowane ramy dla organizacji w zakresie ustanawiania, wdrażania, utrzymania i ciągłego doskonalenia zarządzania bezpieczeństwem informacji. Standard ma zastosowanie do wszystkich typów organizacji, w tym przedsiębiorstw sektora morskiego, w celu ochrony wrażliwych danych przed zagrożeniami cybernetycznymi.
Standard ISO 27001 jest dostępny pod adresem: https://www.iso.org/standard/27001
Kluczowe elementy ISO/IEC 27001
Struktura standardu składa się z dwóch części:
● Rozdziały 1–10 – ogólne wymagania dla ISMS
● Załącznik A – zestaw 114 środków kontroli bezpieczeństwa w 14 obszarach
Główne rozdziały ISO 27001:
- Zakres (Rozdział 1) – określa zakres stosowania ISMS
- Odniesienia normatywne (Rozdział 2) – zawiera wykaz dokumentów powiązanych
- Terminy i definicje (Rozdział 3) – ustanawia definicje kluczowych pojęć
- Kontekst organizacji (Rozdział 4) – identyfikuje wewnętrzne i zewnętrzne ryzyka bezpieczeństwa
- Przywództwo (Rozdział 5) – określa odpowiedzialność najwyższego kierownictwa
- Planowanie (Rozdział 6) – ustala cele bezpieczeństwa oraz zarządzanie ryzykiem
- Wsparcie (Rozdział 7) – zapewnia niezbędne zasoby, szkolenia i dokumentację
- Działanie (Rozdział 8) – wdraża środki bezpieczeństwa i zarządzanie ryzykiem
- Ocena wyników (Rozdział 9) – monitoruje, mierzy i audytuje skuteczność ISMS
- Doskonalenie (Rozdział 10) – zapewnia ciągłe aktualizacje i ulepszanie ISMS
Kluczowe środki bezpieczeństwa (Załącznik A)
ISO 27001 obejmuje 114 środków bezpieczeństwa podzielonych na 14 obszarów:
- Polityki bezpieczeństwa informacji – ustanawiają zasady i wytyczne bezpieczeństwa
- Organizacja bezpieczeństwa informacji – definiuje role i odpowiedzialności
- Bezpieczeństwo zasobów ludzkich – zapewnia bezpieczeństwo personelu przed, w trakcie i po zatrudnieniu
- Zarządzanie aktywami – chroni kluczowe zasoby, takie jak dane, sprzęt i własność intelektualna
- Kontrola dostępu – wdraża mechanizmy uwierzytelniania i dostępu oparte na rolach
- Kryptografia – zabezpiecza wrażliwe informacje za pomocą technik szyfrowania
- Bezpieczeństwo fizyczne i środowiskowe – chroni infrastrukturę przed nieautoryzowanym dostępem
- Bezpieczeństwo operacyjne – zarządza bezpieczeństwem systemów IT, sieci i procesów
- Bezpieczeństwo komunikacji – zabezpiecza przesył informacji w sieciach
- Pozyskiwanie, rozwój i utrzymanie systemów – zapewnia bezpieczeństwo w cyklu życia oprogramowania i sprzętu
- Relacje z dostawcami – ustanawia wymagania cyberbezpieczeństwa dla dostawców
- Zarządzanie incydentami bezpieczeństwa informacji – opracowuje plan wykrywania i reagowania na zagrożenia
- Zarządzanie ciągłością działania – zapewnia odporność na zakłócenia i cyberataki
- Zgodność – dostosowuje się do wymogów prawnych, regulacyjnych i kontraktowych
Wytyczne wdrażania ISO 27001
1.Określenie zakresu
- Zidentyfikowanie zasobów, systemów i procesów wymagających ochrony
- Upewnienie się, że uwzględnione są systemy IT i technologii operacyjnej (OT), takie jak nawigacja statku, zarządzanie ładunkiem i infrastruktura IT portów
2.Przeprowadzenie oceny ryzyka
- Zastosowanie ISO 27005 lub innej metodologii oceny ryzyka
- Identyfikacja zagrożeń takich jak spoofing GPS, ataki ransomware, zagrożenia wewnętrzne lub podatności IoT w systemach portowych
3.Opracowanie planu postępowania z ryzykiem
- Określenie sposobów ograniczania, akceptowania, przenoszenia lub unikania ryzyka cybernetycznego
- Wdrożenie środków bezpieczeństwa z Załącznika A w razie potrzeby
4.Ustanowienie polityk bezpieczeństwa informacji
- Opracowanie i egzekwowanie polityk dotyczących ochrony danych, kontroli dostępu i szkoleń z zakresu cyberbezpieczeństwa
5.Wdrożenie środków bezpieczeństwa
- Zastosowanie zapór sieciowych, systemów wykrywania włamań (IDS), zabezpieczeń endpointów oraz szyfrowania w systemach IT statków i portów
- Wdrożenie uwierzytelniania wieloskładnikowego (MFA) oraz zasady najmniejszych uprawnień
6.Szkolenia i świadomość pracowników
- Prowadzenie regularnych szkoleń dla załóg statków, operatorów portów i personelu IT
- Edukowanie personelu w zakresie phishingu, socjotechniki i zagrożeń malware
7.Opracowanie planu reagowania na incydenty
- Stworzenie planu reagowania na incydenty cyberbezpieczeństwa (CSIRP)
- Ustanowienie procedur raportowania incydentów do organów regulacyjnych, takich jak IMO, US Coast Guard czy dyrektywa UE NIS2
8.Monitorowanie i ocena poziomu bezpieczeństwa
- Wdrożenie ciągłego monitorowania sieci i systemów w celu wykrywania anomalii
- Przeprowadzanie testów penetracyjnych oraz ocen podatności systemów IT i OT
9.Przeprowadzanie audytów wewnętrznych i zewnętrznych
- Regularne audyty ISMS w celu sprawdzenia zgodności z ISO 27001
- Współpraca z certyfikowanymi audytorami w celu uzyskania certyfikacji
10.Ciągłe doskonalenie ISMS
- Aktualizacja polityk bezpieczeństwa na podstawie nowych zagrożeń, zmian regulacyjnych i incydentów
Korzyści z wdrożenia ISO 27001 w cyberbezpieczeństwie morskim
1.Zgodność z regulacjami cyberbezpieczeństwa w sektorze morskim
- Pomaga spełnić wymagania IMO MSC.428(98) dotyczące zarządzania ryzykiem cybernetycznym w SMS
- Jest zgodny z wytycznymi US Coast Guard (USCG) NVIC 01-20
- Wspiera zgodność z dyrektywą UE NIS2
2.Ochrona przed zagrożeniami cybernetycznymi
- Zapobiega atakom na systemy nawigacyjne, zarządzanie ładunkiem, sieci portowe oraz urządzenia IoT
- Redukuje ryzyko wycieków danych, ransomware, spoofingu GPS i włamań
3.Poprawa reagowania na incydenty i ciągłości działania
- Zapewnia szybkie odzyskiwanie po incydentach dzięki planom odtwarzania i kopiom zapasowym
- Zwiększa odporność na ataki typu DoS
4.Wzmocnienie bezpieczeństwa łańcucha dostaw
- Zapewnia stosowanie dobrych praktyk przez dostawców
- Ogranicza rozprzestrzenianie się ataków w globalnych łańcuchach dostaw
Podsumowując, ISO/IEC 27001 zapewnia ustrukturyzowane podejście do zabezpieczenia systemów IT i OT w sektorze morskim przed zagrożeniami cybernetycznymi. Wdrożenie ISO 27001 wzmacnia zgodność z regulacjami IMO, USCG i UE, zwiększa odporność cybernetyczną oraz chroni przed zakłóceniami operacyjnymi. Dzięki zastosowaniu podejścia Identify, Protect, Detect, Respond i Recover organizacje morskie mogą zapewnić wysoki poziom cyberbezpieczeństwa w coraz bardziej zdigitalizowanym środowisku.
3.5. Ramy cyberbezpieczeństwa NIST
Ramy cyberbezpieczeństwa Narodowego Instytutu Standaryzacji i Technologii (NIST) (CSF) są szeroko stosowanym zestawem wytycznych zaprojektowanym, aby pomóc organizacjom poprawić ich poziom cyberbezpieczeństwa. Opracowane pierwotnie w 2014 roku i zaktualizowane w 2018 roku, NIST CSF zapewniają ustrukturyzowane, oparte na analizie ryzyka podejście do zarządzania zagrożeniami cybernetycznymi w różnych branżach, w tym w cyberbezpieczeństwie morskim. Ramy te są szczególnie istotne dla sektora morskiego, gdzie rosnąca cyfryzacja naraża statki, porty oraz łańcuchy dostaw na znaczące zagrożenia cybernetyczne.
Główne komponenty NIST Cybersecurity Framework
NIST CSF składa się z trzech kluczowych komponentów:
- Rdzeń ram (Framework Core) – zestaw działań związanych z cyberbezpieczeństwem, oczekiwanych rezultatów oraz odniesień w ramach pięciu głównych funkcji.
- Poziomy wdrożenia (Implementation Tiers) – wytyczne pomagające organizacjom określić ich aktualny poziom dojrzałości w zakresie cyberbezpieczeństwa oraz kierunki jego poprawy.
- Profile (Profiles) – dostosowanie ram do specyficznych potrzeb zarządzania ryzykiem danej organizacji.
Pięć głównych funkcji NIST CSF
Ramy są podzielone na pięć powiązanych ze sobą funkcji: Identify (Identyfikuj), Protect (Chroń), Detect (Wykrywaj), Respond (Reaguj) oraz Recover (Odzyskuj). Kategorie te stanowią strategiczny i operacyjny przewodnik dla skutecznego zarządzania ryzykiem cybernetycznym.
Identify (Identyfikuj) – funkcja ta pomaga organizacjom zrozumieć ryzyka cybernetyczne związane z systemami, ludźmi, zasobami, danymi i zdolnościami operacyjnymi. W sektorze morskim obejmuje to:
a. Identyfikację kluczowej infrastruktury morskiej, takiej jak systemy sterowania na statkach, nawigacja GPS oraz systemy zarządzania portami
b. Przeprowadzanie ocen ryzyka w celu wykrycia podatności w sieciach cyfrowych i komunikacyjnych
c. Wdrażanie strategii zarządzania zasobami i ryzykiem w łańcuchu dostaw w celu zapewnienia cyberbezpieczeństwa wszystkich operacji morskich
Protect (Chroń) – obejmuje wdrażanie zabezpieczeń zapewniających bezpieczne funkcjonowanie kluczowych systemów morskich. Do najważniejszych środków należą:
a. Kontrola dostępu: wdrażanie uwierzytelniania wieloskładnikowego (MFA) oraz kontroli dostępu opartej na rolach (RBAC) dla systemów IT statków i portów
b. Bezpieczeństwo danych: szyfrowanie wrażliwych danych operacyjnych, takich jak manifesty ładunkowe i dzienniki statków
c. Utrzymanie i technologie ochronne: regularne aktualizowanie systemów IT statków i portów w celu zapobiegania wykorzystaniu podatności przez cyberprzestępców
d. Szkolenie i świadomość personelu: szkolenie członków załogi i pracowników w zakresie rozpoznawania ataków phishingowych oraz stosowania dobrych praktyk cyberbezpieczeństwa
Detect (Wykrywaj) – koncentruje się na identyfikowaniu zagrożeń cybernetycznych w czasie rzeczywistym. W sektorze morskim obejmuje to:
a. Wykrywanie anomalii: instalację systemów wykrywania i zapobiegania włamaniom (IDS/IPS) w celu monitorowania ruchu sieciowego statków pod kątem nietypowej aktywności
b. Ciągłe monitorowanie: wykorzystanie analityki czasu rzeczywistego do wykrywania incydentów cybernetycznych, takich jak nieautoryzowany dostęp do systemów nawigacyjnych
c. Rejestrowanie zdarzeń bezpieczeństwa: zapewnienie prowadzenia dzienników audytowych przez operatorów statków i portów w celu analizy incydentów
Respond (Reaguj) – zapewnia, że organizacje posiadają plan reagowania i ograniczania skutków incydentów cybernetycznych. Obejmuje to:
a. Planowanie reagowania na incydenty: opracowanie procedur dla ataków ransomware, spoofingu GPS czy naruszeń systemów portowych
b. Protokoły komunikacyjne: zapewnienie skutecznej komunikacji z interesariuszami, w tym armatorami, ubezpieczycielami i organami regulacyjnymi
c. Zgodność prawna i regulacyjna: zgłaszanie incydentów zgodnie z regulacjami, takimi jak IMO MSC.428(98) i US Coast Guard NVIC 01-20
d. Strategie ograniczania skutków: izolowanie zainfekowanych systemów w celu zapobiegania rozprzestrzenianiu się złośliwego oprogramowania
Recover (Odzyskuj) – zapewnia szybkie przywrócenie działalności po incydencie cybernetycznym. Organizacje morskie powinny wdrożyć:
a. Planowanie odzyskiwania: tworzenie procedur kopii zapasowych i odtwarzania systemów statków i portów
b. Ciągłe doskonalenie: analiza incydentów po ich wystąpieniu w celu zapobiegania przyszłym atakom
c. Zarządzanie komunikacją publiczną: ograniczanie strat reputacyjnych poprzez transparentną komunikację
Poziomy wdrożenia NIST
NIST CSF definiuje cztery poziomy wdrożenia odzwierciedlające dojrzałość organizacji w zakresie cyberbezpieczeństwa:
- Poziom 1 (Częściowy): brak formalnych praktyk, reakcja na zagrożenia ma charakter reaktywny
- Poziom 2 (Świadomy ryzyka): istnieje zarządzanie ryzykiem, ale nie jest w pełni zintegrowane
- Poziom 3 (Powtarzalny): organizacja posiada ustandaryzowane procesy i regularnie je przegląda
- Poziom 4 (Adaptacyjny): organizacja działa proaktywnie i stale doskonali cyberbezpieczeństwo
Dla organizacji morskich przejście z poziomu 1 do poziomu 3 lub 4 jest kluczowe dla zapewnienia bezpieczeństwa statków, portów i systemów zarządzania ładunkiem.
NIST CSF w cyberbezpieczeństwie morskim
Zgodność regulacyjna – Ramy cyberbezpieczeństwa NIST są zgodne z kilkoma kluczowymi regulacjami dotyczącymi cyberbezpieczeństwa w sektorze morskim, w tym:
a. IMO MSC.428(98): wymaga zarządzania ryzykiem cybernetycznym w systemach zarządzania bezpieczeństwem morskim (SMS)
b. U.S. Coast Guard NVIC 01-20: zapewnia wytyczne dotyczące zarządzania ryzykiem cybernetycznym w sektorze morskim
c. Dyrektywa UE NIS2: rozszerza wymagania w zakresie cyberbezpieczeństwa dla sektorów kluczowych, w tym transportu morskiego
Ochrona systemów pokładowych
a. Statki polegają na cyfrowych narzędziach nawigacyjnych, takich jak GPS, ECDIS (Electronic Chart Display and Information System) oraz AIS (Automatic Identification System). NIST CSF pomaga zapobiegać incydentom cybernetycznym, takim jak zakłócanie sygnału GPS (jamming) i spoofing
b. Systemy sterowania silnikiem i ładunkiem mogą zostać naruszone przez cyberataki; wdrożenie działań z obszaru Identify i Protect może zapobiec nieautoryzowanemu dostępowi
Zwiększanie bezpieczeństwa portów
a. Operacje portowe zależą od dźwigów połączonych z IoT, systemów śledzenia kontenerów oraz zautomatyzowanych bram. Funkcje Detect i Respond w NIST pomagają ograniczać zagrożenia dla tych krytycznych infrastruktur
b. Oceny ryzyka cybernetycznego w ramach funkcji Identify pomagają władzom portowym identyfikować podatności i wdrażać środki ochronne
Wyzwania we wdrażaniu NIST CSF w operacjach morskich
Chociaż NIST CSF zapewnia ustrukturyzowane podejście do cyberbezpieczeństwa, istnieje kilka wyzwań utrudniających jego pełne wdrożenie w operacjach morskich:
- Systemy legacy: wiele statków korzysta z przestarzałych systemów IT i OT, które są trudne do zabezpieczenia
- Brak świadomości cyberbezpieczeństwa: członkowie załóg i personel portowy mogą nie posiadać odpowiedniego przeszkolenia w zakresie zagrożeń cybernetycznych
- Wysokie koszty wdrożenia cyberbezpieczeństwa: modernizacja infrastruktury cyberbezpieczeństwa w sektorze morskim wymaga znacznych nakładów finansowych
- Złożone globalne łańcuchy dostaw: zapewnienie cyberbezpieczeństwa w powiązanych sieciach morskich jest trudne ze względu na wielu interesariuszy
Podsumowując, Ramy cyberbezpieczeństwa NIST stanowią solidny model wzmacniania cyberbezpieczeństwa w sektorze morskim. Dzięki wdrożeniu funkcji Identify, Protect, Detect, Respond i Recover operatorzy statków, władze portowe oraz uczestnicy łańcucha dostaw mogą skutecznie ograniczać ryzyka cybernetyczne. W obliczu rosnących zagrożeń cybernetycznych w operacjach morskich wdrożenie NIST CSF nie jest już opcjonalne, lecz niezbędne dla zapewnienia bezpiecznego i bezpiecznego funkcjonowania globalnych operacji żeglugowych.
4. Rozporządzenie RODO UE i jego wpływ na ochronę danych w sektorze morskim
Branża morska coraz bardziej staje się ekosystemem cyfrowym, w którym statki, porty i łańcuchy logistyczne w dużym stopniu opierają się na połączonych systemach do komunikacji, nawigacji i zarządzania danymi. W tym kontekście ogólne rozporządzenie o ochronie danych Unii Europejskiej (EU RODO), obowiązujące od 25 maja 2018 r., wprowadziło rygorystyczne wymagania dotyczące ochrony danych, które znacząco wpływają na sposób, w jaki organizacje morskie zbierają, przetwarzają i przechowują dane osobowe.
Ponieważ operacje morskie przekraczają granice państw i obejmują złożoną wymianę danych – od list załóg statków po systemy monitoringu portów – zgodność z RODO nie jest jedynie obowiązkiem prawnym, lecz kluczowym elementem strategii cyberbezpieczeństwa i zarządzania ryzykiem.
Zakres RODO w kontekście morskim
RODO ma zastosowanie do każdej organizacji – niezależnie od tego, czy ma siedzibę w UE, czy nie – która przetwarza dane osobowe obywateli lub rezydentów UE. Ten eksterytorialny zakres sprawia, że RODO dotyczy niemal wszystkich uczestników globalnego łańcucha dostaw w sektorze morskim, w tym:
● Armatorów i operatorów statków pod banderą UE
● Przedsiębiorstw żeglugowych przewożących obywateli UE lub towary
● Firm logistycznych i spedycyjnych przetwarzających transakcje związane z UE
● Dostawców systemów IT i łączności satelitarnej obsługujących klientów z UE
Kluczowe definicje:
● Dane osobowe: wszelkie informacje dotyczące możliwej do zidentyfikowania osoby – imię, numer identyfikacyjny, dane lokalizacyjne itp.
● Przetwarzanie: każda operacja wykonywana na danych osobowych (zbieranie, przechowywanie, użycie, usuwanie itp.)
Kategorie danych w operacjach morskich
W sektorze morskim rutynowo przetwarzana jest szeroka gama danych osobowych, w tym:
- Dane załogi: dokumentacja zatrudnienia, dane zdrowotne, dane do kontroli dostępu
- Dane pasażerów: szczegóły rezerwacji, numery paszportów, informacje płatnicze
- Dane portowe i terminalowe: monitoring wideo (CCTV), rejestracje pojazdów, rejestry odwiedzających
- Dane IoT: urządzenia noszone przez załogę, systemy monitorowania zdrowia na statkach, geolokalizacja personelu
- Metadane komunikacyjne: e-maile, logi SATCOM, nagrania głosowe
Dane te mogą być przechowywane na statkach, przesyłane przez satelity do central lub udostępniane organom celnym i imigracyjnym.
Podstawy prawne przetwarzania danych osobowych
Zgodnie z art. 6 RODO organizacje morskie muszą określić jedną lub więcej podstaw prawnych dla każdej operacji przetwarzania danych. Najczęściej stosowane podstawy to:
- Niezbędność do wykonania umowy (np. umowy o pracę dla załogi)
- Obowiązek prawny (np. zbieranie danych przez władze portowe dla celów celnych)
- Żywotne interesy (np. sytuacje medyczne na pokładzie)
- Zgoda (np. usługi marketingowe dla pasażerów rejsów)
- Uzasadniony interes (np. dochodzenia wewnętrzne)
Jeżeli nie zostanie określona żadna podstawa prawna, przetwarzanie danych jest niezgodne z prawem, nawet jeśli było niezamierzone.
Prawa osób, których dane dotyczą i ich znaczenie w sektorze morskim
Operatorzy morscy muszą przestrzegać praw osób, których dane dotyczą, w tym:
- Prawo dostępu – załoga lub pasażerowie mogą żądać dostępu do swoich danych
- Prawo do sprostowania – błędy w danych muszą być poprawione
- Prawo do usunięcia („prawo do bycia zapomnianym”) – dane muszą zostać usunięte, jeśli nie ma podstaw prawnych do ich przechowywania
- Prawo do ograniczenia przetwarzania – przetwarzanie może zostać wstrzymane
- Prawo do przenoszenia danych – dane mogą być przekazane w ustandaryzowanym formacie
- Prawo sprzeciwu – możliwość sprzeciwu wobec przetwarzania danych w celach marketingowych lub profilowania
Armatorzy i operatorzy muszą być gotowi do udzielenia odpowiedzi na takie żądania w ciągu jednego miesiąca, nawet gdy statki znajdują się na wodach międzynarodowych.
Ocena skutków dla ochrony danych (DPIA)
RODO wymaga przeprowadzania DPIA, gdy operacje przetwarzania mogą skutkować wysokim ryzykiem dla praw i wolności osób fizycznych. Sytuacje w sektorze morskim, w których DPIA są wymagane, obejmują:
- Wykorzystanie CCTV oraz dostępu biometrycznego na statkach i w portach
- Monitorowanie zdrowia załogi przy użyciu urządzeń noszonych
- Geolokalizację personelu w czasie rzeczywistym za pomocą systemów satelitarnych
- Zautomatyzowane podejmowanie decyzji na dużą skalę (np. przydział załóg oparty na AI)
DPIA ocenia ryzyka, środki ograniczające oraz kroki zapewniające zgodność i musi zostać przeprowadzona przed rozpoczęciem przetwarzania.
Wymogi zgłaszania naruszeń danych
Zgodnie z artykułami 33 i 34 RODO:
- Naruszenie danych osobowych musi zostać zgłoszone do organu nadzorczego w ciągu 72 godzin od jego wykrycia
- Jeśli naruszenie stwarza wysokie ryzyko dla osób, należy je również poinformować bez zbędnej zwłoki
Organizacje morskie muszą opracować solidne plany reagowania na incydenty, które uwzględniają wyzwania związane z łącznością na morzu, różnice stref czasowych oraz ograniczenia komunikacji satelitarnej.
Środki techniczne i organizacyjne (TOMs)
RODO wymaga od przedsiębiorstw morskich wdrożenia odpowiednich środków technicznych i organizacyjnych, które mogą obejmować:
- Szyfrowanie wrażliwych danych w spoczynku i podczas transmisji (np. przez łącza satelitarne)
- Pseudonimizację i anonimizację tam, gdzie ma to zastosowanie
- Kontrole dostępu, takie jak RBAC (Role-Based Access Control) w systemach pokładowych
- Zapory sieciowe oraz systemy wykrywania włamań (IDS) w sieciach statków
- Regularne skanowanie podatności i audyty bezpieczeństwa
- Szkolenia z zakresu świadomości cyberbezpieczeństwa dla załogi i personelu portowego
- Strategie minimalizacji danych w celu ograniczenia zbierania niepotrzebnych informacji
Środki te muszą być udokumentowane w Systemie Zarządzania Bezpieczeństwem Informacji (ISMS) organizacji i okresowo przeglądane.
Transgraniczne transfery danych
Globalny charakter żeglugi oznacza, że dane osobowe są często przekazywane poza UE – na przykład z europejskiego organu portowego do armatora w Singapurze. RODO dopuszcza takie transfery wyłącznie pod określonymi warunkami:
- Decyzje stwierdzające odpowiedni poziom ochrony (np. jeśli kraj odbiorcy zapewnia adekwatną ochronę prawną)
- Standardowe klauzule umowne (SCC) lub wiążące reguły korporacyjne (BCR)
- Wyraźna zgoda osoby, której dane dotyczą (rzadko stosowana w praktyce)
Niezastosowanie odpowiednich zabezpieczeń może skutkować poważnymi karami.
Wyzwania związane z RODO w sektorze morskim
1. Infrastruktura satelitarna i chmurowa – dane często są przesyłane przez łącza satelitarne i systemy chmurowe. Organizacje morskie muszą:
a. zapewnić szyfrowanie w łączach SATCOM
b. weryfikować dostawców chmury pod kątem zgodności z RODO (np. Azure, rozwiązania morskie AWS)
2. Mobilna siła robocza – zmienny charakter załóg morskich sprawia, że weryfikacja tożsamości i kontrola dostępu do danych są bardziej złożone. RODO wymaga silnego uwierzytelniania oraz zasady najmniejszych uprawnień.
3. Dostawcy zewnętrzni – podwykonawcy i dostawcy technologii często przetwarzają dane osobowe w imieniu armatorów. Organizacje morskie muszą:
a. stosować umowy powierzenia przetwarzania danych (DPA)
b. przeprowadzać ocenę ryzyka dostawców
Kary i egzekwowanie przepisów
Naruszenia RODO mogą skutkować administracyjnymi karami finansowymi w wysokości:
- Do 10 mln EUR lub 2% rocznego globalnego obrotu (w przypadku naruszeń proceduralnych)
- Do 20 mln EUR lub 4% rocznego globalnego obrotu (w przypadku poważnych naruszeń, takich jak wycieki danych)
Kilka organizacji morskich – w tym linie wycieczkowe i firmy logistyczne – zostało już objętych postępowaniami w związku z niewłaściwym przetwarzaniem danych pasażerów lub pracowników.
RODO a integracja w zakresie cyberbezpieczństwa w sektorze morskim
Kluczowym elementem zgodności z RODO jest bezpieczeństwo danych, które bezpośrednio pokrywa się z ramami cyberbezpieczeństwa, takimi jak:
- NIST Cybersecurity Framework – zgodny z artykułem 32 RODO (bezpieczeństwo przetwarzania)
- ISO/IEC 27001 – często wykorzystywany do wykazania zgodności z RODO w zakresie bezpieczeństwa
- IMO MSC-FAL.1/Circ.3 – wytyczne IMO dotyczące zarządzania ryzykiem cybernetycznym w sektorze morskim
Zintegrowana strategia obejmująca zarówno ochronę danych, jak i cyberbezpieczeństwo jest niezbędna.
Wnioski
Wpływ unijnego rozporządzenia RODO na ochronę danych w sektorze morskim jest ogromny i obejmuje wszystkie obszary działalności cyfrowej w tej branży. Od systemów pokładowych po nadzór portowy, od danych dotyczących zdrowia załogi po logistykę opartą na chmurze – RODO nakłada obowiązek ochrony danych, ich zgodnego z prawem przetwarzania oraz zapewnienia ich bezpieczeństwa.
Dla podmiotów z branży morskiej zgodność z RODO to nie tylko kwestia unikania kar, ale także utrzymania zaufania, zapewnienia ciągłości operacyjnej oraz wzmocnienia odporności w cyfrowym i połączonym sektorze. Wraz z nasilającym się egzekwowaniem przepisów na całym świecie oraz ewolucją zagrożeń cybernetycznych gotowość do przestrzegania RODO musi zostać włączona do szerszych strategii cyberbezpieczeństwa.
5. Zarządzanie ryzykiem cybernetycznym a systemem zarządzania bezpieczeństwem (SMS)
Zarządzanie ryzykiem cybernetycznym powinno stanowić integralną część systemu zarządzania bezpieczeństwem (SMS) statku, który zapewnia bezpieczeństwo operacyjne i ochronę.
Wraz z postępującą cyfryzacją branży morskiej zagrożenia cybernetyczne nie są już abstrakcyjnymi obawami, lecz realnymi ryzykami operacyjnymi. Od ataków ransomware na linie żeglugowe po fałszowanie sygnałów GPS na statkach – incydenty cybernetyczne mogą zakłócić nawigację, operacje ładunkowe i systemy o krytycznym znaczeniu dla bezpieczeństwa. Aby przeciwdziałać tym zagrożeniom, podmioty z branży morskiej muszą włączyć zarządzanie ryzykiem cybernetycznym do swojego szerszego Systemu Zarządzania Bezpieczeństwem (SMS), zgodnie z wymogami przepisów międzynarodowych, w tym rezolucji IMO MSC.428(98).
5.1. Tło: Kodeks ISM i SMS
Międzynarodowy Kodeks zarządzania bezpieczeństwem (ISM), opracowany przez Międzynarodową Organizację Morską (IMO), nakłada na wszystkie statki obowiązek posiadania systemu zarządzania bezpieczeństwem (SMS) – ustrukturyzowanego i udokumentowanego systemu mającego na celu zapewnienie bezpiecznej eksploatacji oraz ochronę środowiska.
Zgodny z wymogami SMS zazwyczaj obejmuje procedury dotyczące:
- Bezpiecznej eksploatacji statku
- Gotowości na wypadek sytuacji awaryjnych
- Konserwacji statku i wyposażenia
- Zgłaszanie i analizowanie wypadków oraz niezgodności
- Przegląd zarządzania i ciągłe doskonalenie
Dokument IMO MSC.428(98) wyraźnie stwierdza obecnie, że ryzyko cybernetyczne musi być uwzględnione w ramach SMS, a jego pełne wdrożenie jest wymagane nie później niż podczas pierwszego audytu dokumentu zgodności (DOC) statku po 1 stycznia 2021 r.
5.2. Ryzyko cybernetyczne w kontekście morskim
Ryzyko cybernetyczne w operacjach morskich odnosi się do zagrożeń dla systemów wykorzystywanych do:
- Nawigacji (np. ECDIS, GNSS)
- Sterowania napędem i maszynami
- Zarządzania ładunkiem
- Komunikacji (np. SATCOM, GMDSS)
- Administracji i zapewnienia dobrego samopoczucia załogi (np. listy płac, urządzenia osobiste)
Zagrożenia cybernetyczne obejmują:
- Złośliwe oprogramowanie i oprogramowanie ransomware
- Phishing i spear phishing
- Fałszowanie i zakłócanie sygnału GPS
- Nieuprawniony dostęp do systemów operacyjnych
- Naruszenia bezpieczeństwa danych dotyczące informacji o załodze i pasażerach
5.3. Włączenie ryzyka cybernetycznego do systemu zarządzania bezpieczeństwem (SMS)
Włączenie ryzyka cybernetycznego do systemu zarządzania bezpieczeństwem (SMS) polega na wbudowaniu cyberbezpieczeństwa w istniejącą strukturę oraz kulturę zarządzania bezpieczeństwem i ryzykiem. Proces ten dobrze wpisuje się w model Plan-Do-Check-Act (PDCA) stosowany w systemach zarządzania bezpieczeństwem (ISM).
Plan: Identyfikacja i ocena ryzyka cybernetycznego
- Ocena ryzyka: Przeprowadzenie kompleksowej oceny ryzyka cybernetycznego dla systemów pokładowych i lądowych
- Mapowanie zasobów: Sporządź spis wszystkich systemów IT i OT, w tym interfejsów między nimi (np. ECDIS podłączony do sieci LAN z dostępem do Internetu)
- Modelowanie zagrożeń: Zidentyfikuj zagrożenia (np. złośliwe oprogramowanie przenoszone przez pamięci USB, ataki zdalne) oraz związane z nimi słabe punkty
- Analiza skutków: Oceń, w jaki sposób cyberincydent mógłby wpłynąć na bezpieczeństwo, nawigację lub integralność ładunku.
Do wizualizacji potencjalnych ścieżek cyberzagrożeń wykorzystuje się narzędzia takie jak FMECA (analiza trybów awarii, skutków i krytyczności) lub analiza BowTie.
Wprowadź środki kontroli w zakresie cyberbezpieczeństwa
1. Środki techniczne:
a. Segmentacja sieci (np. oddzielenie sieci OT od sieci IT)
b. Kontrola dostępu i uwierzytelnianie (np. uwierzytelnianie wieloskładnikowe – MFA)
c. Harmonogramy zarządzania poprawkami oprogramowania pokładowego
d. Oprogramowanie antywirusowe i rozwiązania do ochrony punktów końcowych
e. Szyfrowanie danych i bezpieczne tworzenie kopii zapasowych (zwłaszcza w przypadku logów i danych nawigacyjnych)
2. Środki organizacyjne:
a. Szkolenia załogi i programy dotyczące cyberhigieny
b. Polityki dotyczące ograniczeń w zakresie nośników danych na pokładzie (USSB) i nośników wymiennych
c. Jasne ścieżki zgłaszania incydentów cyberbezpieczeństwa
d. Protokoły cyberbezpieczeństwa wbudowane w procedury planowania rejsu i zawijania do portów
Sprawdź: Monitoruj i kontroluj środki cyberbezpieczeństwa
- Monitorowanie wydajności: Wykorzystaj kluczowe wskaźniki wydajności (KPI), takie jak liczba zablokowanych prób włamania lub pomyślnie przejście symulacji phishingu
- Audyty wewnętrzne: Uwzględnij środki kontroli cyberbezpieczeństwa w regularnych audytach SMS
- Przegląd logów: Regularnie przeglądaj logi dostępu, alerty IDS i logi systemowe pod kątem anomalii
- Skanowanie podatności: Przeprowadzaj okresowe skanowanie systemów pokładowych i podłączonych do lądu
Skuteczność środków kontroli cyberbezpieczeństwa powinna być weryfikowana podczas wewnętrznych audytów ISM i przeglądów kierownictwa.
Działaj: reaguj i wprowadzaj ulepszenia
- Plan reagowania na incydenty (IRP): Należy zadbać o to, by incydenty cybernetyczne były uwzględnione w planie gotowości na sytuacje awaryjne w ramach systemu zarządzania bezpieczeństwem (SMS). Obejmuje to jasno określone role, ścieżki eskalacji oraz szablony komunikatów.
- Ćwiczenia i symulacje: Należy uwzględniać scenariusze cybernetyczne w ćwiczeniach (np. awaria systemu ECDIS spowodowana złośliwym oprogramowaniem).
- Działania naprawcze: Po każdym incydencie lub sytuacji potencjalnie niebezpiecznej przeprowadź analizę przyczyn źródłowych i w razie potrzeby zaktualizuj środki kontroli.
- Ciągłe doskonalenie: Regularnie weryfikuj i ulepszaj środki bezpieczeństwa cybernetycznego w oparciu o zdobyte doświadczenia i pojawiające się zagrożenia.
5.4. Zgodność z przepisami i wytyczne
Włączenie ryzyka cybernetycznego do systemu zarządzania bezpieczeństwem (SMS) znajduje oparcie w przepisach międzynarodowych i krajowych.
1. IMO MSC.428(98)
a. Nakłada obowiązek uwzględnienia ryzyka cybernetycznego w systemie SMS.
b. Pozostawia swobodę w zakresie wdrażania, ale kładzie nacisk na podejście oparte na ryzyku.
2. Wytyczne IMO dotyczące zarządzania ryzykiem cybernetycznym w żegludze morskiej (MSC-FAL.1/Circ.3)
a. Określają ogólne zasady: zarządzanie ryzykiem, role i obowiązki, ciągłe doskonalenie, świadomość personelu
3. US Coast Guard NVIC 01-20
a. Zawierają bardziej szczegółowe, normatywne wytyczne dotyczące zarządzania ryzykiem cybernetycznym.
b. Zachęca do integracji z NIST CSF.
4. IACS UR E26 i E27
a. Wymaga cyberodporności w projektach nowych statków i wyposażeniu.
5.5. Cyberbezpieczeństwo jako kwestia bezpieczeństwa
W przeciwieństwie do tradycyjnego bezpieczeństwa IT, cyberbezpieczeństwo w sektorze morskim przecina się z bezpieczeństwem fizycznym. Cyberatak na:
- System autopilota może doprowadzić do wejścia statku na mieliznę
- System kontroli balastu może spowodować niestabilność lub zanieczyszczenie środowiska
- System kontroli temperatury ładunku może doprowadzić do zepsucia towarów łatwo psujących się lub stworzyć ryzyko wybuchu
W związku z tym ryzyko cybernetyczne to coś więcej niż tylko kwestia ciągłości działania – jest to zagadnienie krytyczne dla bezpieczeństwa, wymagające takiej samej rygorystyczności jak każde inne zagrożenie w SMS.
5.6. Najlepsze praktyki techniczne
- Strefy odseparowane: tworzenie stref DMZ pomiędzy systemami IT (biznesowymi) i OT (operacyjnymi).
- Bezpieczny dostęp zdalny: stosowanie VPN z silnym uwierzytelnianiem do zdalnego dostępu do statku.
- Whitelisting aplikacji: ograniczenie oprogramowania, które może działać w systemach nawigacyjnych.
- Niezmienialne logi: przechowywanie logów audytowych w formatach typu write-once/read-many.
- Kontrola łączy satelitarnych: monitorowanie i ograniczanie wykorzystania przepustowości w celu zapobiegania komunikacji złośliwego oprogramowania typu command-and-control
5.7. Wyzwania we wdrażaniu
- Systemy legacy: starsze jednostki mogą nie być kompatybilne z nowoczesnymi mechanizmami cyberbezpieczeństwa.
- Ograniczona przepustowość: zdalne monitorowanie i aktualizacje przez łącza satelitarne mogą być wolne lub kosztowne.
- Rotacja załogi: częste zmiany załogi mogą prowadzić do niespójnych praktyk w zakresie cyberbezpieczeństwa.
- Ograniczenia budżetowe: mniejsi operatorzy mogą nie dysponować zasobami do pełnego wdrożenia zabezpieczeń technicznych
Wyzwania te muszą być rozwiązywane poprzez ustalanie priorytetów w oparciu o ryzyko oraz etapowe strategie wdrożeniowe.
Podsumowując, zarządzanie ryzykiem cybernetycznym jest integralną częścią bezpieczeństwa morskiego. Poprzez włączenie cyberbezpieczeństwa do Systemu Zarządzania Bezpieczeństwem (SMS), organizacje morskie mogą chronić nie tylko dane i infrastrukturę, ale także życie ludzkie i środowisko morskie. Dostosowując się do wytycznych IMO i wykorzystując ramy takie jak NIST CSF, operatorzy mogą budować odporne i reagujące systemy, które spełniają zarówno wymagania regulacyjne, jak i operacyjne. Cyberbezpieczeństwo nie jest już opcjonalne – stanowi fundament bezpiecznych, nowoczesnych operacji morskich.
6. Studium przypadku: wnioski dotyczące zgodności
Cyberatak NotPetya z 2017 roku na Maersk (Maersk, 2018) stanowi wyraźne przypomnienie o podatnościach w branży morskiej. Atak wykorzystał niezałatane systemy, podkreślając potrzebę terminowych aktualizacji oprogramowania. W rezultacie Maersk doświadczył szeroko zakłóconych operacji, a jego infrastruktura IT została unieruchomiona, przy stratach szacowanych na 300 milionów dolarów. Kluczowym czynnikiem, który pogorszył sytuację, był brak segmentacji sieci, co umożliwiło szybkie rozprzestrzenianie się złośliwego oprogramowania w połączonych systemach. Jednak zdolność Maerska do odzyskania sprawności po ataku pokazała jego odporność, ponieważ firma skutecznie przywróciła operacje dzięki wykorzystaniu kopii zapasowych offline oraz mobilizacji globalnych zespołów IT.
Po incydencie MAERSK wdrożył szereg zmian, które zyskały uznanie w branży:
● utworzono globalny zespół ds. cyberbezpieczeństwa z regionalnie rozmieszczonymi jednostkami reagowania
● architekturę sieci zmieniono na model Zero Trust Architecture
● wdrożono ciągłe monitorowanie systemów oraz platformę Security Information and Event Management (SIEM)
● procedury zgodności zostały zmodernizowane do standardów ISO 27001 oraz wdrożono pełną integrację z ramami NIST CSF
● uruchomiono wewnętrzne kampanie świadomości, w tym testy phishingowe i szkolenia pracowników
Incydent MAERSK był sygnałem ostrzegawczym dla całej branży morskiej. Pokazał, że:
● nawet największe, zaawansowane technologicznie przedsiębiorstwo może zostać sparaliżowane przez pojedynczy incydent
● cyberbezpieczeństwo nie jest tylko domeną działu IT – musi być strategicznym elementem zarządzania ryzykiem
● wdrożenie ram zarządzania ryzykiem cybernetycznym oraz ich integracja z SMS jest niezbędna
Zapewnienie właściwej higieny cybernetycznej poprzez regularne aktualizacje oprogramowania i zarządzanie poprawkami jest kluczowe dla zapobiegania podobnym incydentom. Firmy muszą wzmacniać planowanie ciągłości działania poprzez utrzymywanie kopii zapasowych offline oraz rygorystyczne testowanie procedur odtwarzania po awarii. Przyjęcie modelu bezpieczeństwa Zero Trust, w którym dostęp do systemów krytycznych jest ograniczony i weryfikowany, może ograniczyć ryzyko lateralnego przemieszczania się atakujących. Wreszcie, współpraca w skali całej branży jest niezbędna – firmy powinny dzielić się informacjami o zagrożeniach i najlepszymi praktykami, aby wzmocnić ogólny poziom cyberbezpieczeństwa sektora morskiego. Dzięki wdrażaniu solidnych ram cyberbezpieczeństwa i przestrzeganiu międzynarodowych regulacji operatorzy morscy mogą ograniczać ryzyka cybernetyczne i zwiększać odporność swojej infrastruktury cyfrowej.
7. Podsumowanie
Podsumowując, sektor morski musi poruszać się po skomplikowanej sieci przepisów dotyczących cyberbezpieczeństwa, aby zapewnić zgodność z nimi i chronić swoje zasoby cyfrowe. Wytyczne IMO, a w szczególności rezolucja MSC.428(98), wyznaczają ważny międzynarodowy punkt odniesienia dla praktyk w zakresie cyberbezpieczeństwa w sektorze morskim, wskazując podmiotom branżowym kierunek ku wzmocnieniu zabezpieczeń cybernetycznych. W miarę jak operacje morskie stają się coraz bardziej powiązane, ubezpieczenie od cyberzagrożeń staje się niezbędnym narzędziem zarządzania ryzykiem finansowym, a zrozumienie kwestii związanych z odpowiedzialnością pomaga organizacjom przygotować się na potencjalne konsekwencje cyberataków.
Przyjęcie standardów branżowych, takich jak ISO 27001, NIST, oraz przestrzeganie przepisów, takich jak RODO, pomaga organizacjom wdrożyć solidne ramy cyberbezpieczeństwa. Ramy te zapewniają jasne wytyczne dotyczące radzenia sobie z ryzykiem cyberbezpieczeństwa i poprawy odporności organizacyjnej. Studium przypadku firmy Maersk dodatkowo podkreśla znaczenie zgodności z przepisami, pokazując, w jaki sposób przestrzeganie standardów i przepisów może pomóc w łagodzeniu skutków incydentów cybernetycznych i przyspieszeniu przywrócenia sprawności.
Ogólnie rzecz biorąc, zrozumienie i wdrożenie przepisów dotyczących cyberbezpieczeństwa ma kluczowe znaczenie dla ochrony branży morskiej przed cyberzagrożeniami. Dzięki dostosowaniu się do globalnych ram, zapewnieniu ubezpieczenia cyberbezpieczeństwa oraz przestrzeganiu najlepszych praktyk określonych w standardach branżowych organizacje morskie mogą wzmocnić swoją obronę przed ryzykiem cyberataków i zapewnić sobie dobre przygotowanie na przyszłe wyzwania.