Kappale 7 - Teoria
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Finnish |
| Book: | Kappale 7 - Teoria |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 11:54 PM |
Description
Meriturvallisuuden kyberturvallisuussääntely
1. Johdanto
Merikuljetusalan omaksuessa yhä laajemmin digitaalista murrosta myös kyberturvallisuutta koskeva sääntely-ympäristö kehittyy sen varmistamiseksi, että organisaatiot noudattavat parhaita käytäntöjä ja turvaavat kriittiset merelliset järjestelmät. Meritoiminnan suojaaminen kyberuhkia vastaan ei ole ainoastaan operatiivisen turvallisuuden kysymys, vaan myös oikeudellisen vaatimustenmukaisuuden edellytys. Tässä kappaleessa tarkastellaan keskeisiä kyberturvallisuussääntelyjä, jotka ohjaavat merikuljetusalaa, keskittyen Kansainvälisen merenkulkujärjestön (IMO) tarjoamiin viitekehyksiin ja ohjeisiin, alan standardeihin kuten ISO 27001 ja NIST sekä asiaankuuluvaan lainsäädäntöön, kuten yleiseen tietosuoja-asetukseen (GDPR).
Kappale alkaa yksityiskohtaisella tarkastelulla IMO:n ohjeista, erityisesti päätöslauselmasta MSC.428(98), joka määrittää kansainväliset kyberturvallisuusvaatimukset merikuljetusalalle. Tämän jälkeen käsitellään kybervakuutusten ja vastuuvelvoitteiden roolia sekä kyberhäiriöihin liittyviä oikeudellisia seuraamuksia. Lisäksi tarkastellaan, kuinka viitekehykset kuten ISO 27001, NIST ja GDPR voivat auttaa organisaatioita riskienhallinnassa ja vaatimustenmukaisuuden varmistamisessa. Lopuksi palataan Maerskin tapaustutkimukseen ja analysoidaan sen tarjoamia oppeja sääntelyn noudattamisen näkökulmasta
2. IMO:n ohjeet ja päätöslauselma MSC.428(98)
Yleiskatsaus IMO:n päätöslauselmaan MSC.428(98) ja sen vaatimukseen sisällyttää kyberriskien hallinta turvallisuusjohtamisjärjestelmään (SMS)
Kansainvälinen merenkulkujärjestö (IMO) on tunnistanut kyberriskien kasvavan uhan merikuljetusalalle. Näihin haasteisiin vastaamiseksi IMO hyväksyi päätöslauselman MSC.428(98), jonka mukaan kyberriskien hallinta on integroitava turvallisuusjohtamisjärjestelmään (SMS) viimeistään 1.1.2021. Päätöslauselma korostaa, että alusten omistajien ja operaattoreiden on arvioitava kyberturvallisuusriskit ja toteutettava toimenpiteitä alusten ja aluksella olevien järjestelmien suojaamiseksi.
IMO:n päätöslauselman MSC.428(98) keskeisiä näkökohtia ovat:
- Vaatimus sisällyttää kyberturvallisuus osaksi olemassa olevaa SMS-järjestelmää.
- Riskiperusteinen lähestymistapa kyberuhkien tunnistamiseen ja hallintaan.
- Jatkuvan seurannan, päivittämisen ja parantamisen merkitys kyberturvallisuuskäytännöissä.
- Olemassa olevien alan ohjeistusten tunnustaminen, kuten BIMCO:n, IACS:n ja Yhdysvaltain rannikkovartioston ohjeet (BIMCO et al., 2020; IACS, 2021).
Miten varmistaa IMO:n kyberturvallisuussuositusten noudattaminen
IMO:n kyberturvallisuusohjeiden noudattaminen edellyttää:
- Riskinarviointia: Mahdollisten aluksella oleviin järjestelmiin kohdistuvien kyberuhkien tunnistamista ja niiden vaikutusten arviointia (IMO, 2017a).
- Lieventävien toimenpiteiden toteuttamista: Turvatoimenpiteiden, kuten palomuurien, käyttöoikeuksien hallinnan ja tunkeutumisen havaitsemisjärjestelmien käyttöönottoa (Sowmya & Anita, 2023).
- Henkilöstön koulutusta ja tietoisuuden lisäämistä: Henkilöstön kouluttamista kyberturvallisuuden parhaista käytännöistä, tietojenkalastelusta ja järjestelmien turvallisesta käytöstä.
- Poikkeamien hallinnan suunnittelua: Menettelytapojen luomista kyberhäiriöiden havaitsemiseksi, niihin reagoimiseksi ja niistä toipumiseksi.
- Säännöllisiä auditointeja ja päivityksiä: SMS-käytäntöjen päivittämistä vastaamaan uusia uhkia ja alan kehitystä.
Kyberteknologioista on tullut keskeinen osa monien merenkulun turvallisuuden, suojauksen ja meriympäristön suojelun kannalta kriittisten järjestelmien toimintaa ja hallintaa. Joissain tapauksissa nämä järjestelmät ovat välttämättömiä kansainvälisten standardien ja lippuvaltion vaatimusten täyttämiseksi. Järjestelmien käyttämiseen, yhteenliittämiseen ja verkottamiseen liittyvät haavoittuvuudet voivat kuitenkin aiheuttaa kyberriskejä, jotka on tunnistettava ja hallittava. Haavoittuvia järjestelmiä voivat olla muun muassa:
- Komentosillan järjestelmät
- Lastinkäsittely- ja hallintajärjestelmät
- Propulsio-, koneistonhallinta- ja sähkönhallintajärjestelmät
- Kulunvalvontajärjestelmät
- Matkustajapalvelu- ja hallintajärjestelmät
- Matkustajille tarkoitetut julkiset verkot
- Hallinnolliset ja miehistön hyvinvointijärjestelmät
- Viestintäjärjestelmät
Tietotekniikan (IT) ja operatiivisen teknologian (OT) järjestelmien välinen ero on huomioitava. IT-järjestelmät keskittyvät tiedon käsittelyyn informaationa, kun taas OT-järjestelmät käyttävät tietoa fyysisten prosessien ohjaamiseen tai valvontaan. Lisäksi näiden järjestelmien sisäinen tiedonvaihto ja tiedonsuojaus on otettava huomioon.
Vaikka nämä teknologiat tuovat merkittäviä tehokkuushyötyjä merikuljetusalalle, ne aiheuttavat myös riskejä kriittisille järjestelmille ja prosesseille. Riskit voivat johtua puutteellisesta käytöstä, integroinnista, ylläpidosta tai suunnittelusta sekä tahallisista ja tahattomista kyberuhista.
Uhat voivat olla seurausta haitallisesta toiminnasta (esim. hakkerointi tai haittaohjelmien levittäminen) tai tahattomista seurauksista muuten hyväntahtoisista toimista (esim. ohjelmistopäivitykset tai käyttöoikeusvirheet). Nämä toimet voivat paljastaa haavoittuvuuksia (kuten vanhentuneita ohjelmistoja tai tehottomia palomuureja) tai hyödyntää olemassa olevia haavoittuvuuksia IT- tai OT-järjestelmissä. Tehokkaan kyberriskien hallinnan on huomioitava molemmat uhkatyypit
Haavoittuvuuksia voi syntyä järjestelmien suunnittelun, integroinnin ja ylläpidon puutteista sekä kyberkurin laiminlyönneistä. Kun IT- ja/tai OT-järjestelmien haavoittuvuuksia hyödynnetään, sillä voi olla vaikutuksia turvallisuuteen sekä tiedon luottamuksellisuuteen, eheyteen ja saatavuuteen. Lisäksi vaikutukset voivat ulottua myös turvallisuuteen, erityisesti silloin, kun kriittiset järjestelmät, kuten navigointi- tai pääpropulsiojärjestelmät, vaarantuvat.
Tehokkaan kyberriskien hallinnan on huomioitava myös turvallisuusvaikutukset, jotka syntyvät IT-järjestelmien haavoittuvuuksien paljastumisesta tai hyväksikäytöstä. Tämä voi johtua esimerkiksi epäasianmukaisista liitännöistä OT-järjestelmiin tai toimintamenettelyjen puutteista, kuten siirrettävien tallennusvälineiden virheellisestä käytöstä.
Nopeasti kehittyvät teknologiat ja uhat tekevät riskien hallinnasta haastavaa pelkästään teknisten standardien avulla. Tästä syystä ohjeet suosittelevat riskienhallintalähestymistapaa, joka on joustava ja kehittyy osana olemassa olevia turvallisuus- ja turvakäytäntöjä.
Kyberriskien hallinnassa tulee huomioida useita hallintakeinoja, mukaan lukien johtamiseen, toimintaan ja menettelyihin sekä teknologiaan liittyvät kontrollit.
Soveltaminen
Nämä ohjeet on tarkoitettu ensisijaisesti kaikille merenkulun alan organisaatioille ja niiden tavoitteena on edistää turvallisuus- ja turvakäytäntöjä kybertoimintaympäristössä.
Koska merenkulun alan organisaatiot poikkeavat toisistaan, ohjeet on laadittu yleisluonteisiksi laajan sovellettavuuden varmistamiseksi. Aluksille, joilla on rajallinen määrä kyberjärjestelmiä, ohjeiden yksinkertainen soveltaminen voi olla riittävää. Monimutkaisia kyberjärjestelmiä sisältävät alukset saattavat sen sijaan tarvita tarkempaa lähestymistapaa ja lisäresursseja alan ja viranomaisten taholta.
Kyberriskien hallinnan osa-alueet
Näissä ohjeissa kyberriskien hallinnalla tarkoitetaan prosessia, jossa kyberriskejä tunnistetaan, analysoidaan, arvioidaan ja viestitään sekä hyväksytään, vältetään, siirretään tai lievennetään hyväksyttävälle tasolle kustannukset ja hyödyt huomioiden.
Merikuljetusalan kyberriskien hallinnan tavoitteena on tukea turvallista ja varmaa merenkulkua, joka on toimintavarma myös kyberuhkien näkökulmasta.
Tehokkaan kyberriskien hallinnan tulisi alkaa ylimmästä johdosta. Johdon on juurrutettava kyberturvallisuustietoisuus koko organisaatioon ja varmistettava kokonaisvaltainen, joustava ja jatkuvasti arvioitava kyberriskien hallintamalli.
Yksi hyväksytty lähestymistapa on arvioida organisaation nykyinen ja tavoiteltu kyberriskien hallinnan tila ja vertailla niitä keskenään. Tämä auttaa tunnistamaan puutteita ja laatimaan priorisoidun riskienhallintasuunnitelman, jonka avulla resurssit kohdennetaan tehokkaasti.
Ohjeissa esitetään toiminnalliset osa-alueet, jotka tukevat tehokasta kyberriskien hallintaa. Nämä osa-alueet eivät ole peräkkäisiä, vaan niiden on toimittava samanaikaisesti ja jatkuvasti:
- Tunnista: Määritä roolit ja vastuut sekä tunnista järjestelmät, omaisuuserät ja tiedot, joiden häiriöt vaikuttavat aluksen toimintaan.
- Suojaa: Toteuta hallintatoimet ja varautumissuunnittelu kybertapahtumien estämiseksi ja toiminnan jatkuvuuden varmistamiseksi.
- Havaitse: Kehitä toimenpiteet kybertapahtumien ajoissa havaitsemiseksi.
- Reagointi: Kehitä ja toteuta toimenpiteitä ja suunnitelmia, joilla parannetaan resilienssiä ja palautetaan merenkulun toiminnan tai palveluiden kannalta välttämättömät järjestelmät, jotka ovat häiriintyneet kybertapahtuman seurauksena.
- Toipuminen: Tunnista toimenpiteet, joilla varmuuskopioidaan ja palautetaan kybertapahtuman vaikutuksesta kärsineet merenkulun toiminnan kannalta kriittiset kyberjärjestelmät.
Nämä toiminnalliset osa-alueet kuvaavat tehokkaan kyberriskienhallinnan keskeiset toiminnot ja tavoitellut lopputulokset kriittisissä järjestelmissä, jotka vaikuttavat meriliikenteen toimintaan ja tiedonvaihtoon. Kyberriskienhallinta on jatkuva prosessi, jota tukevat toimivat palautemekanismit.
Tehokas kyberriskienhallinta edellyttää, että organisaation kaikilla tasoilla on riittävä tietoisuus kyberriskeistä. Tietoisuuden ja valmiuden tason tulee vastata kunkin roolia ja vastuuta kyberriskienhallintajärjestelmässä.
Parhaat käytännöt kyberriskienhallinnan toteuttamisessa
Tässä kuvattu kyberriskienhallintamalli tarjoaa perustan kyberriskien ymmärtämiselle ja hallinnalle sekä mahdollistaa riskienhallintaan perustuvan lähestymistavan kyberuhkien ja haavoittuvuuksien käsittelemiseksi. Yksityiskohtaista ohjeistusta varten hyödynnä lisäksi jäsenvaltioiden ja lippuvaltioiden viranomaisten vaatimuksia sekä asiaankuuluvia kansainvälisiä ja toimialakohtaisia standardeja ja parhaita käytäntöjä.
Lisäohjeistusta ja standardeja ovat muun muassa:
- ICS:n, IUMI:n, BIMCO:n, OCIMF:n, INTERTANKO:n, INTERCARGO:n, InterManagerin, WSC:n ja SYBAssin laatimat ja tukemat Guidelines on Cyber Security Onboard Ships.
- IACS:n koottu suositus kyberresilienssistä (Rec 166).
- ISO/IEC 27001 -standardi Information technology – Security techniques – Information security management systems – Requirements, jonka ovat julkaisseet International Organization for Standardization (ISO) ja International Electrotechnical Commission (IEC).
- Yhdysvaltain National Institute of Standards and Technologyn (NIST) Framework for Improving Critical Infrastructure Cybersecurity (NIST-viitekehys).
- IAPH:n Cybersecurity Guidelines for Ports and Port Facilities.
3. Kybervakuutus ja vastuukysymykset
Talouden lähes kaikkien osa-alueiden digitalisoituessa kyberuhat ovat nousseet yhdeksi suurimmista haasteista yrityksille, julkisille organisaatioille ja kansalaisjärjestöille. Pelkästään vuonna 2024 kyberrikollisuuteen liittyvien tappioiden maailmanlaajuinen arvo oli noin 9,5 biljoonaa Yhdysvaltain dollaria. Kansantalouksiin verrattuna tämä summa jää pienemmäksi vain Yhdysvaltojen ja Kiinan talouksista. Tietovuodot, kiristyshaittaohjelmahyökkäykset ja IT-infrastruktuurin sabotaasi ovat usein johtaneet merkittäviin taloudellisiin, maineeseen kohdistuviin ja oikeudellisiin menetyksiin. Vastauksena näihin uhkiin kybervakuutusmarkkinat ovat kehittyneet nopeasti eri puolilla maailmaa. Kybervakuutuksen tavoitteena on lieventää kyberhäiriöiden taloudellisia vaikutuksia, mutta samalla se ohjaa yrityksiä ottamaan käyttöön asianmukaisia tietoturvastandardeja.
Kyberuhkien lisääntyessä myös merenkulun alalla yritykset hyödyntävät yhä useammin kybervakuutuksia osana riskienhallintaa vähentääkseen kyberhäiriöistä aiheutuvia taloudellisia menetyksiä. On kuitenkin olennaista ymmärtää vakuutusten kattavuus sekä niihin liittyvät vastuu- ja korvauskysymykset.
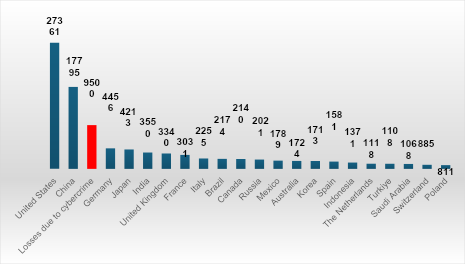
Kuva 18 Bruttokansantuotteen (BKT) vertailu miljardeina dollareina maittain vuonna 2023. Kyberrikollisuudesta aiheutuneita tappioita koskevat tiedot ovat vuodelta 2024.
3.1. Yleiskatsaus kybervakuutuksiin
Kybervakuutuksesta on tulossa keskeinen väline merenkulun kyberhäiriöistä aiheutuvien taloudellisten tappioiden hallinnassa. Kybervakuutukset kattavat tyypillisesti muun muassa seuraavat osa-alueet:
- Tietomurrot ja luottamuksellisen tiedon menetykset, mukaan lukien miehistöä ja matkustajia koskevat tiedot.
- Kyberhyökkäysten aiheuttamat liiketoiminnan keskeytykset, kuten toiminnan pysähtyminen ja rahtiviivästykset.
- Digitaaliseen tutkintaan, viranomaisvaatimusten täyttämiseen ja kriisiviestintään liittyvät kustannukset.
- Lunnaat kiristyshaittaohjelmahyökkäyksissä sekä neuvotteluihin ja tietojen palauttamiseen liittyvät kulut.
- Oikeudenkäyntikulut ja vastuuvaateet, mukaan lukien kolmansien osapuolten vaatimukset tietojen menetyksestä tai palvelukatkoksista.
- Mainehaitat, sekä niihin liittyvät viestintä- ja PR-kustannukset luottamuksen palauttamiseksi.
Merenkulun kyberriskien monimutkaisuuden vuoksi on erityisen tärkeää, että laivanomistajat ja operaattorit arvioivat vakuutusten kattavuuden huolellisesti ja varmistavat niiden vastaavan toimialakohtaisia uhkia, sääntelyvaatimuksia ja jatkuvasti kehittyviä hyökkäysmenetelmiä.
Määritelmä ja ominaispiirteet
Kybervakuutus on suhteellisen uusi ja nopeasti yleistyvä rahoitustuote, jonka tavoitteena on suojata organisaatioita digitaalisten häiriöiden seurauksilta. Vakuutusten sisältö vaihtelee merkittävästi vakuutuksenantajan ja asiakkaan ominaisuuksien mukaan, mutta kaikkien tavoitteena on taloudellisten tappioiden rajoittaminen ja riskien hallinta digitaalisessa toimintaympäristössä.
Suojan laajuus
Useimmat kybervakuutukset kattavat:
a) Ensimmäisen osapuolen vahingot (first-party damages)
- järjestelmien ja tietojen palauttamisesta aiheutuvat kustannukset
- liiketoiminnan keskeytymisestä ja tulonmenetyksistä aiheutuvat kustannukset
- tietomurron kohteeksi joutuneiden henkilöiden informointikulut
- digitaalisen forensiikan ja kriisinhallinnan asiantuntijapalvelut
- maineenhallinta- ja viestintäkustannukset
- lunnasmaksut kiristyshaittaohjelmatapauksissa
b) Kolmannen osapuolen vahingot (third-party damages)
- asiakkaiden ja yhteistyökumppaneiden vaateet tietomurron seurauksena
- oikeudenkäyntikulut ja sovittelukustannukset
- hallinnolliset sakot ja viranomaisseuraamukset
- immateriaalioikeuksien loukkaukset digitaalisessa toimintaympäristössä
Vakuutusten räätälöinti ja riskien arviointi
Vakuutusyhtiöt tekevät usein tietoturva-arvioinnin ennen sopimuksen solmimista. Arvioinnissa tarkastellaan muun muassa:
- IT-turvallisuuden tasoa (palomuurit, salaus, pääsynhallinta)
- häiriötilanteiden hallinta- ja reagointikäytäntöjä
- henkilöstön kyberturvallisuuskoulutuksen tasoa
- aiempien kyberhäiriöiden historiaa
Riskien arviointi on tarpeen vakuutuskustannusten optimoimiseksi sekä vakuutuksenantajan että asiakkaan näkökulmasta.
Tyypilliset rajoitukset ja poissulut
Kybervakuutukset eivät välttämättä kata:
- sotatoimia ja kyberterrorismia (ellei erillistä lisäehtoa ole hankittu)
- työntekijöiden tahallista tai törkeän huolimatonta toimintaa
- laittoman ohjelmiston käytöstä aiheutuneita vahinkoja
- järjestelmien päivittämättömyydestä tai puutteellisesta tietoturvapäivitysten hallinnasta johtuvia vahinkoja
Keskeiset kybervakuutusten tarjoajat merenkulun alalla
Kyberriskien kasvaessa merenkulussa ja satamalogistiikassa useat johtavat vakuutusyhtiöt ovat kehittäneet erityisesti merenkululle suunnattuja kybervakuutustuotteita. Näihin kuuluvat muun muassa:
- Beazley plc: Brittiläinen vakuutusyhtiö, joka on erikoistunut kyber-, meri- ja jälleenvakuutuksiin. Beazleyllä on noin 8 %:n osuus maailmanlaajuisista vakuutusmarkkinoista. Vuonna 2024 yhtiö lanseerasi Beazley Security -palvelun, joka sisältää hallitut Extended Detection and Response (MXDR) -palvelut kyberuhkien ennakoivaan hallintaan.
- Hiscox Ltd: Anglo-bermudalainen vakuutusyhtiö, joka tarjoaa erikoisvakuutuksia, mukaan lukien meri- ja kyberriskit. Lloyd’s of London -alustalla toimivana vakuuttajana Hiscox tarjoaa suojaa satamia ja terminaalioperaattoreita koskevilta kyberuhilta, kuten tietomurroilta ja toimintahäiriöiltä.
- WTW (Willis Towers Watson): Kansainvälinen neuvonta- ja vakuutusvälitysyhtiö, joka on kehittänyt CyNav-kybervakuutuksen satamille ja terminaaleille. CyNav kattaa muun muassa toiminnan keskeytymisestä aiheutuvat tappiot, kolmannen osapuolen vastuut, rahtivirheet sekä kriisinhallintakustannukset.
- Gard: Norjalainen merivakuuttaja ja suurin International Group of P&I Clubs -ryhmän jäsen. Gard tarjoaa P&I-, meri- ja energiavakuutuksia sekä räätälöityä kyberriskisuojaa offshore-toimintaan ja merenkulun logistiikkaan.
- Skuld: Kansainvälinen norjalainen P&I-klubi, jonka pääkonttori sijaitsee Oslossa. Skuld on erikoistunut vastuuvakuutuksiin, oikeudelliseen puolustukseen ja offshore-riskeihin, ja tarjoaa kyberlisäturvaa laivanomistajille ja merenkulkuoperaattoreille maailmanlaajuisesti.
- Colonnade Insurance S.A.: Vakuutusyhtiö, joka tarjoaa Cyber Guard -vakuutuksen. Se kattaa muun muassa tietojenkalastelun ja sosiaalisen manipuloinnin aiheuttamat vahingot sekä IT-järjestelmien palautuskustannukset. Vaikka vakuutus on yleisluonteinen, se voidaan mukauttaa merenkulun asiakkaille, erityisesti logistiikan ja satamainfrastruktuurin toimijoille.
3.2. Vastuunäkökohdat ja kyberhäiriöt
Merenkulun toimijoiden on arvioitava huolellisesti kyberhäiriöihin liittyvät vastuuriskit. Kyberturvallisuussääntelyn, kuten IMO:n vaatimusten ja GDPR:n, noudattamatta jättäminen voi johtaa merkittäviin sakkoihin, oikeudellisiin seuraamuksiin ja mainehaittoihin. Kyberhyökkäykset, jotka aiheuttavat taloudellista tai toiminnallista vahinkoa kolmansille osapuolille, voivat synnyttää oikeusvaateita asiakkailta, yhteistyökumppaneilta tai muilta sidosryhmiltä. Tällaisia vaateita voivat olla esimerkiksi toimitusketjujen häiriöt, rahtiviivästykset tai ympäristöriskit. Lisäksi sopimukset, kuten rahtaussopimukset, vakuutusehdot ja toimittajasopimukset, sisältävät yhä useammin erityisiä kyberturvallisuutta koskevia velvoitteita. Näiden ehtojen rikkominen voi johtaa taloudellisiin seuraamuksiin tai sopimusriitoihin. Miehistöä tai matkustajia koskeviin tietoihin liittyvät tietomurrot aiheuttavat lisäriskejä, kuten oikeusjuttuja, korvausvaatimuksia ja viranomaisten valvontatoimia tietosuojalainsäädännön nojalla. Organisaatiot, jotka eivät toteuta riittäviä kyberturvallisuustoimenpiteitä, voidaan katsoa vastuullisiksi huolimattomuudesta. Näiden riskien hallitsemiseksi on olennaista osoittaa huolellisuus ennakoivilla turvatoimilla ja toimialastandardien noudattamisella (IACS, 2021).
Sääntelyyn liittyvä vastuu
Nykyaikaisten tietosuojasäädösten, kuten GDPR:n (EU), CCPA:n (Yhdysvallat) ja LGPD:n (Brasilia), myötä organisaatioiden vastuu henkilötietojen suojaamisesta on kasvanut merkittävästi. Yritysten on toteutettava asianmukaiset tekniset ja organisatoriset suojatoimenpiteet, ilmoitettava tietomurroista 72 tunnin kuluessa GDPR:n mukaisesti sekä varmistettava, että rekisteröidyillä on oikeus tarkastella, muuttaa ja poistaa omia henkilötietojaan.
Sopimuksiin ja organisaatioiden väliseen yhteistyöhön liittyvä vastuu
Nykyaikaiset yritykset toimivat usein lukuisten ulkoisten IT-, pilvi- ja maksupalveluntarjoajien kanssa. Jokainen tällainen yhteistyösuhde edellyttää tietojenkäsittelysopimusta (Data Processing Agreement, DPA) sekä selkeää vastuunjakoa.
GDPR:n mukaisen tietojenkäsittelysopimuksen tulee sisältää:
- määritelmä rekisterinpitäjästä
- määritelmä henkilötietojen käsittelijästä
- tietojenkäsittelyn kohde ja kesto
- tietojenkäsittelyn luonne ja tarkoitus
- mitä henkilötietoja käsitellään ja keitä tiedot koskevat
- rekisterinpitäjän velvollisuudet ja oikeudet
- käsittelijän sitoumus velvoitteidensa noudattamiseen
Jaetun vastuun mallit
Pilvipalveluissa sovelletaan jaetun vastuun mallia, jossa tietoturvavastuu jakautuu palveluntarjoajan ja asiakkaan kesken. Palveluntarjoaja vastaa datakeskusten fyysisestä turvallisuudesta, laitteistoinfrastruktuurista ja perusohjelmistokerroksesta (esimerkiksi järjestelmäpäivityksistä). Asiakas puolestaan vastaa käyttöoikeuksien hallinnasta, tietoturva-asetuksista, vuokratuilla resursseilla ajettavien sovellusten päivityksistä sekä pilvessä siirrettyjen ja tallennettujen tietojen suojaamisesta. Tämä vastuunjako edellyttää tiivistä yhteistyötä ja selkeää ymmärrystä vastuualueista, mikä on usein haastavaa erityisesti monipilviympäristöissä. Virheelliset oletukset vastuunjaosta voivat johtaa tietoturva-aukkoihin, joista kumpikaan osapuoli ei koe olevansa vastuussa. Tämän vuoksi yksityiskohtainen dokumentointi sekä tietoturvan ja vaatimustenmukaisuuden seurantatyökalut ovat keskeisessä roolissa
Vastuunvapautus- ja korvauslausekkeet
Vastuunvapautus- ja korvauslausekkeet (indemnification clauses) yleistyvät yritysten välisissä sopimuksissa. Näissä ehdoissa toinen sopimusosapuoli sitoutuu korvaamaan toiselle osapuolelle kyberhäiriöistä aiheutuneet vahingot, taloudelliset menetykset ja oikeudenkäyntikulut. Lausekkeet ovat erityisen tärkeitä ympäristöissä, joissa useat toimijat jakavat vastuun yhteisistä järjestelmistä ja tiedoista.
Korvauslausekkeet voivat kattaa esimerkiksi:
- viranomais- ja oikeusprosessien kustannukset
- asiakkaille tehtävien tietomurtoilmoitusten kulut
- liiketoiminnan keskeytymisestä aiheutuneet tappiot
- loppuasiakkaille maksettavat sopimussakot
Jotta lausekkeet olisivat tehokkaita, niiden on oltava täsmällisesti muotoiltuja, määriteltävä selkeästi soveltamistilanteet ja rajattava vastuun laajuus. Ne ovat usein neuvottelujen kohteena jo puitesopimus- tai tarjousvaiheessa. Vakuutuksenantajille tällaiset ehdot viestivät organisaation kypsästä riskienhallinnasta ja voivat vaikuttaa vakuutusmaksuihin tai vakuutusturvan saatavuuteen.
Kyberturvallisuus merenkulun toimialalla
Merenkulku on osa kriittistä infrastruktuuria, minkä vuoksi kyberuhat on huomioitava erityisen huolellisesti. Satamien automaatio, digitaaliset navigointijärjestelmät, toimitusketjujen pilvi-integraatiot ja etäyhteyksien varaan rakentuva toiminta altistavat alan hyökkäyksille, jotka voivat johtaa:
- satamien ja alusten toiminnan keskeytymiseen
- häiriöihin globaalissa logistiikassa
- uhkiin ihmisten ja ympäristön turvallisuudelle
Merenkululle suunnatut vakuutukset ja säädökset sisältävät usein laajennettua kyberturvaa, joka kattaa muun muassa:
- satamatoimintojen häiriöt ja alusten seisokit
- alusten järjestelmiin kohdistuvat kyberhyökkäykset (esim. ECDIS, AIS, GMDSS)
- tiedonsiirron katkeamisen ja yhteyksien menetyksen maaorganisaatioon
- vaihtoehtoisten kuljetusjärjestelyjen kustannukset IT-häiriöiden seurauksena
- vastuun asiakkaille ja urakoitsijoille viivästyksistä
- tarkastusten ja tietoturva-auditointien kustannukset kyberhäiriön jälkeen
IMO:n rooli merenkulun kyberturvallisuuden sääntelyssä
Kasvaviin kyberuhkiin vastatakseen Kansainvälinen merenkulkujärjestö (IMO) on laatinut ohjeistuksia merellisen kyberriskin hallintaan. IMO:n päätöslauselman MSC.428(98) mukaisesti 1.1.2021 alkaen kaikkien SOLAS-yleissopimuksen piiriin kuuluvien alusten (mukaan lukien rahti- ja matkustaja-alukset) on osoitettava hallitsevansa kyberriskit osana turvallisuusjohtamisjärjestelmää (ISM-koodi).
Tämä tarkoittaa, että laivanomistajien ja operaattoreiden on:
- tunnistettava IT- ja OT-järjestelmien uhat ja haavoittuvuudet
- toteutettava ennaltaehkäisevät ja häiriötilanteisiin reagoivat menettelyt
- koulutettava miehistö kyberturvallisuuden peruskäytäntöihin
- testattava turvatoimia ja päivitettävä järjestelmiä säännöllisesti
- Näiden vaatimusten täyttäminen on yhä useammin edellytys kybervakuutuksen saamiselle ja keskeinen osa vakuuttajien riskinarviointia.
3.3. ISO 27001 and NIST kyberturvallisuuskehys
Nykyajan digitaalisessa toimintaympäristössä organisaatiot kohtaavat nopeasti kehittyviä kyberuhkia. Kyberriskien hallinnan tehostamiseksi ja IT-järjestelmien resilienssin parantamiseksi yhä useammat yritykset turvautuvat kansainvälisesti tunnustettuihin tietoturvan hallintastandardeihin. Kaksi yleisimmin käytettyä standardia ovat ISO/IEC 27001 ja NIST kyberturvallisuuskehys (Cybersecurity framework (NIST CSF)). Molemmat tarjoavat jäsennellyn ja systemaattisen lähestymistavan uhkien tunnistamiseen, suojatoimien toteuttamiseen, incidenttien hallintaan ja tietoturvaprosessien jatkuvaan kehittämiseen. Vaikka standardit ovat syntyneet eri kulttuuri- ja oikeusympäristöissä – ISO 27001 on ISO:n kehittämä kansainvälinen standardi, kun taas NIST CSF on peräisin Yhdysvaltain valtion virastosta – ne täydentävät toisiaan ja niitä käytetään yhä useammin rinnakkain.
ISO/IEC 27001 on sertifioitavissa oleva standardi, joka keskittyy tietoturvallisuuden hallintajärjestelmän (ISMS) perustamiseen, ylläpitoon ja jatkuvaan kehittämiseen. Se sisältää politiikat, prosessit ja kontrollit, joiden avulla tietoa suojataan järjestelmällisesti ja riskiperusteisesti. NIST Cybersecurity Framework on alun perin suunnattu Yhdysvaltojen kriittiselle infrastruktuurille, ja se perustuu viiteen ytimeen: Identify, Protect, Detect, Respond ja Recover. NIST CSF:n joustavuus ja modulaarinen rakenne ovat tehneet siitä suositun työkalun kyberturvallisuuden kypsyystason arviointiin myös Euroopassa ja Aasiassa, sekä ISO 27001 -standardin täydentämiseen. Seuraavissa alaluvuissa tarkastelemme molempia lähestymistapoja tarkemmin, niiden yhtäläisyyksiä, eroja ja soveltuvuutta eri toimialoille, mukaan lukien merenkulku
3.4. ISO 27001: Tietoturvallisuuden hallintajärjestelmä (ISMS)
ISO/IEC 27001 on kansainvälisesti tunnustettu standardi tietoturvallisuuden hallintajärjestelmille (ISMS). Se tarjoaa rakenteellisen kehyksen organisaatioille tietoturvan hallinnan perustamiseksi, toteuttamiseksi, ylläpitämiseksi ja jatkuvaksi kehittämiseksi. Standardi soveltuu kaikentyyppisille organisaatioille, myös merenkulun toimijoille, ja se auttaa suojaamaan arkaluonteista tietoa kyberuhilta.
The ISO 27001 standardi on saatavilla osoitteesta: https://www.iso.org/standard/27001
ISO/IEC 27001:n keskeiset elementit
ISO 27001 -standardin rakenne koostuu kahdesta osasta:
- Kohdat 1–10: Yleiset vaatimukset tietoturvallisuuden hallintajärjestelmälle
- Liite A: 114 turvallisuuskontrollia, jotka on jaettu 14 osa-alueeseen
ISO 27001:n ydinkohdat (kohdat 1–10):
- Soveltamisala (kohta 1) – Määrittelee, mihin tietoturvallisuuden hallintajärjestelmä koskee
- Normatiiviset viitteet (kohta 2) – Listaa tukidokumentit
- Termit ja määritelmät (kohta 3) – Määrittelee keskeiset termit
- Organisaation toimintaympäristö (kohta 4) – Tunnistaa sisäiset ja ulkoiset tietoturvariskit
- Johto (kohta 5) – Määrittelee ylimmän johdon vastuut
- Suunnittelu (kohta 6) – Määrittelee riskienhallinnan ja tietoturvatavoitteet
- Tuki (kohta 7) – Varmistaa tarvittavat resurssit, koulutuksen ja dokumentoinnin
- Toiminta (kohta 8) – Toteuttaa turvallisuuskontrollit ja riskienhallintatoimet
- Suorituskyvyn arviointi (kohta 9) – Seuraa, mittaa ja auditoi järjestelmän toimivuutta
- Parantaminen (kohta 10) – Varmistaa järjestelmän jatkuvan kehittämisen ja päivitykset
Keskeiset turvallisuuskontrollit (Liite A)
ISO 27001 sisältää 114 turvallisuuskontrollia, jotka on järjestetty 14 osa-alueeseen:
- Tietoturvallisuuden organisointi – Määrittelee vastuut ja roolit
- Henkilöstöturvallisuus – Varmistaa henkilöstön turvallisuuden ennen työsuhdetta, sen aikana ja sen jälkeen
- Omaisuuden hallinta – Suojaa kriittisiä omaisuuseriä, kuten tietoa, laitteita ja immateriaalioikeuksia
- Pääsynhallinta – Toteuttaa rooliperusteisen pääsyn ja tunnistautumisen
- Salaus – Suojaa arkaluonteista tietoa salausmenetelmin
- Fyysinen ja ympäristöturvallisuus – Suojaa fyysistä infrastruktuuria luvattomalta pääsyltä
- Toiminnan turvallisuus – Hallinnoi IT-järjestelmien, verkkojen ja prosessien turvallisuutta
- Viestinnän turvallisuus – Turvaa tiedonsiirron verkossa
- Järjestelmien hankinta, kehitys ja ylläpito – Varmistaa tietoturvan ohjelmisto- ja laitteistokehityksen koko elinkaaren aikana
- Toimittajasuhteet – Määrittelee kyberturvallisuusvaatimukset toimittajille
- Tietoturvaloukkausten hallinta – Laatii suunnitelman uhkien havaitsemiseen ja niihin reagoimiseen
- Liiketoiminnan jatkuvuuden hallinta – Varmistaa resilienssin häiriötilanteita ja kyberhyökkäyksiä vastaan
- Vaatimustenmukaisuus – Varmistaa lainsäädännön, sääntelyn ja sopimusehtojen noudattamisen
Ohjeet ISO 27001 -standardin käyttöönottoon
- Määritä soveltamisala
- Tunnista suojausta tarvitsevat omaisuuserät, järjestelmät ja prosessit
- Varmista, että merenkulun IT- ja operatiiviset järjestelmät (OT), kuten aluksen navigointi, lastinhallinta ja sataman IT-infrastruktuuri, sisältyvät soveltamisalaan
- Tee riskien arviointi
- Käytä ISO 27005 -standardia tai muuta riskienarviointimenetelmää
- Tunnista uhkia, kuten GPS:n väärentäminen, kiristyshaittaohjelmat, sisäiset uhat tai IoT-laitteiden haavoittuvuudet satamajärjestelmissä
- Laadi riskien käsittelysuunnitelma
- Määritä, miten kyberturvariskejä vähennetään, hyväksytään, siirretään tai vältetään
- Toteuta tarvittavat turvallisuuskontrollit liitteestä A
- Laadi tietoturvapolitiikat
- Laadi ja ota käyttöön ohjeet tietosuojasta, pääsynhallinnasta ja kyberturvallisuuskoulutuksesta
- Toteuta turvallisuuskontrollit
- Ota käyttöön palomuurit, tunkeutumisen havaitsemisjärjestelmät, päätelaiteturva ja salaus alusten ja sataman IT-järjestelmissä
- Käytä monivaiheista tunnistautumista ja vähimmän oikeuden periaatetta kriittisissä järjestelmissä
- Kouluta henkilöstöä ja lisää tietoisuutta
- Järjestä säännöllistä kyberturvallisuuskoulutusta alusten miehistölle, satamaoperaattoreille ja IT-henkilöstölle
- Kouluta henkilöstöä tunnistamaan tietojenkalastelu, sosiaalinen manipulointi ja haittaohjelmat
- Laadi häiriötilanteiden toimintasuunnitelma
- Laadi suunnitelma kyberturvallisuushäiriöiden hallintaan ja tietoturvaloukkausten käsittelyyn
- Määritä menettelyt kyberhäiriöiden raportointiin viranomaisille, kuten IMO:lle, Yhdysvaltain rannikkovartiostolle ja EU:n NIS2-direktiivin mukaisille viranomaisille
- Seuraa ja mittaa tietoturvan toimivuutta
- Toteuta jatkuva valvonta verkko- ja järjestelmätasolla poikkeamien havaitsemiseksi
- Suorita haavoittuvuustarkastuksia ja penetraatiotestejä alusten IT- ja OT-järjestelmissä
- Tee sisäisiä ja ulkoisia auditointeja
- Tee säännöllisiä auditointeja tietoturvallisuuden hallintajärjestelmän toimivuuden varmistamiseksi ja ISO 27001 -vaatimusten täyttämiseksi
- Tee yhteistyötä sertifioitujen auditointitoimijoiden kanssa virallista ISO 27001 -sertifiointia varten
- Kehitä tietoturvallisuuden hallintajärjestelmää jatkuvasti
- Päivitä tietoturvapolitiikat uusien uhkien, sääntelyn muutosten ja havaittujen tietoturvaloukkausten perusteella
ISO 27001:n hyödyt merenkulun kyberturvallisuudessa
- Sääntelyn noudattaminen
- Auttaa täyttämään IMO:n MSC.428(98) -vaatimukset kyberriskien hallinnasta turvallisuusjohtamisjärjestelmässä
- Tukee Yhdysvaltain rannikkovartioston (USCG) NVIC 01-20 -ohjeistuksen noudattamista merenkulun kyberturvallisuudessa
- Tukee EU:n NIS2-direktiivin noudattamista satamaviranomaisten ja varustamoiden osalta
- Suoja kyberuhkia vastaan
- Estää kyberhyökkäyksiä, jotka kohdistuvat navigointijärjestelmiin, lastinhallintaan, sataman IT-verkkoihin ja alusten laitteisiin
- Vähentää tietomurtojen, kiristyshaittaohjelmien, GPS:n väärentämisen ja hakkeroitumisen riskiä
- Parempi häiriötilanteiden hallinta ja liiketoiminnan jatkuvuus
- Varmistaa nopean toipumisen kyberhäiriöistä varautumissuunnitelmien ja turvallisten varmuuskopioiden avulla
- Parantaa kestävyyttä palvelunestohyökkäyksiä vastaan merenkulun IT-infrastruktuurissa
- Toimitusketjun turvallisuuden vahvistaminen
- Varmistaa, että kolmannen osapuolen toimittajat noudattavat kyberturvallisuuden parhaita käytäntöjä
- Vähentää riskiä, että kyberhyökkäykset leviävät globaalissa merenkulun toimitusketjussa
Yhteenvetona ISO/IEC 27001 tarjoaa jäsennellyn lähestymistavan merenkulun IT- ja OT-järjestelmien suojaamiseksi kyberuhkia vastaan. ISO 27001 -standardin käyttöönotto merenkulun sektorilla vahvistaa IMO:n, USCG:n ja EU:n säädösten noudattamista, parantaa kyberresilienssiä ja suojaa toiminnan keskeytyksiltä. Noudattamalla tunnistamisen, suojaamisen, havaitsemisen, reagoinnin ja toipumisen periaatetta merenkulun organisaatiot voivat varmistaa vahvan kyberturvallisuuden tason yhä digitalisoituvassa toimintaympäristössä.
3.5. NIST:n kyberturvallisuuskehys
Yhdysvaltain kansallinen standardointi- ja teknologiainstituutti (NIST) on kehittänyt kyberturvallisuuskehyksen, joka on laajasti käytetty ohjeistus organisaatioiden kyberturvallisuuden parantamiseksi. Alun perin vuonna 2014 julkaistu ja vuonna 2018 päivitetty kehys tarjoaa jäsennellyn, riskiperusteisen lähestymistavan kyberuhkien hallintaan eri toimialoilla, mukaan lukien merenkulun kyberturvallisuus. Kehys on erityisen merkittävä merenkulun sektorilla, jossa digitalisaation lisääntyminen altistaa alukset, satamat ja toimitusketjut merkittäville kyberuhille.
NIST:n kyberturvallisuuskehyksen keskeiset osat
NIST:n kehys koostuu kolmesta keskeisestä osasta::
- Kehyksen ydin – joukko kyberturvallisuuteen liittyviä toimintoja, tavoiteltuja tuloksia ja viitteitä viiden päätoiminnon kautta.
- Toteutustasot – ohjeistusta, joka auttaa organisaatioita arvioimaan nykyistä kyberturvallisuuden kypsyyttä ja kehitystarpeita.
- Profiilit – kehyksen mukauttaminen organisaation erityisiin riskienhallinnan tarpeisiin.
NIST:n kyberturvallisuuskehyksen viisi päätoimintoa
Kehys on jaettu viiteen toisiinsa liittyvään toimintaan: tunnista, suojaa, havaitse, reagoi ja toivu. Nämä kategoriat tarjoavat strategisen ja operatiivisen ohjeistuksen kyberturvallisuusriskien tehokkaaseen hallintaan.
- Tunnista – tämä toiminto auttaa organisaatioita ymmärtämään kyberturvallisuusriskit, jotka liittyvät järjestelmiin, ihmisiin, omaisuuteen, tietoihin ja kyvykkyyksiin. Merenkulun sektorilla tämä sisältää:
- kriittisen merenkulun infrastruktuurin tunnistamisen, kuten alusten ohjausjärjestelmät, GPS-navigointi ja satamien hallintajärjestelmät
- riskien arvioinnin, jolla havaitaan haavoittuvuuksia digitaalisissa ja viestintäverkostoissa
- omaisuudenhallinnan ja toimitusketjun riskienhallinnan strategioiden toteuttamisen, jotta kyberturvallisuus kattaa kaikki merenkulun toiminnot
- Suojaa – sisältää suojaustoimenpiteiden toteuttamisen kriittisten merenkulun järjestelmien turvallisen toiminnan varmistamiseksi. Keskeisiä suojauksia ovat:
- pääsynhallinta: monivaiheinen tunnistautuminen ja roolipohjainen käyttöoikeuksien hallinta alusten ja satamien IT-järjestelmissä
- tietoturva: arkaluontoisten operatiivisten tietojen, kuten rahtikirjojen ja aluspäiväkirjojen, salaaminen
- ylläpito ja suojausteknologia: alusten ja satamien IT-järjestelmien säännöllinen päivitys ja korjausten asentaminen kyberrikollisten hyödyntämisen estämiseksi
- henkilöstön koulutus ja tietoisuus: miehistön ja henkilöstön kouluttaminen tunnistamaan tietojenkalastelu ja muut kyberuhat sekä noudattamaan parhaita käytäntöjä
- Havaitse – keskittyy kyberuhkien tunnistamiseen reaaliajassa. Merenkulun kyberturvallisuudessa tämä sisältää:
- poikkeamien tunnistaminen: tunkeutumisen tunnistus- ja estojärjestelmien (IDS/IPS) asentaminen alusten verkkoliikenteen seuraamiseksi
- jatkuva valvonta: reaaliaikaisten analytiikkatyökalujen käyttö kyberhyökkäysten havaitsemiseen, kuten luvattoman pääsyn tunnistaminen navigointijärjestelmiin
- tapahtumalokit: alusten ja satamien ylläpidettävät lokit auditointia ja jälkianalyysiä varten
- Reagoi – varmistaa, että organisaatiolla on suunnitelma kyberhyökkäysten sisältämiseksi ja vaikutusten vähentämiseksi. Tämä toiminto sisältää:
- tapahtumien hallinnan suunnittelu: toimintamallit esimerkiksi kiristysohjelmahyökkäysten, GPS-häirinnän tai satamajärjestelmien murtumien varalle
- viestintäprotokollat: tehokas viestintä sidosryhmien, kuten varustajien, vakuuttajien ja viranomaisten, kanssa tapahtuman aikana
- oikeudellinen ja säädösten mukainen toiminta: kyberhyökkäysten raportointi IMO:n MSC.428(98) -suosituksen ja US Coast Guardin NVIC 01-20 -ohjeiden mukaisesti
- lieventämistoimenpiteet: vaarantuneiden järjestelmien eristäminen, jotta haittaohjelma ei leviä verkkoihin
- Toipuminen – varmistaa, että organisaatio voi nopeasti palauttaa toiminnan kyberhyökkäyksen jälkeen. Merenkulun organisaatioiden tulee toteuttaa:
- palautumissuunnittelu: varmuuskopiointi- ja häiriönsietosuunnitelmat alusten järjestelmien ja satamatoimintojen palauttamiseksi
- jatkuva kehitys: tapahtuman jälkeinen analyysi, jonka avulla estetään vastaavat hyökkäykset tulevaisuudessa
- maineenhallinta: läpinäkyvä viestintä ja maineen palauttaminen kyberhyökkäyksen aiheuttaman haitan jälkeen
NIST-toteutustasot
NIST CSF määrittelee neljä toteutustasoa, jotka kuvaavat organisaation kyberturvallisuuden kypsyyttä:
- Taso 1 (Osittainen): organisaatiolla ei ole muodollisia kyberturvallisuuskäytäntöjä, ja se reagoi uhkiin jälkikäteen.
- Taso 2 (Riskitietoisuus): kyberturvallisuuden riskienhallinta on olemassa, mutta sitä ei ole täysin integroitu toimintaan.
- Taso 3 (Toistettava): organisaatiolla on standardoidut kyberturvallisuusprosessit, ja politiikkoja tarkastellaan säännöllisesti.
- Taso 4 (Sopeutuva): organisaatio toimii proaktiivisesti ja kehittää kyberturvallisuutta jatkuvasti.
Merenkulun organisaatioille siirtyminen tasolta 1 tasolle 3 tai 4 on tärkeää alusten, satamien ja lastinhallintajärjestelmien turvallisuuden varmistamiseksi.
NIST CSF merenkulun kyberturvallisuudessa
- Säädösten noudattaminen – NIST-kehys tukee useita keskeisiä merenkulun kyberturvallisuussäädöksiä, kuten:
- IMO MSC.428(98): vaatii kyberriskien hallintaa turvallisuuden hallintajärjestelmissä
- US Coast Guard NVIC 01-20: ohjeistaa kyberriskien hallintaa merenkulun sektorilla
- EU:n NIS2-direktiivi: laajentaa kyberturvallisuusvaatimuksia keskeisille sektoreille, mukaan lukien merenkulku
- Alusjärjestelmien suojaaminen
- Alukset käyttävät digitaalisia navigointityökaluja, kuten GPS:ää, merikarttanäyttöjärjestelmiä ja automaattista tunnistusjärjestelmää. NIST-kehys auttaa estämään kyberhyökkäyksiä, kuten GPS-häirintää ja harhaanjohtamista.
- Moottorin ja lastinhallinnan järjestelmät voivat olla alttiita hyökkäyksille; tunnista- ja suojaa-toimenpiteet estävät luvattoman pääsyn.
- Satamaturvallisuuden parantaminen
- Satamatoiminnot ovat riippuvaisia IoT-yhteyksillä varustetuista nostureista, konttien seurannasta ja automatisoiduista porteista. NIST:n havaitse- ja reagoi-toiminnot auttavat vähentämään näihin kriittisiin kohteisiin kohdistuvia uhkia.
- Riskien arviointi tunnista-toiminnon kautta auttaa satamaviranomaisia kartoittamaan haavoittuvuuksia ja toteuttamaan suojatoimia.
Haasteet NIST CSF:n toteuttamisessa merenkulussa
Vaikka NIST-kehys tarjoaa rakenteellisen lähestymistavan, sen käyttöönottoa merenkulussa hidastavat muun muassa:
- Vanhojen järjestelmien käyttö: monet alukset käyttävät vanhentuneita IT- ja OT-järjestelmiä, joita on vaikea suojata.
- Kyberturvallisuustietoisuuden puute: miehistö ja satamien henkilöstö eivät välttämättä ole koulutettuja kyberuhkiin.
- Kyberturvallisuuden korkeat kustannukset: infrastruktuurin päivittäminen vaatii merkittäviä investointeja.
- Monimutkaiset globaalit toimitusketjut: kyberturvallisuuden varmistaminen verkostoituneissa toimintaympäristöissä on haastavaa useiden sidosryhmien vuoksi.
Yhteenvetona NIST-kyberturvallisuuskehys toimii vahvana mallina kyberturvallisuuden parantamisessa merenkulun sektorilla. Toteuttamalla tunnista, suojaa, havaitse, reagoi ja toivu -toiminnot aluksen operaattorit, satamaviranomaiset ja toimitusketjun toimijat voivat hallita kyberriskejä tehokkaasti. Kyberuhkien lisääntyessä NIST-kehyksen käyttöönotto ei ole enää vapaaehtoista, vaan välttämätöntä turvallisen ja luotettavan merenkulun varmistamiseksi.
4. EU GDPR and its Impact on Maritime Data Protection
Merenkulun ala muuttuu yhä enemmän digitaaliseksi ekosysteemiksi, jossa alukset, satamat ja logistiikkaketjut ovat vahvasti riippuvaisia toisiinsa kytkeytyvistä järjestelmistä viestinnässä, navigoinnissa ja tiedonhallinnassa. Tässä yhteydessä Euroopan unionin yleinen tietosuoja-asetus (GDPR), joka on ollut voimassa 25.05.2018 lähtien, on tuonut tiukat tietosuojavaatimukset, jotka vaikuttavat merkittävästi siihen, miten merenkulun organisaatiot keräävät, käsittelevät ja säilyttävät henkilötietoja.
Koska merenkulun toiminta ylittää usein kansalliset rajat ja siihen liittyy monimutkaisia tiedonvaihtoja, kuten miehistön listat ja satamien valvontajärjestelmät, GDPR:n noudattaminen ei ole pelkästään oikeudellinen velvoite, vaan myös olennainen osa kyberturvallisuus- ja riskienhallintastrategiaa.
GDPR:n soveltamisala merenkulun kontekstissa
GDPR koskee kaikkia organisaatioita – riippumatta siitä, sijaitsevatko ne EU:ssa vai eivät – jotka käsittelevät EU:n kansalaisten tai asukkaiden henkilötietoja. Tämä niin sanottu ulottuvuus tekee GDPR:stä merkittävän lähes kaikille globaalin merenkulun toimitusketjun toimijoille, kuten:
- EU-lippua käyttävien alusten omistajat ja operaattorit
- laivayhtiöt, jotka kuljettavat EU-kansalaisia tai EU:n tavaroita
- logistiikka- ja rahtiyritykset, jotka käsittelevät EU:hun liittyviä liiketoimia
- merenkulun IT- ja satelliittiviestintäpalvelujen tarjoajat, jotka palvelevat EU-asiakkaita
Keskeiset määritelmät:
- Henkilötieto: kaikki tieto, joka liittyy tunnistettavissa olevaan henkilöön, kuten nimi, henkilötunnus tai sijaintitieto
- Käsittely: mikä tahansa toimenpide henkilötiedoille (kerääminen, tallentaminen, käyttö, poistaminen jne.)
Tietoryhmät merenkulun toiminnoissa
Merenkulun alalla käsitellään säännöllisesti laajaa valikoimaa henkilötietoja, kuten:
- Miehistön tiedot: työsuhdetiedot, terveystiedot, kulunvalvontatiedot
- Matkustajatiedot: varaus- ja matkustustiedot, passinumerot, maksutiedot
- Satama- ja terminaalitiedot: valvontakameratallenteet, ajoneuvotiedot, vierailijalistat
- IoT-tiedot: puettavat laitteet miehistöllä, aluksen terveydentilan seuranta, henkilöstön sijaintitiedot
- Viestinnän metatiedot: sähköpostit, satelliittiviestinnän lokit, ääninauhoitteet
Näitä tietoja voidaan säilyttää aluksilla, siirtää satelliitin kautta pääkonttoreihin tai jakaa tullin ja maahanmuuttoviranomaisten kanssa.
Henkilötietojen käsittelyn oikeusperusteet
GDPR:n 6 artiklan mukaan merenkulun organisaatioiden on määriteltävä yksi tai useampi lainmukainen peruste jokaiselle henkilötietojen käsittelylle. Tavallisia oikeusperusteita ovat:
- Sopimuksen täytäntöönpano (esim. työsopimukset miehistön osalta)
- Lakisääteinen velvoite (esim. satamaviranomaisten tiedonkeruu tullia varten)
- Elintärkeät edut (esim. lääketieteellinen hätätilanne aluksella)
- Suostumus (esim. markkinointipalvelut risteilymatkustajille)
- Oikeutettu etu (esim. sisäiset tutkinnat)
Jos lainmukaista perustetta ei ole olemassa, tietojen käsittely on lainvastaista, vaikka se tapahtuisi tahattomasti.
Rekisteröidyn oikeudet ja merenkulun vaikutukset
Merenkulun toimijoiden on turvattava rekisteröityjen oikeudet, jotka sisältävät:
- Oikeus saada pääsy tietoihin – miehistö tai matkustajat voivat pyytää tietojensa nähtäväksi
- Oikeus oikaista tiedot – virheet on korjattava
- Oikeus tietojen poistamiseen (”oikeus tulla unohdetuksi”) – tiedot on poistettava, ellei säilyttämiselle ole laillista syytä
- Oikeus käsittelyn rajoittamiseen – tietojen käsittely voidaan joutua keskeyttämään
- Oikeus siirtää tiedot – henkilö voi pyytää tietonsa yleisessä muodossa
- Oikeus vastustaa – henkilö voi vastustaa tietojen käsittelyä esimerkiksi suoramarkkinointia tai profilointia varten
Alusten omistajien ja operaattorien on kyettävä vastaamaan tällaisiin pyyntöihin kuukauden sisällä, vaikka alukset olisivatkin kansainvälisillä vesillä.
Vaikutustenarviointi tietosuojaa koskien
GDPR edellyttää vaikutustenarviointia silloin, kun käsittely todennäköisesti aiheuttaa korkean riskin henkilöiden oikeuksille ja vapauksille. Merenkulussa vaikutustenarviointi on tarpeen esimerkiksi:
- Kameravalvonta ja biometrinen kulunvalvonta aluksilla ja satamissa
- Miehistön terveystietojen seuranta puettavien laitteiden avulla
- Henkilöstön reaaliaikainen paikannus satelliittijärjestelmän kautta
- Suuri määrä automatisoitua päätöksentekoa (esim. tekoälypohjainen miehistövalinta)
Vaikutustenarviointi arvioi riskit, lieventämistoimet ja vaatimustenmukaisuuden ja se on tehtävä ennen käsittelyn aloittamista.
Tietoturvaloukkausten ilmoitusvelvollisuus
GDPR:n artiklojen 33 ja 34 mukaan:
- Henkilötietojen tietoturvaloukkaus on ilmoitettava valvontaviranomaiselle 72 tunnin kuluessa havaitsemisesta
- Jos loukkaus aiheuttaa korkean riskin henkilöille, myös rekisteröidyt on ilmoitettava ilman aiheetonta viivytystä
Merenkulun organisaatioiden on laadittava vahvat tapahtumien hallintasuunnitelmat, jotka huomioivat merellä esiintyvät yhteysongelmat, aikavyöhykkeiden erot ja satelliittiviestinnän rajoitukset.
Teknisten ja organisatoristen toimenpiteiden vaatimukset
GDPR edellyttää merenkulun yrityksiltä asianmukaisten teknisten ja organisatoristen turvatoimien toteuttamista, kuten:
- Arkaluontoisen tiedon salaaminen sekä levossa että siirrossa (esim. satelliittiyhteyksissä)
- Tietojen pseudonymisointi ja anonymisointi, kun se on mahdollista
- Pääsynhallinta, kuten roolipohjainen käyttöoikeuksien hallinta alusten järjestelmissä
- Palomuurit ja tunkeutumisen tunnistusjärjestelmät alusten verkoissa
- Säännölliset haavoittuvuusskannaukset ja tietoturva-auditoinnit
- Kyberturvallisuustietoisuuden koulutus miehistölle ja satamien henkilöstölle
- Tietojen minimointistrategiat, jotka rajoittavat tarpeetonta tietojen keräämistä
Nämä toimenpiteet on dokumentoitava organisaation tietoturvallisuuden hallintajärjestelmään ja tarkistettava säännöllisesti.
Henkilötietojen siirrot EU:n ulkopuolelle
Merenkulun globaali luonne tarkoittaa, että henkilötietoja siirretään usein EU:n ulkopuolelle – esimerkiksi eurooppalaiselta satamaviranomaiselta Singaporessa toimivalle aluksen omistajalle. GDPR sallii tällaiset siirrot vain tietyin edellytyksin:
- Riittävyyspäätös (esim. vastaanottajamaan tietosuojalainsäädäntö on riittävän suojaava)
- Vakiosopimuslausekkeet tai sitovat yrityksen sisäiset säännöt
- Rekisteröidyn nimenomainen suostumus (käytännössä harvoin käytetty)
Jos sopivia suojatoimia ei käytetä, seurauksena voi olla ankaria sakkoja.
Merenkululle ominaiset GDPR-haasteet
- Satelliitti- ja pilvipohjainen infrastruktuuri – Tietoja kulkee usein satelliittiyhteyksien ja pilvipalvelujen kautta. Merenkulun organisaatioiden on huolehdittava esimerkiksi:
- satelliittiyhteyksien salaamisesta
- pilvipalveluntarjoajien tietosuojavaatimusten varmistamisesta
- Liikkuva työvoima – Merenkulun miehistö on usein vaihtuvaa, mikä tekee henkilöllisyyden varmistamisesta ja pääsynhallinnasta haastavampaa. GDPR edellyttää vahvaa tunnistautumista ja vähimmäisoikeuksien periaatetta.
- Kolmannen osapuolen palveluntarjoajat – Alihankkijat ja teknologiantoimittajat käsittelevät usein henkilötietoja aluksen omistajan puolesta. Merenkulun organisaatioiden on:
- tehtävä tietojenkäsittelysopimuksia
- tehtävä toimittajariskeihin liittyviä arviointeja
Sakot ja valvonta
GDPR:n rikkomisesta voi seurata hallinnollisia seuraamuksia:
- Enintään 10 miljoonaa euroa tai 2 % yrityksen vuotuisesta maailmanlaajuisesta liikevaihdosta (menettelyihin liittyvissä rikkomuksissa)
- Enintään 20 miljoonaa euroa tai 4 % yrityksen vuotuisesta maailmanlaajuisesta liikevaihdosta (vakavissa rikkomuksissa, kuten tietoturvaloukkauksissa)
Useat merenkulun toimijat, kuten risteilyyhtiöt ja logistiikkayritykset, ovat jo joutuneet tutkimusten kohteeksi matkustaja- tai työntekijätietojen käsittelyssä tapahtuneiden virheiden vuoksi.
GDPR ja merenkulun kyberturvallisuuden integrointi
GDPR:n noudattamisen keskeinen osa on tietojen suojaaminen, mikä linkittyy suoraan kyberturvallisuuden viitekehyksiin, kuten:
- NIST-kyberturvallisuuskehys – vastaa GDPR:n 32 artiklan vaatimusta käsittelyn turvallisuudesta
- ISO/IEC 27001 – käytetään usein osoittamaan GDPR:n mukainen tietoturvallisuustaso
- IMO MSC-FAL.1/Circ.3 – IMO:n ohjeistus merenkulun kyberriskien hallinnasta
Yhtenäinen strategia, joka kattaa sekä tietosuojan että kyberturvallisuuden, on välttämätön.
Yhteenveto
EU:n tietosuoja-asetuksen vaikutus merenkulun tietosuojaan on laaja ja ulottuu kaikkiin alan digitaalisiin toimintoihin. Alusjärjestelmistä satamien valvontaan ja miehistön terveystietoihin sekä pilvipohjaisiin logistiikkajärjestelmiin asti GDPR edellyttää, että tiedot suojataan, niitä käsitellään lainmukaisesti ja ne pidetään turvassa.
Merenkulun toimijoille GDPR:n noudattaminen ei ole vain sakkojen välttämistä, vaan myös luottamuksen ylläpitämistä, toiminnan jatkuvuuden varmistamista ja resilienssin vahvistamista digitalisoituneessa ja verkottuneessa teollisuudessa. Koska valvonta kiristyy ja kyberuhkakenttä kehittyy, GDPR-valmius on integroitava osaksi laajempaa kyberturvallisuusstrategiaa
5. Kyberriskien hallinta ja turvallisuudenhallintajärjestelmä (SMS)
Kyberriskien hallinnan tulisi olla olennainen osa aluksen turvallisuudenhallintajärjestelmää (SMS), joka varmistaa operatiivisen turvallisuuden ja suojan.
Kun merenkulun ala digitalisoituu yhä enemmän, kyberuhkat eivät ole enää abstrakteja huolia, vaan konkreettisia operatiivisia riskejä. Kiristysohjelmahyökkäykset varustamoihin tai GPS-harhautus aluksilla voivat aiheuttaa vakavia häiriöitä navigoinnissa, lastinkäsittelyssä ja turvallisuuden kannalta kriittisissä järjestelmissä. Näiden riskien hallitsemiseksi merenkulun toimijoiden on integroitava kyberriskien hallinta osaksi turvallisuudenhallintajärjestelmää (SMS), kuten kansainväliset säädökset, mukaan lukien IMO:n päätös MSC.428(98), edellyttävät
5.1. Tausta: ISM-koodi ja SMS
Kansainvälinen turvallisuudenhallintakoodi (ISM-koodi), jonka on laatinut Kansainvälinen merenkulkujärjestö (IMO), velvoittaa kaikki alukset ylläpitämään turvallisuudenhallintajärjestelmää (SMS). Tämä on jäsennelty ja dokumentoitu järjestelmä, joka varmistaa turvallisen toiminnan ja ympäristönsuojelun.
Yleisesti hyväksytty SMS sisältää tyypillisesti menettelyt:
- turvalliseen aluksen käyttöön
- hätätilanteisiin varautumiseen
- aluksen ja laitteiden kunnossapitoon
- onnettomuuksien ja poikkeamien raportointiin ja analysointiin
- johdon tarkasteluun ja jatkuvaan parantamiseen
IMO:n päätös MSC.428(98) määrittelee nyt nimenomaisesti, että kyberriskit on otettava huomioon SMS:ssä, ja vaatimusten täyttäminen on tehtävä viimeistään aluksen ensimmäisen vaatimustenmukaisuustodistuksen (DOC) auditoinnin jälkeen 1.1.2021.
5.2. Kyberriskit merenkulun kontekstissa
Kyberriskillä merenkulun toiminnassa tarkoitetaan uhkia järjestelmiin, joita käytetään esimerkiksi:
- navigointiin (esim. ECDIS, GNSS)
- propulsioon ja koneiden ohjaukseen
- lastinhallintaan
- viestintään (esim. SATCOM, GMDSS)
- hallintoon ja miehistön hyvinvointiin (esim. palkkahallinto, henkilökohtaiset laitteet)
Kyberuhkiin kuuluvat muun muassa:
- haittaohjelmat ja kiristyshaittaohjelmat
- phishing ja spear phishing
- GPS-harhautus ja häirintä
- luvaton pääsy operatiivisiin järjestelmiin
- tietomurrot, jotka koskevat miehistön tai matkustajien tietoja
5.3. Kyberriskien integrointi SMS:ään
Kyberriskien integrointi SMS:ään tarkoittaa kyberturvallisuuden sisällyttämistä osaksi olemassa olevaa turvallisuus- ja riskienhallinnan rakennetta sekä toimintakulttuuria. Tämä prosessi soveltuu hyvin ISM-järjestelmissä käytettyyn Plan-Do-Check-Act (PDCA) -malliin.
Suunnittele (Plan): kyberriskien tunnistaminen ja arviointi
- Riskien arviointi: Tee kattava kyberriskien arviointi sekä aluksen että maapohjaisten järjestelmien osalta.
- Omaisuuskartoitus: Laadi luettelo kaikista IT- ja OT-järjestelmistä sekä niiden rajapinnoista (esim. ECDIS, joka on kytketty internet-yhteyteen sisältävään LAN-verkkoon).
- Uhamallinnus: Tunnista uhkat (esim. haittaohjelmat USB-tikun kautta, etähyökkäykset) ja niihin liittyvät haavoittuvuudet.
- Vaikutusanalyysi: Arvioi, miten kyberhäiriö voisi vaikuttaa turvallisuuteen, navigointiin tai lastin eheyyteen.
Työkaluina voidaan käyttää esimerkiksi FMECA-analyysiä (Failure Mode, Effects, and Criticality Analysis) tai BowTie-analyysiä, jotka auttavat visualisoimaan kyberuhkien mahdollisia kulkureittejä.
Toteuta (Do): kyberturvallisuustoimenpiteiden toteutus
- Teknisiä toimenpiteitä:
- verkkojen segmentointi (esim. OT- ja IT-verkkojen erottelu)
- pääsynhallinta ja tunnistautuminen (esim. MFA)
- ohjelmistopäivitysten hallinta aluksella
- virustorjunta ja päätelaitteiden suojaus
- tietojen salaus ja turvalliset varmuuskopiot (erityisesti lokit ja navigointitiedot)
- Organisatorisia toimenpiteitä:
- miehistön koulutus ja kyberturvallisuushygienia
- USB- ja irrotettavien tallennusvälineiden käyttöä rajoittavat käytännöt
- selkeät raportointiketjut kyberhäiriöissä
- kyberturvallisuusprotokollien sisällyttäminen matka- ja satamakäytäntöihin
Arvioi (Check): kyberturvallisuuden seuranta ja auditointi
- Suorituskyvyn seuranta: KPI-mittareina voidaan käyttää esimerkiksi estettyjen tunkeutumisten määrää tai phishing-harjoitusten tuloksia.
- Sisäiset auditoinnit: Sisällytä kyberturvallisuuden kontrollit osaksi SMS-auditointeja.
- Lokien tarkastelu: Tarkista säännöllisesti pääsy- ja järjestelmälokit sekä IDS-hälytykset poikkeamien havaitsemiseksi.
- Haavoittuvuusskannaukset: Suorita säännöllisesti skannauksia aluksen ja maayhteyksissä olevien järjestelmien osalta.
Kyberturvallisuustoimenpiteiden tehokkuus tulisi varmistaa osana ISM:n sisäisiä auditointeja ja johdon katselmuksia.
Toimi (Act): reagointi ja jatkuva parantaminen
- Hallintasuunnitelma tietoturvapoikkeamatilanteisiin (Incident Response Plan (IRP)): Varmista, että kyberhäiriöt on huomioitu SMS:n hätävalmiussuunnitelmassa. Tämä sisältää selkeät roolit, eskalointireitit ja viestintämallit.
- Harjoitukset: Sisällytä kyberskenaarioita harjoituksiin (esim. ECDIS:n toimintahäiriö haittaohjelman takia).
- Korjaavat toimenpiteet: Jokaisen incidentin tai lähellä olleen tapauksen jälkeen tee juurisyyanalyysi ja päivitä kontrollit tarvittaessa.
- Jatkuva parantaminen: Tarkista ja kehitä kyberturvallisuustoimenpiteitä säännöllisesti opittujen kokemusten ja uusien uhkien perusteella.
5.4. Säädösten noudattaminen ja ohjeistus
- Kyberriskien integrointi SMS:ään perustuu kansainvälisiin ja kansallisiin säädöksiin sekä ohjeistuksiin.
- IMO MSC.428(98)
- Edellyttää, että kyberriskit otetaan huomioon SMS:ssä.
- Jättää toteutustavan joustavaksi, mutta korostaa riskiperustaista lähestymistapaa.
- IMO:n ohjeistus merenkulun kyberriskien hallinnasta (MSC-FAL.1/Circ.3)
- Tarjoaa yleiset periaatteet: riskienhallinta, vastuut, jatkuva parantaminen ja henkilöstön tietoisuus.
- US Coast Guard NVIC 01-20
- Antaa yksityiskohtaisempaa ja ohjeistavampaa tukea kyberriskien hallintaan..
- Kannustaa NIST CSF -kehikon hyödyntämiseen.
- IACS UR E26 & E27
- Edellyttää kyberresilienssiä uusien alusten suunnittelussa ja laitteistojen osalta.
5.5. Kyberturvallisuus turvallisuuskysymyksenä
Perinteinen IT-turvallisuus liittyy usein liiketoiminnan jatkuvuuteen, mutta merenkulun kyberturvallisuus nivoutuu myös fyysiseen turvallisuuteen. Kyberhyökkäys voi kohdistua esimerkiksi:
- autopilottijärjestelmään, jolloin alus voi menettää ohjattavuutensa
- lastain- tai ballast-järjestelmään, mikä voi aiheuttaa epävakautta tai ympäristövahingon
- lastin lämpötilan hallintaan, jolloin helposti pilaantuvat tavarat voivat vahingoittua tai syntyä räjähdysriski
Näin kyberriski ei ole vain liiketoiminnan jatkuvuuskysymys, vaan turvallisuusluonteinen uhka, joka vaatii yhtä systemaattista käsittelyä kuin muutkin SMS:n vaaratilanteet.
5.6. Teknisiä parhaita käytäntöjä
- Erottelut (segregated zones): Luo erillisiä vyöhykkeitä IT- (liiketoiminta) ja OT- (operatiivinen) järjestelmien välille.
- Turvallinen etäyhteys: Käytä VPN-yhteyksiä vahvalla tunnistautumisella etäyhteyksiin alukselle.
- Sovellusvalkoistaminen: Rajoita, mitä ohjelmistoja navigointijärjestelmissä saa käyttää.
- Muuttumattomat lokit: Tallenna audit-lokit muotoon, jota ei voi muuttaa (write-once/read-many).
- Satelliittiyhteyksien hallinta: Seuraa ja rajoita kaistan käyttöä, jotta haittaohjelmat eivät voi käyttää yhteyttä komentokanavana.
5.7. Challenges in Implementation
- Vanhat järjestelmät: Monet alukset käyttävät vanhentuneita IT- ja OT-järjestelmiä, jotka eivät tue moderneja suojausratkaisuja.
- Rajoitettu kaistanleveys: Etävalvonta ja päivitykset satelliittiyhteyden yli voivat olla hitaita ja kalliita.
- Miehistön vaihtuvuus: Usein vaihtuva miehistö voi johtaa epäyhtenäisiin kyberturvakäytäntöihin.
- Budjettirajoitteet: Pienemmillä toimijoilla ei aina ole resursseja toteuttaa kaikkia teknisiä kontrollitoimia.
Näihin haasteisiin tulee vastata riskiperusteisen priorisoinnin ja vaiheittaisen toteutuksen avulla.
Yhteenvetona kyberriskien hallinta on olennainen osa merenkulun turvallisuutta. Kun kyberturvallisuus sisällytetään osaksi SMS:ää, suojaat paitsi tietoja ja infrastruktuuria, myös ihmishenkiä ja meriympäristöä. IMO-ohjeistusten noudattaminen ja esimerkiksi NIST CSF -kehikon hyödyntäminen auttavat rakentamaan resilienttejä ja toimintakykyisiä järjestelmiä, jotka täyttävät sekä säädökselliset että operatiiviset vaatimukset. Kyberturvallisuus ei ole enää valinnainen lisä, vaan perusta turvalliselle ja nykyaikaiselle merenkululle.
6. Tapaustutkimus: opit säädösten noudattamisesta
Vuoden 2017 NotPetya-kyberhyökkäys Maerskia vastaan (Maersk, 2018) muistuttaa selvästi merenkulun alan haavoittuvuuksista. Hyökkäys kohdistui järjestelmiin, joita ei oltu päivitetty, mikä korostaa ajantasaisen ohjelmistopäivitysten ja korjausten merkitystä. Hyökkäyksen seurauksena Maerskin IT-infrastruktuuri meni laajasti pois käytöstä, ja taloudelliset menetykset arvioitiin noin 300 miljoonaan dollariin. Tilannetta pahensi verkon segmentoinnin puute, jonka vuoksi haittaohjelma levisi nopeasti eri järjestelmien välillä. Maerskin kyky toipua hyökkäyksestä osoitti kuitenkin yrityksen resilienssiä. Toiminta palautettiin onnistuneesti hyödyntämällä offline-varmuuskopioita ja mobilisoimalla globaalit IT-tiimit.
Tapauksen jälkeen Maersk teki useita muutoksia, jotka ovat sittemmin saaneet laajaa tunnustusta:
- Perustettiin globaali kyberturvallisuustiimi, jossa on alueellisia vasteyksiköitä
- Verkon arkkitehtuuri muutettiin zero trust -malliin
- Järjestelmien jatkuva valvonta ja tapahtumien hallinta (SIEM) otettiin käyttöön
- Noudattamista koskevia menettelyjä päivitettiin ISO 27001 -standardin mukaisiksi ja NIST CSF -kehikko otettiin käyttöön
- Käynnistettiin sisäisiä tietoisuuskampanjoita, kuten phishing-testejä ja henkilöstön koulutusta
Maerskin tapaus oli herätys koko merenkulun alalle. Se osoitti, että:
- Jopa suuret ja teknisesti edistyneet yritykset voi lamautua yhden kyberhyökkäyksen seurauksena
- Kyberturvallisuus ei ole pelkästään IT-osaston vastuulla, vaan se on strateginen osa riskienhallintaa
- Kyberriskien hallintakehikon käyttöönotto ja sen integrointi turvallisuudenhallintajärjestelmään (SMS) on välttämätöntä
Oikea kyberhygienia, kuten säännölliset ohjelmistopäivitykset ja korjausten hallinta, on keskeistä vastaavien tapausten estämisessä. Yritysten tulee myös vahvistaa liiketoiminnan jatkuvuuden suunnittelua ylläpitämällä offline-varmuuskopioita ja testaamalla toipumismenettelyjä säännöllisesti.Zero trust -mallin omaksuminen, jossa kriittisiin järjestelmiin pääsy on rajoitettu ja vahvistettu, voi vähentää hyökkääjien mahdollisuutta liikkua järjestelmässä vapaasti. Lisäksi alan laajuinen yhteistyö on olennaista: yritysten tulee jakaa uhkatietoa ja parhaita käytäntöjä, jotta koko merenkulun sektorin kyberturvallisuus vahvistuu. Vahvojen kyberturvallisuuskehikkojen käyttöönotto ja kansainvälisten säädösten noudattaminen auttavat merenkulun toimijoita vähentämään kyberriskejä ja parantamaan digitaalisen infrastruktuurin kestävyyttä
7. Yhteenveto
Merenkulun ala joutuu navigoimaan monimutkaisessa kyberturvallisuussäädösten verkossa varmistaakseen säädösten noudattamisen ja suojatakseen digitaalisia toimintaympäristöjään. IMO:n ohjeistukset, erityisesti päätös MSC.428(98), muodostavat merkittävän kansainvälisen viitekehyksen merenkulun kyberturvallisuuskäytännöille ja ohjaavat alan toimijoita kohti vahvempia puolustuskykyjä. Kun merenkulun toiminnot muuttuvat yhä verkottuneemmiksi, kybervakuutus nousee tärkeäksi työkaluksi taloudellisten riskien hallinnassa, ja vastuu- ja korvauskysymysten ymmärtäminen auttaa organisaatioita varautumaan kyberhyökkäysten seurauksiin.
Kansainvälisten standardien, kuten ISO 27001 ja NIST, käyttöönotto sekä GDPR:n kaltaisten säädösten noudattaminen auttaa organisaatioita rakentamaan vahvoja kyberturvallisuusjärjestelmiä. Nämä kehikot tarjoavat selkeät ohjeet kyberriskien hallintaan ja organisaation resilienssin parantamiseen. Maerskin tapaustutkimus korostaa säädösten noudattamisen merkitystä: se osoittaa, miten standardien ja vaatimusten noudattaminen voi vähentää kyberhyökkäyksen vaikutuksia ja nopeuttaa toipumista.
Kaiken kaikkiaan kyberturvallisuussäädösten ymmärtäminen ja niiden käytännön toteutus ovat keskeisiä merenkulun suojaamiseksi kyberuhkia vastaan. Kun organisaatiot sitoutuvat kansainvälisiin kehikoihin, varmistavat kybervakuutuksen kattavuuden ja noudattavat alan parhaiksi todettuja käytäntöjä, ne voivat parantaa puolustustaan kyberriskejä vastaan ja varmistaa valmiutensa tuleviin haasteisiin