Kapitel 2 - Teori
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Swedish |
| Book: | Kapitel 2 - Teori |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 10:23 PM |
Description
Introduktion till cybersäkerhet inom den maritima sektorn
Table of contents
- 1. Introduktion
- 2. Digital omställning inom sjöfarten och uppkomna utmaningar
- 3. Vikten av cybersäkerhet i sjöfartsoperationer
- 4. Skillnader mellan IT och OT i det maritima sammanhanget
- 5. IoT:s roll i maritima system
- 6. Översikt över system ombord på fartyg
- 7. Mänskliga faktorer och cybersäkerhetskultur
- 8. Regelverk och CIA-modellen
- 9. Fallstudie: Maersk NotPetya-cyberattacken
- 10. Slutsats
1. Introduktion
Sjöfartssektorn, en viktig del av den globala handeln, genomgår en betydande digital övergång. Integreringen av banbrytande teknik förändrar hur fartyg drivs, hanteras och underhålls. Även om dessa framsteg förbättrar effektivitet, säkerhet och hållbarhet, introducerar de också en mängd nya cybersäkerhetsutmaningar. Införandet av digital teknik som automatisering, sakernas internet (IoT) och dataanalys inom sjöfarten har utökat ytan för potentiella cyberattacker, vilket gör cybersäkerhet till en avgörande angelägenhet för branschen.
Detta kapitel ger en djupgående utforskning av det föränderliga landskapet för cybersäkerhet inom sjöfarten. Det täcker den digitala transformationen inom sektorn och belyser viktiga drivkrafter och teknologier som formar sjöfartens framtid. Kapitlet undersöker också de unika cybersäkerhetsutmaningar som sjöfartsoperatörer står inför, och skiljer mellan informationsteknik (IT) och driftsteknik (OT), som båda spelar en avgörande roll i moderna maritima system. Dessutom utforskar kapitlet IoT:s roll för att förbättra effektiviteten samtidigt som det presenterar nya sårbarheter, och det ger en översikt över kritiska fartygssystem och deras säkerhetskonsekvenser.
En viktig aspekt av maritim cybersäkerhet är att förstå hur mänskliga faktorer, såsom besättningens medvetenhet och utbildning, påverkar säkerhetsprotokollens effektivitet. Kapitlet fördjupar sig i betydelsen av att främja en cybersäkerhetskultur inom sjöfartsnäringen. Dessutom kommer vi att utforska de regelverk som styr maritim cybersäkerhet och deras anpassning till kärnprinciper som CIA-modellen (konfidentialitet, integritet, tillgänglighet). Genom dessa ämnen strävar vi efter att ge en omfattande förståelse för hur cybersäkerhet passar in i det bredare sammanhanget av maritima operationer och dess betydelse för att skydda globala sjöfartsnätverk.
2. Digital omställning inom sjöfarten och uppkomna utmaningar
Digitaliseringen av den maritima sektorn representerar en djupgående omvandling som omformar verksamhet, ledning och säkerhet inom den globala sjöfartsindustrin. I takt med att digital teknik fortsätter att utvecklas ses deras tillämpning inom den maritima sektorn i allt högre grad som ett viktigt steg mot att förbättra effektivitet, säkerhet, hållbarhet och konkurrenskraft. Detta avsnitt utforskar de viktigaste drivkrafterna, teknikerna och konsekvenserna av digitalisering inom den maritima sektorn, med fokus på dess inverkan på operativa metoder, regelefterlevnad och den bredare leveranskedjan.
2.1. Centrala drivkrafter för digitalisering inom sjöfartssektorn
Implementeringen av digital teknik inom sjöfartssektorn drivs främst av behovet av operativ effektivitet, säkerhet och miljömässig hållbarhet. Flera faktorer driver branschen mot ökad digitalisering:
- Effektivitet och kostnadsminskning: Digitala verktyg och tekniker möjliggör optimering av sjöfartsverksamhet, vilket minskar kostnader i samband med bränsleförbrukning, underhåll och arbetskraft. Genom användning av avancerad analys och realtidsdata kan operatörer fatta mer välgrundade beslut, vilket förbättrar effektiviteten i flotthantering, navigering och lasthantering. Förutsägande underhåll, till exempel, möjliggör snabb identifiering av potentiella fel, vilket minskar driftstopp och reparationskostnader.
- Regelefterlevnad och säkerhet: Sjöfartsindustrin står inför ett ökande regeltryck för att uppfylla internationella standarder relaterade till säkerhet, miljöskydd och trygghet. Internationella sjöfartsorganisationen (IMO) och andra tillsynsorgan har infört krav på digitala lösningar, såsom ramverket för autonoma ytfartyg (Maritime Autonomous Surface Ships) och Digital Ship Initiative. Digital teknik hjälper rederier att uppfylla dessa regler genom att automatisera bokföring, rapportering och efterlevnadskontroller, vilket minskar den administrativa bördan och de mänskliga felen.
- Hållbarhets- och miljömål: Digitalisering stöder sjöfartssektorns ansträngningar att minska sitt koldioxidavtryck och uppfylla IMO:s mål för minskade utsläpp av växthusgaser. Smarta ruttsystem, väderprognoser och datadrivet beslutsfattande gör det möjligt för fartyg att operera mer effektivt och därigenom minska utsläppen. Digitala system kan också övervaka utsläpp i realtid, vilket säkerställer efterlevnad av miljöregler och bidrar till hållbarhetsarbetet. Dessa initiativ är i linje med FN:s mål för hållbar utveckling, särskilt SDG 13 (Klimatåtgärder), SDG 14 (Livet under vattnet) och SDG 9 (Industri, innovation och infrastruktur) genom att främja hållbar sjöfart, minska miljöpåverkan och främja tekniska framsteg inom sektorn. Förutom att minska utsläppen av växthusgaser hjälper dessa tekniker också till att minska andra skadliga sjöfartsutsläpp, såsom svaveloxider (SOx), kväveoxider (NOx) och partiklar (PM). Genom att minimera dessa föroreningar bidrar digitala lösningar till förbättrad luftkvalitet och en hälsosammare miljö.
- Industri 4.0 och tekniska framsteg: Den fjärde industriella revolutionen (Industri 4.0), som inkluderar integrationen av cyberfysiska system, sakernas internet (IoT), stordataanalys och artificiell intelligens (AI), har en betydande inverkan på sjöfartssektorn. Implementeringen av IoT-enheter ombord på fartyg möjliggör realtidsövervakning av fartygens prestanda, lastförhållanden och driftsmiljön. Denna uppkoppling möjliggör insamling och analys av stora mängder data, vilket främjar mer exakt beslutsfattande och optimerar resursanvändningen.
2.2. Teknologier som driver digitaliseringen
Flera tekniska innovationer ligger i framkant av digitaliseringen inom sjöfartssektorn, och var och en bidrar till förbättrad operativ kapacitet och omvandlar hur branschen fungerar:
- Sakernas internet (IoT): IoT-sensorer används i allt större utsträckning på fartyg för att övervaka allt från motorprestanda och bränsleförbrukning till lastförhållanden och vädermönster. Genom att samla in data i realtid gör IoT-enheter det möjligt för operatörer att få insikt i flottans skick, optimera rutter och upptäcka potentiella underhållsproblem innan de blir kritiska.
- Artificiell intelligens och maskininlärning: AI och maskininlärning (ML) utnyttjas för att bearbeta och analysera stora volymer maritima data, vilket underlättar prediktivt underhåll, optimerar bränsleförbrukningen och förbättrar beslutsfattandet. Till exempel kan AI-baserade system prognostisera utrustningsfel baserat på historiska data, vilket gör det möjligt för operatörer att vidta förebyggande åtgärder och därigenom undvika kostsamma förseningar eller olyckor. ML-algoritmer används också för att förutsäga de mest effektiva rutterna, med hänsyn till variabler som väderförhållanden, trafik och fartygs prestanda.
- Stordata och analys: De stora mängder data som genereras av fartyg, hamnverksamhet och globala leveranskedjor utnyttjas genom stordataanalys. Dessa verktyg möjliggör beslutsfattande i realtid, vilket gör det möjligt för sjöfartssektorn att förbättra den operativa effektiviteten, förbättra lasthanteringen och effektivisera logistiken. Möjligheten att analysera stora datamängder möjliggör också identifiering av ineffektivitet och formulering av datadrivna strategier för förbättring.
- Blockkedjeteknik: Blockkedjeteknik utforskas för sin potential att effektivisera leveranskedjehantering, förbättra transparensen och minska bedrägerier inom sjöfartsindustrin. Genom att tillhandahålla en säker och oföränderlig registerhållare för att spåra last, kontrakt och leveranser kan blockkedjeteknik underlätta smidigare och säkrare transaktioner, vilket ökar förtroendet mellan intressenter i hela leveranskedjan.
- Autonoma fartyg: Digitaliseringen av sjöfartssektorn har också lett till utvecklingen av autonoma fartyg, eller Maritime Autonomous Surface Ships (MASS). Dessa fartyg opererar med minimal eller ingen mänsklig intervention och förlitar sig på avancerade sensorer, AI och maskininlärningsalgoritmer för att navigera och hantera operationer. Autonoma fartyg lovar att minska mänskliga fel, förbättra säkerheten och sänka driftskostnaderna, även om regulatoriska och tekniska utmaningar fortfarande måste åtgärdas innan de får ett brett genomslag.
- Cybersäkerhetsteknik: I takt med att sjöfartssektorn blir mer sammankopplad har cybersäkerhet blivit en kritisk fråga. Digitalisering utsätter fartyg och hamnsystem för ökade cyberrisker, inklusive hackning, skadlig kod och dataintrång. För att minska dessa risker investerar sjöfartsoperatörer i avancerad cybersäkerhetsteknik, såsom intrångsdetekteringssystem, krypteringsprotokoll och säkra kommunikationsnätverk, för att skydda kritisk infrastruktur och känsliga data.
2.3. Konsekvenser för sjöfartsindustrin
Digitaliseringen av sjöfartssektorn är inte utan utmaningar. Medan digital teknik erbjuder betydande möjligheter till operativa förbättringar kräver implementeringen och integrationen av denna teknik betydande investeringar, utbildning och samordning. Viktiga utmaningar inkluderar:
- Arbetskraftsomvandling: Införandet av digital teknik kräver en förändring av de färdigheter som krävs inom sjöfartspersonalen. Nya roller dyker upp inom datavetenskap, cybersäkerhet och AI, medan traditionella sjöfartsfärdigheter kan behöva utvecklas för att hålla jämna steg med tekniska förändringar. Kompetensutveckling och omskolning av arbetskraften kommer att vara avgörande för att säkerställa att sjöfartspersonalen är utrustad för att driva och underhålla digitala system ombord på fartyg och i hamnverksamheter.
- Interoperabilitet och standardisering: Sjöfartssektorn kännetecknas av en mångfald av system och tekniker på olika fartyg och i hamnar. För att digitaliseringen ska vara effektiv måste det göras en samlad insats för att standardisera kommunikationsprotokoll, dataformat och säkerhetsåtgärder. Detta möjliggör sömlös integration och interoperabilitet mellan system, vilket säkerställer att data flödar smidigt genom hela leveranskedjan.
- Cybersäkerhetsrisker: Det ökande beroendet av digital teknik inom sjöfartssektorn utsätter fartyg och hamninfrastruktur för nya cyberrisker. Den ökande sofistikeringen av cyberattacker innebär betydande utmaningar för industrin, vilket gör cybersäkerhet till en högsta prioritet. Som ett resultat måste sjöfartsorganisationer investera i robusta cybersäkerhetsåtgärder, genomföra regelbundna revisioner och upprätta protokoll för incidenthantering för att skydda mot cyberhot.
- Regelefterlevnad: Digitaliseringen inom sjöfartssektorn måste åtföljas av utvecklingen av regelverk som hanterar de unika utmaningar som ny teknik medför. IMO och andra internationella organ arbetar med att fastställa riktlinjer för digitala och cyberrelaterade regler, men att harmonisera globala standarder är fortfarande en komplex uppgift. Efterlevnad av dessa föränderliga regler är avgörande för att säkerställa säkerheten för digitala sjöfartsoperationer.
Digitaliseringen av sjöfartssektorn erbjuder betydande möjligheter att förbättra operativ effektivitet, säkerhet, hållbarhet och konkurrenskraft. Genom att utnyttja nya tekniker som sakernas internet (IoT), AI, big data, blockkedjor och autonoma system är branschen redo att genomgå en omvälvande förändring. Utmaningar relaterade till arbetskraftsanpassning, cybersäkerhet, interoperabilitet och regelefterlevnad måste dock åtgärdas för att fullt ut förverkliga digitaliseringens potential. I takt med att sjöfartssektorn fortsätter att anamma digital teknik måste den balansera innovation med försiktighet för att säkerställa att digital omvandling leder till en säkrare, effektivare och mer hållbar framtid för global sjöfart.
3. Vikten av cybersäkerhet i sjöfartsoperationer
Sjöfartssektorn spelar en avgörande roll i global handel och transport, vilket gör den till ett viktigt mål för cyberhot. Det ökande beroendet av digital teknik, automatisering och sammankopplade system har ökat risken för cyberincidenter som kan störa verksamheten, äventyra säkerheten och leda till ekonomisk och anseendemässig skada (Kessler & Craiger, 2021). Mänskliga faktorer är en viktig komponent i maritim cybersäkerhet, eftersom mänskliga fel och bristande medvetenhet bidrar till sårbarheter. En proaktiv cybersäkerhetskultur, korrekt besättningsutbildning och tydliga ledarroller är avgörande för att stärka cybersäkerhetsförsvaret i maritima operationer (Trelawny, 2020).
Att bygga en proaktiv cybersäkerhetskultur
En proaktiv cybersäkerhetskultur innebär att främja en miljö där cybersäkerhet är en integrerad del av den dagliga verksamheten snarare än en eftertanke. För att uppnå detta:
- Organisationer bör implementera omfattande cybersäkerhetspolicyer och bästa praxis som integrerar både tekniska och mänskliga aspekter.
- Regelbundna riskbedömningar och revisioner av cybersäkerhet bör genomföras för att identifiera och minska sårbarheter.
- Samarbete mellan sjöfartsaktörer, inklusive rederier, hamnmyndigheter och cybersäkerhetsexperter, är avgörande för att utveckla branschövergripande säkerhetsramverk (IMO, 2021).
En kultur av cybersäkerhetsmedvetenhet säkerställer att varje besättningsmedlem förstår sin roll i att skydda fartygsnätverk och data från cyberhot. Ledningen måste betona säkerhet genom kontinuerligt engagemang, diskussioner och feedbackmekanismer.
Vikten av besättningsmedvetenhet och utbildning
Medvetenhet och utbildning inom cybersäkerhet är avgörande för att minska risker relaterade till människor. Följande steg bör införlivas i utbildningsprogram för maritim cybersäkerhet:
- Grundläggande cybersäkerhetshygien: Besättningsmedlemmar bör utbildas i att identifiera nätfiskemeddelanden, använda starka lösenord och känna igen misstänkta aktiviteter.
- Simuleringsbaserad träning: Att genomföra realistiska cyberattacksimuleringar hjälper besättningsmedlemmar att förstå potentiella hot och öva på responsprotokoll (Schmidt et al., 2022).
- Regelbundna repetitionskurser: Med tanke på cyberhotens föränderliga natur är regelbunden utbildning nödvändig för att hålla besättningsmedlemmarna uppdaterade med de senaste säkerhetsrutinerna.
En välutbildad besättning är den första försvarslinjen mot cyberhot. Sjöfartsorganisationer måste integrera cybersäkerhet i standardrutiner för att säkerställa att utbildning inte är en engångsföreteelse utan en pågående process.
Ledarskapsroller inom cybersäkerhet ombord
För att upprätthålla en stark cybersäkerhetsposition måste tydliga ledarroller etableras ombord på fartyg. Nyckelrollerna inkluderar:
- Cybersäkerhetsansvarig (CSO): Ansvarig för att övervaka alla cybersäkerhetsåtgärder, incidenthanteringsplaner och efterlevnad av internationella cybersäkerhetsregler.
- Kapten/Befälhavare: Säkerställer att cybersäkerhetspolicyer tillämpas och upprätthåller det övergripande ansvaret för cybersäkerhetsberedskap.
- IT-chef: Hanterar IT-infrastrukturen ombord, säkerställer nätverkssäkerhet och samarbetar med externa cybersäkerhetsteam.
- Chefsingenjör: Säkerställer att driftstekniska system (OT) är säkra, särskilt motorstyrsystem och automationsplattformar.
Ledarskapsroller måste vara väldefinierade, och officerare bör få specialiserad utbildning för att förstå framväxande cyberhot inom den maritima världen.
Roller, ansvar och uppgifter Matris
En strukturerad matris för roller och ansvar hjälper till att definiera specifika uppgifter relaterade till cybersäkerhet på fartyg. Nedan följer ett exempel:
Tabell 1: Exempelmatris för roller och ansvarsområden
|
Viktiga uppgifter |
Ansvar |
Roll |
|
Implementera säkerhetsprotokoll, hantera incidenthanteringsplaner |
Utveckla och tillämpa cybersäkerhetspolicyer, genomföra riskbedömningar |
Cybersäkerhets-ansvarig (CSO) |
|
Övervaka besättningsutbildning, tillämpa cybersäkerhetspolicyer |
Säkerställ att cybersäkerhetsåtgärderna ombord följs |
Kapten/Befälhavare |
|
Övervaka nätverkstrafik, installera patchar och utför regelbundna granskningar |
Hantera nätverkssäkerhet, säkerställa systemuppdateringar |
IT-ansvarig |
|
Genomför säkerhetskontroller av kontrollsystem, rapportera sårbarheter |
Säkra operativa tekniksystem (OT) |
Chefsingenjör |
|
Delta i utbildning, använd säkra inloggningsuppgifter, rapportera avvikelser |
Följ cybersäkerhetsprotokoll, rapportera misstänkta aktiviteter |
Besättnings-medlemmar |
Genom att definiera tydliga roller och ansvarsområden kan sjöfartsorganisationer säkerställa ansvarsskyldighet och en strukturerad strategi för implementering av cybersäkerhet.
Cybersäkerhet inom sjöfart är avgörande för att skydda tillgångar, säkerställa driftskontinuitet och skydda besättningsmedlemmar. Mänskliga faktorer spelar en avgörande roll för att minska cyberrisker, vilket gör det viktigt att främja en proaktiv cybersäkerhetskultur, prioritera besättningsutbildning och etablera tydliga ledarroller. Implementeringen av en väldefinierad roll- och ansvarsmatris förbättrar säkerheten ytterligare genom att tilldela specifika uppgifter till nyckelpersoner. I takt med att cyberhoten fortsätter att utvecklas måste sjöfartsorganisationer förbli vaksamma och proaktiva när det gäller att stärka sina cybersäkerhetsramverk.
4. Skillnader mellan IT och OT i det maritima sammanhanget
Integreringen av banbrytande teknik har orsakat en radikal förändring inom sjöfartsindustrin, vilket radikalt förändrat säkerhetsprotokoll, beslutsprocesser och verksamhet. Informationsteknik (IT) och operativ teknik (OT) är två viktiga teknikområden som stöder denna förändring. Även om båda domänerna är avgörande för att uppnå tillförlitlighet och effektivitet, skiljer sig deras funktioner, mål och egenskaper åt. Att upprätthålla smidig kommunikation mellan system ombord och på land, förbättra cybersäkerheten och optimera sjöfartsverksamheten är alla beroende av en grundlig förståelse för dessa skillnader. Syftet med detta kapitel är att beskriva de olika funktionerna hos IT och OT inom marinindustrin, undersöka deras särdrag och klargöra hur de är ömsesidigt beroende.
4.1. Informationsteknik (IT) inom sjöfartsverksamhet
Generellt sett hänvisar informationsteknik (IT) till de system och verktyg som används för att hantera, bearbeta och lagra data. Inom sjöfartsnäringen utgör informationsteknik grunden för framgångsrik kommunikation, navigering och administration. Den omfattar både hårdvaru- och mjukvarulösningar för dataanalys, rapportering och uppkoppling.
IT-egenskaper
IT-systemens unika egenskaper framhäver deras mångsidighet och användarcentrerade design. IT-lösningar prioriterar datainsamling, bearbetning och lagring, vilket möjliggör välgrundade beslut i hela sjöfartsverksamheten. En viktig del av IT är uppkoppling, som är starkt beroende av internetnätverk och satellitkommunikation för att upprätthålla kontinuerlig drift. Dessutom prioriterar IT-system användarkontakt genom att erbjuda användarvänliga gränssnitt som betjänar både landbaserad personal och ombordarbetare. Eftersom dessa system ofta uppdateras för att ta hänsyn till ny teknik och förändrade operativa krav, är IT:s anpassningsförmåga ytterligare en egenskap som skiljer dem från mängden.
Viktiga IT-tillämpningar inom sjöfarten
IT-teknik används på en mängd olika sätt inom sjöfartsverksamhet. För att till exempel identifiera de mest ekonomiska och effektiva rutterna förlitar sig navigering och ruttoptimering på realtidsdatabehandling, som kombinerar GPS-koordinater, väderprognoser och data från det automatiska identifieringssystemet (AIS). Genom att underlätta centraliserad kontroll av fartygens prestanda, inklusive åtgärder som bränsleförbrukning och underhållsscheman, spelar IT också en avgörande roll i flotthanteringen. Ett annat viktigt IT-område är cybersäkerhet, som fokuserar på att skydda privat information och garantera säker anslutning mellan fartyg, hamnar och huvudkontor. IT förenklar också administrativa uppgifter som besättningshantering, elektroniskt pappersarbete och regelefterlevnad.
4.2. Operativ teknik (OT) inom maritim verksamhet
Operativ teknik (OT) avser de hårdvaru- och mjukvarusystem som övervakar och styr fysiska processer och maskiner. Inom den marina sektorn är OT avgörande för att styra fartygsdrift, och omfattar system som sträcker sig från framdrivningsmekanismer till lasthanteringsutrustning. Dessa tekniker säkerställer att fysiska tillgångar fungerar effektivt och säkert.
Egenskaper hos OT
OT-system definieras av sin betoning på att upprätthålla tillförlitlighet i krävande miljöer och hantera fysiska operationer. Säkerhet och driftseffektivitet ges högsta prioritet i OT-system, som är utformade för att styra och hantera maskiner. De måste ha hög tillförlitlighet och realtidsrespons eftersom de är utformade för att fungera kontinuerligt, ofta under tuffa maritima förhållanden. OT involverar ofta inbyggda system som är direkt integrerade i utrustning, vilket kräver mindre mänsklig intervention än IT. Dessutom är OT-system vanligtvis gjorda för att hålla och använder ofta äldre tekniker som är svåra att modernisera även när de är tillförlitliga.
Viktiga tillämpningar av OT inom sjöfarten
Direktiv NIS2, som antagits av Europaparlamentet och Europeiska unionens råd, fungerar som en uppdatering av det tidigare NIS-direktivet. Denna förordning reglerar skyddet av kritisk infrastruktur, inklusive hamnar, fartyg och sjöfartssystem, i linje med principerna i CIA-modellen. Direktivet betonar dataskydd mot obehörig åtkomst, vilket är avgörande för att säkerställa sekretess. Det kräver mekanismer för att förhindra dataändringar i kritiska system och därigenom stödja dataintegriteten. En av direktivets viktigaste bestämmelser är att säkerställa kontinuiteten i kritiska tjänster, såsom sjötransporter, även under cyberattacker. Det ålägger också infrastrukturoperatörer att genomföra regelbundna säkerhetsrevisioner och implementera incidenthanteringsplaner.
4.3. Jämförelse av IT och OT i ett maritimt sammanhang
Trots de kompletterande roller som IT och OT spelar är en god förståelse för deras integration nödvändig på grund av deras olika mål, operativa behov och egenskaper.
IT:s huvudfokus ligger på datahantering och dess användning för att förbättra beslutsfattande och kommunikationsprocesser. OT fokuserar däremot på att kontrollera och övervaka fysiska operationer som framdrivning och godshantering för att säkerställa operativ effektivitet och säkerhet. IT-system används ofta för analytiska och administrativa ändamål, men OT-system är avgörande för faktiska kontrollmekanismer. Cybersäkerhet är en central fråga för IT på grund av dess beroende av sammankopplade nätverk, vilket ökar risken för dataintrång och attacker. OT-system står däremot inför problemet med att upprätthålla tillförlitlighet och prestanda i realtid, särskilt under tuffa maritima förhållanden. Dessa skillnader härrör från deras respektive designfilosofier: IT-system uppgraderas ständigt för att hålla jämna steg med tekniska förändringar, medan OT-system är utformade för långsiktig hållbarhet och kontinuerlig funktionalitet, ofta beroende av äldre komponenter.
Interaktionssätten skiljer sig ytterligare mellan dessa domäner. IT-system är utformade med mänsklig interaktion i åtanke, inklusive gränssnitt och dashboards för övervakning och kontroll. OT-system är dock främst maskindrivna och kräver lite mänskligt deltagande. Cybersäkerhetstekniker skiljer sig också åt, där IT fokuserar på nätverksbaserade lösningar och OT fokuserar på den fysiska säkerheten för inbyggda enheter.
I moderna maritima operationer ger sammanflödet av IT och OT betydande fördelar samtidigt som det medför risker. Integrerade lösningar, såsom integrerade bryggsystem (IBS), visar integrationen av IT:s analytiska kapacitet och OT:s operativa kontroller, vilket resulterar i förbättrat beslutsfattande och effektivitet. Denna anslutning exponerar dock traditionellt isolerade OT-system för sårbarheter som finns i IT-nätverk. Att hantera dessa risker kräver en samordnad strategi som utnyttjar båda områdenas styrkor samtidigt som deras respektive begränsningar minimeras.
Nedan följer en grundlig jämförelse av dessa domäner baserad på NIST-dokument [4] analyserat i [3]:
Tabell 2: Jämförelse mellan OT- och IT-system
|
Aspekt |
IT-system |
OT-system |
|
Prestandakrav |
Fungerar på system som inte är i realtid, där ett konsekvent svar räcker. Akutinteraktion är mindre prioriterad. Implementerar mycket restriktiva åtkomstkontroller efter behov för säkerheten. |
Arbetar i realtid, med svar som är tidskänsliga och kritiska. Interaktion i nödsituationer är avgörande för säkerhet och driftskontinuitet. Åtkomstkontroll måste garantera säkerhet utan att hindra interaktioner mellan människa och maskin. |
|
Tillgänglighet och tillförlitlighet |
Systemreaktioner, som omstart, är vanligtvis acceptabla. Brister i systemtillgänglighet kan tolereras beroende på sammanhang. |
Omstart eller driftstopp är ofta oacceptabelt på grund av stränga driftskrav. Hög tillgänglighet kräver ofta reservsystem för att säkerställa tillförlitlighet. |
|
Riskhantering |
Hanterar primärt datakonfidentialitet och integritet, med minimala säkerhetskonsekvenser. Feltolerans kanske inte är kritisk, eftersom driftstörningar oftast orsakas av driftstörningar. Risker innebär vanligtvis försenad verksamhet eller mindre störningar. |
Garanterar fysisk säkerhet, vilket gör den viktigare än datahänsyn. Feltolerans är avgörande för att förhindra betydande säkerhets- och driftsrisker. Riskerna inkluderar säkerhetsöverträdelser, miljöskador och lastförlust. |
|
Systemdrift |
Använder vanligt förekommande operativsystem med enkla uppgraderingar. Automatiserade driftsättningsverktyg förenklar underhållet. |
Använder proprietära system med komplexa, leverantörsberoende uppgraderingar. Programvarumodifieringar utförs noggrant för att bevara systemets integritet. |
|
Resurs-begränsningar |
Utrustad med tillräckligt minne och processorkraft för att stödja ytterligare applikationer. |
Ofta resursbegränsade, vilket begränsar kapaciteten att implementera ytterligare funktioner. |
Sammanfattningsvis är den tekniska ryggraden inom sjöfartssektorn både informationsteknik (IT) och operativ teknik (OT). IT stöder datacentrerad drift och kommunikation medan OT garanterar säker och effektiv drift av fysiska system. Att främja innovation, förbättra den operativa effektiviteten och minska cybersäkerhetsriskerna är allt beroende av en medvetenhet om skillnaderna mellan dessa områden och en effektiv hantering av deras integration. Sjöfartssektorns intressenter kan uppnå en harmonisk balans genom att anpassa IT- och OT-planer, vilket uppmuntrar operativ motståndskraft och tekniska framsteg.
5. IoT:s roll i maritima system
Sakernas internet (IoT) hänvisar till ett nätverk av sammankopplade fysiska enheter inbäddade med sensorer, programvara och tekniker som möjliggör insamling, utbyte och bearbetning av data. Dessa enheter kommunicerar via internet eller andra nätverk, vilket möjliggör automatisering, realtidsövervakning och datadrivet beslutsfattande (Wikipedia, 2024). För att uppnå dessa funktioner är IoT-system utformade med en arkitektur organiserad i distinkta lager, som vart och ett adresserar specifika aspekter av datainsamling, överföring och bearbetning. Arkitekturen består vanligtvis av tre kärnlager, Perception-, Network- och Application-lagren, som fungerar som grund, och kan utökas till så många som sju lager för mer avancerade system. Även om det inte finns någon enhetlig taxonomi, ger de ytterligare lagren mer funktionalitet samtidigt som de bibehåller samma kärnsyfte som visas i figur 1.
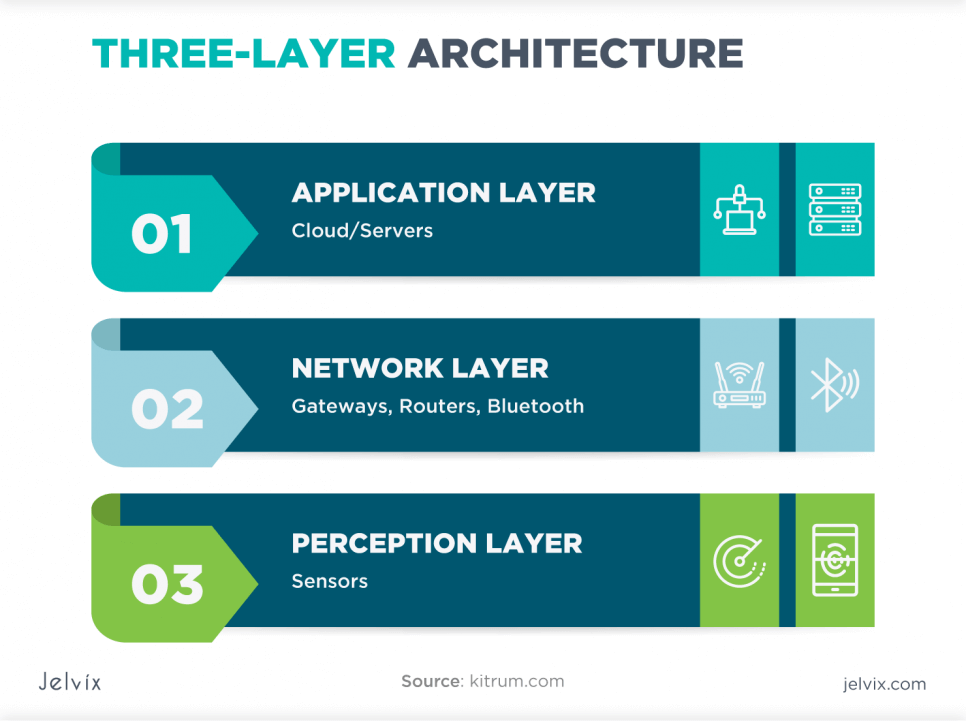
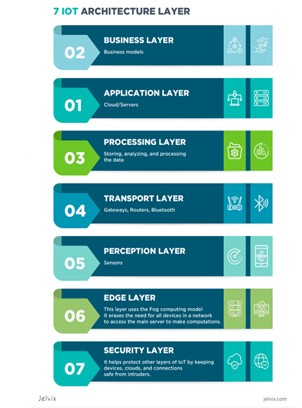
Figur 1: Jämförelse av trelagers- och sjulagers IoT-arkitekturer .
IoT-arkitekturlager
Perceptionsskiktet fungerar som gränssnittet mellan den fysiska världen och det digitala ekosystemet. Det ansvarar för att samla in data från omgivningen med hjälp av sensorer och interagera med den via aktuatorer. Ett aktuator är en maskin som rör eller styr komponenter i ett system genom att omvandla energi till fysisk rörelse. Enheter som temperatursensorer, trycksensorer, RFID-taggar och miljömonitorer samlar in data, medan aktuatorer utför fysiska åtgärder baserat på bearbetade data. Kommunikation inom detta lager underlättas av tekniker som trådlösa sensornätverk (WSN), LPWAN (Low-Power Wide Area Networks) och mobilnätverk som stöds av protokoll som MQTT, CoAP och AMQP, vilket möjliggör effektiv kommunikation mellan enheter (M2M).
Nätverkslagret hanterar överföringen av data som samlats in av perceptionslagret till andra delar av IoT-arkitekturen. Det säkerställer säker, tillförlitlig och effektiv kommunikation med hjälp av olika protokoll och tekniker. Överföringstekniker som Ethernet, Wi-Fi, NFC, Bluetooth, mobilnät, LPWAN och satellitkommunikation används. Dessutom möjliggör maskin-till-maskin-protokoll (M2M) som MQTT, CoAP, AMQP och DDS effektivt datautbyte, medan gateways och bryggor underlättar sömlös kommunikation mellan enheter och lager på högre nivå.
Applikationslagret tillhandahåller tjänster och gränssnitt för slutanvändare. Det tolkar och visualiserar data, vilket ofta möjliggör interaktion via människa-maskin-gränssnitt (HMI). Dashboards och analysplattformar bearbetar data till användarvänliga format som grafer och rapporter, vilket gör dem tillgängliga för beslutsfattande. Moln- och edge computing hanterar storskalig analys och realtidsberäkningar, medan HMI och mobilapplikationer gör det möjligt för användare att interagera med IoT-systemet på ett sömlöst sätt.
Beroende på applikationen och systemets komplexitet kan IoT-arkitekturen inkludera ytterligare lager, såsom bearbetnings-, affärs-, edge- och säkerhetslager, som vart och ett tar itu med specifika utmaningar.
Processing-lagret omfattar dataackumulering och abstraktion, insamling och lagring av data på enheter, hårddiskar eller databaser för framtida bruk. Det kombinerar även IoT- och icke-IoT-data för meningsfulla insikter.
Säkerhetslagret ger ett viktigt skydd mot IoT-relaterade hot genom att skydda känsliga data och upprätthålla systemintegritet. I maritima miljöer måste detta lager hantera cybersäkerhetsutmaningar som spoofing, hacking och denial-of-service-attacker.
Affärslagret fokuserar på att leverera användarvänlig information och omvandla rådata till handlingsbara insikter presenterade som diagram eller rapporter, avgörande för strategiskt och operativt beslutsfattande.
Kantlagret, placerat mellan nätverks- och bearbetningslagren, utför lokaliserade beräkningar för att minska latens och bandbreddsanvändning. De flesta data bearbetas och lagras lokalt, vilket minimerar beroendet av molnsystem och eliminerar behovet av att skicka information till fjärrservrar. Detta är särskilt fördelaktigt i maritima miljöer, där intermittent anslutning är en vanlig utmaning.
Tillämpningar av IoT inom sjöfarten
I maritima system integrerar IoT avancerade sensorer, kommunikationsteknik och datahubbar för att förbättra driftseffektivitet, säkerhet, miljömässig hållbarhet och fartygsdesign. Tillämpningar av IoT sträcker sig över en rad enheter såsom fartyg, offshoreplattformar, navigationsbojar och hamnar, vilket visas i figur 2.
Sensorer som GPS och DGPS ger exakt navigering, medan väderinstrument tillhandahåller meteorologiska data i realtid (Sanchez-Gonzalez et al., 2019). Lastsensorer övervakar förhållanden som temperatur och luftfuktighet, och motorsensorer möjliggör förutsägande underhåll, vilket minskar driftstopp och förhindrar oväntade fel. Miljösensorer säkerställer ytterligare regelefterlevnad genom att spåra vattenkvalitet, föroreningar och de marina ekosystemens hälsa. De bidrar också till förbättringar av fartygsdesign, vilket underlättar mer energieffektiva fartyg (Ang et al., 2017).
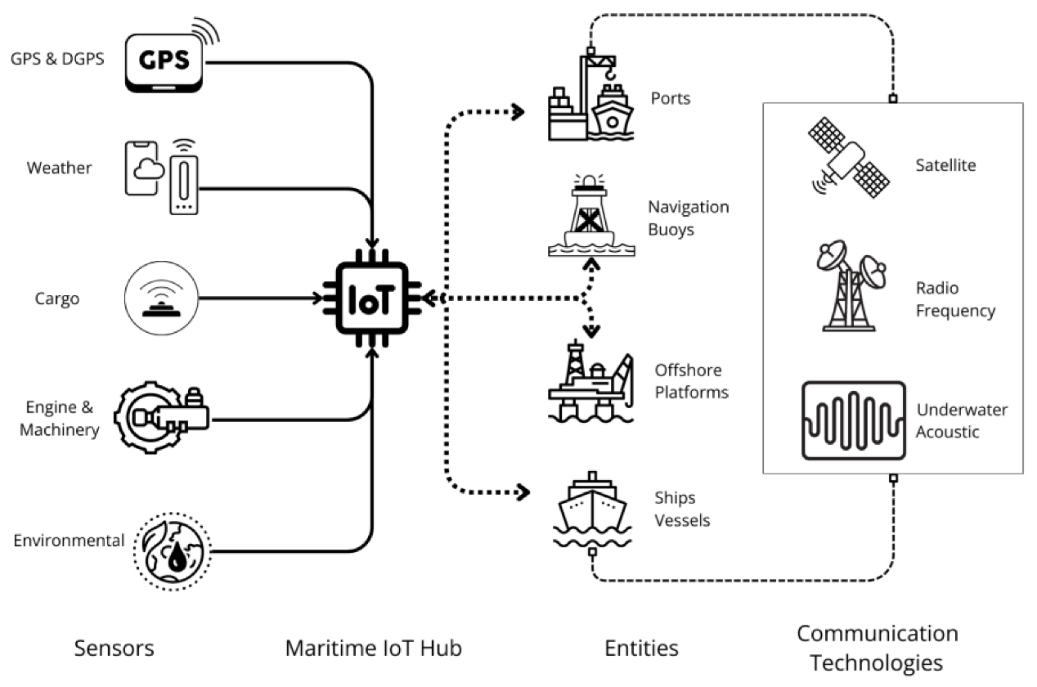
Figur 2: Tillämpningar av sakernas internet inom sjöfarten.
(Durlik et al., 2023)
I centrum för dessa sammankopplade system finns den maritima IoT-hubben, som bearbetar data från fartyg, hamnar, navigationsbojar och offshore-plattformar. Inom hamnmiljöer förbättrar IoT-aktiverade metoder lasthantering, lagerhantering och logistik genom att tillhandahålla realtidsövervakning och kontroll. Ombord på fartyg hjälper IoT-system till att optimera bränsleförbrukning, navigationsrutter och underhållsscheman, medan offshore-plattformar förlitar sig på IoT för att observera utrustningens prestanda och miljöförhållanden, vilket skyddar både säkerhet och driftseffektivitet. Identifieringstekniker, inklusive QR-koder och RFID, förbättrar spårning, spårning och kontroll av varvskomponenter (Fraga-Lamas et al., 2016).
Sakernas internet spelar en viktig roll i att omvandla sjöfartsindustrin genom att förbättra effektivitet, hållbarhet och miljöövervakning genom en rad innovativa lösningar. Inom sjöfarten används RFID-system i stor utsträckning för spårning och hantering, medan mellanprogramvaruplattformar möjliggör sömlöst informationsutbyte mellan fartyg och trafiktjänster (KATAYAMA et al., 2012). Sakernas internetbaserade ramverk stöder ytterligare containerspårning, optimerar driftsekonomin och förbättrar effektiviteten i leveranskedjan. För att säkerställa dataöverföring och beslutsfattande i realtid används kommunikationstekniker som satelliter, radiofrekvenser och undervattensakustik, vilket möjliggör tillförlitlig anslutning även i avlägsna maritima miljöer (Choi et al., 2017). I hamnmiljöer hanterar RFID-baserade lagerhanteringssystem kritiska utmaningar som skalbarhet, feltolerans och integritet, vilket effektiviserar godshantering och logistikverksamhet (Goudarzi et al., 2016).
Utöver operativa förbättringar bidrar IoT avsevärt till övervakning av den marina miljön genom att spåra viktiga havsparametrar som temperatur, pH, löst syre, vågor och strömmar. Dessa system övervakar även korallrevshabitat, djuphavsfiskodlingar och föroreningsnivåer, vilket tjänar både miljömässiga och navigationsändamål. Dessutom analyserar IoT-drivna plattformar tryck- och temperaturfluktuationer i specifika regioner, samt övervakar olje- och gasfält, vilket säkerställer säker och hållbar drift (Kabanov och Kramar, 2022).
Sammanfattningsvis möjliggör IoT smartare sjöfart, hamnhantering och miljöövervakningssystem, vilket förändrar sjöfartssektorn. Industrins övergång till mer hållbara och effektiva metoder underlättas av dess förmåga att leverera insikter i realtid och prediktiv analys. Forskning och tillämpningar fortsätter att utvecklas, tar itu med problem och avslöjar nya möjligheter inom denna bransch.
6. Översikt över system ombord på fartyg
Innan man påbörjar en kort beskrivning av fartygets system är det nödvändigt att säga att handelsfartyg är autonoma i ordets vidaste bemärkelse, eftersom de är bemannade och i vissa fall med passagerare, behöver de samma tjänster som en stad, såsom: elproduktion, produktion av sanitärt vatten, hotelltjänster, reningsverk för grå- och svartvatten, etc.
Det finns i princip tre system integrerade ombord: framdrivningssystemet, som uteslutande tjänar fartygets rörelse, hjälpsystemen för elproduktion och systemet för distribution av elenergi.
Det finns också ett fjärde nödsystem, som har till funktion att, i händelse av ett haveri i utrustningen i det elektriska energiproduktionssystemet, förse fartygets viktiga tjänster med denna energi för att återaktivera alla skadade system och underhålla fartygets belysning för detta ändamål.
De tre systemen är beroende av varandra, eftersom framdrivningssystemet, för att fungera, behöver den elektriska energi som genereras av hjälpsystemen via den huvudsakliga elfördelningscentralen.
Vi börjar med en liten klassificering av fartyg, som vi i det här projektet kommer att försöka hantera energiförbrukningen ombord på rätt sätt.
Nedan visas klassificeringen av fartygsbaserad specialtransport av gods, figur 3. Krigsfartyg och ubåtar kommer inte att behandlas i detta projekt.
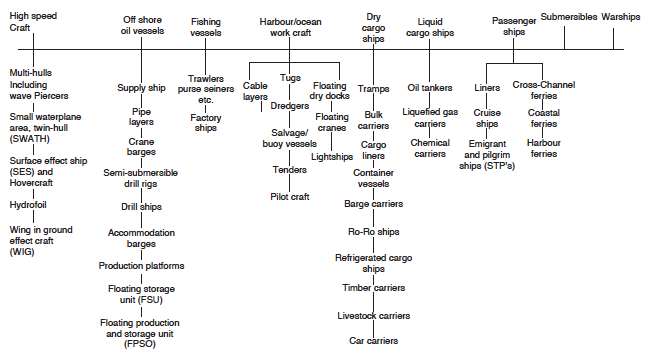
Figur 3: Klassificering av fartygsbaserad specialtransport av gods.
De viktigaste typerna av drivmedel som används av handelsfartygen i världsflottan kan sammanfattas enligt följande:
- Framdrivningsdiesel.
- Framdrivning med ångturbiner.
- Framdrivning med gasturbiner.
- Framdrivning Dieselelektrisk.
- Framdrivning Gasturbin-ångturbin, kombinerad cykel.
DRIFTDIESEL
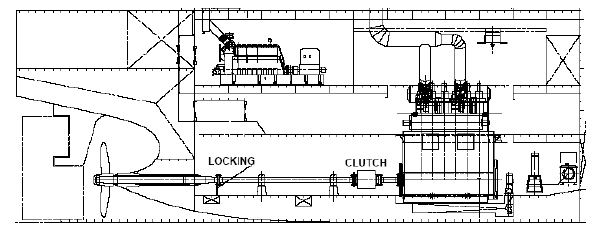
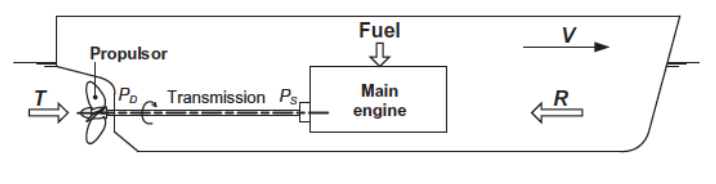
Dieselframdrivning, figur 4, består av en eller flera dieselmotorer anslutna till fartygets propeller eller propellrar. Denna koppling kan göras direkt mellan dieselmotorn via en propelleraxel eller via en reduktionsväxellåda mellan dieselmotorns och propellerns axelvarvtal, för att anpassa högvarviga dieselmotorn till propellern som roterar med låg hastighet för större framdrivningseffektivitet.
Figur 4: Dieseldrivning
Dieseldrivna motorer som är direktkopplade till propellern har reversibla dieselmotorer som kallas lågvarviga mellan 90 och 130 rpm och arbetar med en tvåtaktscykel. Denna typ av framdrivning monteras huvudsakligen på tankfartyg, bulkfartyg, styckegods och containrar i allmänhet.
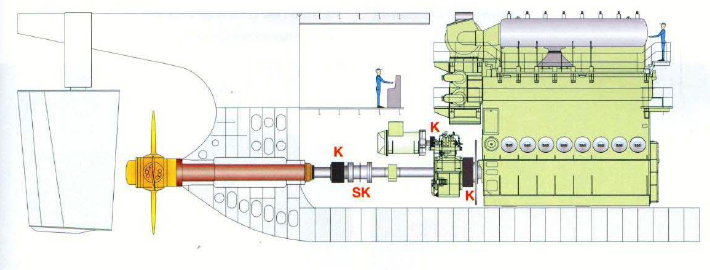
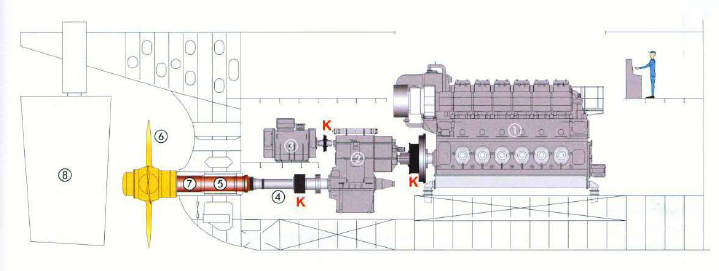
Figur 5: Dieseldrivning ansluten till propellern via en reduktionsväxellåda
Dieselframdrivning ansluten till propellern via en reduktionsväxellåda, figur 5, utförs med diesel, fyrtaktare, halvsnabba varvtal mellan 500 och 600 rpm, med propellrar med ställbar stigning, motorer och är monterade i fartygsfärjor, passagerarfartyg och en del styckegods. Denna motor har hälften så stor vikt som långsamma motorer.
Mer än 90 % av fartygen i världens handelsflotta använder för sina huvud- och hjälpdieselmotorer eldningsoljor som produceras genom raffinering av petroleum, kallade tung eldningsolja, HFO, och marin dieselolja, MDO. Den specifika förbrukningen för långsamma tvåtaktsdieselmotorer ligger mellan 180–190 g/kWh och för medelvarviga fyrtaktsdieselmotorer mellan 190–220 g/kWh.
Dieselmotorer för framdrivning, anslutna direkt eller via reduktionsväxellåda till propellern, utför i allmänhet endast denna framdrivningsfunktion, och fartygets elektriska behov måste tillgodoses genom elektriska generatorer, dvs. grupper som bildas av dieselmotorer anslutna till växelströmsgeneratorer.
Den så kallade dieseldrivningen, i båda versionerna, är den mest använda i världens handelsflotta och kan utgöra närmare 90 % av den.
ÅNGTURBINER FÖR FRAMDRIVNING
Figur 6 visar ångturbinen där hela arbetscykeln för denna typ av propeller observeras. Ångan som produceras i pannorna kommer att vara arbetsturbiner med högt, medelhögt och lågt tryck, vilka överför sin kraft med mycket hög hastighet till propellern via en varvtalsreducerare, som ansvarar för att anpassa turbinerna till propellern.
Denna typ av kraftverk har fördelen att det kan förbränna alla typer av bränsle, antingen flytande, gasformiga eller fasta, med nackdelen i samband med dieselmotorer att deras specifika bränsleförbrukning är betydligt högre.
Ångturbiner för framdrivning används ofta främst på fartyg som transporterar flytande gas, LNG, där lasten kokas av som bränsle som förbränns i pannorna.
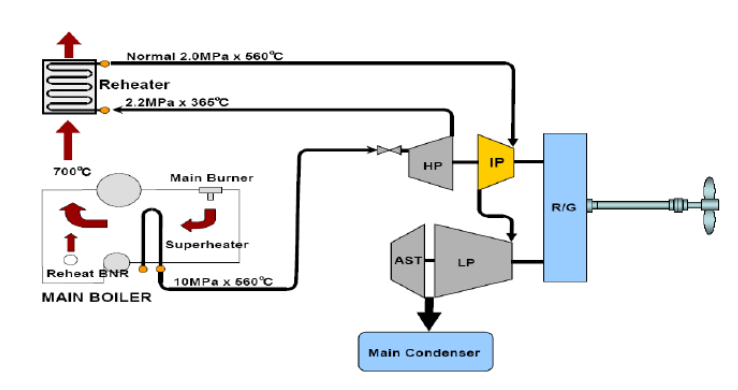
Figur 6: Utformning av framdrivningsångturbiner
FRAMDRIVNINGSGASTURBINER
I figur 7 visar vi en marin framdrivningsanläggning med gasturbiner som arbetar enligt Braytoncykeln med mellanliggande återuppvärmning. Lågtrycksturbinen är kopplad till propellern via en växellåda som har till funktion att anpassa turbinens varvtal till propellerhastigheten.
Denna typ av framdrivning är vanligare i krigsfartyg på handelsfartyg, främst på grund av dess höga bränsleförbrukning. Som en fördel kan vi säga att effekt-vikt-förhållandet och effekt-volym-förhållandet är mycket höga.
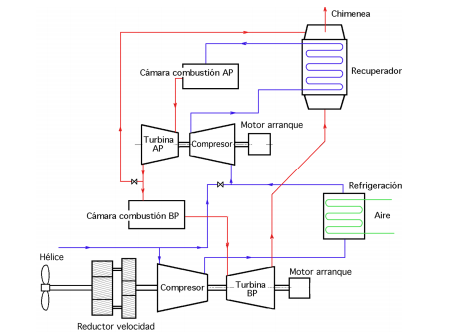
Figur 7: Utformning av framdrivningsgasturbiner
DIESELELEKTRISK FRAMDRIVNING
Figur 8 (a), (b) och (c) visar ett dieselelektriskt drivsystem. Denna konfiguration består huvudsakligen av fartygspropellrar som drivs av elmotorer till vilka de är direktkopplade.
Den elektricitet som krävs för dessa drivmotorer såväl som för fartygets övriga tjänster, hjälpmaskineri, däcksutrustning och belysning tillhandahålls av flera grupper av dieselgeneratorer. Tillsammans producerar dessa enheter fartygets totala erforderliga effekt.
Dieselmotorer används för att driva elgeneratorerna. Generellt kan dessa motorer drivas med både flytande och gasformiga bränslen och är vanligtvis medelvarviga fyrtaktsmodeller. Dieselelektrisk framdrivning används oftast i kryssningsfartyg och fartyg som kräver dynamisk positionering (DP).
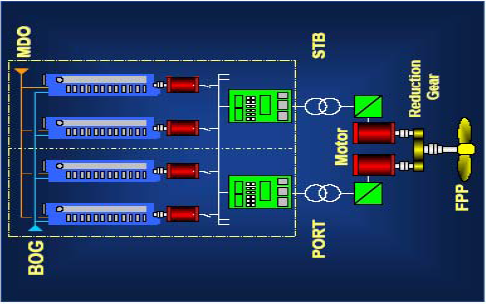
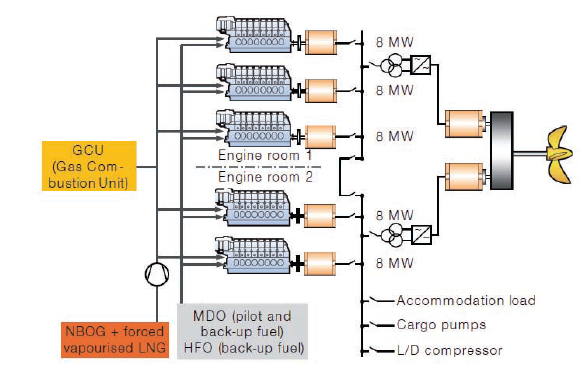
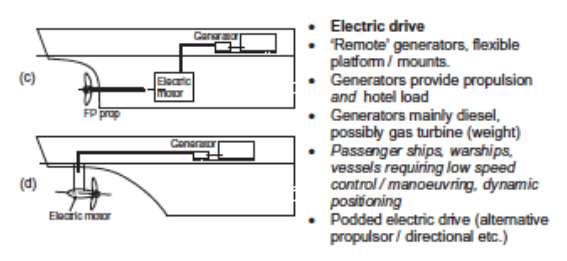
Figur 8: Dieselelektrisk drivlinjeöversikt
FRAMDRIVNING GASTURBIN-ÅNGTURBIN, KOMBINERAD CYKEL
Framdrivning som kallas kombinerad cykel innebär användning av två framdrivningsmaskinerier med olika arbetscykler. De mest använda hittills har varit diesel- eller gaskombinerade CODOG, kallad kombinerad gas eller gas COGOG, kombinerad gas och gas COGAG, kombinerad diesel och gas, CODAG, och kombinerad gas, el och ånga, COGES.
Alla ovanstående är kombinerade system för fartyg som kräver hög effekt och inte har mycket utrymme i maskinrummet, vilka vanligtvis monteras huvudsakligen på höghastighetsfartyg samt kryssningsfartyg och krigsfartyg.
I figur 9 har vi visat med hjälp av framdrivning gasturbin- och dieselmotorer, CODAG, kopplade till vattenstråle och till propellrarna via varvtalsreducerande växellådor. Detta system är ett system som använder diesel- och gasturbinmotorer oberoende av varandra, så att fartyget använder dieselmotorer med konventionella propellrar för att ge en genomsnittlig marschfart, och om man behöver en högre hastighet ställs in för att driva gasturbinen och driva vattenstrålen.
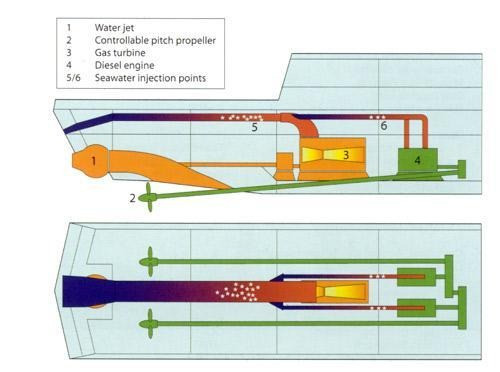
Figur 9: Framdrivningsgasturbin kombinerad ångturbin
I figur 10 har vi även ett framdrivningssystem med gasturbiner och dieselmotorer, CODAG, som genom en varvtalsreducerande växellåda anpassar varvtalet på både högvarviga och lågvarviga propellrar. Detta framdrivningssystem ska inte ingå i det som numera kallas kombinerad cykel och inte använda spillvärme från avgaser från motorer och ångturbiner för att producera ånga och använda i en ångturbin.
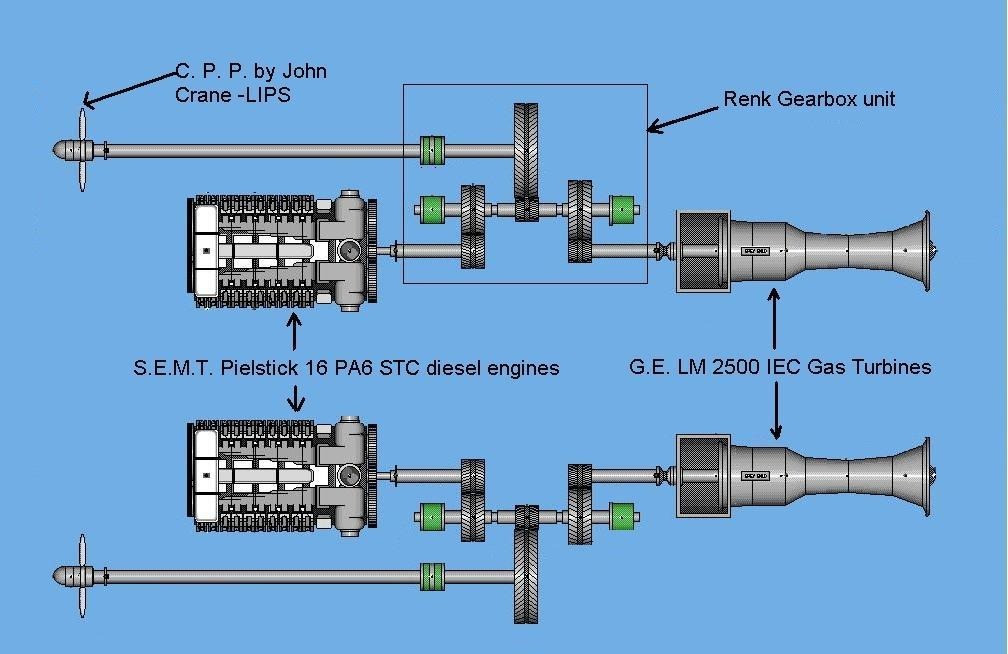
Figur 10: Framdrivningsgasturbin, kombinerad ångturbin med varvtalsreducerande växellåda
Figur 11 illustrerar en klassisk kombinerad framdrivningsanläggning, som består av två distinkta steg: den primära gascykeln och den sekundära ångcykeln.
Endast primärcykeln förbrukar bränsle. De högtemperaturavgaserna från denna cykel fångas upp av en värmeåtervinningsånggenerator (HRSG) för att producera ånga. Denna ånga driver sedan en sekundär turbin, vilket gör att den kombinerade verkningsgraden för båda cyklerna kan överstiga 50 %.
Båda turbinerna kan anslutas till en elgenerator som genererar den elektricitet som behövs för alla fartygets tjänster eller kan också anslutas till fartygets propellrar.
Denna typ av installation kan användas på de flesta fartyg för att utnyttja restvärmen från avgasmotorer och gasturbiner. Sedan 70-talet har tankfartyg haft en kombinerad cykelanläggning, där värmen från avgaserna från de viktigaste dieselmotorerna passerar genom en värmeåtervinningsavgas för att producera ånga. Ångan användes i en turbin kopplad till en elektrisk generator som producerade all elektricitet som behövdes för fartygens navigering.
Bränslet som används i dessa anläggningar kan vara flytande och gasformigt.
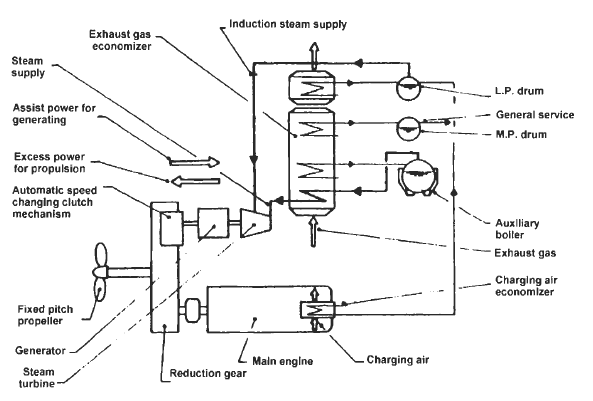
Figur 11: Klassisk kombinerad framdrivningsanläggning
I figur 12 har vi en framdrivningsanläggning med en kombinerad gasturbin och ångturbin för att producera elektricitet, COGES, till elmotorer för framdrivning. Denna typ av framdrivningsanläggning är vanligtvis monterad på kryssningsfartyg med eldrift.
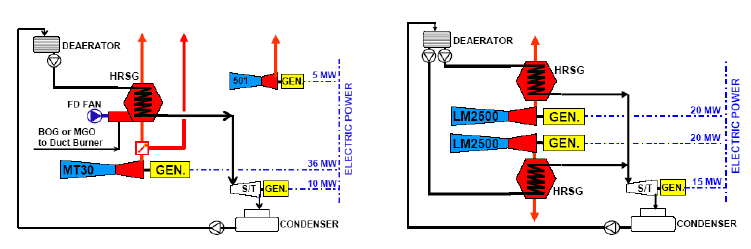
Figur 12: Framdrivningsanläggning med en kombinerad gasturbin.
I figur 13 har vi ett diagram som jämför prestanda och effekt hos alla typer av motorer som kan installeras ombord på en dubbel dieselmotor, som förbränner flytande och gasformiga bränslen.
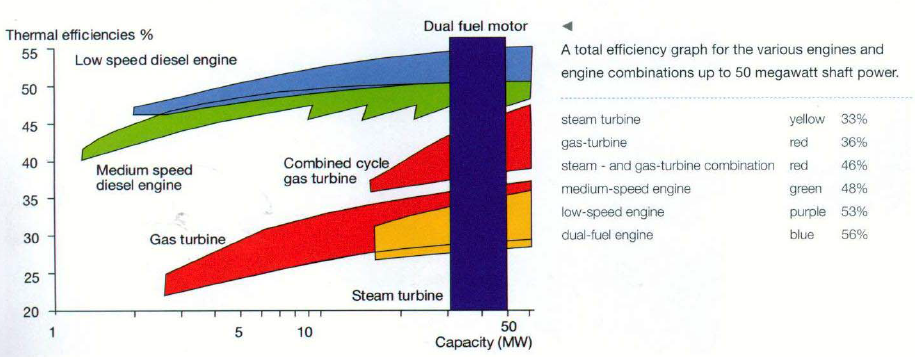
Figur 13: Grafisk jämförelse av effekt och prestanda hos olika motorer
Hjälpsystem för att generera elektricitet ombord på fartyg
Hjälpkraftsystemen på fartyget har, som namnet antyder, till uppgift att generera den elektriska kraft som behövs av fartygets övriga system, såsom framdrivning, belysning, luftkonditionering, hotell, reningsverk för grå- och svartvatten, anläggning för generering av sanitärt vatten, termisk maskinkylning, styrsystem etc. Utan hjälpsystemet skulle fartyget inte kunna utföra sin funktion att transportera varor av alla slag.
Figur 8 (a) och (b) visar två diagram över hjälpkraftverk, där denna energi går till huvudeldistributionscentralen.
Huvudväxel
Huvudställverket är en mellanliggande installation i fartygets strömfördelningskrets som förbinder kraftgeneratorer och strömförbrukare. Kraftgeneratorerna på fartyg är hjälpmotorer med generatorer, och förbrukarna är olika maskinrumsmaskinerier såsom elmotorer, fläktar, belysning, luftkonditionering etc.
Det är mycket viktigt att isolera alla typer av fel i ett elsystem som matas från huvudställverket (MSB), annars kommer det att påverka alla andra system som är anslutna till detsamma. Om sådan isolering inte tillhandahålls kan även en kortslutning i ett litet system orsaka strömavbrott i hela fartyget.
Därför används olika säkerhetsanordningar ombord på fartyg och installeras på huvudställverket (MSB) och elcentraler. Detta säkerställer säker och effektiv drift av maskiner och säkerhet för personalen från elektriska stötar även när ett system är felaktigt.
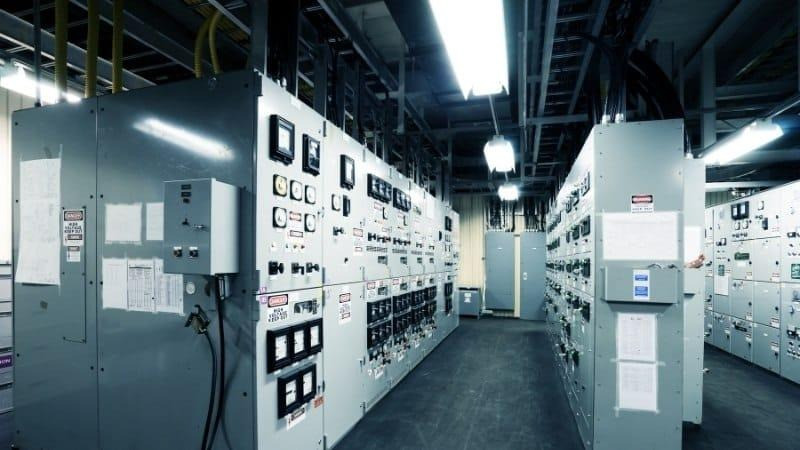
Figur 14: Huvudställverk i maskinrummet.
I figur 14 kan du se huvudställverket i maskinrummets styrning.
I figur 15 kan du se ett schema över kretsen för distribution av elektrisk energi ombord med generatorer och konsumenter.
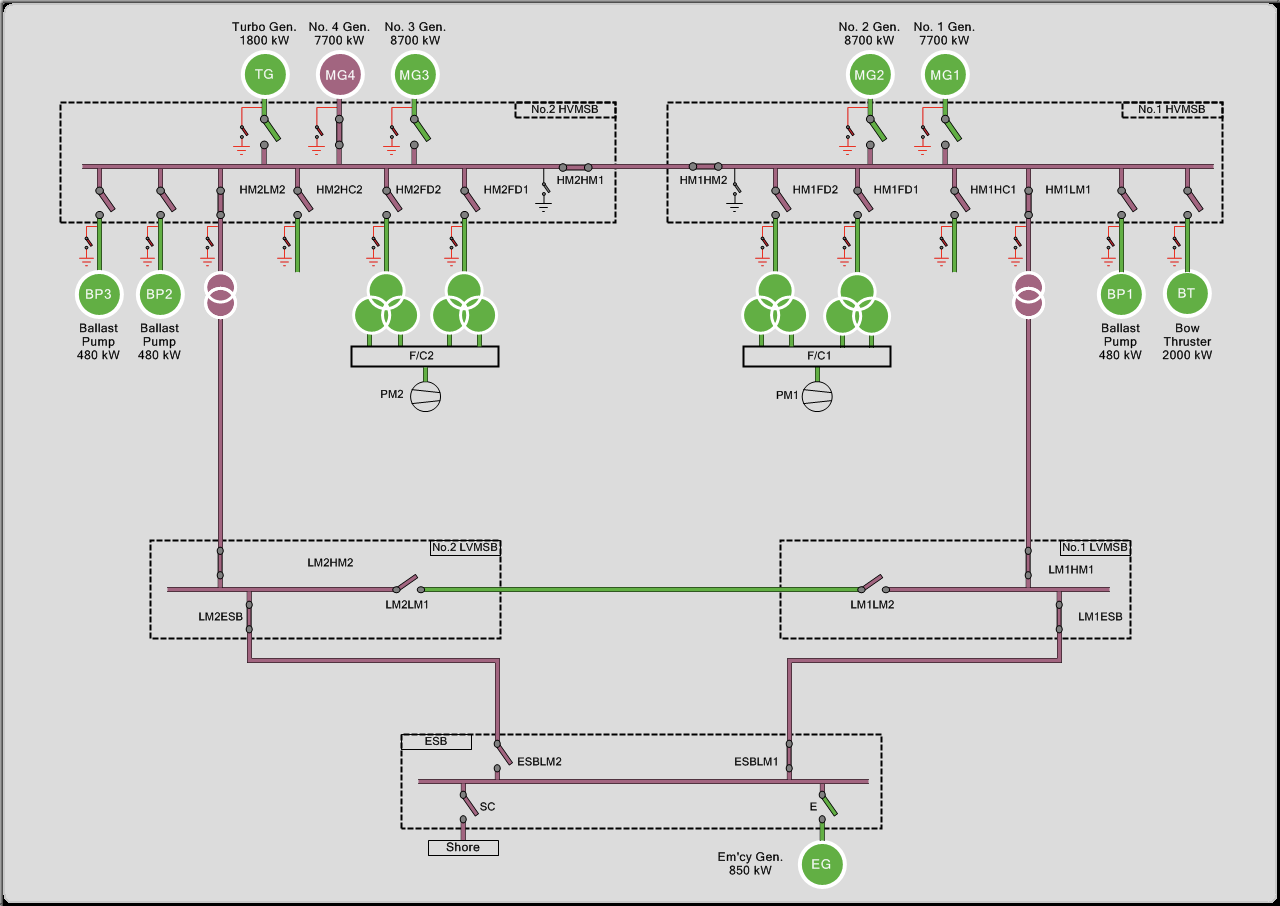
Figur 15: Schematisk bild av kretsen för elektrisk distribution
FARTYG MED AUTOMATISK STYRNING
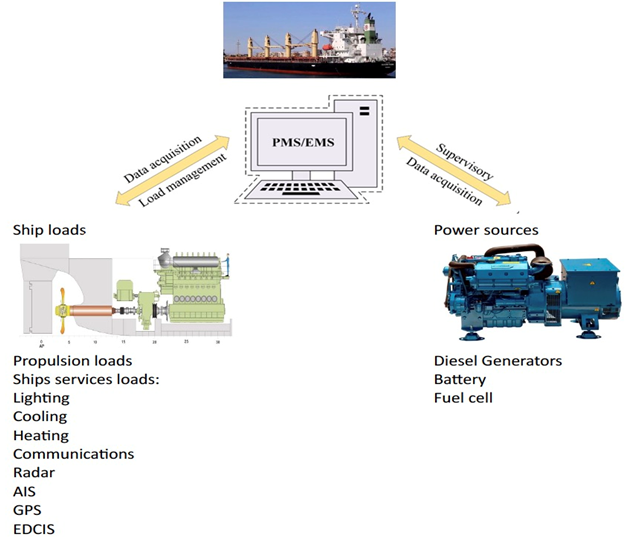
Figur 16: Datautbyte mellan energikällor och fartygsframdrivning
Sedan slutet av 1960-talet, med den ökande globaliseringen och tillämpningen av stordriftsfördelar inom sjötransporter, vilket har lett till en ökning av fartygens storlek för att minska kostnaden per transporterad varuenhet, har dessa byggts med automatiska kontroller för alla sina tjänster för att underlätta deras drift och effektivitet.
Den automatiska styrningen av fartygets olika funktioner är intern och har ingen direkt koppling till omgivningen, det vill säga ingen som inte befinner sig ombord på fartyget kan manipulera dessa automatiska kontroller. Som framgår av figur 16 kan datautbytet mellan energikällorna och fartygets framdrivning och dess funktioner endast manipuleras internt, av besättningsmedlemmarna själva som har tillgång till dem. Denna åtkomst kan ske av skäl som rör normal drift eller genom sabotage av fartygets kontroller.
Vi befinner oss just nu i den så kallade digitala tidsåldern, vilket av många anledningar tvingar sjötransporter att digitaliseras. Det vill säga, som framgår av figur 17, är all data från alla fartygets system kopplade via satellit till företaget på land. Detta skapar ett problem, en del har redan inträffat, att dessa data kan hackas och kontrolleras av personer utanför det maritima företaget och fartyget, vilket avsiktligt orsakar problem i fartygets verksamhet, vilket resulterar i olyckor av alla slag.
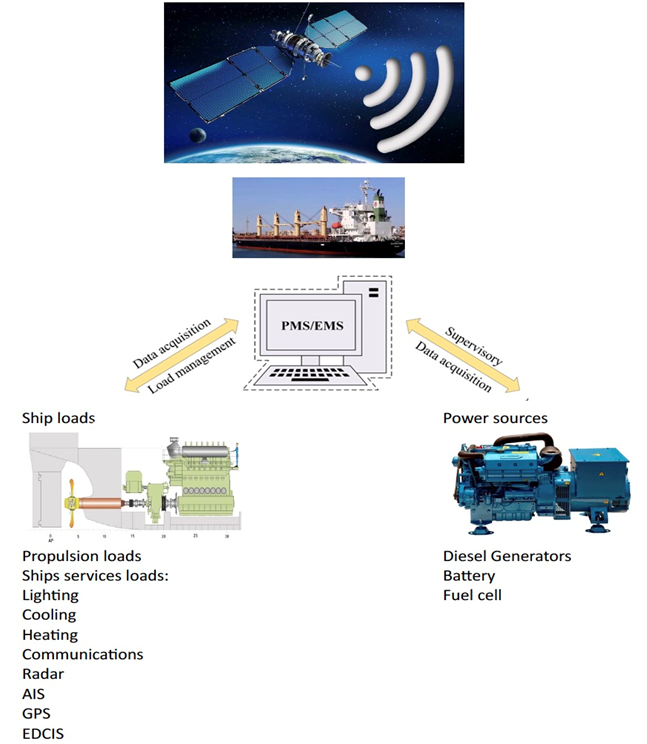
Figur 17: Digitalisering av fartyg
7. Mänskliga faktorer och cybersäkerhetskultur
Mänskliga faktorer spelar en avgörande roll inom maritim cybersäkerhet och påverkar hur individer ombord på fartyg interagerar med säkerhetsprotokoll, teknik och potentiella cyberhot. Trots tekniska framsteg är mänskliga fel fortfarande en av de främsta orsakerna till cyberincidenter inom sjöfartssektorn. Att hantera dessa utmaningar kräver att man främjar en cybersäkerhetsmedveten kultur där besättningsmedlemmar inte bara är medvetna om hot utan också aktivt deltar i att minska risker (Kessler & Craiger, 2021).
Viktiga aspekter av mänskliga faktorer inom maritim cybersäkerhet
1.Beteendemedvetenhet och psykologiska faktorer
- Mänskliga beslutsprocesser, fördomar och stressnivåer påverkar hur besättningsmedlemmar reagerar på cyberhot.
- Bristande m
- edvetenhet eller självbelåtenhet kan leda till försummelse i att följa bästa praxis för cybersäkerhet.
2.Utbildning och övning
- Kontinuerliga utbildningsprogram anpassade till olika besättningsroller hjälper till att ingjuta en cybersäkerhetsfokuserad inställning.
- Scenariobaserad träning och simulerade attacker förbereder besättningsmedlemmar för verkliga cyberincidenter (Schmidt et al., 2022).
3.Kommunikation och informationsdelning
- Öppna kommunikationskanaler mellan besättningsmedlemmar och IT-/säkerhetspersonal säkerställer snabb rapportering av potentiella säkerhetshot.
- Att uppmuntra en icke-straffande rapporteringskultur kan leda till tidig upptäckt av cyberincidenter.
4.Ergonomi och användarcentrerad design
- Att utforma cybersäkerhetssystem ombord på fartyg med användarupplevelsen i åtanke minskar sannolikheten för fel och bristande efterlevnad.
- Att se till att gränssnitten är intuitiva och lättnavigerade hjälper besättningsmedlemmarna att effektivt följa säkerhetsprotokollen.
5.Ledarskap och organisatoriskt inflytande
- Ledarskapets engagemang för cybersäkerhet sätter tonen för hela organisationen.
- Ansvar för cybersäkerhet bör vara tydligt definierat och besättningsmedlemmar bör uppmuntras att aktivt engagera sig i säkerhetsrutiner (IMO, 2021).
Att utveckla en stark cybersäkerhetskultur
En stark cybersäkerhetskultur går utöver policyer och teknik; den handlar om tankesätt och beteende. Viktiga initiativ för att stärka cybersäkerhetskulturen ombord inkluderar:
- Cybersäkerhetsövningar och simuleringar: Regelbundna praktiska övningar förbättrar beredskapen och insatseffektiviteten.
- Incitament för bästa praxis: Att uppmärksamma besättningsmedlemmar som följer exemplariska cybersäkerhetspraxis främjar en positiv säkerhetskultur.
- Samarbete mellan avdelningar: Cybersäkerhet är inte bara en IT-fråga; samarbete mellan avdelningar säkerställer omfattande riskhantering.
Genom att ta itu med mänskliga faktorer och främja en kultur av cybersäkerhetsmedvetenhet kan sjöfartsorganisationer avsevärt förbättra sin övergripande säkerhetsställning och motståndskraft mot cyberhot.
8. Regelverk och CIA-modellen
CIA-modellen är ett grundläggande verktyg inom cybersäkerhetshantering, särskilt betydelsefullt inom sjöfartssektorn. Den digitala omvandlingen inom sjöfarten, inklusive utvecklingen av IoT, ECDIS, GMDSS och hamnautomation, introducerar nya risker relaterade till dataskydd och driftskontinuitet. Implementering av avancerad teknik som kryptering, digitala signaturer och redundanssystem, i kombination med efterlevnad av regelverk, minimerar risken för cyberhot.
Definition av nyckelbegrepp
Sekretess avser att skydda data från obehörig åtkomst och avslöjande. Inom sjöfartssektorn gäller det information som reseplaner, lastuppgifter, besättnings- och passageraruppgifter samt detaljer om hamndrift. För att säkerställa sekretess används tekniker som kryptering (t.ex. AES-256), flerfaktorsautentiseringssystem och åtkomstkontroll för nätverk ombord.
Integritet säkerställer att data är korrekta, konsekventa och skyddade från obehöriga ändringar. Inom sjöfartssektorn läggs särskild vikt vid integriteten hos navigationssystem som ECDIS och AIS, vilka ger viktig information om fartygs kurs och position. Manipulerade AIS-data, som orsakar falska positionssignaler, utgör ett allvarligt hot mot sjösäkerheten. På liknande sätt kan förändrade data i ECDIS-kartor leda till navigationsfel. För att förhindra sådana problem implementeras digitala signaturer för att säkra kartuppdateringar mot manipulation, tillsammans med regelbundna integritetsrevisioner av data.
Tillgänglighet fokuserar på att upprätthålla kontinuerlig åtkomst till system och data, särskilt under kriser. Inom sjöfartssektorn inkluderar detta kommunikationssystem (t.ex. GMDSS), hamnlogistik och lasthantering, vilka måste vara i drift hela tiden för att säkerställa en smidig fortsättning av sjöfartsverksamheten.
Regelverk
Tillämpningen av CIA-modellen inom sjöfartssektorn stöds av ett flertal internationella och nationella bestämmelser. De viktigaste av dessa inkluderar:
- Resolution MSC.428(98) fastställd av Internationella sjöfartsorganisationen (IMO).
- Direktiv NIS2 (EU 2022/2555) antaget av Europaparlamentet och Europeiska unionens råd.
- IACS enhetliga krav E26 och E27, utvecklade av International Association of Classification Societies (IACS).
Resolution MSC.428(98)
Resolution MSC.428(98) föreskriver hantering av cyberhot inom säkerhetsledningssystem (SMS) för fartyg. Den behandlar skyddet av känsliga navigations- och operativa data för att förhindra obehörigt avslöjande. Resolutionen kräver också att data skyddas mot obehöriga modifieringar, vilket är avgörande för säker drift av system ombord. Dessutom betonar den behovet av att implementera åtgärder som säkerställer kontinuitet och tillgänglighet i realtid för fartygssystem.
Direktiv NIS2
Direktiv NIS2, som antagits av Europaparlamentet och Europeiska unionens råd, fungerar som en uppdatering av det tidigare NIS-direktivet. Denna förordning reglerar skyddet av kritisk infrastruktur, inklusive hamnar, fartyg och sjöfartssystem, i linje med principerna i CIA-modellen. Direktivet betonar dataskydd mot obehörig åtkomst, vilket är avgörande för att säkerställa sekretess. Det kräver mekanismer för att förhindra dataändringar i kritiska system och därigenom stödja dataintegriteten. En av direktivets viktigaste bestämmelser är att säkerställa kontinuiteten i kritiska tjänster, såsom sjötransporter, även under cyberattacker. Det ålägger också infrastrukturoperatörer att genomföra regelbundna säkerhetsrevisioner och implementera incidenthanteringsplaner.
IACS enhetliga krav E26/E27
IACS Unified Requirements E26/E27, utvecklade av International Association of Classification Societies (IACS), fokuserar på att skydda fartygssystem från cyberhot. Dessa riktlinjer specificerar tekniska och organisatoriska åtgärder för att skydda navigations- och operativa system från obehörig åtkomst och manipulation. De betonar vikten av dataintegritet genom implementering av verifieringsmekanismer och realtidsövervakning av system. Dessutom framhäver E26/E27 behovet av kontinuitet i kritiska system, såsom framdrivningssystem, för att minimera risken för driftstörningar.
Exempel på tillämpning av CIA-modellen
Inom sjöfartssektorn finner CIA-modellen praktisk tillämpning i ett flertal situationer som rör skydd av data och system. Den viktigaste händelsen som belyser vikten av datatillgänglighet och robusta återställningsplaner var NotPetya-ransomware-attacken mot Maersk 2017, vars detaljer kommer att diskuteras i nästa kapitel.
Ett exempel på förlust av dataintegritet var AIS-manipulationen i Persiska viken 2019, där falska signaler vilseledde fartyg till fel platser. DoS-attacker mot europeiska hamnar, såsom Antwerpen, störde logistiken genom att överbelasta system, vilket effektivt mildrades genom brandväggar och IDS/IPS. År 2021 ledde falska data i ECDIS-system till felaktiga kurser, vilket åtgärdades genom implementering av digitala signaturer.
Dessa exempel visar hur CIA-modellen stöder skyddet av data och system inom sjöfartssektorn, minskar riskerna för cyberhot och säkerställer operativ kontinuitet inom sjöfarten.
9. Fallstudie: Maersk NotPetya-cyberattacken
En av de värsta cyberincidenterna i modern tid var NotPetya-attacken 2017 mot Maersk, en världsledande aktör inom sjöfart. Denna ransomware, förklädd till en legitim ukrainsk programuppdatering, lyckades sprida sig snabbt och drabbade tusentals organisationer inom olika branscher. Påverkan på Maersk var förödande och orsakade massiva störningar i företagets globala verksamhet.
Attacken utlöstes av en komprometterad uppdatering av redovisningsprogramvaran MEDoc, som används flitigt i Ukraina. Även om NotPetya initialt uppfattades som traditionell ransomware, visade efterföljande analyser att det primära målet var dataförstörelse snarare än utpressning. Maersks IT-system var helt komprometterade, inklusive de som används för att hantera bokningar, spåra containrar och planera hamnverksamhet. Som ett resultat förlamades hamnterminaler runt om i världen, och företaget kunde inte behandla order eller koordinera logistikaktiviteter på flera dagar.
Attackens ekonomiska konsekvenser för Maersk var betydande, med direkta förluster uppskattade till över 300 miljoner dollar. De indirekta kostnaderna, inklusive de som var förknippade med att återställa kundernas förtroende och de investeringar som behövdes för att förhindra liknande incidenter, var dock sannolikt mycket högre. Maersks tekniska team var tvungna att ominstallera cirka 4 000 servrar, 45 000 datorer och 2 500 applikationer på rekordtid, vilket visar företagets motståndskraft och respons.
En avgörande faktor för att möjliggöra en snabb återställning var förekomsten av en backupserver i ett isolerat datacenter i Ghana. Denna server, som klarade sig oskadd från attacken, tillhandahöll de data som behövdes för att återställa systemen. Denna incident belyste vikten av redundanta backupinfrastrukturer och katastrofåterställningsmetoder.
Återhämtningen möjliggjordes också tack vare internationellt samarbete. Maersk drog nytta av stöd från partnerföretag, myndigheter och den globala gemenskapen av cybersäkerhetsexperter. Denna nivå av samarbete var avgörande för att begränsa attackens effekter och säkerställa verksamhetens kontinuitet.
En annan aspekt som är värd att lyfta fram är den inneboende sårbarheten hos integrerade digitala infrastrukturer. Maersks system var globalt sammankopplade för att underlätta effektiv drift, men denna sammankoppling gjorde att skadlig kod kunde sprida sig snabbt i hela nätverket. Bristen på korrekt nätverkssegmentering var en nyckelfaktor som bidrog till attackens omfattning. Om kritiska segment av nätverket hade isolerats skulle effekten ha varit mycket mindre.
NotPetya-incidenten belyste också vikten av att övervaka och uppdatera programvara. Användningen av en komprometterad version av MEDoc visade hur sårbara företag kan vara om de inte regelbundet kontrollerar sina uppdaterade källor. Denna lärdom är relevant för hela sjöfartsindustrin, där programuppdateringar är avgörande för att upprätthålla säkerheten i kritiska system.
Händelsen blev en vändpunkt i förståelsen av cyberrisker globalt. Efter attacken implementerade Maersk ytterligare åtgärder för att förbättra cybermotståndskraften, inklusive betydande investeringar i avancerade säkerhetslösningar, såsom realtidsövervakning av nätverk och system för intrångsdetektering och -förebyggande (IDS/IPS). Företaget lade särskild vikt vid att utbilda anställda för att känna igen tecken på potentiella attacker och att reagera snabbt i krissituationer.
Attacken mot Maersks inverkan hade också bredare konsekvenser för branschen. Sjöfartsoperatörer runt om i världen började omvärdera sina cybersäkerhetsstrategier och insåg att sådana incidenter kan påverka inte bara lönsamheten utan även den globala säkerheten. IMO intensifierade ansträngningarna för att införa strikta cybersäkerhetsstandarder, och företag i branschen började samarbeta närmare för att utveckla gemensamma bästa praxis.
Ett annat viktigt resultat av händelsen var medvetenheten om behovet av transparens och effektiv kommunikation under och efter en cyberattack. Maersk visade vikten av tydlig kommunikation med partners och kunder genom att regelbundet uppdatera om återhämtningens framsteg. Denna metod bidrog till att minimera attackens anseendepåverkan och belyste den viktiga rollen av kommunikationsstrategier i krishantering. Sammanfattningsvis är Maersk-fallet ett tydligt exempel på komplexiteten i cyberrisker inom sjöfartsindustrin och behovet av välplanerade proaktiva och reaktiva åtgärder.
Sammanfattningsvis är Maersk-fallet ett talande exempel på komplexiteten i cyberrisker inom sjöfartsindustrin och behovet av välplanerade proaktiva och reaktiva åtgärder. Lärdomarna från denna incident kan tjäna som vägledning för hela branschen och belysa vikten av samarbete, investeringar i säkerhet och utveckling av en organisationskultur inriktad på cyberskydd.
10. Slutsats
Sammanfattningsvis innebär den digitala övergången inom sjöfartssektorn både möjligheter och utmaningar. Tekniska framsteg driver effektivitet, men de introducerar också nya risker som måste mildras genom robusta cybersäkerhetsåtgärder. Detta kapitel har beskrivit de viktigaste drivkrafterna för digitalisering och deras inverkan på sjöfartsverksamheten, och betonar behovet av starka cybersäkerhetspraxis för att säkra alltmer sammankopplade system.
Att förstå skillnaderna mellan IT och OT i det maritima sammanhanget är avgörande för att hantera cybersäkerhetsproblem, eftersom båda teknikerna fyller olika men lika viktiga funktioner. Integrationen av IoT-tekniker komplicerar säkerhetsarbetet ytterligare men erbjuder också nya möjligheter till innovation och förbättrad verksamhet. Den mänskliga faktorn spelar en avgörande roll för att minska risker, och att främja en cybersäkerhetskultur bland besättningen är avgörande för att säkerställa säkerhetsprotokollens effektivitet.
Slutligen undersöker kapitlet regelverk och hur de bidrar till att vägleda cybersäkerhetspraxis inom sjöfartssektorn, med fokus på CIA-modellen som ett grundläggande ramverk för att bedöma och förbättra säkerheten. Verkliga exempel, såsom cyberattacken Maersk NotPetya , illustrerar ytterligare de allvarliga konsekvenserna av cyberhot och understryker vikten av proaktiva cybersäkerhetsåtgärder inom sjöfartsindustrin.
I takt med att sjöfartssektorn fortsätter att utvecklas är det avgörande för organisationer att anta heltäckande cybersäkerhetsstrategier som tar itu med både tekniska och mänskliga sårbarheter. Att säkerställa säkerheten för sjöfartsoperationer handlar inte bara om att förhindra cyberattacker utan också om att främja en kultur av medvetenhet, ansvar och kontinuerlig förbättring av cybersäkerhetspraxis.