Kapitel 7 - Teori
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Swedish |
| Book: | Kapitel 7 - Teori |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 11:18 PM |
Description
Regelverk för maritim cybersäkerhet
1. Introduktion
I takt med att sjöfartssektorn i allt högre grad anammar digital transformation, utvecklas regelverket kring cybersäkerhet för att säkerställa att organisationer följer bästa praxis och upprätthåller säkerheten för kritiska maritima system. Skyddet av sjöfartsverksamhet mot cyberhot handlar inte bara om operativ säkerhet utan även om efterlevnad av lagar. Detta kapitel utforskar de viktigaste cybersäkerhetsreglerna som styr sjöfartsindustrin, med fokus på ramverk och riktlinjer från Internationella sjöfartsorganisationen (IMO), branschstandarder som ISO 27001 och NIST, samt relevanta lagar som den allmänna dataskyddsförordningen (GDPR).
Vi börjar med en detaljerad titt på IMO:s riktlinjer, särskilt resolution MSC.428(98), som tillhandahåller internationella standarder för cybersäkerhet inom sjöfartsindustrin. Kapitlet utforskar sedan rollen av cyberförsäkring och ansvarsfrågor, och belyser vikten av skydd och de rättsliga konsekvenserna av cyberincidenter. Vidare undersöker vi hur ramverk som ISO 27001, NIST och GDPR kan hjälpa organisationer att minska risker och säkerställa efterlevnad av cybersäkerhetsregler. Slutligen återkommer vi till Maersks fallstudie och analyserar de lärdomar om efterlevnad som dragits från deras återhämtningsprocess.
2. IMO-riktlinjer och resolution MSC.428(98)
Översikt över IMO-resolution MSC.428(98) och dess krav på att införliva cyberriskhantering i säkerhetsledningssystemet (SMS)
Internationella sjöfartsorganisationen (IMO) har erkänt det växande hotet från cyberrisker för sjöfartssektorn. För att hantera dessa utmaningar antogs IMO:s resolution MSC.428(98), som föreskriver att cyberriskhantering ska integreras i säkerhetsledningssystemet (SMS) senast den 1 januari 2021. Resolutionen betonar att redare och operatörer måste bedöma cybersäkerhetsrisker och genomföra åtgärder för att skydda sina fartyg och system ombord.
Viktiga aspekter av IMO-resolution MSC.428(98) inkluderar:
- Kravet på att rederier ska integrera cybersäkerhet i sina befintliga SMS-system.
- En riskbaserad metod för att identifiera och mildra cyberhot.
- Vikten av kontinuerlig övervakning, uppdatering och förbättring av cybersäkerhetspraxis.
- Erkännandet av befintliga branschriktlinjer, såsom de från BIMCO, IACS och den amerikanska kustbevakningen (BIMCO et al., 2020; IACS, 2021).
Hur man säkerställer efterlevnad av IMO:s cybersäkerhetsrekommendationer
Efterlevnad av IMO:s riktlinjer för cybersäkerhet kräver:
- Riskbedömning: Identifiera potentiella cyberhot mot system ombord och utvärdera deras inverkan (IMO, 2017a).
- Implementering av riskreducerande strategier: Tillämpa säkerhetsåtgärder, såsom brandväggar, åtkomstkontroller och intrångsdetekteringssystem (Sowmya & Anita, 2023).
- Personalutbildning och medvetenhet: Utbilda personal om bästa praxis för cybersäkerhet, nätfiskeattacker och säker systemanvändning.
- Planering för incidenthantering: Att etablera ett ramverk för att upptäcka, reagera på och återhämta sig från cyberincidenter.
- Regelbundna granskningar och uppdateringar: Säkerställer att SMS-policyer återspeglar de senaste hoten och branschutvecklingen.
Cyberteknik har blivit avgörande för drift och hantering av ett flertal system som är avgörande för sjöfartens säkerhet och skyddet av den marina miljön. I vissa fall ska dessa system uppfylla internationella standarder och flaggadministrationens krav. De sårbarheter som skapas genom åtkomst till, sammankoppling eller nätverksuppkoppling av dessa system kan dock leda till cyberrisker som bör åtgärdas. Sårbara system kan inkludera, men är inte begränsade till:
- Brosystem
- Lasthanterings- och styrsystem
- Framdrivnings- och maskinhanteringssystem och effektregleringssystem
- Åtkomstkontrollsystem
- System för passagerartrafik och hantering
- Passagerarvända offentliga nätverk
- Administrativa system och system för besättningsvälfärd
- Kommunikationssystem
Skillnaden mellan informationsteknologi och operativa tekniska system bör beaktas. Informationsteknologiska system kan betraktas som fokuserade på användningen av data som information. Operativa tekniska system kan betraktas som fokuserade på användningen av data för att styra eller övervaka fysiska processer. Dessutom bör skyddet av information och datautbyte inom dessa system också beaktas.
Även om dessa tekniker och system ger betydande effektivitetsvinster för sjöfartsnäringen, utgör de också risker för kritiska system och processer kopplade till driften av system som är integrerade i sjöfarten. Dessa risker kan bero på sårbarheter som uppstår på grund av otillräcklig drift, integration, underhåll och design av cyberrelaterade system, samt på avsiktliga och oavsiktliga cyberhot.
Hot uppstår genom skadliga handlingar (t.ex. hacking eller införande av skadlig programvara) eller oavsiktliga konsekvenser av godartade handlingar (t.ex. programvaruunderhåll eller användarbehörigheter). I allmänhet exponerar dessa handlingar sårbarheter (t.ex. föråldrad programvara eller ineffektiva brandväggar) eller utnyttjar en sårbarhet i operativ eller informationsteknologisk information. Effektiv cyberriskhantering bör beakta båda typerna av hot.
Sårbarheter kan bero på brister i design, integration och/eller underhåll av system, samt brister i cyberdisciplinen. I allmänhet, där sårbarheter inom operativ och/eller informationsteknik exponeras eller utnyttjas, antingen direkt (t.ex. svaga lösenord som leder till obehörig åtkomst) eller indirekt (t.ex. avsaknad av nätverkssegregering), kan det få konsekvenser för säkerheten och informationens konfidentialitet, integritet och tillgänglighet. Dessutom, när operativa och/eller informationsteknikssårbarheter exponeras eller utnyttjas, kan det få konsekvenser för säkerheten, särskilt där kritiska system (t.ex. bronavigering eller huvudframdrivningssystem) äventyras.
Effektiv hantering av cyberrisker bör också beakta säkerhetskonsekvenser till följd av exponering eller utnyttjande av sårbarheter i IT-system. Detta kan bero på felaktig anslutning till operativa tekniska system eller på felaktigheter i förfarandet hos operativ personal eller tredje part, vilket kan äventyra dessa system (t.ex. olämplig användning av flyttbara medier såsom ett minneskort).
Dessa snabbt föränderliga tekniker och hot gör det svårt att hantera dessa risker enbart genom tekniska standarder. Därför rekommenderar dessa riktlinjer en riskhanteringsmetod för cyberrisker som är motståndskraftig och utvecklas som en naturlig förlängning av befintliga säkerhets- och trygghetshanteringsmetoder.
Vid bedömning av potentiella källor till hot och sårbarheter och tillhörande riskreduceringsstrategier bör flera potentiella kontrollalternativ för cyberriskhantering också beaktas, inklusive bland annat lednings-, operativa eller procedurmässiga och tekniska kontroller.
Ansökan
Dessa riktlinjer är främst avsedda för alla organisationer inom sjöfartsbranschen och är utformade för att uppmuntra säkerhetshantering inom cyberområdet.
Med insikten att inga två organisationer inom sjöfartsbranschen är desamma, uttrycks dessa riktlinjer i allmänna termer för att ha en bred tillämpning. Fartyg med begränsade cyberrelaterade system kan finna att en enkel tillämpning av dessa riktlinjer är tillräcklig; fartyg med komplexa cyberrelaterade system kan dock kräva en större omsorgsnivå och bör söka ytterligare resurser genom välrenommerade bransch- och myndighetspartners.
Element i cyberriskhantering
I dessa riktlinjer avses med cyberriskhantering processen att identifiera, analysera, bedöma och kommunicera en cyberrelaterad risk och acceptera, undvika, överföra eller mildra den till en acceptabel nivå, med beaktande av kostnader och fördelar för intressenterna med vidtagna åtgärder.
Målet med hantering av cyberrisker inom sjöfarten är att stödja säker och trygg sjöfart, som är operativt motståndskraftig mot cyberrisker.
Effektiv hantering av cyberrisker bör börja på ledningsnivå. Den högsta ledningen bör integrera en kultur av medvetenhet om cyberrisker på alla nivåer i en organisation och säkerställa en holistisk och flexibel cyberriskhanteringsordning som är i kontinuerlig drift och ständigt utvärderas genom effektiva feedbackmekanismer.
En vedertagen metod för att uppnå ovanstående är att heltäckande bedöma och jämföra en organisations nuvarande och önskade ställning för cyberriskhantering. En sådan jämförelse kan avslöja brister som kan åtgärdas för att uppnå riskhanteringsmål genom en prioriterad plan för cyberriskhantering. Denna riskbaserade metod gör det möjligt för en organisation att bäst tillämpa sina resurser på det mest effektiva sättet.
Dessa riktlinjer presenterar de funktionella element som stöder effektiv hantering av cyberrisker. Dessa funktionella element är inte sekventiella – alla bör vara samtidiga och kontinuerliga i praktiken och bör införlivas på lämpligt sätt i ett riskhanteringsramverk:
- Identifiera: Definiera personalroller och ansvar för hantering av cyberrisker och identifiera de system, tillgångar, data och kapaciteter som, vid störningar, utgör risker för fartygens verksamhet.
- Skydda: Implementera riskkontrollprocesser och -åtgärder samt beredskapsplanering för att skydda mot en cyberhändelse och säkerställa kontinuitet i sjöfarten.
- Upptäck: Utveckla och implementera aktiviteter som krävs för att upptäcka en cyberhändelse i tid.
- Åtgärda: Utveckla och implementera aktiviteter och planer för att skapa motståndskraft och återställa system som är nödvändiga för sjöfartsverksamhet eller tjänster som försämrats på grund av en cyberhändelse.
- Återställning: Identifiera åtgärder för att säkerhetskopiera och återställa cybersystem som är nödvändiga för sjöfartsoperationer som påverkats av en cyberhändelse.
Dessa funktionella element omfattar aktiviteterna och de önskade resultaten av effektiv cyberriskhantering i kritiska system som påverkar sjöfartsoperationer och informationsutbyte och utgör en pågående process med effektiva återkopplingsmekanismer.
Effektiv hantering av cyberrisker bör säkerställa en lämplig nivå av medvetenhet om cyberrisker på alla nivåer i en organisation. Nivån av medvetenhet och beredskap bör vara lämplig i förhållande till roller och ansvar i systemet för hantering av cyberrisker.
Bästa praxis för implementering av cyberriskhantering
Den metod för hantering av cyberrisker som beskrivs här ger en grund för bättre förståelse och hantering av cyberrisker, vilket möjliggör en riskhanteringsmetod för att hantera cyberhot och sårbarheter. För detaljerad vägledning om hantering av cyberrisker bör användare av dessa riktlinjer även hänvisa till medlemsstaternas regeringars och flaggadministrationers krav, samt relevanta internationella och branschstandarder och bästa praxis.
Ytterligare vägledning och standarder kan inkludera, men är inte begränsade till:
- Riktlinjerna för cybersäkerhet ombord på fartyg har tagits fram och stödts av ICS, IUMI, BIMCO, OCIMF, INTERTANKO, INTERCARGO, InterManager, WSC och SYBAss.
- Konsoliderad IACS -rekommendation om cybermotståndskraft (Rek. 166).
- SO/IEC 27001-standarden för informationsteknik – Säkerhetstekniker – Ledningssystem för informationssäkerhet – Krav. Publicerad gemensamt av Internationella standardiseringsorganisationen (ISO) och Internationella elektrotekniska kommissionen (IEC).
- United States National Institute of Standards and Technologys ramverk för att förbättra cybersäkerheten inom kritisk infrastruktur ( NIST-ramverket).
- IAPH:s riktlinjer för cybersäkerhet för hamnar och hamnanläggningar.
3. Cyberförsäkring och ansvarsöverväganden
I en era av digitalisering av praktiskt taget alla aspekter av ekonomisk aktivitet är cyberhot en av de största utmaningarna för företag, offentliga institutioner och icke-statliga organisationer. Bara år 2024 uppgick de globala förlusterna relaterade till cyberbrottslighet till cirka 9,5 biljoner amerikanska dollar. Jämfört med nationella ekonomier är detta belopp endast lägre än storleken på USA:s och Kinas. Incidenter som dataläckor, ransomware-attacker eller sabotage av IT-infrastruktur ledde ofta till enorma ekonomiska, anseendemässiga och juridiska förluster. Svaret på dessa hot är utvecklingen av cyberförsäkringsmarknaden, som växer dynamiskt runt om i världen. Cyberförsäkringar syftar till att mildra de ekonomiska effekterna av incidenter, men de tvingar också företag att implementera lämpliga säkerhetsstandarder.
I takt med att cyberhoten inom sjöfartsindustrin ökar, vänder sig företag till cyberförsäkringar som ett riskhanteringsverktyg för att mildra ekonomiska förluster från cyberincidenter. Att förstå försäkringsskydd och ansvarsfrågor är dock avgörande.
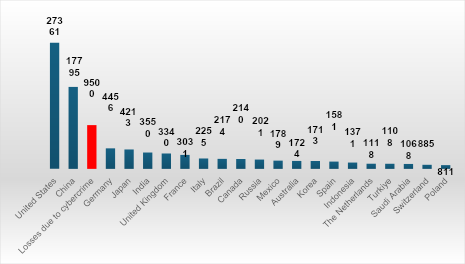
Figur 18 Jämförelse av BNP i miljarder dollar per land år 2023. Uppgifter om förluster från cyberbrottslighet är från 2024.
3.1. Översikt över cyberförsäkringar
Cyberförsäkringar blir ett viktigt verktyg för att mildra ekonomiska förluster till följd av cyberincidenter inom sjöfartssektorn. Dessa försäkringar täcker vanligtvis:
- Dataintrång och förlust av känslig information, inklusive besättnings- och passagerarregister.
- Avbrott i verksamheten orsakade av cyberattacker, såsom driftsstopp och fraktförseningar.
- Kostnader i samband med kriminaltekniska undersökningar, regelefterlevnad och kriskommunikationshantering.
- Lösenbetalningar vid ransomware-attacker, samt kostnader relaterade till förhandlingar och dataåterställning.
- Juridiska avgifter och ansvarskrav till följd av cyberincidenter, inklusive tredjepartskrav på grund av dataförlust eller tjänsteavbrott.
- Ryktesskador och tillhörande PR-kostnader för att återuppbygga förtroendet för berörda rederier.
Med tanke på komplexiteten hos maritima cyberrisker är det avgörande för redare och operatörer att noggrant utvärdera policyns täckning och säkerställa att den är i linje med branschspecifika hot, regelkrav och utvecklande cyberattacktaktik.
Definition och egenskaper
Cyberförsäkring är en relativt ny och alltmer populär finansiell produkt som syftar till att skydda organisationer från konsekvenserna av digitala incidenter. Dessa försäkringar varierar avsevärt beroende på försäkringsgivaren och kundens egenskaper, men alla syftar till att begränsa ekonomiska förluster och hantera marknaden i den digitala tidsåldern.
Skyddets omfattning
De flesta cyberpolicyer täcker:
a) skadestånd till första part
- kostnader för att återställa system och data efter en attack
- kostnader för driftstopp och intäktsbortfall
- kostnader för att meddela individer vars data har blivit utsatta för dataintrång
- kostnader för datorforensik och kriskonsulttjänster
- kostnader för PR och rykteshantering
- kostnader för lösensummor (vid ransomware)
b) skador till tredje part
- krav från kunder och affärspartners till följd av ett dataintrång
- kostnader för juridiskt försvar och förlikningar
- administrativa böter och regulatoriska sanktioner
- intrång i immateriella rättigheter i den digitala miljön
Policypersonalisering och riskbedömning
Försäkringsbolag genomför ofta en säkerhetsrevision innan de skriver på ett avtal, där de bland annat bedömer:
- IT-säkerhetsnivån (brandväggar, kryptering, åtkomstkontroll)
- policyer för incidenthantering och respons
- nivån på medarbetarutbildning inom cyberhot
- historia av tidigare incidenter
En sådan riskbedömning är nödvändig på grund av optimeringen av cyberförsäkringskostnaderna för både försäkringsbolaget och klienten.
Typiska ansvarsfriskrivningar
Cyberpolicyer kanske inte täcker:
- krigföring och cyberterrorism (såvida inte en ytterligare klausul har köpts in)
- avsiktliga eller grovt oaktsamma handlingar av anställda
- skada till följd av användning av olaglig programvara
- brist på systemuppdateringar och säkerhetsuppdateringar (patchhantering)
Viktiga leverantörer av cyberförsäkringar för sjöfartsindustrin
I takt med att cyberriskerna eskalerar inom sjöfart och hamnlogistik har flera ledande försäkringsbolag utvecklat specialiserade cyberförsäkringsprodukter skräddarsydda för sjöfartsindustrin. Några av dem är:
- Beazley plc: Ett brittiskt försäkringsbolag känt för sin specialisering inom cyber-, marin- och återförsäkringsprodukter. Beazley har cirka 8 % av den globala försäkringsmarknaden. År 2024 lanserade företaget Beazley Security, vilket inkluderar Managed Extended Detection and Response (MXDR)-tjänster för att hjälpa kunder att proaktivt hantera cyberhot.
- Hiscox Ltd: Ett anglo-bermudiskt försäkringsbolag som erbjuder ett brett utbud av specialförsäkringar, inklusive marina och cyberrisker. Som en försäkringsgivare hos Lloyd's of London erbjuder Hiscox skydd för cyberhot som påverkar hamnar och terminaloperatörer, inklusive dataintrång och driftstörningar.
- WTW (Willis Towers Watson): Ett globalt rådgivnings- och mäklarföretag som introducerade CyNav, en skräddarsydd cyberförsäkring för hamnar och terminaler. CyNav täcker förluster på grund av driftstopp, ansvar till tredje part, felleveranser av last och krishanteringskostnader.
- Gard: Ett norskt marinförsäkringsbolag och den största medlemmen i International Group of P&I Clubs. Gard erbjuder P&I (skydd och ersättning), marin- och energiförsäkring, inklusive skräddarsydd täckning för cyberrisker i samband med offshoreverksamhet och sjöfartslogistik.
- Skuld: En internationell norsk P&I-klubb med huvudkontor i Oslo. Skuld specialiserar sig på skydds- och ansvarsförsäkring, rättsligt försvar och offshore-risktäckning, och betjänar redare och sjöfartsoperatörer globalt med cyberrekommendationer tillgängliga.
- Colonnade Insurance SA: Ett försäkringsbolag som erbjuder Cyber Guard, en försäkring som täcker skador orsakade av phishing och social engineering, samt kostnaden för att återställa IT-system. Även om försäkringen är mer generell i sin omfattning kan den anpassas för att passa sjöfartskunder, särskilt de som är involverade i logistik och hamninfrastruktur.
3.2. Ansvarsöverväganden och cyberintrång
Sjöfartsoperatörer måste noggrant utvärdera ansvarsrisker i samband med cyberintrång. Underlåtenhet att följa cybersäkerhetsregler som IMO och GDPR kan leda till betydande påföljder, rättsliga åtgärder och skador på anseendet. Cyberattacker som orsakar ekonomisk eller operativ skada för tredje part kan leda till rättsliga anspråk från kunder, partners eller intressenter, inklusive de som rör störningar i leveranskedjan, lastförseningar eller miljörisker. Dessutom inkluderar avtalsavtal som charterkontrakt, försäkringar och leverantörsavtal ofta specifika cybersäkerhetsskyldigheter, och bristande efterlevnad kan utlösa ekonomiska påföljder eller tvister. Dataintrång som involverar besättnings- eller passagerarinformation utgör ytterligare risker, vilket potentiellt kan leda till stämningar, ersättningskrav och myndighetsgranskning enligt dataskyddslagar. Slutligen kan organisationer som inte implementerar tillräckliga cybersäkerhetsåtgärder hållas ansvariga för vårdslöshet. Att visa tillbörlig aktsamhet genom proaktiva säkerhetsrutiner och efterlevnad av branschstandarder är avgörande för att minska dessa risker (IACS, 2021).
Regleringsansvar
Med införandet av moderna dataskyddsföreskrifter som GDPR (EU), CCPA (USA) och LGPD (Brasilien) har organisationers ansvar för att skydda personuppgifter ökat avsevärt. Företag måste implementera lämpliga tekniska och organisatoriska åtgärder, rapportera dataintrång inom 72 timmar enligt GDPR och ge individer möjlighet att få tillgång till, ändra och radera sina personuppgifter.
Avtalsrättsligt och interorganisatoriskt ansvar
Moderna företag arbetar ofta med dussintals externa leverantörer av IT-, moln- eller betaltjänster. Varje sådan relation kräver ett databehandlingsavtal och en tydlig definition av ansvarsomfattningen.
Ett databehandlingsavtal som överensstämmer med GDPR måste innehålla:
- en förklaring av vem som är personuppgiftsansvarig
- en förklaring av vem som är personuppgiftsbehandlaren
- föremålet för och varaktigheten av databehandlingen
- databehandlingens art och syfte
- vilken typ av personuppgifter som anförtros och vilka kategorier av personer som dessa uppgifter avser
- en definition av den registeransvariges skyldigheter och rättigheter
- ett uttalande från personuppgiftsbehandlaren som anger deras skyldigheter
Modeller för delat ansvar
Inom molntjänster används den så kallade delade ansvarsmodellen, där ansvaret för säkerheten delas mellan tjänsteleverantören och kunden. Leverantören ansvarar för den fysiska säkerheten för datacenter, hårdvaruinfrastruktur och det grundläggande programvarulagret (t.ex. systemuppdateringar). Kunden ansvarar å andra sidan för att hantera åtkomst till system, konfigurera säkerhet, uppdatera programvara som körs på hyrda resurser, samt säkra data som överförs och lagras i molnet. Denna ansvarsfördelning kräver ett nära samarbete mellan båda parter och en exakt förståelse för ansvarsomfattningen – vilket ofta är en utmaning, särskilt i miljöer med flera moln. Felaktiga antaganden om kompetenser kan leda till säkerhetsbrister som ingen av parterna formellt känner sig ansvariga för. Därför är det avgörande att skriva detaljerad dokumentation och använda verktyg för att övervaka säkerhetsnivån och efterlevnaden av etablerade procedurer.
Ersättningsklausuler
Klausuler om ersättningsskyldighet blir allt vanligare i B2B-avtal, dvs. bestämmelser som kräver att en part täcker skador, ekonomiska förluster och juridiska kostnader för den andra parten till följd av cyberincidenter. Sådana klausuler spelar en viktig roll i hanteringen av kontraktsrisker, särskilt i miljöer där flera parter delar ansvaret för delade system och data. Klausuler om ersättningsskyldighet kan inkludera:
- ersättning för kostnader till följd av reglerings- och rättsliga förfaranden
- täckning av kostnaderna för att meddela kunder om dataläckor
- återbetalning av kostnader för avbrott i verksamheten
- täckning av avtalsviten för slutkunder
För att vara effektiva måste de vara exakt formulerade, ange specifika fall där de träder i kraft och tydligt avgränsa ansvarsomfattningen. De är ofta föremål för förhandlingar redan i skedet av ingående av ett ramavtal eller en anbudsförfarande. För försäkringsbolag är det också en positiv signal om organisationens mognad inom riskhantering att ha sådana klausuler i kontrakt, vilket kan påverka premiebeloppet eller tillgången på försäkringsskydd.
Cybersäkerhet inom sjöfartssektorn
Sjöfartsindustrin, som en del av kritisk infrastruktur, måste ta hänsyn till cyberhot på ett särskilt sätt. Automatisering av hamnprocesser, digitala navigationssystem, integration av leveranskedjor med molnlösningar och beroende av fjärrkommunikation utsätter sektorn för attacker som kan leda till:
- stilleståndstid för hamnar och fartyg
- störningar i den globala logistiken
- hot mot människors och miljöns säkerhet
Policyer som riktar sig till sjöfartssektorn inkluderar ofta utökad täckning, vilket inkluderar:
- störningar i hamnverksamheten och stilleståndstid för fartyg
- cyberattacker mot system ombord (t.ex. ECDIS, AIS, GMDSS)
- avbrott i dataöverföringen och förlust av förbindelse med huvudkontoret
- kostnader för alternativa transportarrangemang till följd av IT-fel
- ansvar gentemot kunder och entreprenörer för förseningar
- täckning av kostnader för inspektioner och säkerhetsrevisioner efter en incident
IMO:s roll i regleringen av maritim cybersäkerhet
Som svar på de växande hoten har Internationella sjöfartsorganisationen (IMO) utvecklat riktlinjer för hantering av cyberrisker till sjöss. Sedan den 1 januari 2021, enligt IMO:s resolution MSC.428(98), måste varje fartyg som omfattas av SOLAS-konventionen (inklusive handels- och passagerarfartyg) visa att det hanterar cyberrisker som en del av ett säkerhetsledningssystem (ISM-kod). Detta innebär att redare och operatörer är skyldiga att:
- identifiera hot och sårbarheter i IT- och OT-system
- implementera förebyggande åtgärder och incidenthanteringsprocedurer
- tågpersonal inom cyberhygien
- testa säkerhetsåtgärder och uppdatera system regelbundet
Att uppfylla dessa krav blir alltmer ett villkor för att få cyberförsäkring för redare och en viktig del av försäkringsbolagens riskbedömningar.
3.3. ISO 27001 och NIST:s ramverk för cybersäkerhet
Moderna organisationer som verkar i den digitala miljön måste hantera snabbt föränderliga cyberhot. För att effektivt hantera risker och öka motståndskraften hos IT-system strävar allt fler företag efter erkända internationella standarder för informationssäkerhetshantering. Två av de vanligaste är ISO/IEC 27001 och NIST Cybersecurity Framework (NIST CSF). Båda metoderna erbjuder en strukturerad, systematisk metod för att identifiera hot, implementera skyddsåtgärder, reagera på incidenter och kontinuerligt förbättra säkerhetsprocesser. Även om de kommer från olika kulturella och juridiska miljöer – ISO 27001 är en internationell standard utvecklad av ISO, medan NIST CSF härstammar från en amerikansk statlig institution – kompletterar båda standarderna och används i allt högre grad parallellt.
ISO/IEC 27001 är en certifierbar standard som fokuserar på implementering och underhåll av ett informationssäkerhetsledningssystem (ISMS). Den omfattar policyer, procedurer och kontroller som syftar till att skydda information på ett systematiskt och riskbaserat sätt. NIST Cybersecurity Framework, som främst är utformat för kritisk infrastruktur i USA, är baserat på fem kärnfunktioner: Identifiera, Skydda, Detektera, Svara, Återställa. Med sin flexibilitet och modulära struktur har NIST CSF vunnit popularitet runt om i världen, inklusive i Europa och Asien, som ett verktyg för att bedöma cybersäkerhetsmognad och komplettera mer formella standarder som ISO 27001. I följande kapitel kommer vi att titta närmare på båda metoderna, deras likheter, skillnader och tillämpbarhet på specifika branscher, inklusive sjöfartssektorn.
3.4. ISO 27001: Informationssäkerhetsledningssystem (ISMS)
ISO/IEC 27001 är en internationellt erkänd standard för informationssäkerhetsledningssystem (ISMS) . Den tillhandahåller ett strukturerat ramverk för organisationer att etablera, implementera, underhålla och kontinuerligt förbättra sin informationssäkerhetshantering. Standarden gäller alla typer av organisationer, inklusive sjöfartsföretag, för att skydda känslig information från cyberhot.
ISO 27001-standarden finns tillgänglig på https://www.iso.org/standard/27001
Viktiga delar av ISO/IEC 27001
Strukturen för ISO 27001 består av två delar:
- Klausulerna 1–10: Allmänna krav för ett ISMS
- Bilaga A: En uppsättning av 114 säkerhetskontroller kategoriserade i 14 domäner
Kärnklausulerna i ISO 27001:
- Omfattning (klausul 1) – Definierar tillämpligheten av ISMS
- Normativa referenser (klausul 2) – Listar stödjande dokument
- Termer och definitioner (paragraf 3) – Fastställer definitioner för nyckeltermer
- Organisationens kontext (klausul 4) – Identifierar interna och externa säkerhetsrisker
- Ledarskap (paragraf 5) – Definierar den högsta ledningens ansvar
- Planering (klausul 6) – Fastställer riskhanterings- och säkerhetsmål
- Support (klausul 7) – Tillhandahåller nödvändiga resurser, utbildning och dokumentation
- Drift (klausul 8) – Implementerar säkerhetskontroller och riskhanteringsåtgärder
- Prestandautvärdering (klausul 9) – Övervakar, mäter och granskar ISMS effektivitet
- Förbättring (klausul 10) – Säkerställer kontinuerliga uppdateringar och förbättringar av ISMS
Viktiga säkerhetskontroller (bilaga A)
ISO 27001 omfattar 114 säkerhetskontroller organiserade i 14 domäner:
- Informationssäkerhetspolicyer – Upprättar säkerhetspolicyer och riktlinjer
- Organisering av informationssäkerhet – Definierar ansvar och roller
- Personalsäkerhet – Säkerställer personalsäkerhet före, under och efter anställning
- Tillgångshantering – Skyddar kritiska tillgångar som data, hårdvara och immateriella rättigheter
- Åtkomstkontroll – Implementerar rollbaserad åtkomst och autentiseringsmekanismer
- Kryptografi – Säkrar känslig information med hjälp av krypteringstekniker
- Fysisk och miljömässig säkerhet – Skyddar fysisk infrastruktur från obehörig åtkomst
- Driftsäkerhet – Hanterar säkerheten för IT-system, nätverk och processer
- Kommunikationssäkerhet – Skyddar informationsöverföring över nätverk
- Systemförvärv, utveckling och underhåll – Säkerställer säkerhet under hela programvarans och hårdvarans livscykel
- Leverantörsrelationer – Fastställer cybersäkerhetskrav för leverantörer
- Hantering av informationssäkerhetsincidenter – Utvecklar en plan för att upptäcka och reagera på cyberhot
- Hantering av affärskontinuitet – Säkerställer motståndskraft mot störningar och cyberattacker
- Efterlevnad – Överensstämmer med juridiska, regulatoriska och avtalsenliga säkerhetsförpliktelser
Riktlinjer för implementering av ISO 27001
- Definiera omfattningen
- Identifiera tillgångar, system och processer som behöver skyddas
- Säkerställ att maritima IT- och operativa tekniksystem (OT), såsom fartygsnavigering, lasthantering och hamn-IT-infrastruktur, ingår.
- Utför en riskbedömning
- Använd ISO 27005 eller annan riskbedömningsmetod
- Identifiera hot som GPS-förfalskning, ransomware-attacker, insiderhot eller IoT-sårbarheter i hamnsystem
- Utveckla en riskhanteringsplan
- Definiera hur man ska mildra, acceptera, överföra eller undvika cybersäkerhetsrisker
- Implementera säkerhetsåtgärder från bilaga A efter behov
- Upprätta informationssäkerhetspolicyer
- Utveckla och tillämpa policyer för dataskydd, åtkomstkontroll och utbildning i cybersäkerhet
- Implementera säkerhetskontroller
- Implementera brandväggar, intrångsdetekteringssystem (IDS), slutpunktssäkerhet och kryptering för IT-system ombord och i hamnar
- Tillämpa multifaktorautentisering (MFA) och åtkomst med lägsta behörighet till kritiska system
- Medarbetarutbildning och medvetenhet
- Genomför regelbunden utbildning i cybersäkerhetsmedvetenhet för fartygsbesättningar, hamnoperatörer och IT-personal
- Utbilda personal om nätfiske, social ingenjörskonst och hot från skadlig kod
- Utveckla en incidenthanteringsplan
- Skapa en plan för hantering av cybersäkerhetsincidenter (CSIRP) för att hantera säkerhetsintrång
- Upprätta ett protokoll för rapportering av cyberincidenter till tillsynsmyndigheter som IMO, US Coast Guard, EU:s NIS2-direktiv
- Övervaka och mät säkerhetsprestanda
- Implementera kontinuerlig övervakning av nätverk och system för att upptäcka avvikelser
- Genomföra penetrationstester och sårbarhetsanalyser av fartygs IT- och OT-system
- Utföra interna och externa revisioner
- Genomför regelbundna ISMS-revisioner för att kontrollera efterlevnaden av ISO 27001
- Samarbeta med certifierade revisorer för att förbereda dig för officiell ISO 27001-certifiering
- Kontinuerligt förbättra ISMS
- Uppdatera cybersäkerhetspolicyer baserat på nya hot, regeländringar och säkerhetsintrång
Fördelar med ISO 27001 inom maritim cybersäkerhet
- Efterlevnad av maritima cyberregler
- Bidrar till att uppfylla IMO MSC.428(98)-kraven för cyberriskhantering i säkerhetsledningssystem (SMS)
- Överensstämmer med US Coast Guards (USCG) NVIC 01-20 riktlinjer för maritim cybersäkerhet
- Stödjer efterlevnad av EU:s NIS2-direktiv för hamnmyndigheter och rederier
- Skydd mot cyberhot
- Förhindrar cyberattacker riktade mot navigationssystem, lasthantering, hamn-IT-nätverk och IoT-enheter ombord
- Minskar risken för dataintrång, ransomware, GPS-förfalskning och hackningsförsök
- Förbättrad incidenthantering och affärskontinuitet
- Säkerställer snabb återställning från cyberincidenter genom katastrofåterställningsplaner och säkra säkerhetskopior
- Ökar motståndskraften mot överbelastningsattacker (DoS) på maritim IT-infrastruktur
- Stärka leveranskedjans säkerhet
- Säkerställer att tredjepartsleverantörer följer bästa praxis för cybersäkerhet
- Minskar risken för att cyberattacker sprids över globala maritima leveranskedjor
Sammanfattningsvis tillhandahåller ISO/IEC 27001 en strukturerad metod för att säkra maritima IT- och OT-system mot cyberhot. Implementeringen av ISO 27001 inom den maritima sektorn stärker efterlevnaden av IMO-, USCG- och EU-föreskrifter, förbättrar cybermotståndskraften och skyddar mot driftstörningar. Genom att följa metoden Identifiera, Skydda, Detektera, Svara och Återhämta kan maritima organisationer säkerställa en robust cybersäkerhetsposition i en alltmer digitaliserad bransch.
3.5. NIST Cybersäkerhetsramverk
National Institute of Standards and Technology (NIST) Cybersecurity Framework (CSF) är en allmänt använd riktlinje utformad för att hjälpa organisationer att förbättra sin cybersäkerhetsställning. NIST CSF, som ursprungligen utvecklades 2014 och reviderades 2018, tillhandahåller en strukturerad, riskbaserad metod för att hantera cybersäkerhetshot inom olika branscher, inklusive maritim cybersäkerhet. Ramverket är särskilt relevant för den maritima sektorn, där ökande digitalisering utsätter fartyg, hamnar och leveranskedjor för betydande cyberhot.
Kärnkomponenter i NIST:s cybersäkerhetsramverk
NIST CSF består av tre huvudkomponenter:
- Ramverkskärnan – En uppsättning cybersäkerhetsaktiviteter, önskade resultat och referenser över fem primära funktioner.
- Implementeringsnivåer – Riktlinjer som hjälper organisationer att fastställa sin nuvarande cybersäkerhetsmognad och hur de kan förbättra sig
- Profiler – Anpassning av ramverket för att anpassa det till en organisations specifika riskhanteringsbehov
De fem kärnfunktionerna i NIST CSF
Ramverket är indelat i fem sammanhängande funktioner: Identifiera, Skydda, Upptäcka, Svara och Återställa. Dessa kategorier ger en strategisk och operativ vägledning för att hantera cybersäkerhetsrisker effektivt.
- Identifiera – den här funktionen hjälper organisationer att förstå cybersäkerhetsrisker relaterade till system, människor, tillgångar, data och kapacitet. Inom sjöfartssektorn innebär detta:
- Identifiera kritisk maritim infrastruktur såsom fartygskontrollsystem, GPS-navigering och hamnledningssystem
- Genomföra riskbedömningar för att upptäcka sårbarheter i digitala nätverk och kommunikationsnätverk
- Implementera strategier för tillgångshantering och riskhantering i leveranskedjan för att säkerställa cybersäkerhet i all maritim verksamhet
- Skydda – innebär att implementera skyddsåtgärder för att säkerställa säker drift av kritiska maritima system. Viktiga skyddsåtgärder inkluderar:
- Åtkomstkontroll: Implementering av multifaktorautentisering (MFA) och rollbaserad åtkomstkontroll (RBAC) för fartygs- och hamn-IT-system
- Datasäkerhet: Kryptera känsliga operativa data såsom lastmanifest och fartygsloggar
- Underhålls- och skyddsteknik: Regelbunden patchning av IT-system ombord på fartyg och i hamnar för att förhindra utnyttjande av cyberbrottslingar.
- Personalutbildning och medvetenhet: Utbilda besättningsmedlemmar och personal i att känna igen nätfiskeattacker och implementera bästa praxis för cybersäkerhet
- Detect – fokuserar på att identifiera cybersäkerhetshot i realtid. För maritim cybersäkerhet inkluderar detta:
- Avvikelsedetektering: Installera system för intrångsdetektering och -förebyggande (IDS/IPS) för att övervaka fartygsnätverkstrafik för ovanlig aktivitet.
- Kontinuerlig övervakning: Användning av realtidsanalys för att upptäcka cybersäkerhetsincidenter, såsom obehörig åtkomst till navigationssystem
- Loggning av säkerhetshändelser: Säkerställande av att fartygsoperatörer och hamnmyndigheter upprätthåller revisionsloggar för forensisk analys av cyberincidenter
- Svara – säkerställer att organisationer har en plan för att begränsa och mildra cybersäkerhetsincidenter. Denna funktion inkluderar:
- Planering av incidentrespons: Upprättande av responsprotokoll för ransomware-attacker, GPS-förfalskningsincidenter eller intrång i portsystem
- Kommunikationsprotokoll: Säkerställa effektiv kommunikation med intressenter, inklusive redare, försäkringsbolag och tillsynsmyndigheter, under en incident.
- Juridisk och regulatorisk efterlevnad: Rapportering av cyberincidenter i enlighet med maritima cybersäkerhetsföreskrifter enligt IMO MSC.428(98) och US Coast Guard NVIC 01-20
- Strategier för att minska riskerna: Isolera komprometterade system för att förhindra att skadlig kod sprids över sammankopplade nätverk
- Återhämtning – säkerställer att organisationer snabbt kan återställa verksamheten efter en cyberincident. Sjöfartsorganisationer måste implementera:
- Återställningsplanering: Upprättande av protokoll för säkerhetskopiering och katastrofåterställning för att återställa drabbade fartygssystem och hamnverksamheter
- Kontinuerlig förbättring: Genomföra analyser efter incidenter för att förhindra framtida cyberattacker
- PR-hantering: Att hantera ryktesskador till följd av cybersäkerhetsintrång genom transparent kommunikation
NIST-implementeringsnivåer
NIST CSF definierar fyra implementeringsnivåer som representerar en organisations mognadsnivå inom cybersäkerhet:
- Nivå 1 (delvis): Organisationer saknar formella cybersäkerhetspraxis och reagerar reaktivt på hot.
- Nivå 2 (Riskinformerad): Riskhantering för cybersäkerhet finns men är ännu inte integrerad i hela verksamheten.
- Nivå 3 (Upprepningsbar): Organisationer har standardiserade cybersäkerhetsprocesser och granskar regelbundet policyer
- Nivå 4 (Adaptiv): Organisationer visar en proaktiv strategi med kontinuerliga förbättringar av cybersäkerheten.
För sjöfartsorganisationer är en övergång från nivå 1 till nivå 3 eller 4 avgörande för att säkerställa säkerheten för fartyg, hamnanläggningar och lasthanteringssystem.
NIST CSF inom maritim cybersäkerhet
- Regelefterlevnad – NIST:s cybersäkerhetsramverk är i linje med flera viktiga maritima cybersäkerhetsregler, inklusive:
- IMO MSC.428(98): Kräver cyberriskhantering i sjösäkerhetssystem (SMS)
- US Coast Guard NVIC 01-20: Ger riktlinjer för hantering av cybersäkerhetsrisker inom sjöfartssektorn
- EU:s NIS2-direktiv: Utökar cybersäkerhetskraven för viktiga sektorer, inklusive sjötransporter
- Skydd av fartygssystem
- Fartyg förlitar sig på digitala navigationsverktyg som GPS, ECDIS (Electronic Chart Display and Information System) och AIS (Automatic Identification System). NIST CSF hjälper till att förhindra cyberincidenter som GPS-jamming och förfalskning.
- Motor- och lastkontrollsystem kan äventyras av cyberattacker; implementering av Identify and Protect-åtgärder kan förhindra obehörig åtkomst
- Förbättrad hamnsäkerhet
- Hamnverksamheten är beroende av IoT-anslutna kranar, containerspårning och automatiska grindar. NIST:s Detect and Respond-funktioner hjälper till att mildra hot mot dessa kritiska infrastrukturer.
- Cyberriskbedömningar inom ramen för Identifiera-funktionen hjälper hamnmyndigheter att kartlägga sårbarheter och implementera skyddsåtgärder
Utmaningar vid implementering av NIST CSF i sjöfartsoperationer
Även om NIST CSF tillhandahåller en strukturerad cybersäkerhetsmetod, hindrar flera utmaningar dess fulla införande i sjöfartsoperationer:
- Äldre system: Många fartyg använder föråldrade IT- och OT-system som är svåra att säkra
- Bristande medvetenhet om cybersäkerhet: Besättningsmedlemmar och hamnpersonal kan sakna utbildning om cybersäkerhetshot
- Höga kostnader för implementering av cybersäkerhet: Uppgradering av maritim cybersäkerhetsinfrastruktur kräver betydande investeringar
- Komplexa globala leveranskedjor: Att säkerställa cybersäkerhet i sammankopplade maritima nätverk är utmanande på grund av flera intressenter
Sammanfattningsvis fungerar NIST:s ramverk för cybersäkerhet som en robust modell för att förbättra cybersäkerheten inom sjöfartssektorn. Genom att implementera dess funktioner för att identifiera, skydda, upptäcka, svara och återställa kan fartygsoperatörer, hamnmyndigheter och intressenter i leveranskedjan effektivt minska cyberrisker. Med tanke på de ökande cyberhoten inom sjöfartsverksamhet är det inte längre valfritt utan avgörande att anta NIST:s ramverk för cybersäkerhet för att säkerställa säkra och trygga globala sjöfartsoperationer.
4. EU:s GDPR och dess inverkan på sjöfartsdataskydd
Sjöfartsindustrin blir alltmer ett digitalt ekosystem, där fartyg, hamnar och logistikkedjor i hög grad förlitar sig på sammankopplade system för kommunikation, navigering och datahantering. I detta sammanhang har Europeiska unionens allmänna dataskyddsförordning (EU GDPR), som trädde i kraft den 25 maj 2018, infört strikta dataskyddskrav som avsevärt påverkar hur sjöfartsorganisationer samlar in, behandlar och lagrar personuppgifter.
Eftersom maritima operationer över internationella gränser och involverar komplexa datautbyten från fartygsbesättningar till hamnövervakningssystem är efterlevnad av GDPR inte bara en rättslig skyldighet utan en viktig del av en cybersäkerhets- och riskhanteringsstrategi.
GDPR:s omfattning i sjöfartssammanhang
GDPR gäller för alla organisationer – oavsett om de är etablerade i EU eller inte – som behandlar personuppgifter för EU-medborgare eller invånare. Detta extraterritoriella tillämpningsområde gör GDPR relevant för nästan alla aktörer i den globala sjöfartskedjan, inklusive:
- Redare och operatörer med EU-flaggade fartyg
- Rederier som transporterar EU-medborgare eller varor
- Logistik- och fraktföretag som hanterar EU-relaterade transaktioner
- Leverantörer av maritim IT och satellitkommunikation som betjänar EU-kunder
Viktiga definitioner:
- Personuppgifter: All information som rör en identifierbar person – namn, ID-nummer, platsuppgifter etc.
- Behandling: Varje åtgärd som utförs med personuppgifter (insamling, lagring, användning, radering etc.)
Datakategorier inom sjöfartsverksamhet
Inom sjöfarten behandlas ett brett spektrum av personuppgifter rutinmässigt, inklusive:
- Besättningsdata: Anställningsregister, hälsodata, data för åtkomstkontroll
- Passageraruppgifter: Bokningsuppgifter, passnummer, betalningsinformation
- Hamn- och terminaldata: Videoövervakning (CCTV), fordonsregistreringar, besöksloggar
- IoT-data: Bärbara enheter på besättningen, hälsoövervakning ombord på fartyg, geolokalisering av personal
- Kommunikationsmetadata: E-postmeddelanden, SATCOM-loggar, röstinspelningar
Denna data kan lagras på fartyg, överföras via satellit till högkvarter eller delas med tull- och immigrationsmyndigheter.
Rättsliga grunder för behandling av personuppgifter
Enligt artikel 6 i GDPR måste sjöfartsorganisationer fastställa en eller flera lagliga grunder för varje databehandlingsaktivitet. Vanliga lagliga grunder inkluderar:
- Avtalsmässig nödvändighet (t.ex. anställningsavtal för besättning)
- Rättslig skyldighet (t.ex. hamnmyndigheter som samlar in data för tullen)
- Vitalintressen (t.ex. medicinska nödsituationer ombord)
- Samtycke (t.ex. marknadsföringstjänster som erbjuds kryssningspassagerare)
- Legitima intressen (t.ex. interna utredningar)
Om ingen laglig grund kan fastställas är databehandlingen olaglig, även om den är oavsiktlig.
Rättigheter för registrerade och maritima konsekvenser
Sjöfartsoperatörer måste upprätthålla de registrerades rättigheter, vilket inkluderar:
- Rätt till åtkomst – Besättning eller passagerare kan begära åtkomst till sina personuppgifter
- Rätt till rättelse – Fel i personuppgifter måste rättas
- Rätt till radering (”rätten att bli glömd”) – Uppgifter måste raderas om det inte finns en laglig anledning att behålla dem
- Rätt att begränsa behandlingen – Databehandlingen kan behöva pausas
- Rätt till dataportabilitet – Individer kan begära sina uppgifter i ett gemensamt format
- Rätt att invända – Individer kan invända mot databehandling för direktmarknadsföring eller profilering
Redare och operatörer måste vara beredda att svara på sådana förfrågningar inom en månad, även när fartyg befinner sig i internationellt vatten.
Konsekvensbedömningar för dataskydd (DPIA)
GDPA föreskriver DPIA när behandlingar sannolikt kommer att resultera i höga risker för individers rättigheter och friheter. Sjöfartsscenarier där DPIA krävs inkluderar:
- Användning av CCTV och biometrisk åtkomst på fartyg och i hamnar
- Spåra besättningens hälsa med hjälp av bärbara enheter
- Realtidsgeolokalisering av personal via satellitsystem
- Storskaligt automatiserat beslutsfattande (t.ex. AI-drivna bemanningsuppdrag)
En DPIA bedömer risker, begränsningsåtgärder och efterlevnadsåtgärder och måste slutföras innan behandlingen påbörjas.
Krav för anmälan av dataintrång
Enligt artiklarna 33 och 34 i GDPR:
- Ett personuppgiftsincident måste rapporteras till tillsynsmyndigheten inom 72 timmar efter upptäckten.
- Om intrånget utgör en hög risk för individer måste även dessa underrättas utan onödigt dröjsmål.
Sjöfartsorganisationer måste utveckla robusta incidenthanteringsplaner som tar hänsyn till utmaningarna med anslutning till sjöss, tidszonskillnader och begränsningar i satellitkommunikation.
Tekniska och organisatoriska åtgärder (TOM)
GDPR kräver att sjöfartsföretag implementerar lämpliga tekniska och organisatoriska säkerhetsåtgärder, vilka kan innefatta:
- Kryptering av känsliga data i vila och under överföring (t.ex. via satellitlänkar)
- Pseudonymisering och anonymisering där så är tillämpligt
- Åtkomstkontroller som RBAC (rollbaserad åtkomstkontroll) på fartygssystem
- Brandväggar och intrångsdetekteringssystem (IDS) på fartygsnätverk
- Regelbundna sårbarhetsskanningar och säkerhetsrevisioner
- Cybermedvetenhetsutbildning för besättning och hamnpersonal
- Strategier för dataminimering för att begränsa onödig datainsamling
Dessa måste dokumenteras i organisationens informationssäkerhetsledningssystem (ISMS) och regelbundet ses över.
Gränsöverskridande dataöverföringar
Sjöfartens globala natur innebär att personuppgifter ofta överförs utanför EU – till exempel från en europeisk hamnmyndighet till en redare i Singapore. GDPR tillåter sådana överföringar endast under specifika villkor:
- Beslut om tillräcklighet (t.ex. om mottagarlandet har tillräckliga skyddslagar)
- Standardavtalsklausuler (SCC) eller bindande företagsregler (BCR)
- Uttryckligt samtycke från den registrerade (används sällan i praktiken)
Underlåtenhet att tillämpa lämpliga skyddsåtgärder kan leda till allvarliga straff.
Maritimt specifika GDPR-utmaningar
- Satellit- och molnbaserad infrastruktur – data korsar ofta satellitlänkar och molnsystem. Sjöfartsorganisationer måste:
- Säkerställ kryptering över SATCOM-länkar
- Kontrollera molnleverantörer för GDPR-efterlevnad (t.ex. Azure, AWS marina lösningar)
- Mobil arbetskraft – den tillfälliga karaktären hos sjöbesättningar gör identitetsverifiering och dataåtkomstkontroll mer komplex. GDPR kräver stark autentisering och principerna om minsta möjliga privilegier.
- Tredjepartsleverantörer – Underleverantörer och teknikleverantörer behandlar ofta personuppgifter för redares räkning. Sjöfartsorganisationer måste:
- Använd databehandlingsavtal (DPA)
- Genomför riskbedömningar för leverantörer
Böter och verkställighet
Överträdelser av GDPR kan leda till administrativa böter på:
- Upp till 10 miljoner euro eller 2 % av den årliga globala omsättningen (för processuella frågor)
- Upp till 20 miljoner euro eller 4 % av den årliga globala omsättningen (vid allvarliga överträdelser, såsom dataintrång)
Flera sjöfartsorganisationer – inklusive kryssningsrederier och logistikföretag – har redan utsatts för utredningar för felaktig hantering av passagerar- eller anställdas data.
GDPR och integrering av maritim cybersäkerhet
En viktig aspekt av GDPR-efterlevnad är datasäkerhet, vilket är direkt kopplat till cybersäkerhetsramverk som:
- NIST:s ramverk för cybersäkerhet – Anpassar sig till artikel 32 i GDPR (säkerhet vid behandling)
- ISO/IEC 27001 – Används ofta för att demonstrera GPDR-kompatibel säkerhetsställning
- IMO MSC-FAL.1/Cirk.3 – Vägledning om hantering av cyberrisker i sjöfarten från IMO
En enhetlig strategi som hanterar både dataintegritet och cybersäkerhet är avgörande.
Slutsats
EU:s GDPR har en djupgående inverkan på skyddet av maritima data och sträcker sig över alla lager av digital verksamhet inom sjöfartsindustrin. Från system ombord till hamnövervakning, och från besättningens hälsodata till molnbaserad logistik, kräver GDPR att data ska skyddas, behandlas lagligt och förvaras säkert.
För sjöfartsaktörer handlar GDPR-efterlevnad inte bara om att undvika böter, det handlar om att upprätthålla förtroende, säkerställa operativ kontinuitet och stärka motståndskraften i en digitaliserad och sammankopplad bransch. I takt med att den globala tillämpningen ökar och cyberhotlandskapet utvecklas måste GDPR-beredskapen integreras i bredare cybersäkerhetsstrategier.
5. Cyberriskhantering och säkerhetsledningssystemet (SMS)
Cyberriskhantering bör vara en integrerad del av ett fartygs säkerhetsledningssystem (SMS) , vilket säkerställer driftssäkerhet.
I takt med att sjöfartsindustrin blir alltmer digitaliserad är cyberhot inte längre abstrakta problem, utan konkreta, operativa risker. Från ransomware-attacker mot rederier till GPS-förfalskning på fartyg kan cyberincidenter störa navigering, lastoperationer och säkerhetskritiska system. För att hantera dessa risker måste sjöfartsaktörer integrera cyberriskhantering i sina bredare säkerhetsledningssystem (SMS) , i enlighet med internationella bestämmelser, inklusive IMO:s resolution MSC.428(98) .
5.1. Bakgrund: ISM-koden och SMS
Den internationella säkerhetsstyrningskoden (ISM), som utvecklats av Internationella sjöfartsorganisationen (IMO), föreskriver att alla fartyg ska ha ett säkerhetsstyrningssystem (SMS), ett strukturerat och dokumenterat system för att säkerställa säker drift och miljöskydd.
Ett kompatibelt SMS innehåller vanligtvis procedurer för:
- Säker fartygsdrift
- Beredskap för nödsituationer
- Underhåll av fartyg och utrustning
- Rapportering och analys av olyckor och avvikelser
- Ledningsgranskning och kontinuerlig förbättring
IMO MSC.428(98) anger nu uttryckligen att cyberrisker måste hanteras som en del av SMS, med fullständig implementering senast vid fartygets första granskning av dokumentet om överensstämmelse (DOC) efter den 1 januari 2021.
5.2. Cyberrisk i det maritima sammanhanget
Cyberrisk i maritima operationer avser hot mot system som används för:
- Navigering (t.ex. ECDIS, GNSS)
- Framdrivning och maskinstyrning
- Lasthantering
- Kommunikation (t.ex. SATCOM, GMDSS)
- Administrativ och besättningsvälfärd (t.ex. lönehantering, personliga enheter)
- Cyberhot inkluderar:
Skadlig programvara och ransomware
- Nätfiske och spear phishing
- GPS-förfalskning och störning
- Obehörig åtkomst till operativsystem
- Dataintrång som påverkar information om besättning och passagerare
5.3. Integrering av cyberrisker i SMS
Integreringen av cyberrisker i ett säkerhetsstyrningssystem innebär att cybersäkerhet integreras i den befintliga strukturen och kulturen för säkerhet och riskhantering. Processen överensstämmer väl med Plan-Do-Check-Act (PDCA)-modellen som används i ISM-system.
Plan: Identifiera och bedöm cyberrisker
- Riskbedömning: Utför en omfattande cyberriskbedömning för system ombord och på land
- Kartläggning av tillgångar: Inventera alla IT- och OT-system, inklusive gränssnitt mellan dem (t.ex. ECDIS anslutet till ett LAN med internetåtkomst)
- Hotmodellering: Identifiera hot (t.ex. skadlig kod via USB-minnen, fjärrattacker) och tillhörande sårbarheter
- Konsekvensanalys: Utvärdera hur en cyberhändelse kan påverka säkerhet, navigering eller lastintegritet.
Verktyg som FMECA (Failure Mode, Effects, and Critically Analysis) eller BowTie-analys används för att visualisera potentiella vägar för cyberhot.
Implementera cybersäkerhetskontroller
- Tekniska kontroller:
- Nätverkssegmentering (t.ex. isolering av OT från IT-nätverk)
- Åtkomstkontroller och autentisering (t.ex. MFA)
- Schema för patchhantering för programvara ombord
- Antivirus- och endpoint-skyddslösningar
- Datakryptering och säkra säkerhetskopior (särskilt för loggar och navigationsdata)
- Organisatoriska kontroller:
- Besättningsutbildning och cyberhygienprogram
- Begränsade USSB- och flyttbara mediapolicyer
- Tydliga rapporteringsvägar för cyberincidenter
- Cybersäkerhetsprotokoll inbäddade i reseplanering och hamnanlöpsprocedurer
Kontroll: Övervaka och granska cyberåtgärder
- Prestandaövervakning: Använd nyckeltal (KPI:er) som antalet blockerade intrångsförsök eller godkända nätfiskesimuleringar
- Interna revisioner: Inkludera cybersäkerhetskontroller i regelbundna SMS-revisioner
- Logggranskning: Granska regelbundet åtkomstloggar, IDS-aviseringar och systemloggar för att upptäcka avvikelser.
- Sårbarhetsskanning: Utför regelbundna skanningar av system ombord och anslutna till land
Effektiviteten av cyberkontroller bör verifieras under ISM-interna revisioner och ledningsgranskningar.
Agera: Svara och förbättra
- Incidentplan (IRP): Säkerställ att cyberincidenter är en del av SMS:s beredskapsplan för krisberedskap. Detta inkluderar tydliga roller, eskaleringsvägar och kommunikationsmallar.
- Övningar och övningar: Inkludera cyberscenarier i övningarna (t.ex. ECDIS-avbrott på grund av skadlig kod).
- Korrigerande åtgärder: Efter varje incident eller tillbud, genomför en grundorsaksanalys och uppdatera kontroller vid behov.
- Kontinuerlig förbättring: Regelbundet granska och förbättra cybersäkerhetsåtgärder baserat på lärdomar och nya hot.
5.4. Regelanpassning och vägledning
Integrering av cyberrisker i SMS stöds av internationella och nationella regler.
- Enligt IMO MSC.428(98)
- Kräver att cyberrisker ska tas upp i SMS.
- Lämnar flexibilitet i implementeringen men betonar riskbaserade metoder.
- IMO:s riktlinjer för hantering av cyberrisker inom sjöfarten (MSC-FAL.1/Cirk.3)
- Tillhandahåller övergripande principer: riskhantering, roller och ansvar, kontinuerlig förbättring, personalmedvetenhet
- Amerikanska kustbevakningens NVIC 01-20
- Erbjuder mer detaljerad, föreskrivande vägledning om hantering av cyberrisker.
- Uppmuntrar integration med NIST CSF.
- IACS UR E26 och E27
- Kräver cybermotståndskraft i nya fartygsdesigner och -utrustning.
5.5. Cybersäkerhet som en säkerhetsfråga
Till skillnad från traditionell IT-säkerhet är maritim cybersäkerhet kopplad till fysisk säkerhet. En cyberattack mot:
- Ett autopilotsystem skulle kunna sätta ett fartyg på grund.
- Ballastkontrollsystem kan leda till instabilitet eller förorening.
- Kontroll av lasttemperatur kan förstöra lättfördärvliga varor eller skapa explosionsrisk.
Således är cyberrisk mer än en fråga om affärskontinuitet – det är en säkerhetskritisk fråga som kräver samma noggrannhet som alla andra risker i SMS.
5.6. Tekniska bästa praxis
- Segregerade zoner: Skapa DMZ:er mellan IT- (affärs-) och OT- (operativa) system.
- Säker fjärråtkomst: Använd VPN med stark autentisering för fjärråtkomst till fartyg.
- Vitlistning av applikationer: Begränsa programvara som kan köras på navigationssystem.
- Oföränderliga loggar: Lagra granskningsloggar i format för att skrivas en gång/läsas många.
- Satellitlänkkontroller: Övervaka och begränsa bandbreddsanvändningen för att förhindra kommunikation med skadlig kod via kommando-och-kontroll.
5.7. Utmaningar i implementeringen
- Äldre system: Äldre fartyg kan sakna kompatibilitet med moderna cybersäkerhetskontroller.
- Begränsad bandbredd: Fjärrövervakning och patchning via satellitlänkar kan vara långsamt eller kostsamt.
- Besättningsomsättning: Frekventa besättningsbyten kan leda till inkonsekventa cyberpraxis.
- Budgetbegränsningar: Mindre operatörer kan sakna resurser för att fullt ut implementera tekniska kontroller.
Dessa måste hanteras genom riskbaserad prioritering och strategier för etappvis implementering.
Sammanfattningsvis är hantering av cyberrisker en integrerad del av sjösäkerheten. Genom att integrera cybersäkerhet i säkerhetsledningssystemet (SMS) kan sjöfartsorganisationer skydda inte bara data och infrastruktur utan även människoliv och den marina miljön. Genom att anpassa sig till IMO:s riktlinjer och använda ramverk som NIST CSF kan operatörer bygga motståndskraftiga och responsiva system som uppfyller både regulatoriska och operativa behov. Cybersäkerhet är inte längre valfritt, det är en grundläggande pelare för säker och modern sjöfart.
6. Fallstudie: Lärdomar om efterlevnad
NotPetya-cyberattacken mot Maersk 2017 (Maersk, 2018) fungerar som en tydlig påminnelse om sårbarheterna inom sjöfartsindustrin. Attacken utnyttjade opatchade system, vilket belyste behovet av snabba programuppdateringar. Som ett resultat drabbades Maersk av omfattande driftstörningar, där dess IT-infrastruktur blev obrukbar och förlusterna uppskattades till 300 miljoner dollar. En viktig faktor som förvärrade situationen var bristen på nätverkssegmentering, vilket gjorde att skadlig kod kunde spridas snabbt över sammankopplade system. Maersks förmåga att återhämta sig från attacken visade dock motståndskraft, då företaget framgångsrikt återställde verksamheten genom att utnyttja offline-säkerhetskopior och mobilisera globala IT-team.
Efter händelsen genomförde MAERSK flera förändringar som fick erkännande i branschen:
- Ett globalt cybersäkerhetsteam inrättades med regionalt utplacerade insatsenheter.
- Nätverksarkitekturen ändrades till Zero Trust-arkitektur.
- Kontinuerlig övervakning av system och en SIEM-plattform (Security Information and Event Management) implementerades.
- Efterlevnadsrutiner moderniserades till ISO 27001-standarder och fullständig integration med NIST CSF-ramverket implementerades.
- Interna informationskampanjer lanserades, inklusive nätfisketester och personalutbildning.
MAERSK-incidenten var en väckarklocka för hela sjöfartsindustrin. Den visade att:
- Även det största, tekniskt avancerade företaget kan bli paralyserat av en enda incident.
- Cybersäkerhet är inte bara IT-avdelningens domän – det måste vara en strategisk del av riskhanteringen.
- Det är avgörande att implementera ett ramverk för hantering av cyberrisker och integrera det med SMS.
Att säkerställa korrekt cyberhygien genom regelbundna programuppdateringar och patchhantering är avgörande för att förhindra liknande incidenter. Företag måste förbättra planeringen för affärskontinuitet genom att upprätthålla offline-säkerhetskopior och noggrant testa katastrofåterställningsprocedurer. Att anta en nollförtroendemodell, där åtkomst till kritiska system begränsas och verifieras, kan minska risken för angripares laterala förflyttning. Slutligen är branschomfattande samarbete avgörande, där företag delar hotinformation och bästa praxis för att stärka sjöfartssektorns övergripande cybersäkerhetsställning. Genom att implementera robusta cybersäkerhetsramverk och följa internationella regler kan sjöfartsoperatörer minska cyberrisker och förbättra motståndskraften hos sin digitala infrastruktur.
7. Slutsats
Sammanfattningsvis måste sjöfartssektorn navigera i ett komplext nätverk av cybersäkerhetsregler för att säkerställa efterlevnad och skydda sina digitala tillgångar. IMO:s riktlinjer, särskilt resolution MSC.428(98), sätter ett viktigt internationellt riktmärke för maritim cybersäkerhetspraxis och vägleder branschens intressenter mot starkare cybersäkerhetsförsvar. I takt med att maritima operationer blir mer sammankopplade blir cyberförsäkring ett viktigt verktyg för att hantera finansiella risker, samtidigt som förståelse för ansvarsfrågor hjälper organisationer att förbereda sig för de potentiella konsekvenserna av cyberattacker.
Att anta branschstandarder som ISO 27001 och NIST, och följa regler som GDPR, hjälper organisationer att implementera robusta ramverk för cybersäkerhet. Dessa ramverk ger tydliga riktlinjer för att hantera cybersäkerhetsrisker och förbättra organisationens motståndskraft. Maersks fallstudie understryker ytterligare vikten av regelefterlevnad och visar hur efterlevnad av standarder och regler kan bidra till att mildra effekterna av cyberincidenter och påskynda återhämtningen.
Sammantaget är det avgörande att förstå och implementera cybersäkerhetsregler för att skydda sjöfartsindustrin mot cyberhot. Genom att anpassa sig till globala ramverk, säkra cyberförsäkring och följa bästa praxis som beskrivs i branschstandarder kan sjöfartsorganisationer förbättra sitt försvar mot cyberrisker och säkerställa att de är väl förberedda för framtida utmaningar.