Κεφάλαιο 7 - Θεωρία
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - Greek |
| Book: | Κεφάλαιο 7 - Θεωρία |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 11:54 PM |
Description
Κανονισμοί Κυβερνοασφάλειας στη Ναυτιλία
Table of contents
- 1. Εισαγωγή
- 2. Οι Οδηγίες IMO και η Απόφαση MSC.428(98)
- 3. Ασφάλιση για Κυβερνοκινδύνους και Ζητήματα Ευθύνης
- 4. Ο GDPR της ΕΕ και ο Αντίκτυπός της στην Ασφάλεια Δεδομένων στον Ναυτιλιακό Τομέα
- 5. Διαχείριση Κυβερνοκινδύνων και το Σύστημα Διαχείρισης Ασφάλειας (SMS)
- 6. Μελέτη περίπτωσης: Μάθημα Συμμόρφωσης
- 7. Συμπεράσματα
1. Εισαγωγή
Καθώς η ναυτιλία υιοθετεί όλο και περισσότερο τον ψηφιακό μετασχηματισμό, το ρυθμιστικό πλαίσιο όσον αφορά την κυβερνοασφάλεια εξελίσσεται ώστε να διασφαλίζεται ότι οι οργανισμοί ακολουθούν βέλτιστες πρακτικές και διατηρούν την ασφάλεια των κρίσιμων ναυτιλιακών συστημάτων. Η προστασία των ναυτιλιακών επιχειρήσεων από κυβερνοαπειλές δεν αποτελεί μόνο ζήτημα επιχειρησιακής ασφάλειας, αλλά και νομικής συμμόρφωσης. Το κεφάλαιο αυτό εξετάζει τους βασικούς κανονισμούς κυβερνοασφάλειας που διέπουν τη ναυτιλία, εστιάζοντας στα πλαίσια και τις κατευθυντήριες οδηγίες που παρέχει ο Διεθνής Ναυτιλιακός Οργανισμός (IMO), σε πρότυπα της βιομηχανίας όπως τα ISO 27001 και NIST, καθώς και σε σχετικούς νόμους όπως ο Γενικός Κανονισμός για την Προστασία Δεδομένων (GDPR).
Ξεκινάμε με μια λεπτομερή ανάλυση των Οδηγιών του IMO, ειδικότερα της Απόφασης MSC.428 (98), η οποία παρέχει διεθνή πρότυπα για την κυβερνοασφάλεια στον ναυτιλιακό κλάδο. Στη συνέχεια, το κεφάλαιο εξετάζει τον ρόλο της ασφάλισης στον κυβερνοχώρο και τις νομικές ευθύνες, υπογραμμίζοντας τη σημασία της κάλυψης και τις νομικές επιπτώσεις περιστατικών κυβερνοασφάλειας. Επιπλέον, εξετάζεται ο τρόπος με τον οποίο πλαίσια όπως τα ISO 27001, NIST και GDPR συμβάλλουν στην μείωση των κινδύνων για τους οργανισμούς και στη διασφάλιση της συμμόρφωσης με τους κανονισμούς για την ασφάλεια στον κυβερνοχώρο. Τέλος, επανεξετάζεται η περίπτωση της Maersk, αναλύοντας τα διδάγματα που αντλήθηκαν σε θέματα συμμόρφωσης από τη διαδικασία αποκατάστασης που ακολούθησε.
2. Οι Οδηγίες IMO και η Απόφαση MSC.428(98)
Επισκόπηση της Απόφασης IMO MSC.428(98) και της Απαίτησης Ενσωμάτωσης της Διαχείρισης Κυβερνοκινδύνων στο Σύστημα Διαχείρισης Ασφάλειας (SMS)
Ο Διεθνής Ναυτιλιακός Οργανισμός (IMO) αναγνωρίζει την αυξανόμενη απειλή που αποτελούν οι κυβερνοκίνδυνοι για την ναυτιλία. Προκειμένου να αντιμετωπιστούν αυτές οι προκλήσεις, υιοθετήθηκε η Απόφαση MSC.428(98), η οποία επιτάσσει την ενσωμάτωση της διαχείρισης κυβερνοκινδύνων στο Σύστημα Διαχείρισης Ασφάλειας (SMS) μέχρι την 1η Ιανουαρίου 2021. Η Απόφαση τονίζει ότι οι πλοιοκτήτες και οι χειριστές πλοίων πρέπει να αξιολογούν τους κινδύνους κυβερνοασφάλειας και να εφαρμόζουν μέτρα για την προστασία των πλοίων και των συστημάτων επί του πλοίου.
Ακολουθούν ορισμένα βασικά σημεία της Απόφασης MSC.428(98):
- Οι ναυτιλιακές εταιρείες οφείλουν να ενσωματώσουν την κυβερνοασφάλεια στο υπάρχον SMS τους.
- Απαιτείται μια προσέγγιση βάσει κινδύνου για τον εντοπισμό και την αντιμετώπιση των κυβερνοαπειλών.
- Κρίσιμα στοιχεία είναι η συνεχής παρακολούθηση, η ενημέρωση και η βελτίωση των πρακτικών κυβερνοασφάλειας.
- Αναγνωρίζονται οι υφιστάμενες κατευθυντήριες οδηγίες για τον τομέα, όπως αυτές από BIMCO, IACS και η Ακτοφυλακή των ΗΠΑ (BIMCO et al., 2020; IACS, 2021).
Πώς διασφαλίζεται η συμμόρφωση με τις συστάσεις κυβερνοασφάλειας του IMO
Η συμμόρφωση με τις κατευθυντήριες οδηγίες κυβερνοασφάλειας του IMO απαιτεί τα εξής:
- Αξιολόγηση Κινδύνου: Εντοπίζονται οι πιθανές κυβερνοαπειλές στα συστήματα επί του πλοίου και αξιολογούνται οι επιπτώσεις τους (IMO, 2017a).
- Εφαρμογή Στρατηγικών Μετριασμού: Εφαρμόζονται μέτρα ασφαλείας, όπως firewall, έλεγχος πρόσβασης και συστήματα ανίχνευσης εισβολών (Sowmya & Anita, 2023).
- Εκπαίδευση και Ευαισθητοποίηση Πληρώματος: Το προσωπικό εκπαιδεύεται στις βέλτιστες πρακτικές κυβερνοασφάλειας, στις επιθέσεις phishing και στη χρήση ασφαλών συστημάτων.
- Σχεδιασμός Απόκρισης σε Περιστατικά: Καθιερώνεται ένα πλαίσιο για την ανίχνευση, την ανταπόκριση και την ανάκαμψη από περιστατικά κυβερνοασφάλειας.
- Τακτικοί Έλεγχοι και Ενημερώσεις: Διασφαλίζεται ότι οι πολιτικές του SMS συμβαδίζουν με τις τελευταίες απειλές και τις εξελίξεις της βιομηχανίας.
Οι τεχνολογίες κυβερνοασφάλειας έχουν καταστεί απαραίτητες για τη λειτουργία και τη διαχείριση πολλών συστημάτων κρίσιμης σημασίας για την ασφάλεια της ναυτιλίας και την προστασία του θαλάσσιου περιβάλλοντος. Σε ορισμένες περιπτώσεις, αυτά τα συστήματα πρέπει να συμμορφώνονται με διεθνή πρότυπα και απαιτήσεις της αρχής του κράτους της Σημαίας. Ωστόσο, τα τρωτά σημεία που προκύπτουν από την πρόσβαση, τη διασύνδεση ή τη δικτύωση αυτών των συστημάτων ενδέχεται να οδηγήσουν σε κυβερνοκινδύνους που πρέπει να αντιμετωπιστούν. Τα ευπαθή συστήματα μπορεί να περιλαμβάνουν τα παρακάτω, αλλά δεν περιορίζονται αποκλειστικά σε αυτά:
- Συστήματα γέφυρας
- Συστήματα διαχείρισης και χειρισμού φορτίου
- Συστήματα διαχείρισης πρόωσης, μηχανών και ισχύος
- Συστήματα ελέγχου πρόσβασης
- Συστήματα διαχείρισης υπηρεσιών επιβατών
- Δημόσια δίκτυα προσβάσιμα από επιβάτες
- Συστήματα διοικητικής υποστήριξης και φροντίδας του πληρώματος
- Συστήματα επικοινωνιών
Πρέπει να λαμβάνεται υπόψη η διάκριση μεταξύ συστημάτων τεχνολογίας πληροφοριών και συστημάτων επιχειρησιακής τεχνολογίας. Τα συστήματα IT εστιάζουν στη χρήση δεδομένων ως πληροφοριών, ενώ τα συστήματα OT επικεντρώνονται στη χρήση δεδομένων για τον έλεγχο ή την παρακολούθηση φυσικών διαδικασιών. Επιπλέον, πρέπει επίσης να εξετάζεται η προστασία της πληροφορίας και η ανταλλαγή δεδομένων εντός αυτών των συστημάτων.
Παρότι αυτές οι τεχνολογίες και τα συστήματα προσφέρουν σημαντικά οφέλη στην απόδοση της ναυτιλιακής βιομηχανίας, δημιουργούν επίσης κινδύνους για κρίσιμα συστήματα και διαδικασίες όσον αφορά τη λειτουργία των πλοίων. Οι εν λόγω κίνδυνοι προκύπτουν από αδυναμίες που οφείλονται σε ανεπαρκή λειτουργία, ενσωμάτωση, συντήρηση ή σχεδιασμό συστημάτων σχετικών με κυβερνοασφάλεια, καθώς και σε σκόπιμες ή ακούσιες απειλές στον κυβερνοχώρο.
Οι απειλές προέρχονται από κακόβουλες ενέργειες (π.χ. hacking ή εισαγωγή malware) ή από ακούσιες συνέπειες καλοπροαίρετων ενεργειών (π.χ. συντήρηση λογισμικού ή δικαιώματα χρηστών). Γενικά, αυτές οι ενέργειες αφήνουν εκτεθειμένα τα τρωτά σημεία (π.χ. παρωχημένο λογισμικό ή ανεπαρκή firewall) ή εκμεταλλεύονται ένα τρωτό σημείο σε OT ή IT. Η αποτελεσματική διαχείριση κυβερνοκινδύνων πρέπει να λαμβάνει υπόψη και τους δύο τύπους απειλών.
Τα τρωτά σημεία μπορεί να προκύψουν από ελλείψεις στον σχεδιασμό, την ενσωμάτωση ή/και τη συντήρηση των συστημάτων, καθώς και από παραλείψεις στην πειθαρχία κυβερνοασφάλειας. Γενικά, όταν μένουν εκτεθειμένα ή αξιοποιούνται τρωτά σημεία στην επιχειρησιακή ή/και πληροφοριακή τεχνολογία, είτε άμεσα (π.χ. αδύναμοι κωδικοί πρόσβασης που οδηγούν σε μη εξουσιοδοτημένη πρόσβαση) είτε έμμεσα (π.χ. απουσία τμηματοποίησης δικτύου), ενδέχεται να υπάρξουν επιπτώσεις στην ασφάλεια καθώς και στην εμπιστευτικότητα, ακεραιότητα και διαθεσιμότητα των πληροφοριών. Επίσης, όταν μένουν εκτεθειμένα ή αξιοποιούνται τρωτά σημεία στην επιχειρησιακή ή/και πληροφοριακή τεχνολογία, μπορεί να υπάρξουν επιπτώσεις και στην ασφάλεια λειτουργίας, ιδιαίτερα όταν τίθενται σε κίνδυνο κρίσιμα συστήματα (π.χ. πλοήγηση γέφυρας ή κύρια συστήματα πρόωσης).
Η αποτελεσματική διαχείριση κυβερνοκινδύνων πρέπει επίσης να λαμβάνει υπόψη τις επιπτώσεις στην ασφάλεια και προστασία που προκύπτουν από την έκθεση ή την εκμετάλλευση τρωτών σημείων σε συστήματα τεχνολογίας πληροφοριών. Αυτό μπορεί να οφείλεται σε ακατάλληλη διασύνδεση με συστήματα επιχειρησιακής τεχνολογίας ή σε διαδικαστικές αστοχίες από το επιχειρησιακό προσωπικό ή τρίτους, οι οποίες ενδέχεται να θέσουν σε κίνδυνο αυτά τα συστήματα (π.χ. ακατάλληλη χρήση αφαιρούμενων μέσων αποθήκευσης, όπως ένα USB stick).
Οι ταχέως μεταβαλλόμενες τεχνολογίες και απειλές καθιστούν δύσκολη την αντιμετώπιση αυτών των κινδύνων μόνο μέσω τεχνικών προτύπων. Ως εκ τούτου, οι παρούσες κατευθυντήριες γραμμές συνιστούν μια προσέγγιση διαχείρισης για τους κυβερνοκινδύνους, η οποία είναι ανθεκτική και εξελίσσεται ως φυσική προέκταση των υφιστάμενων πρακτικών διαχείρισης ασφάλειας και προστασίας.
Κατά την εξέταση των πιθανών πηγών απειλών και τρωτών σημείων, καθώς και των σχετικών στρατηγικών μετριασμού των κινδύνων, πρέπει επίσης να ληφθούν υπόψη διάφορες πιθανές επιλογές ελέγχου για τη διαχείριση των κινδύνων στον κυβερνοχώρο, όπως, μεταξύ άλλων, διαχειριστικοί, λειτουργικοί ή διαδικαστικοί και τεχνικοί έλεγχοι.
Εφαρμογή
Οι παρούσες οδηγίες ισχύουν κυρίως για όλους τους οργανισμούς της ναυτιλιακής βιομηχανίας και σχεδιάστηκαν για να ενθαρρύνουν πρακτικές διαχείρισης ασφάλειας και προστασίας στον κυβερνοχώρο.
Αναγνωρίζοντας ότι ο κάθε ναυτιλιακός οργανισμός είναι μοναδικός, οι Οδηγίες αυτές διατυπώνονται με γενικούς όρους ώστε να εφαρμόζονται οριζόντια. Τα πλοία με περιορισμένα συστήματα κυβερνοασφάλειας μπορεί να αρκεστούν στην απλή εφαρμογή των Οδηγιών αυτών· ωστόσο, τα πλοία με σύνθετα συστήματα κυβερνοασφάλειας ενδεχομένως απαιτούν περισσότερη προσοχή και πρέπει να αναζητούν πρόσθετους πόρους μέσω αξιόπιστων εταίρων της βιομηχανίας και κυβερνητικών φορέων.
Στοιχεία Διαχείρισης Κυβερνοκινδύνων
Για τους σκοπούς των παρόντων Οδηγιών, η διαχείριση κυβερνοκινδύνων συνεπάγεται τη διαδικασία εντοπισμού, ανάλυσης, αξιολόγησης και επικοινωνίας ενός κινδύνου που σχετίζεται με τον κυβερνοχώρο, καθώς και την αποδοχή, αποφυγή, μεταφορά ή τον μετριασμό του σε αποδεκτό επίπεδο, λαμβάνοντας υπόψη το κόστος και τα οφέλη των ενεργειών για τα ενδιαφερόμενα μέρη.
Η διαχείριση κυβερνοκινδύνων στη ναυτιλία στοχεύει στην υποστήριξη της ασφαλούς και προστατευμένης ναυτιλίας, η οποία είναι ανθεκτική απέναντι στους κυβερνοκινδύνους σε επίπεδο επιχειρήσεων.
Η αποτελεσματική διαχείριση κυβερνοκινδύνων πρέπει να ξεκινά από το ανώτατο διοικητικό επίπεδο. Η ανώτερη διοίκηση οφείλει να ενσωματώνει μια κουλτούρα ευαισθητοποίησης ως προς τους κυβερνοκινδύνους σε όλα τα επίπεδα του οργανισμού και να διασφαλίζει ένα ολιστικό και ευέλικτο σύστημα διαχείρισης κυβερνοκινδύνων, το οποίο λειτουργεί συνεχώς και αξιολογείται διαρκώς μέσω αποτελεσματικών μηχανισμών ανατροφοδότησης.
Μια αποδεκτή προσέγγιση για την επίτευξη των παραπάνω είναι η ολοκληρωμένη αξιολόγηση και σύγκριση της υφιστάμενης και της επιθυμητής κατάστασης ενός οργανισμού όσον αφορά τη διαχείριση των κυβερνοκινδύνων. Μια τέτοια σύγκριση αποκαλύπτει κενά τα οποία μπορούν να αντιμετωπιστούν με σκοπό την επίτευξη των στόχων διαχείρισης κινδύνων μέσω ενός σχεδίου διαχείρισης κυβερνοκινδύνων με καθορισμένες προτεραιότητες. Αυτή η προσέγγιση βασισμένη στους κινδύνους θα επιτρέψει σε έναν οργανισμό να αξιοποιήσει τους πόρους του με τον πιο αποτελεσματικό τρόπο.
Οι Οδηγίες αυτές παρουσιάζουν τα λειτουργικά στοιχεία που υποστηρίζουν την αποτελεσματική διαχείριση κυβερνοκινδύνων. Τα στοιχεία αυτά δεν είναι διαδοχικά – όλα πρέπει να εφαρμόζονται ταυτόχρονα και συνεχώς στην πράξη και να ενσωματώνονται κατάλληλα σε ένα πλαίσιο διαχείρισης κινδύνου:
- Προσδιορισμός: Ορισμός ρόλων και ευθυνών για τη διαχείριση κυβερνοκινδύνων και εντοπισμός συστημάτων, δεδομένων και δυνατοτήτων που, όταν διαταραχθούν, θέτουν σε κίνδυνο τη λειτουργία του πλοίου.
- Προστασία: Εφαρμογή διαδικασιών και μέτρων ελέγχου κινδύνων, καθώς και σχεδίων έκτακτης ανάγκης, με σκοπό την προστασία από συμβάντα στον κυβερνοχώρο και τη διασφάλιση της συνέχειας των ναυτιλιακών δραστηριοτήτων.
- Εντοπισμός: Ανάπτυξη και εφαρμογή δραστηριοτήτων για την έγκαιρη ανίχνευση περιστατικών κυβερνοασφάλειας.
- Ανταπόκριση: Ανάπτυξη και εφαρμογή δραστηριοτήτων και σχεδίων με στόχο την ενίσχυση της ανθεκτικότητας και την αποκατάσταση των συστημάτων που είναι απαραίτητα για τις ναυτιλιακές δραστηριότητες ή υπηρεσίες οι οποίες έχουν υποστεί διαταραχή λόγω ενός συμβάντος στον κυβερνοχώρο.
- Ανάκαμψη: Προσδιορισμός μέτρων για τη δημιουργία αντιγράφων ασφαλείας και την αποκατάσταση των συστημάτων πληροφορικής που είναι απαραίτητα για τις ναυτιλιακές δραστηριότητες και τα οποία έχουν πληγεί από κάποιο συμβάν στον κυβερνοχώρο.
Αυτά τα στοιχεία καλύπτουν τις δραστηριότητες και τα επιθυμητά αποτελέσματα της αποτελεσματικής διαχείρισης κυβερνοκινδύνων σε κρίσιμα συστήματα που επηρεάζουν τις ναυτιλιακές λειτουργίες και την ανταλλαγή πληροφοριών, αποτελώντας μια συνεχόμενη διαδικασία με μηχανισμούς ανατροφοδότησης.
Η αποτελεσματική διαχείριση κυβερνοκινδύνων πρέπει να διασφαλίζει το κατάλληλο επίπεδο ευαισθητοποίησης σχετικά με τους κυβερνοκινδύνους σε όλα τα επίπεδα ενός οργανισμού. Το επίπεδο ευαισθητοποίησης και ετοιμότητας πρέπει να είναι ανάλογο με τους ρόλους και τις ευθύνες στο σύστημα διαχείρισης κυβερνοκινδύνων.
Βέλτιστες πρακτικές για την εφαρμογή της διαχείρισης κυβερνοκινδύνων
Η προσέγγιση για τη διαχείριση κυβερνοκινδύνων που περιγράφεται εδώ, είναι η βάση για την καλύτερη κατανόηση και διαχείριση των κινδύνων στον κυβερνοχώρο, διευκολύνοντας έτσι μια προσέγγιση διαχείρισης κινδύνων για την αντιμετώπιση των απειλών και των τρωτών σημείων στον κυβερνοχώρο. Για λεπτομερείς οδηγίες σχετικά με τη διαχείριση κυβερνοκινδύνων, οι χρήστες αυτών των Οδηγιών πρέπει επίσης να ανατρέξουν στις απαιτήσεις των Κρατών Μελών και των Αρχών τους κράτους της Σημαίας, καθώς και στα σχετικά διεθνή και κλαδικά πρότυπα και στις βέλτιστες πρακτικές.
Επιπλέον οι οδηγίες και πρότυπα μπορεί να περιλαμβάνουν, τα ακόλουθα αλλά δεν περιορίζονται σε αυτά:
- Τις Οδηγίες για την Κυβερνοασφάλεια επί Πλοίων, που εκπονήθηκαν και υποστηρίζονται από τους οργανισμούς ICS, IUMI, BIMCO, OCIMF, INTERTANKO, INTERCARGO, InterManager, WSC και SYBAss.
- Την Ενοποιημένη Σύσταση της IACS για την κυβερνοανθεκτικότητα (Rec 166).
- Το πρότυπο ISO/IEC 27001 για την τεχνολογία πληροφοριών - τις τεχνικές ασφάλειας - τα συστήματα διαχείρισης ασφάλειας πληροφοριών - τις απαιτήσεις, το οποίο δημοσιεύουν από κοινού ο Διεθνής Οργανισμός Τυποποίησης (ISO) και η Διεθνής Ηλεκτροτεχνική Επιτροπή (IEC).
- Το Πλαίσιο του Εθνικού Ινστιτούτου Προτύπων και Τεχνολογίας των Ηνωμένων Πολιτειών για τη Βελτίωση της Κυβερνοασφάλειας Κρίσιμων Υποδομών (Πλαίσιο NIST).
- Τις Κατευθυντήριες Οδηγίες Κυβερνοασφάλειας της IAPH για Λιμένες και Λιμενικές Εγκαταστάσεις.
3. Ασφάλιση για Κυβερνοκινδύνους και Ζητήματα Ευθύνης
Στην εποχή της ψηφιοποίησης σχεδόν όλων των πτυχών της οικονομικής δραστηριότητας, οι απειλές στον κυβερνοχώρο αποτελούν μία από τις μεγαλύτερες προκλήσεις για τις εταιρείες, τους δημόσιους οργανισμούς και τις μη κυβερνητικές οργανώσεις. Μόνο το 2024, οι παγκόσμιες απώλειες από κυβερνοεγκλήματα ανήλθαν σε περίπου 9,5 τρισεκατομμύρια δολάρια ΗΠΑ. Συγκρίνοντας αυτό το ποσό με τις εθνικές οικονομίες, είναι μικρότερο μόνο από το μέγεθος των οικονομιών των ΗΠΑ και της Κίνας. Περιστατικά όπως διαρροές δεδομένων, επιθέσεις ransomware ή σαμποτάζ υποδομών πληροφορικής οδήγησαν συχνά σε τεράστιες απώλειες οικονομικής, νομικής φύσης και φήμης. Η απάντηση σε αυτές τις απειλές είναι η ανάπτυξη της αγοράς ασφάλισης κυβερνοκινδύνων, η οποία αναπτύσσεται δυναμικά παγκοσμίως. Η ασφάλιση κυβερνοκινδύνων αποσκοπεί στον μετριασμό των οικονομικών επιπτώσεων των περιστατικών, αλλά παράλληλα επιβάλλει στις εταιρείες την εφαρμογή κατάλληλων προτύπων ασφάλειας.
Καθώς οι κυβερνοαπειλές στη ναυτιλία αυξάνονται, οι εταιρείες στρέφονται στην ασφάλιση για κυβερνοκινδύνους ως εργαλείο διαχείρισης κινδύνων για τον μετριασμό των οικονομικών απωλειών από περιστατικά κυβερνοασφάλειας. Ωστόσο, η κατανόηση της κάλυψης των ασφαλιστηρίων και των ζητημάτων ευθύνης είναι κρίσιμη.
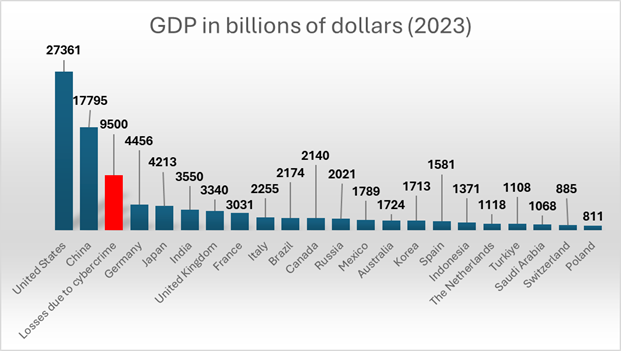
Σχήμα 18: Σύγκριση του ΑΕΠ σε δισεκατομμύρια δολάρια ανά χώρα το 2023. Τα στοιχεία για τις απώλειες λόγω εγκλημάτων στον κυβερνοχώρο αφορούν το 2024.
3.1. Επισκόπηση Πολιτικών Ασφάλισης Κυβερνοκινδύνων
Η ασφάλιση κυβερνοκινδύνων καθίσταται ένα απαραίτητο εργαλείο για τον μετριασμό των οικονομικών απωλειών που προκύπτουν από περιστατικά κυβερνοασφάλειας στον ναυτιλιακό τομέα. Τα ασφαλιστήρια αυτά συνήθως καλύπτουν:
- Παραβιάσεις δεδομένων και απώλεια ευαίσθητων πληροφοριών, όπως αρχεία πληρώματος και επιβατών.
- Διακοπή επιχειρησιακής λειτουργίας που προκαλείται από κυβερνοεπιθέσεις, όπως διακοπές λειτουργίας και καθυστερήσεις φορτίου.
- Κόστη που σχετίζονται με ψηφιακές εγκληματολογικές έρευνες, ρυθμιστική συμμόρφωση και διαχείριση επικοινωνίας κρίσεων.
- Πληρωμές λύτρων σε περίπτωση επιθέσεων ransomware, καθώς και τα έξοδα διαπραγμάτευσης και ανάκτησης δεδομένων.
- Νομικά έξοδα και αξιώσεις ευθύνης που προκύπτουν από περιστατικά κυβερνοασφάλειας, όπως αξιώσεις τρίτων λόγω απώλειας δεδομένων ή διακοπής υπηρεσιών.
Δεδομένης της σύνθετης φύσης των κυβερνοκινδύνων στη ναυτιλία, είναι ζωτικό οι πλοιοκτήτες και οι διαχειριστές να αξιολογούν προσεκτικά τι καλύπτουν τα ασφαλιστήρια, διασφαλίζοντας ότι ευθυγραμμίζεται με τις ειδικές απειλές του κλάδου, τις ρυθμιστικές απαιτήσεις και τις εξελισσόμενες τακτικές κυβερνοεπιθέσεων.
Ορισμός και Χαρακτηριστικά
Η ασφάλιση κυβερνοκινδύνων είναι ένα σχετικά νέο και όλο πιο δημοφιλές χρηματοοικονομικό προϊόν, το οποίο αποσκοπεί στην προστασία των οργανισμών από τις συνέπειες των ψηφιακών περιστατικών. Τα ασφαλιστήρια αυτά διαφέρουν σημαντικά ανάλογα με τον ασφαλιστικό φορέα και τα χαρακτηριστικά του πελάτη, αλλά όλα στοχεύουν στον περιορισμό των οικονομικών απωλειών και στη διαχείριση των κινδύνων στην ψηφιακή εποχή.
Πεδίο Κάλυψης
Τα περισσότερα ασφαλιστήρια κυβερνοκινδύνων καλύπτουν:
α) ίδιες ζημίες
- κόστη αποκατάστασης συστημάτων και δεδομένων μετά από επίθεση
- κόστη διακοπής λειτουργίας και απώλειας εσόδων
- κόστη ενημέρωσης των ατόμων των οποίων τα δεδομένα παραβιάστηκαν
- κόστη ψηφιακής εγκληματολογίας και συμβουλευτικών υπηρεσιών διαχείρισης κρίσεων
- κόστη διαχείρισης δημοσίων σχέσεων και φήμης
- κόστη πληρωμής λύτρων (σε περίπτωση ransomware)
β) ζημίες έναντι τρίτων
- αξιώσεις πελατών και συνεργατών λόγω παραβίασης δεδομένων
- κόστη νομικής υπεράσπισης και διακανονισμών
- διοικητικά πρόστιμα και ρυθμιστικές κυρώσεις
- παραβίαση δικαιωμάτων πνευματικής ιδιοκτησίας στο ψηφιακό περιβάλλον
Εξατομίκευση Ασφαλιστηρίου και Αξιολόγηση Κινδύνου
Οι ασφαλιστικές εταιρείες πολύ συχνά διενεργούν έλεγχο ασφάλειας πριν τη σύναψη συμβολαίου, αξιολογώντας μεταξύ άλλων:
- το επίπεδο ασφάλειας IT (firewall, κρυπτογράφηση, έλεγχος πρόσβασης)
- τις πολιτικές διαχείρισης και απόκρισης περιστατικών
- το επίπεδο εκπαίδευσης των εργαζομένων σε θέματα κυβερνοαπειλών
- το ιστορικό προηγούμενων περιστατικών
Μια τέτοια αξιολόγηση κινδύνου είναι απαραίτητη για τη βελτιστοποίηση του κόστους των ασφαλιστηρίων τόσο για την ασφαλιστική εταιρεία όσο και για τον πελάτη.
Τυπικοί Αποκλεισμοί
Τα ασφαλιστήρια κυβερνοκινδύνων ενδέχεται να μην καλύπτουν:
- πολεμικές ενέργειες και κυβερνοτρομοκρατία (εκτός αν έχει αγοραστεί πρόσθετη κάλυψη)
- εκούσιες ή σοβαρά αμελείς πράξεις εργαζομένων
- ζημιές που προκύπτουν από τη χρήση παράνομου λογισμικού
- έλλειψη ενημερώσεων συστημάτων και διορθώσεων ασφαλείας
Κύριοι Πάροχοι Ασφάλισης Κυβερνοκινδύνων για τη Ναυτιλία
Καθώς οι κυβερνοκίνδυνοι αυξάνονται στους τομείς της ναυτιλίας και της λιμενικής εφοδιαστικής, αρκετές κορυφαίες ασφαλιστικές εταιρείες έχουν αναπτύξει εξειδικευμένα προϊόντα ασφάλισης κυβερνοκινδύνων προσαρμοσμένα στη ναυτιλιακή βιομηχανία. Μερικές από αυτές είναι οι εξής:
- Beazley plc: Βρετανική ασφαλιστική εταιρεία γνωστή για την εξειδίκευσή της σε προϊόντα κυβερνοασφάλειας, ναυτασφαλίσεων και αντασφαλίσεων. Η Beazley κατέχει περίπου το 8% της παγκόσμιας αγοράς ασφάλισης. Το 2024, η εταιρεία παρουσίασε το Beazley Security, το οποίο περιλαμβάνει υπηρεσίες Εκτεταμένης Ανίχνευσης Και Απόκρισης (MXDR) για την προληπτική διαχείριση κυβερνοαπειλών.
- Hiscox Ltd: Αγγλο-Βερμουδιανή ασφαλιστική εταιρεία που προσφέρει ευρύ φάσμα εξειδικευμένων ασφαλίσεων, συμπεριλαμβανομένης της ναυτιλίας και των κυβερνοκινδύνων. Ως ασφαλιστής της Lloyd’s of London, η Hiscox παρέχει κάλυψη για απειλές που επηρεάζουν λιμένες και τερματικούς σταθμούς.
- WTW (Willis Towers Watson): Παγκόσμια εταιρεία συμβουλευτικών και μεσιτικών υπηρεσιών που καθιέρωσε το CyNav, ένα εξειδικευμένο ασφαλιστήριο για λιμένες και τερματικούς σταθμούς, καλύπτοντας λειτουργικές απώλειες, ευθύνες τρίτων και έξοδα διαχείρισης κρίσεων.
- Gard: Νορβηγική ναυτασφαλιστική εταιρεία και το μεγαλύτερο μέλος του Διεθνούς Ομίλου Ασφαλιστικών Εταιρειών Προστασίας και Αποζημίωσης. Η Gard προσφέρει ασφάλιση P&I (Προστασία και Αποζημίωση), ναυτική και ενεργειακή, περιλαμβάνοντας εξατομικευμένη κάλυψη για κινδύνους στον κυβερνοχώρο που σχετίζονται με υπεράκτιες δραστηριότητες και ναυτιλιακή διαχείριση.
- Skuld: Διεθνής Νορβηγικός όμιλος P&I με έδρα στο Όσλο. Η Skuld ειδικεύεται σε ασφάλιση προστασίας και αποζημίωσης, νομική υπεράσπιση και κάλυψη κινδύνων υπεράκτιας δραστηριότητας, εξυπηρετώντας ιδιοκτήτες πλοίων και ναυτιλιακούς φορείς παγκοσμίως, προσφέροντας κάλυψη για κυβερνοκινδύνους.
- Colonnade Insurance S.A.: Ασφαλιστική εταιρεία που προσφέρει την πολιτική Cyber Guard, η οποία καλύπτει ζημιές από phishing και κοινωνικής μηχανικής, καθώς και το κόστος αποκατάστασης των συστημάτων πληροφορικής. Αν και η κάλυψη είναι γενικότερου χαρακτήρα, η πολιτική μπορεί να προσαρμοστεί για να εξυπηρετεί πελάτες στη ναυτιλία, ιδιαίτερα εκείνους που δραστηριοποιούνται στη διαχείριση εφοδιαστικής και υποδομών λιμένων.
3.2. Ζητήματα Ευθύνης και Παραβιάσεις Κυβερνοασφάλειας
Οι ναυτιλιακοί φορείς πρέπει να αξιολογούν διεξοδικά τους κινδύνους ευθύνης σε σχέση με παραβιάσεις κυβερνοασφάλειας. Η μη συμμόρφωση με κανονισμούς κυβερνοασφάλειας, όπως αυτοί του IMO και του GDPR, μπορεί να επιφέρει σημαντικές κυρώσεις, νομικές ενέργειες και ζημία στη φήμη. Οι κυβερνοεπιθέσεις που προκαλούν οικονομική ή επιχειρησιακή ζημία σε τρίτους ενδέχεται να οδηγήσουν σε νομικές αξιώσεις από πελάτες, συνεργάτες ή ενδιαφερόμενους φορείς, όπως όσους σχετίζονται με διαταραχές στην εφοδιαστική αλυσίδα, καθυστερήσεις φορτίων ή περιβαλλοντικούς κινδύνους. Επιπλέον, οι συμβατικές συμφωνίες, όπως τα ναυλοσύμφωνα, τα ασφαλιστήρια συμβόλαια και οι συμφωνίες με προμηθευτές, συχνά περιλαμβάνουν συγκεκριμένες υποχρεώσεις για την κυβερνοασφάλεια και η μη συμμόρφωση μπορεί να προκαλέσει οικονομικές ποινές ή διαμάχες. Οι παραβιάσεις δεδομένων που αφορούν πληροφορίες πληρώματος ή επιβατών συνεπάγονται περαιτέρω κινδύνους, με αποτέλεσμα ενδεχομένως αγωγές, αξιώσεις αποζημίωσης και εποπτικό έλεγχο βάσει νόμων για την προστασία δεδομένων. Τέλος, οι οργανισμοί που δεν εφαρμόζουν επαρκή μέτρα κυβερνοασφάλειας μπορεί να θεωρηθούν υπεύθυνοι για αμέλεια. Η απόδειξη δέουσας επιμέλειας μέσω προληπτικών πρακτικών ασφάλειας και συμμόρφωσης με τα πρότυπα του κλάδου είναι απαραίτητη για τον μετριασμό αυτών των κινδύνων (IACS, 2021).
Ρυθμιστική Ευθύνη
Με την καθιέρωση σύγχρονων κανονισμών προστασίας δεδομένων, όπως ο GDPR (ΕΕ), ο CCPA (ΗΠΑ) και ο LGPD (Βραζιλία), η ευθύνη των οργανισμών για την προστασία προσωπικών δεδομένων αυξάνεται σημαντικά. Οι εταιρείες πρέπει να εφαρμόζουν κατάλληλα τεχνικά και οργανωτικά μέτρα, να αναφέρουν παραβιάσεις δεδομένων εντός 72 ωρών όπως απαιτεί ο GDPR και να παρέχουν στα άτομα τη δυνατότητα πρόσβασης, τροποποίησης και διαγραφής των προσωπικών τους πληροφοριών.
Ευθύνη βάσει συμβάσεων και μεταξύ οργανισμών
Οι σύγχρονες εταιρείες συνεργάζονται συχνά με δεκάδες εξωτερικούς παρόχους υπηρεσιών πληροφορικής, νέφους ή πληρωμών. Κάθε τέτοια συνεργασία απαιτεί συμφωνία επεξεργασίας δεδομένων (DPA) και σαφή ορισμό του πεδίου ευθύνης.
Μια συμφωνία επεξεργασίας δεδομένων συμβατή με τον GDPR πρέπει να περιλαμβάνει τα εξής:
- Εξήγηση για το ποιος είναι ο υπεύθυνος επεξεργασίας δεδομένων.
- Εξήγηση για το ποιος εκτελεί την επεξεργασία των δεδομένων.
- Ορισμό του αντικειμένου και της διάρκειας της επεξεργασίας δεδομένων.
- Καθορισμό της φύσης και του σκοπού της επεξεργασίας δεδομένων.
- Περιγραφή του τύπου των προσωπικών δεδομένων που διαχειρίζεται η εταιρεία και των κατηγοριών προσώπων στα οποία αναφέρονται αυτά τα δεδομένα.
- Ορισμό των υποχρεώσεων και δικαιωμάτων του υπευθύνου επεξεργασίας.
- Δήλωση από τον εκτελούντα την επεξεργασία που προσδιορίζει τις υποχρεώσεις του.
Πρότυπα Κοινής Ευθύνης
Στην υπολογιστική νέφους εφαρμόζεται το μοντέλο κοινής ευθύνης, σύμφωνα με το οποίο η ευθύνη για την ασφάλεια κατανέμεται μεταξύ του παρόχου υπηρεσιών και του πελάτη. Ο πάροχος ευθύνεται για τη φυσική ασφάλεια των κέντρων δεδομένων, της υλικοτεχνικής υποδομής και του βασικού λογισμικού (π.χ. ενημερώσεις συστήματος). Ο πελάτης, αφετέρου, ευθύνεται για τη διαχείριση της πρόσβασης στα συστήματα, τη ρύθμιση της ασφάλειας, την ενημέρωση του λογισμικού που εκτελείται στους μισθωμένους πόρους, καθώς και για την προστασία των δεδομένων που μεταφέρονται ή αποθηκεύονται στο νέφος.
Αυτή η κατανομή ευθυνών απαιτεί τη στενή συνεργασία μεταξύ των δύο πλευρών και τη σαφή κατανόηση των αρμοδιοτήτων - κάτι που αποτελεί συχνά πρόκληση, ειδικά σε περιβάλλοντα πολυνέφους. Οι λανθασμένες υποθέσεις σχετικά με τις αρμοδιότητες μπορεί να οδηγήσουν σε κενά ασφαλείας για τα οποία κανένα από τα δύο μέρη δεν θεωρείται επίσημα υπεύθυνο. Για αυτόν τον λόγο, είναι απαραίτητη η σύνταξη λεπτομερούς τεκμηρίωσης και η χρήση εργαλείων παρακολούθησης για την αξιολόγηση του επιπέδου ασφάλειας και της συμμόρφωσης με τις καθορισμένες διαδικασίες.
Ρήτρες Αποζημίωσης
Οι ρήτρες αποζημίωσης συνηθίζονται όλο και περισσότερο σε συμβάσεις B2B, δηλαδή διατάξεις που απαιτούν από το ένα συμβαλλόμενο μέρος να καλύπτει ζημίες, οικονομικές απώλειες και νομικά έξοδα στο άλλο συμβαλλόμενο μέρος που προκύπτουν από περιστατικά κυβερνοασφάλειας. Τέτοιες ρήτρες είναι πολύ σημαντικές για τη διαχείριση κινδύνων όσον αφορά τις συμβάσεις, ιδίως σε περιβάλλοντα όπου πολλαπλά μέρη μοιράζονται την ευθύνη για κοινά συστήματα και δεδομένα. Οι ρήτρες αποζημίωσης ενδέχεται να περιλαμβάνουν τα εξής:
- αποζημίωση εξόδων που προκύπτουν από ρυθμιστικές και νομικές διαδικασίες
- κάλυψη του κόστους ενημέρωσης πελατών για διαρροές δεδομένων
- επιστροφή των εξόδων λόγω διακοπής της επιχειρηματικής δραστηριότητας
- κάλυψη των προβλεπόμενων στις συμβάσεις ποινών για τους τελικούς πελάτες
Για να είναι αποτελεσματικές, πρέπει να διατυπώνονται με ακρίβεια, να αναφέρουν συγκεκριμένες περιπτώσεις κατά τις οποίες τίθενται σε ισχύ και να οριοθετούν με σαφήνεια το πεδίο εφαρμογής της ευθύνης. Συχνά αποτελούν αντικείμενο διαπραγματεύσεων ήδη από το στάδιο της σύναψης μιας συμφωνίας-πλαισίου ή ενός διαγωνισμού. Για τους ασφαλιστές, η ύπαρξη τέτοιων ρητρών στις συμβάσεις αποτελεί επίσης θετικό μήνυμα όσον αφορά την ωριμότητα του οργανισμού στη διαχείριση κινδύνων, κάτι που μπορεί να επηρεάσει το ύψος των ασφαλίστρων ή τη διαθεσιμότητα της ασφαλιστικής κάλυψης.
Κυβερνοασφάλεια στη Ναυτιλία
Η ναυτιλιακή βιομηχανία, ως μέρος κρίσιμων υποδομών, οφείλει να λαμβάνει υπόψη τις κυβερνοαπειλές με ιδιαίτερο τρόπο. Η αυτοματοποίηση των λιμενικών διαδικασιών, τα ψηφιακά συστήματα ναυσιπλοΐας, η ενοποίηση των εφοδιαστικών αλυσίδων με λύσεις νέφους και η εξάρτηση από απομακρυσμένη επικοινωνία εκθέτουν τον τομέα σε επιθέσεις που μπορεί να οδηγήσουν σε:
- διακοπή λειτουργίας λιμένων και πλοίων
- διαταραχές στην παγκόσμια εφοδιαστική αλυσίδα
- απειλές για την ασφάλεια ανθρώπων και περιβάλλοντος
Τα ασφαλιστήρια που απευθύνονται στον ναυτιλιακό τομέα συχνά περιλαμβάνουν διευρυμένη κάλυψη, η οποία περιλαμβάνει:
- διακοπή λειτουργίας λιμένων και ακινησία πλοίων
- κυβερνοεπιθέσεις σε συστήματα επί του πλοίου (π.χ. ECDIS, AIS, GMDSS)
- διακοπή μετάδοσης δεδομένων και απώλεια σύνδεσης με τα κεντρικά
- κόστος εναλλακτικών ρυθμίσεων μεταφοράς λόγω αποτυχίας IT
- ευθύνη έναντι πελατών και συνεργατών για καθυστερήσεις
Ο Ρόλος του IMO στη Ρύθμιση της Κυβερνοασφάλειας στη Ναυτιλία
Ως απάντηση στις όλο και πιο έντονες απειλές, ο Διεθνής Ναυτιλιακός Οργανισμός (IMO) ανέπτυξε κατευθυντήριες γραμμές για τη διαχείριση των κυβερνοκινδύνων στη θάλασσα. Από την 1η Ιανουαρίου 2021, σύμφωνα με την απόφαση IMO MSC.428(98), κάθε πλοίο που υπάγεται στη σύμβαση SOLAS (συμπεριλαμβανομένων εμπορικών και επιβατηγών πλοίων) πρέπει να αποδεικνύει ότι το σύστημα διαχείρισης ασφάλειας καλύπτει και τους κυβερνοκινδύνους (κώδικας ISM). Αυτό σημαίνει ότι οι πλοιοκτήτες και οι διαχειριστές υποχρεούνται να:
- εντοπίζουν απειλές και τρωτά σημεία σε συστήματα IT και OT
- εφαρμόζουν διαδικασίες πρόληψης και απόκρισης σε περιστατικά
- εκπαιδεύουν τα πληρώματα σε θέματα κυβερνοϋγιεινής
- δοκιμάζουν τα μέτρα ασφαλείας και να ενημερώνουν τακτικά τα συστήματα
Η εκπλήρωση αυτών των απαιτήσεων αποτελεί ολοένα και περισσότερο προϋπόθεση για τη σύναψη ασφάλισης κατά των κυβερνοεπιθέσεων για τους πλοιοκτήτες και βασικό στοιχείο των αξιολογήσεων κινδύνου που πραγματοποιούν οι ασφαλιστικές εταιρείες.
3.3. Το ISO 27001 και το Πλαίσιο Κυβερνοασφάλειας NIST
Οι σύγχρονοι οργανισμοί που δραστηριοποιούνται στο ψηφιακό περιβάλλον πρέπει να αντιμετωπίζουν τις ταχέως εξελισσόμενες απειλές στον κυβερνοχώρο. Προκειμένου να διαχειριστούν αποτελεσματικά τον κίνδυνο και να ενισχύσουν την ανθεκτικότητα των συστημάτων πληροφορικής, όλο και περισσότερες εταιρείες στρέφονται προς αναγνωρισμένα διεθνή πρότυπα για τη διαχείριση της ασφάλειας των πληροφοριών. Δύο από τα πιο διαδεδομένα είναι το ISO/IEC 27001 και το Πλαίσιο Κυβερνοασφάλειας NIST (NIST CSF). Και οι δύο προσεγγίσεις προσφέρουν μια δομημένη, συστηματική μέθοδο για τον εντοπισμό απειλών, την εφαρμογή μέτρων προστασίας, την αντιμετώπιση περιστατικών και τη συνεχή βελτίωση των διαδικασιών ασφάλειας. Αν και προέρχονται από διαφορετικά πολιτισμικά και νομικά περιβάλλοντα – το ISO 27001 είναι ένα διεθνές πρότυπο που αναπτύχθηκε από τον ISO, ενώ το NIST CSF προέρχεται από έναν κυβερνητικό οργανισμό των ΗΠΑ - και τα δύο πρότυπα είναι συμπληρωματικά και χρησιμοποιούνται όλο και περισσότερο παράλληλα.
Το ISO/IEC 27001 είναι ένα πιστοποιήσιμο πρότυπο που εστιάζει στην εφαρμογή και τη διατήρηση ενός Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS). Περιλαμβάνει πολιτικές, διαδικασίες και ελέγχους που αποσκοπούν στην προστασία των πληροφοριών με συστηματικό και βασισμένο στον κίνδυνο τρόπο. Το Πλαίσιο Κυβερνοασφάλειας του NIST, το οποίο έχει σχεδιαστεί κυρίως για κρίσιμες υποδομές στις Ηνωμένες Πολιτείες, βασίζεται σε πέντε βασικές λειτουργίες: Προσδιορισμός, Προστασία, Εντοπισμός, Ανταπόκριση, Ανάκαμψη. Χάρη στην ευελιξία και τη δομοστοιχειωτή δομή του, το NIST CSF έχει γίνει δημοφιλές σε όλο τον κόσμο, όπως στην Ευρώπη και την Ασία, ως εργαλείο για την αξιολόγηση της ωριμότητας στον τομέα της κυβερνοασφάλειας και ως συμπλήρωμα πιο επίσημων προτύπων, όπως το ISO 27001. Στα επόμενα κεφάλαια, θα αναλύσουμε και τις δύο προσεγγίσεις, τις ομοιότητες και τις διαφορές τους, καθώς και την εφαρμογή τους σε συγκεκριμένους κλάδους, συμπεριλαμβανομένου του ναυτιλιακού τομέα.
3.4. ISO 27001: Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS)
ISO/IEC 27001 είναι ένα διεθνώς αναγνωρισμένο πρότυπο για τα Συστήματα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS). Παρέχει ένα δομημένο πλαίσιο για τους οργανισμούς ώστε να καθιερώνουν, να εφαρμόζουν, να διατηρούν και να βελτιώνουν συνεχώς τη διαχείριση της ασφάλειας πληροφοριών. Το πρότυπο εφαρμόζεται σε όλους τους τύπους οργανισμών, όπως σε ναυτιλιακές εταιρείες, για την προστασία ευαίσθητων πληροφοριών από κυβερνοαπειλές.
Το πρότυπο ISO 27001 είναι διαθέσιμο στη διεύθυνση: https://www.iso.org/standard/27001
Βασικά Στοιχεία του ISO/IEC 27001
Η δομή του ISO 27001 αποτελείται από δύο μέρη:
- Ρήτρες 1–10: Γενικές απαιτήσεις ISMS
- Παράρτημα A: Σύνολο 114 ελέγχων ασφάλειας κατανεμημένων σε 14 τομείς
Κύριες Ρήτρες του ISO 27001:
- Πεδίο Εφαρμογής (Ρήτρα 1) - Καθορίζει τη δυνατότητα εφαρμογής του ISMS
- Ρυθμιστικές Αναφορές (Ρήτρα 2) - Παραθέτει καταλόγους με υποστηρικτικά έγγραφα
- Όροι και Ορισμοί (Ρήτρα 3) - Καθορίζει βασικές έννοιες
- Πλαίσιο Οργανισμού (Ρήτρα 4) - Εντοπίζει εσωτερικούς και εξωτερικούς κινδύνους ασφάλειας
- Ηγεσία (Ρήτρα 5) - Καθορίζει ευθύνες ανώτατης διοίκησης
- Σχεδιασμός (Ρήτρα 6) - Καθορίζει τους στόχους διαχείρισης κινδύνων και ασφάλειας
- Υποστήριξη (Ρήτρα 7) - Παρέχει τους απαραίτητους πόρους, εκπαίδευση και τεκμηρίωση
- Λειτουργία (Ρήτρα 8) - Εφαρμόζει ελέγχους ασφάλειας και μέτρα διαχείρισης κινδύνων
- Αξιολόγηση Απόδοσης (Ρήτρα 9) - Παρακολουθεί, μετρά και ελέγχει την αποτελεσματικότητα του ISMS
- Βελτίωση (Ρήτρα 10) - Εξασφαλίζει τη συνεχή επικαιροποίηση και βελτίωση του ISMS
Βασικοί Έλεγχοι Ασφάλειας (Παράρτημα A)
Το ISO 27001 περιλαμβάνει 114 ελέγχους ασφάλειας οργανωμένους σε 14 τομείς:
- Πολιτικές Ασφάλειας Πληροφοριών - Καθιερώνει πολιτικές και κατευθυντήριες γραμμές ασφάλειας
- Οργάνωση της Ασφάλειας Πληροφοριών - Καθορίζει ευθύνες και ρόλους
- Ασφάλεια Ανθρώπινου Δυναμικού - Διασφαλίζει την ασφάλεια του προσωπικού πριν, κατά τη διάρκεια και μετά την απασχόληση
- Διαχείριση Περιουσιακών Στοιχείων - Προστατεύει κρίσιμα περιουσιακά στοιχεία όπως δεδομένα, υλικό και πνευματική ιδιοκτησία
- Έλεγχος Πρόσβασης - Εφαρμόζει μηχανισμούς πρόσβασης βάσει ρόλων και αυθεντικοποίησης
- Κρυπτογραφία - Προστατεύει ευαίσθητες πληροφορίες μέσω τεχνικών κρυπτογράφησης
- Φυσική και Περιβαλλοντική Ασφάλεια - Προστατεύει τη φυσική υποδομή από μη εξουσιοδοτημένη πρόσβαση
- Ασφάλεια Λειτουργιών - Διαχειρίζεται την ασφάλεια συστημάτων IT, δικτύων και διαδικασιών
- Ασφάλεια Επικοινωνιών - Διασφαλίζει τη μεταφορά πληροφοριών μέσω δικτύων
- Απόκτηση, Ανάπτυξη και Συντήρηση Συστημάτων - Διασφαλίζει την ασφάλεια στον κύκλο ζωής λογισμικού και υλικού
- Σχέσεις με Προμηθευτές – Καθορίζει τις απαιτήσεις κυβερνοασφάλειας για προμηθευτές
- Διαχείριση Περιστατικών Ασφάλειας Πληροφοριών - Αναπτύσσει σχέδιο για τον εντοπισμό και την απόκριση σε κυβερνοαπειλές
- Διαχείριση Επιχειρησιακής Συνέχειας - Διασφαλίζει την ανθεκτικότητα έναντι διαταραχών και κυβερνοεπιθέσεων
- Συμμόρφωση - Ευθυγραμμίζεται με τις υποχρεώσεις ασφαλείας που απορρέουν από τη νομοθεσία, τους κανονισμούς και τις συμβάσεις
Οδηγίες για την Υλοποίηση του ISO 27001
- Καθορισμός Πεδίου Εφαρμογής
- Εντοπισμός περιουσιακών στοιχείων, συστημάτων και διαδικασιών που χρειάζονται προστασία
- Διασφάλιση ότι περιλαμβάνονται τα συστήματα IT και Επιχειρησιακής Τεχνολογίας (OT) του ναυτιλιακού τομέα, όπως η πλοήγηση πλοίων, η διαχείριση φορτίων και η υποδομή πληροφορικής των λιμένων
- Εκτέλεση Εκτίμησης Κινδύνου
- Χρήση του ISO 27005 ή άλλης μεθοδολογίας εκτίμησης κινδύνου
- Εντοπισμός απειλών όπως παραποίηση GPS, επιθέσεις ransomware, εσωτερικές απειλές ή τρωτά σημεία IoT σε λιμενικά συστήματα
- Ανάπτυξη Σχεδίου Αντιμετώπισης Κινδύνου
- Καθορισμός τρόπων μετριασμού, αποδοχής, μεταφοράς ή αποφυγής κυβερνοκινδύνων
- Εφαρμογή ελέγχων ασφάλειας από το Παράρτημα A κατά περίπτωση
- Καθιέρωση Πολιτικών Ασφάλειας Πληροφοριών
- Ανάπτυξη και εφαρμογή πολιτικών για προστασία δεδομένων, έλεγχο πρόσβασης και εκπαίδευση κυβερνοασφάλειας
- Εφαρμογή Ελέγχων Ασφάλειας
- Ανάπτυξη firewall, συστημάτων ανίχνευσης εισβολών (IDS), ασφάλειας τελικών σημείων και κρυπτογράφησης για συστήματα IT πλοίων και λιμένων
- Εφαρμογή ταυτοποίησης πολλαπλών παραγόντων (MFA) και πρόσβασης με ελάχιστα δικαιώματα σε κρίσιμα συστήματα
- Εκπαίδευση και Ευαισθητοποίηση Εργαζομένων
- Διεξαγωγή τακτικής εκπαίδευσης κυβερνοασφάλειας για πληρώματα πλοίων, διαχειριστές λιμένων και προσωπικό IT
- Εκπαίδευση προσωπικού σε απειλές phishing, κοινωνική μηχανική και malware
- Ανάπτυξη Σχεδίου Απόκρισης σε Περιστατικά
- Δημιουργία Σχεδίου Απόκρισης σε Περιστατικά Κυβερνοασφάλειας (CSIRP) για τη διαχείριση παραβιάσεων ασφάλειας
- Καθορισμός διαδικασιών αναφοράς περιστατικών σε ρυθμιστικές αρχές όπως IMO, Ακτοφυλακή ΗΠΑ, Οδηγία ΕΕ NIS2
- Παρακολούθηση και Μέτρηση Απόδοσης Ασφάλειας
- Εφαρμογή συνεχούς παρακολούθησης δικτύων και συστημάτων για ανωμαλίες
- Διενέργεια δοκιμών διείσδυσης και αξιολογήσεων τρωτών σημείων σε συστήματα IT και OT πλοίων
- Διενέργεια Εσωτερικών και Εξωτερικών Ελέγχων
- Πραγματοποίηση τακτικών ελέγχων ISMS για επαλήθευση συμμόρφωσης με το ISO 27001
- Συνεργασία με πιστοποιημένους ελεγκτές για προετοιμασία πιστοποίησης ISO 27001
- Συνεχής Βελτίωση του ISMS
- Ενημέρωση πολιτικών κυβερνοασφάλειας με βάση νέες απειλές, ρυθμιστικές αλλαγές και περιστατικά ασφάλειας
Οφέλη του ISO 27001 στην Κυβερνοασφάλεια της Ναυτιλίας
- Συμμόρφωση με τις Ρυθμιστικές Απαιτήσεις Κυβερνοασφάλειας στη Ναυτιλία
- Βοηθά στην κάλυψη των απαιτήσεων της Απόφασης IMO MSC.428(98) για τη διαχείριση κυβερνοκινδύνων στα Συστήματα Διαχείρισης Ασφάλειας (SMS)
- Ευθυγραμμίζεται με τις οδηγίες NVIC 01-20 της Ακτοφυλακής των ΗΠΑ (USCG) σχετικά με την κυβερνοασφάλεια στη ναυτιλία
- Υποστηρίζει τη συμμόρφωση με την Οδηγία NIS2 της ΕΕ για λιμενικές αρχές και ναυτιλιακές εταιρείες
- Προστασία από Κυβερνοαπειλές
- Αποτρέπει κυβερνοεπιθέσεις που στοχεύουν συστήματα ναυσιπλοΐας, διαχείρισης φορτίου, δίκτυα πληροφορικής λιμένων και συσκευές IoT επί του πλοίου
- Μειώνει τον κίνδυνο παραβίασης δεδομένων, επιθέσεων ransomware, παραποίησης GPS και απόπειρας hacking
- Βελτιωμένη Ανταπόκριση σε Περιστατικά και Συνέχιση Λειτουργίας
- Εξασφαλίζει ταχεία ανάκαμψη από περιστατικά κυβερνοασφάλειας μέσω σχεδίων αντιμετώπισης καταστροφών και ασφαλών αντιγράφων ασφαλείας
- Ενισχύει την ανθεκτικότητα έναντι επιθέσεων άρνησης υπηρεσίας (DoS) στις υποδομές πληροφορικής της ναυτιλίας
- Ενίσχυση της Ασφάλειας της Εφοδιαστικής Αλυσίδας
- Εξασφαλίζει ότι οι τρίτοι προμηθευτές ακολουθούν βέλτιστες πρακτικές κυβερνοασφάλειας
- Μειώνει τον κίνδυνο διάδοσης κυβερνοεπιθέσεων σε παγκόσμιες ναυτιλιακές εφοδιαστικές αλυσίδες
Συμπερασματικά, το ISO/IEC 27001 παρέχει μια δομημένη προσέγγιση για την ασφάλεια συστημάτων IT και OT στη ναυτιλία έναντι κυβερνοαπειλών. Η εφαρμογή του ενισχύει τη συμμόρφωση με κανονισμούς IMO, USCG και ΕΕ, βελτιώνει την ανθεκτικότητα και προστατεύει από λειτουργικές διαταραχές. Ακολουθώντας την προσέγγιση Προσδιορισμός, Προστασία, Εντοπισμός, Ανταπόκριση, Ανάκαμψη, οι ναυτιλιακοί οργανισμοί διασφαλίζουν ισχυρή στάση κυβερνοασφάλειας σε έναν ολοένα και πιο ψηφιοποιημένο κλάδο.
3.5. Το Πλαίσιο Κυβερνοασφάλειας NIST
Το Πλαίσιο Κυβερνοασφάλειας (CSF) του Εθνικού Ινστιτούτου Προτύπων και Τεχνολογίας (NIST) είναι ένα ευρύτατα υιοθετημένο πλαίσιο κατευθυντήριων γραμμών που σχεδιάστηκε για να βοηθήσει τους οργανισμούς να βελτιώσουν την κατάσταση της κυβερνοασφάλειάς τους. Το NIST CSF, που αρχικά αναπτύχθηκε το 2014 και αναθεωρήθηκε το 2018, παρέχει μια δομημένη προσέγγιση βασισμένη στην εκτίμηση κινδύνου για τη διαχείριση των απειλών κυβερνοασφάλειας σε όλους τους κλάδους, όπως η ναυτιλιακή κυβερνοασφάλεια. Το πλαίσιο είναι ιδιαίτερα σημαντικό για τον ναυτιλιακό τομέα, όπου λόγω της αυξημένης ψηφιοποίησης τα πλοία, οι λιμένες και οι εφοδιαστικές αλυσίδες εκτίθενται σε σημαντικές απειλές στον κυβερνοχώρο.
Βασικά στοιχεία του Πλαισίου Κυβερνοασφάλειας NIST
Το NIST CSF αποτελείται από τρία βασικά στοιχεία:
- Τις βασικές αρχές του πλαισίου - Ένα σύνολο δραστηριοτήτων στον τομέα της κυβερνοασφάλειας, των επιθυμητών αποτελεσμάτων και των αναφορών σε πέντε βασικές λειτουργίες.
- Τα επίπεδα εφαρμογής - Κατευθυντήριες γραμμές που βοηθούν τους οργανισμούς να προσδιορίσουν το τρέχον επίπεδο ωριμότητας της κυβερνοασφάλειάς τους και τον τρόπο με τον οποίο μπορούν να βελτιωθούν.
- Τα προφίλ - Προσαρμογή του πλαισίου ώστε να ανταποκρίνεται στις συγκεκριμένες ανάγκες διαχείρισης κινδύνων ενός οργανισμού.
Οι Πέντε Βασικές Λειτουργίες του NIST CSF
Το Πλαίσιο χωρίζεται σε πέντε αλληλένδετες λειτουργίες: Προσδιορισμός, Προστασία, Εντοπισμός, Ανταπόκριση, Ανάκαμψη. Οι κατηγορίες αυτές παρέχουν έναν στρατηγικό και λειτουργικό οδηγό για την αποτελεσματική διαχείριση κυβερνοκινδύνων.
- Προσδιορισμός - αυτή η λειτουργία βοηθά τους οργανισμούς να κατανοήσουν τους κινδύνους κυβερνοασφάλειας όσον αφορά συστήματα, ανθρώπους, περιουσιακά στοιχεία, δεδομένα και δυνατότητες. Στον ναυτιλιακό τομέα, αυτό περιλαμβάνει:
- τον εντοπισμό κρίσιμων ναυτιλιακών υποδομών όπως συστήματα ελέγχου επί του πλοίου, πλοήγηση GPS και συστήματα διαχείρισης λιμένων
- τη διενέργεια εκτιμήσεων κινδύνου για τον εντοπισμό τρωτών σημείων σε ψηφιακά και επικοινωνιακά δίκτυα
- την εφαρμογή στρατηγικών διαχείρισης περιουσιακών στοιχείων και κινδύνων εφοδιαστικής αλυσίδας για τη διασφάλιση της κυβερνοασφάλειας σε όλες τις ναυτιλιακές λειτουργίες
- Προστασία - περιλαμβάνει την εφαρμογή μέτρων προστασίας για τη διασφάλιση της ασφαλούς λειτουργίας κρίσιμων ναυτιλιακών συστημάτων. Οι βασικές προστασίες περιλαμβάνουν τα ακόλουθα:
- Έλεγχο Πρόσβασης: Εφαρμογή αυθεντικοποίησης πολλαπλών παραγόντων (MFA) και ελέγχου πρόσβασης βάσει ρόλων (RBAC) για συστήματα IT πλοίων και λιμένων
- Ασφάλεια Δεδομένων: Κρυπτογράφηση ευαίσθητων επιχειρησιακών δεδομένων όπως δηλωτικά φορτίων και ημερολόγια πλοίων
- Συντήρηση και Τεχνολογία Προστασίας: Τακτική επιδιόρθωση συστημάτων IT πλοίων και λιμένων για την αποτροπή εκμετάλλευσης από κυβερνοεγκληματίες
- Εκπαίδευση και Ευαισθητοποίηση Προσωπικού: Εκπαίδευση πληρώματος και προσωπικού για την αναγνώριση επιθέσεων phishing και την εφαρμογή βέλτιστων πρακτικών κυβερνοασφάλειας
- Εντοπισμός - επικεντρώνεται στον εντοπισμό απειλών κυβερνοασφάλειας σε πραγματικό χρόνο. Για τη ναυτιλιακή κυβερνοασφάλεια, αυτό περιλαμβάνει:
- Ανίχνευση Ανωμαλιών: Εγκατάσταση συστημάτων ανίχνευσης και πρόληψης εισβολών (IDS/IPS) όσον αφορά την παρακολούθηση της κίνησης δικτύου πλοίων για ασυνήθιστη δραστηριότητα
- Συνεχής Παρακολούθηση: Χρήση αναλύσεων σε πραγματικό χρόνο για τον εντοπισμό περιστατικών κυβερνοασφάλειας, όπως μη εξουσιοδοτημένη πρόσβαση σε συστήματα πλοήγησης
- Καταγραφή Συμβάντων Ασφάλειας: Διασφάλιση ότι οι διαχειριστές πλοίων και οι λιμενικές αρχές διατηρούν αρχεία καταγραφής για εγκληματολογική ανάλυση περιστατικών κυβερνοασφάλειας
- Ανταπόκριση – διασφαλίζει ότι οι οργανισμοί διαθέτουν σχέδιο για τον περιορισμό και τον μετριασμό περιστατικών κυβερνοασφάλειας. Αυτή η λειτουργία περιλαμβάνει τα εξής:
- Σχεδιασμό Απόκρισης σε Περιστατικά: Καθορισμός πρωτοκόλλων απόκρισης για επιθέσεις ransomware, περιστατικά παραποίησης GPS ή παραβιάσεις συστημάτων λιμένων
- Πρωτόκολλα Επικοινωνίας: Διασφάλιση αποτελεσματικής επικοινωνίας με εμπλεκόμενα μέρη, όπως πλοιοκτήτες, ασφαλιστές και ρυθμιστικές αρχές, κατά τη διάρκεια ενός περιστατικού
- Νομική και Ρυθμιστική Συμμόρφωση: Αναφορά περιστατικών κυβερνοασφάλειας σύμφωνα με κανονισμούς ναυτιλιακής κυβερνοασφάλειας όπως ο IMO MSC.428(98) και ο NVIC 01-20 του Λιμενικού Σώματος των ΗΠΑ
- Στρατηγικές Μετριασμού: Απομόνωση επηρεασμένων συστημάτων για την αποτροπή διάδοσης malware σε διασυνδεδεμένα δίκτυα
- Ανάκαμψη - διασφαλίζει ότι οι οργανισμοί μπορούν να αποκαταστήσουν γρήγορα τις λειτουργίες τους μετά από ένα περιστατικό κυβερνοασφάλειας. Οι ναυτιλιακοί οργανισμοί πρέπει να εφαρμόζουν τα ακόλουθα:
- Σχεδιασμό Αποκατάστασης: Καθιέρωση διαδικασιών αντιγράφων ασφαλείας και αποκατάστασης καταστροφών για την επαναφορά επηρεασμένων συστημάτων πλοίων και λειτουργιών λιμένων
- Συνεχή Βελτίωση: Διενέργεια ανάλυσης μετά το περιστατικό για την αποτροπή μελλοντικών κυβερνοεπιθέσεων
- Διαχείριση Δημοσίων Σχέσεων: Αντιμετώπιση της ζημίας στη φήμη που προκύπτει από παραβιάσεις κυβερνοασφάλειας μέσω διαφανούς επικοινωνίας
Βαθμίδες Υλοποίησης NIST
Το NIST CSF ορίζει τέσσερις βαθμίδες υλοποίησης που αντιπροσωπεύουν το επίπεδο ωριμότητας κυβερνοασφάλειας ενός οργανισμού:
- 1η Βαθμίδα (Μερικής Υλοποίησης): Οι οργανισμοί στερούνται τυπικών πρακτικών κυβερνοασφάλειας και αντιδρούν στις απειλές αντιδραστικά.
- 2η Βαθμίδα (Επίγνωσης Κινδύνου): Υπάρχει διαχείριση κινδύνου κυβερνοασφάλειας αλλά δεν έχει ακόμη ενσωματωθεί σε όλες τις λειτουργίες.
- 3η Βαθμίδα (Επαναλαμβανόμενων Πρακτικών): Οι οργανισμοί διαθέτουν τυποποιημένες διαδικασίες κυβερνοασφάλειας και αναθεωρούν τακτικά τις πολιτικές.
- 4η Βαθμίδα (Προσαρμοζόμενων Πρακτικών): Οι οργανισμοί επιδεικνύουν προληπτική προσέγγιση με συνεχή βελτίωση της κυβερνοασφάλειας.
Για τους ναυτιλιακούς οργανισμούς, η μετάβαση από τη Βαθμίδα 1 στη Βαθμίδα 3 ή 4 είναι κρίσιμη για τη διασφάλιση της ασφάλειας πλοίων, λιμενικών εγκαταστάσεων και συστημάτων διαχείρισης φορτίου.
Το NIST CSF στην Κυβερνοασφάλεια της Ναυτιλίας
- Ρυθμιστική Συμμόρφωση – Το Πλαίσιο Κυβερνοασφάλειας NIST ευθυγραμμίζεται με αρκετούς βασικούς κανονισμούς ναυτιλιακής κυβερνοασφάλειας, όπως:
- IMO MSC.428(98): Απαιτεί τη διαχείριση κυβερνοκινδύνων στα συστήματα διαχείρισης ασφάλειας ναυτιλίας (SMS)
- Ακτοφυλακή ΗΠΑ NVIC 01-20: Παρέχει κατευθυντήριες γραμμές για τη διαχείριση κυβερνοκινδύνων στη ναυτιλία
- Οδηγία ΕΕ NIS2: Επεκτείνει τις απαιτήσεις κυβερνοασφάλειας σε κρίσιμους τομείς, συμπεριλαμβανομένων των θαλάσσιων μεταφορών
- Προστασία Συστημάτων επί του Πλοίου
- Τα πλοία βασίζονται σε ψηφιακά εργαλεία ναυσιπλοΐας όπως GPS, ECDIS (Ηλεκτρονικά Συστήματα Απεικόνισης Χαρτών και Πληροφοριών) και AIS (Σύστημα Αυτόματης Αναγνώρισης). Το NIST CSF βοηθά στην πρόληψη περιστατικών κυβερνοασφάλειας όπως παρεμβολές και παραποίηση GPS.
- Τα συστήματα ελέγχου μηχανών και φορτίου μπορούν να παραβιαστούν από κυβερνοεπιθέσεις· η εφαρμογή των λειτουργιών Προσδιορισμού και Προστασίας μπορεί να αποτρέψει τη μη εξουσιοδοτημένη πρόσβαση.
- Ενίσχυση Ασφάλειας Λιμένων
- Οι λειτουργίες λιμένων εξαρτώνται από γερανούς συνδεδεμένους με IoT, την παρακολούθηση εμπορευματοκιβωτίων και τις αυτοματοποιημένες πύλες. Οι λειτουργίες Εντοπισμός και Ανταπόκριση του NIST συμβάλλουν στον μετριασμό απειλών κατά αυτών των κρίσιμων υποδομών.
- Οι εκτιμήσεις κυβερνοκινδύνων στο πλαίσιο της λειτουργίας Προσδιορισμού βοηθούν τις λιμενικές αρχές να εντοπίσουν τα τρωτά σημεία και να εφαρμόσουν μέτρα προστασίας.
Προκλήσεις στην Εφαρμογή του NIST CSF στις Θαλάσσιες Επιχειρήσεις
Παρόλο που το NIST CSF παρέχει μια δομημένη προσέγγιση κυβερνοασφάλειας, αρκετές προκλήσεις εμποδίζουν την πλήρη υιοθέτησή του στις ναυτιλιακές λειτουργίες:
- Παρωχημένα Συστήματα: Πολλά πλοία λειτουργούν με παλαιωμένα συστήματα IT και OT που είναι δύσκολο να ασφαλιστούν.
- Έλλειψη Ευαισθητοποίησης Κυβερνοασφάλειας: Τα μέλη πληρώματος και το προσωπικό λιμένων ενδέχεται να μην διαθέτουν επαρκή εκπαίδευση σε κινδύνους κυβερνοασφάλειας.
- Υψηλό Κόστος Υλοποίησης: Η αναβάθμιση της υποδομής κυβερνοασφάλειας απαιτεί σημαντικές επενδύσεις.
- Σύνθετες Παγκόσμιες Εφοδιαστικές Αλυσίδες: Η διασφάλιση κυβερνοασφάλειας σε διασυνδεδεμένα δίκτυα είναι δύσκολη λόγω πολλών εμπλεκόμενων μερών.
Συνοψίζοντας, το Πλαίσιο Κυβερνοασφάλειας NIST αποτελεί ένα ισχυρό πρότυπο για την ενίσχυση της κυβερνοασφάλειας στον ναυτιλιακό τομέα. Με την εφαρμογή των λειτουργιών Προσδιορισμός, Προστασία, Εντοπισμός, Ανταπόκριση και Ανάκαμψη, οι διαχειριστές πλοίων, οι λιμενικές αρχές και οι φορείς της εφοδιαστικής αλυσίδας μπορούν να μετριάσουν αποτελεσματικά τους κυβερνοκινδύνους. Δεδομένων των αυξανόμενων απειλών στον ναυτιλιακό χώρο, η υιοθέτηση του NIST CSF δεν αποτελεί πλέον επιλογή αλλά ανάγκη για ασφαλείς και προστατευμένες παγκόσμιες θαλάσσιες μεταφορές.
4. Ο GDPR της ΕΕ και ο Αντίκτυπός της στην Ασφάλεια Δεδομένων στον Ναυτιλιακό Τομέα
Η ναυτιλιακή βιομηχανία μετατρέπεται ολοένα και περισσότερο σε ένα ψηφιακό οικοσύστημα, με τα πλοία, τους λιμένες και τις εφοδιαστικές αλυσίδες να βασίζονται σε μεγάλο βαθμό σε διασυνδεδεμένα συστήματα για επικοινωνία, ναυσιπλοΐα και διαχείριση δεδομένων. Σε αυτό το πλαίσιο, ο Γενικός Κανονισμός Προστασίας Δεδομένων της Ευρωπαϊκής Ένωσης (EU GDPR), που τέθηκε σε ισχύ στις 25 Μαΐου 2018, επέβαλε αυστηρές απαιτήσεις προστασίας δεδομένων που επηρεάζουν σημαντικά τον τρόπο με τον οποίο οι ναυτιλιακοί οργανισμοί συλλέγουν, επεξεργάζονται και αποθηκεύουν προσωπικά δεδομένα.
Καθώς οι ναυτιλιακές δραστηριότητες εκτείνονται πέρα από διεθνή σύνορα και περιλαμβάνουν σύνθετες ανταλλαγές δεδομένων - από καταλόγους πληρωμάτων πλοίων έως συστήματα επιτήρησης λιμένων - η συμμόρφωση με τον GDPR δεν αποτελεί απλώς μια νομική υποχρέωση αλλά κρίσιμο μέρος μιας στρατηγικής κυβερνοασφάλειας και διαχείρισης κινδύνων.
Πεδίο εφαρμογής του GDPR στο Ναυτιλιακό Πλαίσιο
Ο GDPR εφαρμόζεται σε κάθε οργανισμό - είτε έχει έδρα στην ΕΕ είτε όχι - που επεξεργάζεται προσωπικά δεδομένα πολιτών ή κατοίκων της ΕΕ. Αυτό το εξωεδαφικό πεδίο εφαρμογής καθιστά τον GDPR συναφή με σχεδόν όλους τους εμπλεκόμενους στην παγκόσμια ναυτιλιακή εφοδιαστική αλυσίδα και συμπεριλαμβάνει τους παρακάτω:
- Ιδιοκτήτες και διαχειριστές πλοίων με σημαία ΕΕ
- Ναυτιλιακές εταιρείες που μεταφέρουν πολίτες ή αγαθά της ΕΕ
- Εταιρείες εφοδιαστικής και μεταφορών που έχουν συναλλαγές σχετικές με την ΕΕ
- Πάροχοι ναυτιλιακής πληροφορικής και δορυφορικών επικοινωνιών που εξυπηρετούν πελάτες της ΕΕ
Βασικοί ορισμοί:
- Προσωπικά Δεδομένα: Κάθε πληροφορία που αφορά ένα αναγνωρίσιμο άτομο - όνομα, αριθμός ταυτότητας, δεδομένα τοποθεσίας κ.ά.
- Επεξεργασία: Κάθε πράξη που πραγματοποιείται στα προσωπικά δεδομένα (συλλογή, αποθήκευση, χρήση, διαγραφή κ.λπ.)
Κατηγορίες Δεδομένων στις Θαλάσσιες επιχειρήσεις
Στον ναυτιλιακό τομέα, υποβάλλονται σε επεξεργασία ποικίλα προσωπικά δεδομένα όπως:
- Δεδομένα πληρώματος: Αρχεία απασχόλησης, δεδομένα υγείας, δεδομένα για έλεγχο πρόσβασης
- Δεδομένα επιβατών: Στοιχεία κρατήσεων, αριθμοί διαβατηρίων, πληροφορίες πληρωμών
- Δεδομένα λιμένων και τερματικών σταθμών: Βιντεοεπιτήρηση (CCTV), εγγραφές οχημάτων, αρχεία επισκεπτών
- Δεδομένα IoT: Φορητές συσκευές πληρώματος, παρακολούθηση υγείας επί του πλοίου, γεωεντοπισμός προσωπικού
- Μεταδεδομένα επικοινωνιών: Emails, αρχεία SATCOM, ηχογραφήσεις φωνής
Αυτά τα δεδομένα μπορεί να αποθηκεύονται στα πλοία, να μεταδίδονται μέσω δορυφόρου στα κεντρικά γραφεία ή να κοινοποιούνται σε τελωνειακές και μεταναστευτικές υπηρεσίες.
Νομικές Βάσεις για την Επεξεργασία Προσωπικών Δεδομένων
Σύμφωνα με το Άρθρο 6 του GDPR, οι ναυτιλιακοί οργανισμοί πρέπει να καθορίσουν μία ή περισσότερες νόμιμες βάσεις για κάθε δραστηριότητα επεξεργασίας δεδομένων. Ακολουθούν ορισμένες συνήθεις νόμιμες βάσεις:
- Συμβατική αναγκαιότητα (π.χ. συμβάσεις εργασίας για το πλήρωμα)
- Νομική υποχρέωση (π.χ. συλλογή δεδομένων από λιμενικές αρχές για τελωνειακούς σκοπούς)
- Ζωτικό συμφέρον (π.χ. ιατρικά επείγοντα περιστατικά επί του πλοίου)
- Συναίνεση (π.χ. υπηρεσίες μάρκετινγκ προς επιβάτες κρουαζιέρας)
- Έννομο συμφέρον (π.χ. εσωτερικές έρευνες)
Αν δεν καθοριστεί νόμιμη βάση, η επεξεργασία των δεδομένων θεωρείται παράνομη, ακόμη και αν δεν ήταν εκ προθέσεως.
Τα Δικαιώματα των Υποκειμένων των Δεδομένων και οι Επιπτώσεις στον Τομέα της Ναυτιλίας
Οι ναυτιλιακοί φορείς πρέπει να διασφαλίζουν τα δικαιώματα των υποκειμένων των δεδομένων, τα οποία περιλαμβάνουν:
- Δικαίωμα πρόσβασης – Το πλήρωμα ή οι επιβάτες μπορούν να ζητήσουν πρόσβαση στα προσωπικά τους δεδομένα
- Δικαίωμα διόρθωσης – Τα λάθη στα προσωπικά δεδομένα πρέπει να διορθώνονται
- Δικαίωμα διαγραφής («δικαίωμα στη λήθη») – Τα δεδομένα πρέπει να διαγράφονται εκτός αν υπάρχει νομικός λόγος διατήρησής τους
- Δικαίωμα περιορισμού της επεξεργασίας – Η επεξεργασία δεδομένων ενδέχεται να χρειαστεί να σταματήσει προσωρινά
- Δικαίωμα φορητότητας δεδομένων – Τα άτομα μπορούν να ζητήσουν τα δεδομένα τους σε κοινότυπο μορφότυπο
- Δικαίωμα αντίρρησης – Τα άτομα μπορούν να αντιταχθούν στην επεξεργασία δεδομένων για σκοπούς άμεσου μάρκετινγκ ή δημιουργίας προφίλ
Οι πλοιοκτήτες και οι χειριστές πλοίων πρέπει να είναι έτοιμοι να ανταποκριθούν σε τέτοια αιτήματα εντός ενός μήνα, ακόμα και όταν τα πλοία βρίσκονται σε διεθνή ύδατα.
Εκτίμηση Αντίκτυπου σχετικά με την Προστασία Δεδομένων (DPIA)
Το GDPR απαιτεί τη διενέργεια DPIA όταν οι δραστηριότητες επεξεργασίας είναι πιθανό να επιφέρουν υψηλούς κινδύνους για τα δικαιώματα και τις ελευθερίες των ατόμων. Τα ναυτιλιακά σενάρια όπου απαιτούνται DPIA περιλαμβάνουν τα ακόλουθα:
- Χρήση CCTV και βιομετρικού ελέγχου πρόσβασης σε πλοία και λιμένες
- Παρακολούθηση της υγείας του πληρώματος μέσω φορητών συσκευών
- Γεωεντοπισμό προσωπικού σε πραγματικό χρόνο μέσω δορυφορικών συστημάτων
- Αυτοματοποιημένη λήψη αποφάσεων σε μεγάλη κλίμακα (π.χ. αναθέσεις πληρωμάτων μέσω Τεχνητής Νοημοσύνης)
Η DPIA αξιολογεί τους κινδύνους, τα μέτρα περιορισμού και τα βήματα συμμόρφωσης και πρέπει να ολοκληρωθεί πριν ξεκινήσει η επεξεργασία.
Απαιτήσεις Γνωστοποίησης Παραβιάσεων Δεδομένων
Σύμφωνα με τα Άρθρα 33 και 34 του GDPR:
- Μια παραβίαση προσωπικών δεδομένων πρέπει να αναφερθεί στην εποπτική αρχή εντός 72 ωρών από την ανακάλυψή της
- Αν η παραβίαση ενέχει υψηλό κίνδυνο για τα άτομα, αυτά πρέπει επίσης να ενημερωθούν χωρίς αδικαιολόγητη καθυστέρηση
Οι ναυτιλιακοί οργανισμοί πρέπει να αναπτύξουν ισχυρά Σχέδια Αντιμετώπισης Περιστατικών που λαμβάνουν υπόψη τις προκλήσεις συνδεσιμότητας στη θάλασσα, τις διαφορές ζώνης ώρας και τους περιορισμούς δορυφορικής επικοινωνίας.
Τεχνικά και Οργανωτικά Μέτρα Προστασίας Δεδομένων (TOM)
Ο GDPR επιβάλλει στις ναυτιλιακές εταιρείες την εφαρμογή κατάλληλων τεχνικών και οργανωτικών μέτρων ασφάλειας, τα οποία μπορεί να περιλαμβάνουν:
- Κρυπτογράφηση ευαίσθητων δεδομένων κατά την αποθήκευση και τη μετάδοση (π.χ. μέσω δορυφορικών συνδέσεων)
- Ψευδωνυμοποίηση και ανωνυμοποίηση κατά περίπτωση
- Μέτρα ελέγχου πρόσβασης όπως RBAC (Έλεγχος Πρόσβασης Βάσει Ρόλων) σε συστήματα πλοίων
- Firewall και συστήματα ανίχνευσης εισβολών (IDS) στα δίκτυα των πλοίων
- Τακτικές σαρώσεις τρωτών σημείων και έλεγχοι ασφαλείας
- Εκπαίδευση και ευαισθητοποίηση σε σχέση με την κυβερνοασφάλεια για το πλήρωμα και το προσωπικό λιμένων
- Στρατηγικές ελαχιστοποίησης δεδομένων για τον περιορισμό της μη αναγκαίας συλλογής δεδομένων
Όλα αυτά πρέπει να τεκμηριώνονται στο Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS) του οργανισμού και να επανεξετάζονται περιοδικά.
Διασυνοριακές Μεταφορές Δεδομένων
Η παγκόσμια φύση της ναυτιλίας σημαίνει ότι μεταφέρονται συχνά εκτός ΕΕ προσωπικά δεδομένα – για παράδειγμα, από μια ευρωπαϊκή λιμενική αρχή σε πλοιοκτήτη στη Σιγκαπούρη. Το GDPR επιτρέπει τέτοιες μεταφορές μόνο υπό συγκεκριμένες προϋποθέσεις:
- Αποφάσεις επάρκειας (π.χ. εάν η χώρα παραλήπτης διαθέτει επαρκείς νόμους προστασίας)
- Τυποποιημένες Συμβατικές Ρήτρες (SCCs) ή Δεσμευτικούς Εταιρικούς Κανόνες (BCRs)
- Ρητή συγκατάθεση του υποκειμένου των δεδομένων (σπάνια χρησιμοποιείται στην πράξη)
Η αποτυχία εφαρμογής κατάλληλων μέτρων προστασίας μπορεί να επιφέρει σοβαρές κυρώσεις.
Προκλήσεις GDPR ειδικά για τη ναυτιλία
- Υποδομή Δορυφόρων και Νέφους – τα δεδομένα συχνά μεταφέρονται μέσω δορυφορικών συνδέσεων και συστημάτων νέφους. Οι ναυτιλιακοί οργανισμοί πρέπει να:
- Να εξασφαλίζουν την κρυπτογράφηση στις δορυφορικές συνδέσεις
- Να ελέγχουν τους παρόχους νέφους για συμμόρφωση με το GDPR (π.χ. Azure, AWS λύσεις για τη ναυτιλία)
- Κινητό εργατικό δυναμικό – η μεταβατική φύση των ναυτικών πληρωμάτων καθιστά την ταυτοποίηση και τον έλεγχο πρόσβασης στα δεδομένα πιο σύνθετα. Το GDPR απαιτεί ισχυρή ταυτοποίηση και την αρχή του ελάχιστου απαιτούμενου δικαιώματος πρόσβασης.
- Τρίτοι συνεργάτες – οι υπεργολάβοι και πάροχοι τεχνολογίας συχνά επεξεργάζονται προσωπικά δεδομένα για λογαριασμό των πλοιοκτητών. Οι ναυτιλιακοί οργανισμοί πρέπει να:
- Να χρησιμοποιούν Συμφωνίες Επεξεργασίας Δεδομένων (DPA)
- Να διενεργούν εκτίμηση κινδύνου προμηθευτών
Πρόστιμα και Επιβολή
Οι παραβιάσεις του GDPR μπορούν να οδηγήσουν σε διοικητικά πρόστιμα:
- Έως 10 εκατομμύρια ευρώ ή 2% του ετήσιου παγκόσμιου κύκλου εργασιών (για διαδικαστικές παραβάσεις)
- Έως 20 εκατομμύρια ευρώ ή 4% του ετήσιου παγκόσμιου κύκλου εργασιών (για σοβαρές παραβιάσεις, όπως παραβιάσεις δεδομένων)
Αρκετοί ναυτιλιακοί οργανισμοί – όπως εταιρείες κρουαζιέρας και εφοδιαστικής - έχουν ήδη αντιμετωπίσει ελέγχους για κακή διαχείριση δεδομένων επιβατών ή εργαζομένων.
Ενσωμάτωση GDPR και Κυβερνοασφάλειας στη Ναυτιλία
Βασική πτυχή της συμμόρφωσης με τον GDPR είναι η ασφάλεια δεδομένων, η οποία ακολουθεί τα πλαίσια κυβερνοασφάλειας όπως:
- Πλαίσιο Κυβερνοασφάλειας NIST– ευθυγραμμίζεται με το Άρθρο 32 του GDPR (ασφάλεια επεξεργασίας)
- ISO/IEC 27001 – χρησιμοποιείται συχνά για την απόδειξη συμμόρφωσης με τον GDPR
- IMO MSC-FAL.1/Circ.3 – Κατευθυντήριες οδηγίες διαχείρισης κυβερνοκινδύνων από τον IMO
Είναι απαραίτητη μια ενιαία στρατηγική που αντιμετωπίζει τόσο την προστασία δεδομένων όσο και την κυβερνοασφάλεια.
Συμπεράσματα
Η επίδραση του Ευρωπαϊκού Κανονισμού GDPR στην προστασία ναυτιλιακών δεδομένων είναι σημαντική, αγγίζοντας κάθε επίπεδο των ψηφιακών δραστηριοτήτων της ναυτιλιακής βιομηχανίας. Από τα συστήματα εντός πλοίου και την επιτήρηση στους λιμένες, μέχρι τα δεδομένα υγείας του πληρώματος και τις υπηρεσίες εφοδιαστικής βάσει νέφους, ο GDPR επιβάλλει την προστασία, τη νόμιμη επεξεργασία και την ασφάλεια των δεδομένων.
Για τους φορείς της ναυτιλίας, η συμμόρφωση με τον GDPR δεν αφορά μόνο την αποφυγή προστίμων, αλλά και τη διατήρηση της εμπιστοσύνης, τη διασφάλιση της επιχειρησιακής συνέχειας και την ενίσχυση της ανθεκτικότητας σε ένα ψηφιακό και αλληλένδετο περιβάλλον. Καθώς η επιβολή των κανονισμών ενισχύεται παγκοσμίως και το τοπίο των κυβερνοαπειλών εξελίσσεται, η ετοιμότητα για τον GDPR πρέπει να ενσωματώνεται σε ευρύτερες στρατηγικές κυβερνοασφάλειας.
5. Διαχείριση Κυβερνοκινδύνων και το Σύστημα Διαχείρισης Ασφάλειας (SMS)
Η διαχείριση κυβερνοκινδύνων πρέπει να αποτελεί αναπόσπαστο μέρος του Συστήματος Διαχείρισης Ασφάλειας (SMS) ενός πλοίου, το οποίο διασφαλίζει την επιχειρησιακή ασφάλεια και προστασία.
Καθώς η ναυτιλιακή βιομηχανία ψηφιοποιείται ολοένα και περισσότερο, οι κυβερνοαπειλές δεν αποτελούν πλέον αφηρημένες ανησυχίες, αλλά πραγματικούς επιχειρησιακούς κινδύνους. Από επιθέσεις ransomware σε ναυτιλιακές εταιρείες έως περιστατικά παραποίησης GPS σε πλοία, τα περιστατικά κυβερνοασφάλειας έχουν τη δυνατότητα να διαταράξουν τη ναυσιπλοΐα, τις λειτουργίες φορτίου και τα κρίσιμα συστήματα ασφάλειας.
Για την αντιμετώπιση αυτών των κινδύνων, οι φορείς της ναυτιλίας πρέπει να ενσωματώσουν τη διαχείριση κυβερνοκινδύνων στο ευρύτερο Σύστημα Διαχείρισης Ασφάλειας (SMS), όπως απαιτούν οι διεθνείς κανονισμοί, συμπεριλαμβανομένης της Απόφασης IMO MSC.428(98).
5.1 Υπόβαθρο: Ο Κώδικας ISM και το SMS
Ο Διεθνής Κώδικας Ασφαλούς Διαχείρισης (ISM), που εκπονήθηκε από τον Διεθνή Ναυτιλιακό Οργανισμό (IMO), υποχρεώνει όλα τα πλοία να διατηρούν ένα Σύστημα Διαχείρισης Ασφάλειας (SMS), ένα δομημένο και τεκμηριωμένο σύστημα για την εγγύηση της ασφαλούς λειτουργίας και της προστασίας του περιβάλλοντος.
Ένα σύστημα που ευθυγραμμίζεται με το SMS περιλαμβάνει συνήθως διαδικασίες για τα εξής:
- Ασφαλή λειτουργία του πλοίου
- Ετοιμότητα αντιμετώπισης έκτακτων αναγκών
- Συντήρηση πλοίου και εξοπλισμού
- Αναφορά και ανάλυση ατυχημάτων και μη συμμορφώσεων
- Ανασκόπηση διοίκησης και συνεχή βελτίωση
Σύμφωνα με την Απόφαση IMO MSC.428(98), οι κυβερνοκίνδυνοι πρέπει να αντιμετωπίζονται ως μέρος του SMS, με πλήρη εφαρμογή το αργότερο έως τον πρώτο έλεγχο Πιστοποιητικού Συμμόρφωσης (DOC) του πλοίου μετά την 1η Ιανουαρίου 2021.
5.2. Οι Κυβερνοκίνδυνοι στο Ναυτιλιακό Πλαίσιο
Οι κυβερνοκίνδυνοι στις ναυτιλιακές λειτουργίες αναφέρονται σε απειλές για συστήματα που χρησιμοποιούνται για τα ακόλουθα:
- Ναυσιπλοΐα (π.χ. ECDIS, GNSS)
- Πρόωση και έλεγχο μηχανημάτων
- Διαχείριση φορτίου
- Επικοινωνίες (π.χ. SATCOM, GMDSS)
- Διοικητικές λειτουργίες και ευημερία πληρώματος (π.χ. μισθοδοσία, προσωπικές συσκευές)
Οι κυβερνοαπειλές περιλαμβάνουν:
- Malware και ransomware
- Phishing και στοχευμένο phishing
- Παραποίηση δεδομένων GPS και παρεμβολές
- Μη εξουσιοδοτημένη πρόσβαση σε επιχειρησιακά συστήματα
- Παραβιάσεις δεδομένων που επηρεάζουν πληροφορίες πληρώματος και επιβατών
5.3. Ενσωμάτωση Κυβερνοκινδύνων στο SMS
Η ενσωμάτωση των κυβερνοκινδύνων σε ένα Σύστημα Διαχείρισης Ασφάλειας (SMS) περιλαμβάνει την ένταξη της κυβερνοασφάλειας στην υφιστάμενη δομή και κουλτούρα ασφάλειας και διαχείρισης κινδύνων. Η διαδικασία ευθυγραμμίζεται με το μοντέλο Σχεδιασμός-Εκτέλεση-Έλεγχος-Δράση (PDCA) που χρησιμοποιείται στα συστήματα ISM.
Σχεδιασμός: Αναγνώριση και Αξιολόγηση Κυβερνοκινδύνων
- Αξιολόγηση Κινδύνων: Πραγματοποίηση ολοκληρωμένης αξιολόγησης κυβερνοκινδύνων για συστήματα εντός πλοίου και ξηράς
- Καταγραφή Περιουσιακών Στοιχείων: Καταγραφή όλων των συστημάτων IT και OT, καθώς και των διεπαφών μεταξύ τους (π.χ. ECDIS συνδεδεμένο σε LAN με πρόσβαση στο διαδίκτυο)
- Μοντελοποίηση Απειλών: Αναγνώριση απειλών (π.χ. malware μέσω USB, απομακρυσμένες επιθέσεις) και των σχετικών τρωτών σημείων
- Ανάλυση Επιπτώσεων: Αξιολόγηση του τρόπου με τον οποίο ένα περιστατικό κυβερνοασφάλειας θα μπορούσε να επηρεάσει την ασφάλεια, τη ναυσιπλοΐα ή την ακεραιότητα του φορτίου
Εργαλεία όπως το FMECA (Ανάλυση Τρόπων και Επιπτώσεων (και Κρισιμότητας) Αστοχίας) ή η ανάλυση BowTie χρησιμοποιούνται για την απεικόνιση της πιθανής πορείας κυβερνοαπειλών.
Εκτέλεση: Υλοποίηση Μέτρων Κυβερνοασφάλειας
- Τεχνικά Μέτρα:
- Τμηματοποίηση δικτύου (π.χ. απομόνωση OT από IT δίκτυα)
- Έλεγχος πρόσβασης και ταυτοποίηση (π.χ. αυθεντικοποίηση πολλαπλών παραγόντων – MFA)
- Προγράμματα διαχείρισης ενημερώσεων για λογισμικό πλοίου
- Λύσεις antivirus και προστασίας τελικών σημείων
- Κρυπτογράφηση δεδομένων και ασφαλή αντίγραφα ασφαλείας (ιδιαίτερα για αρχεία καταγραφής και δεδομένα ναυσιπλοΐας)
- Οργανωτικά Μέτρα:
- Εκπαίδευση πληρώματος και προγράμματα κυβερνοϋγιεινής
- Περιοριστικές πολιτικές για USB και αφαιρούμενα μέσα
- Σαφείς γραμμές αναφοράς για περιστατικά κυβερνοασφάλειας
- Πρωτόκολλα κυβερνοασφάλειας ενσωματωμένα στον σχεδιασμό ταξιδιού και στις διαδικασίες προσέγγισης λιμένων
Έλεγχος: Παρακολούθηση και Έλεγχος Μέτρων
- Παρακολούθηση Απόδοσης: Χρήση δεικτών απόδοσης (KPI), όπως ο αριθμός αποτρεπόμενων επιθέσεων ή επιτυχών προσομοιώσεων phishing
- Εσωτερικοί Έλεγχοι: Ενσωμάτωση ελέγχων κυβερνοασφάλειας στους τακτικούς ελέγχους SMS
- Ανασκόπηση Αρχείων Καταγραφής: Τακτικός έλεγχος αρχείων πρόσβασης, ειδοποιήσεων IDS και αρχείων συστήματος για ανωμαλίες
- Έλεγχος Τρωτών Σημείων: Περιοδικές σαρώσεις συστημάτων πλοίου και διασυνδεδεμένων συστημάτων ξηράς
Η αποτελεσματικότητα των μέτρων κυβερνοασφάλειας πρέπει να επαληθεύεται κατά τους εσωτερικούς ελέγχους ISM και τις ανασκοπήσεις διοίκησης.
Δράση: Αντιμετώπιση και Βελτίωση
- Σχέδιο Αντιμετώπισης Περιστατικών (IRP): Διασφάλιση ότι τα περιστατικά κυβερνοασφάλειας περιλαμβάνονται στο σχέδιο ετοιμότητας έκτακτης ανάγκης του SMS, με σαφείς ρόλους, κλιμάκωση και πρότυπα επικοινωνίας
- Ασκήσεις και Δοκιμές: Ενσωμάτωση σεναρίων κυβερνοεπιθέσεων σε ασκήσεις (π.χ. διακοπή ECDIS λόγω malware)
- Διορθωτικές Ενέργειες: Μετά από κάθε περιστατικό ή «παρ’ ολίγον» συμβάν, ανάλυση της βασικής αιτίας και επικαιροποίηση μέτρων
- Συνεχής Βελτίωση: Τακτική αναθεώρηση και ενίσχυση των μέτρων κυβερνοασφάλειας βάσει εμπειρίας και νέων απειλών
5.4. Ρυθμιστική Ευθυγράμμιση και Κατευθυντήριες Οδηγίες
Η ενσωμάτωση κυβερνοκινδύνων στο SMS υποστηρίζεται από διεθνείς και εθνικούς κανονισμούς.
- IMO MSC.428(98)
- Επιβάλλει την αντιμετώπιση κυβερνοκινδύνων στο SMS.
- Παρέχει ευελιξία στην εφαρμογή, αλλά δίνει έμφαση σε προσεγγίσεις βάσει κινδύνου.
- Κατευθυντήριες Οδηγίες IMO για τη Διαχείριση Κυβερνοκινδύνων στη Ναυτιλία (MSC-FAL.1/Circ.3)
- Παρέχουν αρχές υψηλού επιπέδου: διαχείριση κινδύνου, ρόλοι και ευθύνες, συνεχής βελτίωση και ευαισθητοποίηση προσωπικού.
- Ακτοφυλακή ΗΠΑ NVIC 01-20
- Παρέχει πιο λεπτομερείς και κανονιστικές οδηγίες για τη διαχείριση κυβερνοκινδύνων.
- Ενθαρρύνει την ευθυγράμμιση με το NIST CSF.
- IACS UR E26 & E27
- Επιβάλλουν κυβερνοανθεκτικότητα σε νέα πλοία και εξοπλισμό.
5.5. Η Κυβερνοασφάλεια ως Ζήτημα Ασφάλειας
Σε αντίθεση με την παραδοσιακή ασφάλεια IT, η ναυτιλιακή κυβερνοασφάλεια συνδέεται άμεσα με τη φυσική ασφάλεια. Μια κυβερνοεπίθεση σε:
- Σύστημα αυτόματου πιλότου μπορεί να προκαλέσει προσάραξη.
- Σύστημα έρματος μπορεί να οδηγήσει σε αστάθεια ή ρύπανση.
- Σύστημα ελέγχου θερμοκρασίας φορτίου μπορεί να αλλοιώσει ευπαθή αγαθά ή να δημιουργήσει κίνδυνο έκρηξης.
Επομένως, οι κυβερνοκίνδυνοι δεν είναι μόνο ζήτημα επιχειρησιακής συνέχειας, αλλά κρίσιμα ζητήματα ασφάλειας που απαιτούν την ίδια αυστηρότητα με κάθε άλλο κίνδυνο στο SMS.
5.6. Τεχνικές Βέλτιστες Πρακτικές
- Τμηματοποιημένες Ζώνες: Δημιουργία DMZ μεταξύ IT (επιχειρησιακών) και OT (λειτουργικών) συστημάτων.
- Ασφαλής Απομακρυσμένη Πρόσβαση: Χρήση VPN με ισχυρή ταυτοποίηση για απομακρυσμένη πρόσβαση στο πλοίο.
- Καταχώρηση σε κατάλογο επιτρεπόμενων Εφαρμογών: Περιορισμός του επιτρεπόμενου λογισμικού που μπορεί να εκτελείται σε συστήματα ναυσιπλοΐας.
- Αμετάβλητα Αρχεία Καταγραφής: Αποθήκευση αρχείων καταγραφής σε μορφή write-once/read-many (εγγραφή πληροφοριών σε ένα μέσο μόνο μία φορά, αλλά ανάγνωση αυτών απεριόριστες φορές).
- Έλεγχος Δορυφορικών Συνδέσεων: Παρακολούθηση και περιορισμός της χρήσης εύρους ζώνης για την αποτροπή κακόβουλων επικοινωνιών command-and-control malware.
5.7. Προκλήσεις στην Εφαρμογή
- Παλαιά Συστήματα: Τα παλαιότερα πλοία ενδέχεται να μην υποστηρίζουν σύγχρονα μέτρα κυβερνοασφάλειας.
- Περιορισμένο Εύρος Ζώνης: Η απομακρυσμένη παρακολούθηση και ενημέρωση μέσω δορυφόρου μπορεί να είναι αργή ή δαπανηρή.
- Συχνή Αλλαγή Πληρώματος: Οι συχνές αλλαγές οδηγούν σε ασυνεπείς πρακτικές κυβερνοασφάλειας.
- Περιορισμοί Προϋπολογισμού: Οι μικρότεροι οργανισμοί ενδέχεται να μην διαθέτουν επαρκείς πόρους για την ολοκληρωμένη εφαρμογή των τεχνικών μέτρων.
Τα παραπάνω πρέπει να αντιμετωπίζονται μέσω ιεράρχησης κινδύνων και σταδιακής υλοποίησης.
Συνοψίζοντας, η διαχείριση κυβερνοκινδύνων αποτελεί αναπόσπαστο μέρος της ναυτιλιακής ασφάλειας. Ενσωματώνοντας την κυβερνοασφάλεια στο Σύστημα Διαχείρισης Ασφάλειας (SMS), οι ναυτιλιακοί οργανισμοί προστατεύουν όχι μόνο δεδομένα και υποδομές, αλλά και ανθρώπινες ζωές και το θαλάσσιο περιβάλλον. Με ευθυγράμμιση προς τις οδηγίες του IMO και χρήση πλαισίων όπως το NIST CSF, οι οργανισμοί μπορούν να αναπτύξουν ανθεκτικά και αποτελεσματικά συστήματα που καλύπτουν τόσο ρυθμιστικές όσο και επιχειρησιακές απαιτήσεις. Η κυβερνοασφάλεια δεν είναι πλέον προαιρετική - αποτελεί βασικό στοιχείο της σύγχρονης και ασφαλούς ναυτιλιακής λειτουργίας.
6. Μελέτη περίπτωσης: Μάθημα Συμμόρφωσης
Η κυβερνοεπίθεση NotPetya του 2017 στη Maersk (Maersk, 2018) αποτελεί μια χαρακτηριστική υπενθύμιση των τρωτών σημείων στη ναυτιλία. Η επίθεση εκμεταλλεύτηκε μη ενημερωμένα συστήματα, αναδεικνύοντας την ανάγκη για έγκαιρες ενημερώσεις λογισμικού. Ως αποτέλεσμα, η Maersk υπέστη εκτεταμένη διαταραχή των λειτουργιών της, καθιστώντας μη λειτουργική την υποδομή IT και εκτιμώμενη απώλεια 300 εκατομμύρια δολάρια. Ένας βασικός παράγοντας που επιδείνωσε την κατάσταση ήταν η έλλειψη τμηματοποίησης δικτύου, η οποία επέτρεψε την ταχύτατη εξάπλωση του malware σε διασυνδεδεμένα συστήματα. Ωστόσο, η Maersk αποδείχθηκε πολύ ανθεκτική ως προς την ανάκαμψη από την επίθεση, καθώς η εταιρεία αποκατέστησε επιτυχώς τις λειτουργίες της αξιοποιώντας αντίγραφα ασφαλείας εκτός σύνδεσης και κινητοποιώντας παγκόσμιες ομάδες IT.
Μετά το περιστατικό, η MAERSK υλοποίησε αρκετές αλλαγές που αναγνωρίστηκαν στον κλάδο:
- Δημιουργήθηκε μια παγκόσμια ομάδα κυβερνοασφάλειας με περιφερειακά ανεπτυγμένες μονάδες απόκρισης
- Η αρχιτεκτονική δικτύου μετασχηματίστηκε σε Αρχιτεκτονική Μηδενικής Εμπιστοσύνης
- Εφαρμόστηκε συνεχής παρακολούθηση συστημάτων και πλατφόρμα SIEM (Ασφάλεια Πληροφοριών και Διαχείριση Συμβάντων)
- Οι διαδικασίες συμμόρφωσης εκσυγχρονίστηκαν σύμφωνα με τα πρότυπα ISO 27001 και υλοποιήθηκε η πλήρης ενσωμάτωση με το πλαίσιο NIST CSF
- Ξεκίνησαν εσωτερικές εκστρατείες ευαισθητοποίησης, συμπεριλαμβανομένων δοκιμών phishing και εκπαίδευσης προσωπικού.
Το περιστατικό MAERSK αποτέλεσε καμπανάκι κινδύνου για ολόκληρη τη ναυτιλιακή βιομηχανία. Έδειξε ότι:
- Ακόμη και οι μεγαλύτερες και τεχνολογικά προηγμένες επιχειρήσεις μπορούν να παραλύσουν από ένα και μόνο περιστατικό
- Η κυβερνοασφάλεια δεν αποτελεί αποκλειστική αρμοδιότητα του τμήματος IT - πρέπει να περιλαμβάνεται στη στρατηγική της διαχείρισης κινδύνου
- Είναι απαραίτητη η υλοποίηση πλαισίου διαχείρισης κυβερνοκινδύνων και η ενσωμάτωσή του στο SMS.
Η διασφάλιση κατάλληλης κυβερνοϋγιεινής μέσω τακτικών ενημερώσεων λογισμικού και διαχείρισης επιδιορθώσεων είναι κρίσιμη για την αποτροπή παρόμοιων περιστατικών. Οι εταιρείες πρέπει να ενισχύσουν τον σχεδιασμό επιχειρησιακής συνέχειας, διατηρώντας αντίγραφα ασφαλείας εκτός σύνδεσης και υποβάλλοντας σε αυστηρές δοκιμές τις διαδικασίες ανάκαμψης από καταστροφή. Η υιοθέτηση ενός μοντέλου ασφάλειας Μηδενικής Εμπιστοσύνης, όπου η πρόσβαση σε κρίσιμα συστήματα περιορίζεται και επαληθεύεται, μπορεί να μειώσει τον κίνδυνο πλευρικής κίνησης των επιτιθέμενων. Τέλος, η συνεργασία σε επίπεδο κλάδου είναι απαραίτητη, καθώς οι εταιρείες ανταλλάσσουν πληροφορίες σχετικά με τις απειλές και τις βέλτιστες πρακτικές, με στόχο την ενίσχυση της συνολικής ετοιμότητας της ναυτιλίας στον τομέα της κυβερνοασφάλειας. Με την εφαρμογή ισχυρών πλαισίων κυβερνοασφάλειας και τη συμμόρφωση με τους διεθνείς κανονισμούς, οι ναυτιλιακοί φορείς μπορούν να μετριάσουν τους κυβερνοκινδύνους και να ενισχύσουν την ανθεκτικότητα της ψηφιακής τους υποδομής.
7. Συμπεράσματα
Συνοψίζοντας, η ναυτιλία καλείται να διαχειριστεί πολύπλοκους κανονισμούς κυβερνοασφάλειας, προκειμένου να διασφαλίσει τη συμμόρφωση και να προστατεύσει τα ψηφιακά του περιουσιακά στοιχεία. Οι κατευθυντήριες οδηγίες του IMO, και ιδίως η Απόφαση MSC.428(98), θέτουν ένα σημαντικό διεθνές σημείο αναφοράς για τις πρακτικές κυβερνοασφάλειας στη ναυτιλία, καθοδηγώντας τους φορείς του κλάδου προς ισχυρότερους μηχανισμούς άμυνας. Καθώς οι ναυτιλιακές δραστηριότητες καθίστανται όλο και πιο αλληλένδετες, η ασφάλιση έναντι των κυβερνοκινδύνων αναδεικνύεται βασικό εργαλείο για τη διαχείριση χρηματοοικονομικών κινδύνων, ενώ η κατανόηση ζητημάτων ευθύνης βοηθά τους οργανισμούς να προετοιμαστούν για τις πιθανές συνέπειες κυβερνοεπιθέσεων.
Η υιοθέτηση προτύπων όπως το ISO 27001 και το NIST, καθώς και η συμμόρφωση με κανονισμούς όπως ο GDPR, βοηθούν τους οργανισμούς να εφαρμόσουν ισχυρά πλαίσια κυβερνοασφάλειας. Τα εν λόγω πλαίσια παρέχουν σαφείς κατευθυντήριες γραμμές για την αντιμετώπιση των κυβερνοκινδύνων και τη βελτίωση της οργανωτικής ανθεκτικότητας. Η μελέτη περίπτωσης της Maersk αναδεικνύει περαιτέρω τη σημασία της ρυθμιστικής συμμόρφωσης, αναδεικνύοντας πώς η τήρηση προτύπων και κανονισμών μετριάζει τις επιπτώσεις περιστατικών κυβερνοασφάλειας και επιταχύνει την ανάκαμψη.
Συνολικά, η κατανόηση και η εφαρμογή των κανονισμών κυβερνοασφάλειας είναι κρίσιμη για την προστασία της ναυτιλίας από κυβερνοαπειλές. Μέσω της ευθυγράμμισης με διεθνή πλαίσια, της αξιοποίησης ασφάλισης κυβερνοκινδύνων και της τήρησης βέλτιστων πρακτικών που ορίζουν τα πρότυπα του κλάδου, οι ναυτιλιακοί οργανισμοί μπορούν να ενισχύσουν την άμυνά τους απέναντι στους κυβερνοκινδύνους και να διασφαλίσουν ότι είναι επαρκώς προετοιμασμένοι για τις μελλοντικές προκλήσεις.