Kapitel 7 – Theorie
| Site: | CyberSEA training platform |
| Course: | CyberSEA Training Course - German |
| Book: | Kapitel 7 – Theorie |
| Printed by: | Guest user |
| Date: | Saturday, 21 November 2026, 11:54 PM |
Description
Vorschriften zur Cybersicherheit im Seeverkehr
Table of contents
1. Einleitung
Da der maritime Sektor zunehmend die digitale Transformation vorantreibt, entwickelt sich auch das regulatorische Umfeld im Bereich der Cybersicherheit weiter, um sicherzustellen, dass Unternehmen bewährte Verfahren einhalten und die Sicherheit kritischer maritimer Systeme gewährleisten. Der Schutz des Seeverkehrs vor Cyberbedrohungen ist nicht nur eine Frage der Betriebssicherheit, sondern auch der Einhaltung gesetzlicher Vorschriften. In diesem Kapitel werden die wichtigsten Cybersicherheitsvorschriften für die Seeverkehrsbranche untersucht, wobei der Schwerpunkt auf den Rahmenwerken und Leitlinien der Internationalen Seeschifffahrtsorganisation (IMO), Branchenstandards wie ISO 27001 und NIST sowie relevanten Gesetzen wie der Datenschutz-Grundverordnung (DSGVO) liegt.
Wir beginnen mit einem detaillierten Blick auf die IMO-Richtlinien, insbesondere die Entschließung MSC.428(98), die internationale Standards für die Cybersicherheit in der maritimen Industrie festlegt. Anschließend untersucht das Kapitel die Rolle von Cyberversicherungen und Haftungsaspekten und hebt dabei die Bedeutung des Versicherungsschutzes und die rechtlichen Auswirkungen von Cybervorfällen hervor. Darüber hinaus untersuchen wir, wie Rahmenwerke wie ISO 27001, NIST und DSGVO Unternehmen dabei helfen können, Risiken zu mindern und die Einhaltung von Cybersicherheitsvorschriften sicherzustellen. Abschließend greifen wir die Fallstudie zu Maersk erneut auf und analysieren die Compliance-Erkenntnisse, die aus dem Wiederherstellungsprozess gewonnen wurden.
2. IMO-Richtlinien und Resolution MSC.428(98)
Überblick über die IMO-Entschließung MSC.428(98) und ihre Anforderung, das Cyber-Risikomanagement in das Sicherheitsmanagementsystem (SMS) zu integrieren
Die Internationale Seeschifffahrtsorganisation (IMO) hat die wachsende Bedrohung durch Cyberrisiken für den maritimen Sektor erkannt. Um diesen Herausforderungen zu begegnen, wurde die IMO-Entschließung MSC.428(98) verabschiedet, die vorschreibt, dass das Cyber-Risikomanagement bis zum 1. Januar 2021 in das Sicherheitsmanagementsystem (SMS) integriert werden muss. Die Entschließung betont, dass Reeder und Betreiber Cybersicherheitsrisiken bewerten und Maßnahmen zum Schutz ihrer Schiffe und Bordsysteme umsetzen müssen.
Zu den wichtigsten Aspekten der IMO-Entschließung MSC.428(98) gehören:
- Die Verpflichtung für Reedereien, Cybersicherheit in ihr bestehendes SMS zu integrieren.
- Ein risikobasierter Ansatz zur Identifizierung und Minderung von Cyber-Bedrohungen.
- Die Bedeutung der kontinuierlichen Überwachung, Aktualisierung und Verbesserung von Cybersicherheitspraktiken.
- Die Anerkennung bestehender Branchenrichtlinien, beispielsweise von BIMCO, IACS und der US-Küstenwache (BIMCO et al., 2020; IACS, 2021).
Wie kann die Einhaltung der Cybersicherheitsempfehlungen der IMO sichergestellt werden?
Die Einhaltung der Cybersicherheitsrichtlinien der IMO erfordert:
- Risikobewertung: Identifizierung potenzieller Cyber-Bedrohungen für Bordsysteme und Bewertung ihrer Auswirkungen (IMO, 2017a).
- Umsetzung von Strategien zur Risikominderung: Anwendung von Sicherheitsmaßnahmen wie Firewalls, Zugriffskontrollen und Intrusion-Detection-Systemen (Sowmya & Anita, 2023).
- Schulung und Sensibilisierung der Mitarbeiter: Schulung des Personals zu Best Practices im Bereich Cybersicherheit, Phishing-Angriffen und der sicheren Nutzung von Systemen.
- Planung der Reaktion auf Vorfälle: Einrichtung eines Rahmens für die Erkennung, Reaktion und Wiederherstellung nach Cybervorfällen.
- Regelmäßige Audits und Aktualisierungen: Sicherstellung, dass die SMS-Richtlinien den neuesten Bedrohungen und Entwicklungen in der Branche Rechnung tragen.
Cybertechnologien sind für den Betrieb und die Verwaltung zahlreicher Systeme, die für die Sicherheit der Schifffahrt und den Schutz der Meeresumwelt von entscheidender Bedeutung sind, unverzichtbar geworden. In einigen Fällen müssen diese Systeme internationalen Standards und den Anforderungen der Flaggenverwaltung entsprechen. Die durch den Zugriff, die Vernetzung oder die Verbindung dieser Systeme entstehenden Schwachstellen können jedoch zu Cyberrisiken führen, die angegangen werden müssen. Zu den anfälligen Systemen können unter anderem gehören:
- Brückensysteme
- Frachtumschlag- und -managementsysteme
- Antriebs- und Maschinenmanagement- sowie Leistungssteuerungssysteme
- Zugangskontrollsysteme
- Passagierservice- und -managementsysteme
- Öffentliche Netzwerke für Passagiere
- Verwaltungs- und Crew-Wohlfahrtssysteme
- Kommunikationssysteme
Es sollte zwischen Informationstechnologie- und Betriebstechnologiesystemen unterschieden werden. Informationstechnologiesysteme konzentrieren sich in erster Linie auf die Nutzung von Daten als Informationen. Betriebstechnologiesysteme konzentrieren sich hingegen auf die Nutzung von Daten zur Steuerung oder Überwachung physischer Prozesse. Darüber hinaus sollte auch der Schutz von Informationen und der Datenaustausch innerhalb dieser Systeme berücksichtigt werden.
Diese Technologien und Systeme bieten zwar erhebliche Effizienzgewinne für die maritime Industrie, bergen jedoch auch Risiken für kritische Systeme und Prozesse, die mit dem Betrieb von für die Schifffahrt unverzichtbaren Systemen verbunden sind. Diese Risiken können aus Schwachstellen resultieren, die durch unzureichenden Betrieb, unzureichende Integration, unzureichende Wartung und unzureichende Konzeption von Cyber-bezogenen Systemen sowie durch vorsätzliche und unbeabsichtigte Cyber-Bedrohungen entstehen.
Bedrohungen gehen von böswilligen Handlungen (z. B. Hacking oder Einschleusen von Malware) oder den unbeabsichtigten Folgen harmloser Handlungen (z. B. Softwarewartung oder Benutzerberechtigungen) aus. Im Allgemeinen legen diese Handlungen Schwachstellen (z. B. veraltete Software oder ineffektive Firewalls) offen oder nutzen eine Schwachstelle in der Betriebs- oder Informationstechnologie aus. Ein wirksames Cyber-Risikomanagement sollte beide Arten von Bedrohungen berücksichtigen.
Schwachstellen können durch Unzulänglichkeiten bei der Konzeption, Integration und/oder Wartung von Systemen sowie durch Versäumnisse bei der Cyberdisziplin entstehen. Im Allgemeinen kann es Auswirkungen auf die Sicherheit und die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen haben, wenn Schwachstellen in der Betriebs- und/oder Informationstechnologie aufgedeckt oder ausgenutzt werden, sei es direkt (z. B. schwache Passwörter, die zu unbefugtem Zugriff führen) oder indirekt (z. B. fehlende Netzwerktrennung). Darüber hinaus kann die Aufdeckung oder Ausnutzung von Schwachstellen in der Betriebs- und/oder Informationstechnologie Auswirkungen auf die Sicherheit haben, insbesondere wenn kritische Systeme (z. B. Brückennavigation oder Hauptantriebssysteme) beeinträchtigt werden.
Ein wirksames Cyber-Risikomanagement sollte auch die Auswirkungen auf die Sicherheit berücksichtigen, die sich aus der Aufdeckung oder Ausnutzung von Schwachstellen in Informationstechnologiesystemen ergeben. Diese können durch eine unangemessene Verbindung zu Betriebssystemen oder durch Verfahrensfehler des Betriebspersonals oder Dritter entstehen, die diese Systeme gefährden können (z. B. unsachgemäße Verwendung von Wechseldatenträgern wie USB-Sticks).
Diese sich schnell verändernden Technologien und Bedrohungen machen es schwierig, diesen Risiken allein durch technische Standards zu begegnen. Daher empfehlen diese Leitlinien einen Risikomanagementansatz für Cyberrisiken, der widerstandsfähig ist und sich als natürliche Erweiterung bestehender Sicherheitsmanagementpraktiken entwickelt.
Bei der Betrachtung potenzieller Bedrohungsquellen und Schwachstellen sowie der damit verbundenen Strategien zur Risikominderung sollten auch mehrere potenzielle Kontrolloptionen für das Cyber-Risikomanagement in Betracht gezogen werden, darunter unter anderem Management-, Betriebs- oder Verfahrens- und technische Kontrollen.
Anwendung
Diese Leitlinien richten sich in erster Linie an alle Organisationen in der Schifffahrtsbranche und sollen Sicherheitsmanagementpraktiken im Cyberbereich fördern.
In Anbetracht der Tatsache, dass keine zwei Organisationen in der Schifffahrtsbranche gleich sind, sind diese Leitlinien allgemein gehalten, um eine breite Anwendung zu ermöglichen. Für Schiffe mit begrenzten cyberbezogenen Systemen kann eine einfache Anwendung dieser Leitlinien ausreichend sein; Schiffe mit komplexen cyberbezogenen Systemen erfordern jedoch möglicherweise ein höheres Maß an Sorgfalt und sollten zusätzliche Ressourcen durch renommierte Partner aus der Industrie und der Regierung in Anspruch nehmen.
Elemente des Cyber-Risikomanagements
Im Sinne dieser Leitlinien bezeichnet Cyber-Risikomanagement den Prozess der Identifizierung, Analyse, Bewertung und Kommunikation eines Cyber-Risikos sowie dessen Akzeptanz, Vermeidung, Übertragung oder Minderung auf ein akzeptables Maß unter Berücksichtigung der Kosten und des Nutzens der für die Beteiligten ergriffenen Maßnahmen.
Das Ziel des maritimen Cyber-Risikomanagements ist es, eine sichere Schifffahrt zu unterstützen, die gegenüber Cyber-Risiken betrieblich widerstandsfähig ist.
Ein wirksames Cyber-Risikomanagement sollte auf der Ebene der Geschäftsleitung beginnen. Die Geschäftsleitung sollte eine Kultur des Bewusstseins für Cyber-Risiken auf allen Ebenen einer Organisation verankern und ein ganzheitliches und flexibles Cyber-Risikomanagementsystem sicherstellen, das kontinuierlich funktioniert und durch wirksame Feedback-Mechanismen ständig evaluiert wird.
Ein anerkannter Ansatz zur Erreichung des oben genannten Ziels besteht darin, die aktuelle und die gewünschte Cyber-Risikomanagementhaltung einer Organisation umfassend zu bewerten und zu vergleichen. Ein solcher Vergleich kann Lücken aufdecken, die durch einen priorisierten Cyber-Risikomanagementplan geschlossen werden können, um die Risikomanagementziele zu erreichen. Dieser risikobasierte Ansatz ermöglicht es einer Organisation, ihre Ressourcen auf die effektivste Weise einzusetzen.
Diese Leitlinien stellen die funktionalen Elemente vor, die ein effektives Cyber-Risikomanagement unterstützen. Diese funktionalen Elemente sind nicht sequenziell – sie sollten alle gleichzeitig und kontinuierlich in der Praxis angewendet und angemessen in ein Risikomanagement-Framework integriert werden:
- Identifizieren: Definieren Sie die Rollen und Verantwortlichkeiten des Personals für das Cyber-Risikomanagement und identifizieren Sie die Systeme, Vermögenswerte, Daten und Fähigkeiten, die bei einer Störung Risiken für den Schiffsbetrieb darstellen.
- Schützen: Implementieren Sie Risikokontrollprozesse und -maßnahmen sowie Notfallpläne, um sich vor Cybervorfällen zu schützen und die Kontinuität des Schiffsbetriebs sicherzustellen.
- Erkennen: Entwicklung und Umsetzung von Maßnahmen, die erforderlich sind, um Cybervorfälle rechtzeitig zu erkennen.
- Reagieren: Entwicklung und Umsetzung von Maßnahmen und Plänen zur Gewährleistung der Ausfallsicherheit und zur Wiederherstellung von Systemen, die für den Schiffsbetrieb oder für Dienste, die durch ein Cyberereignis beeinträchtigt wurden, erforderlich sind.
- Wiederherstellung: Ermittlung von Maßnahmen zur Sicherung und Wiederherstellung von Cybersystemen, die für den von einem Cybervorfall betroffenen Schiffsbetrieb erforderlich sind.
Diese funktionalen Elemente umfassen die Maßnahmen und gewünschten Ergebnisse eines wirksamen Cyber-Risikomanagements für alle kritischen Systeme, die den Seeverkehr und den Informationsaustausch betreffen, und bilden einen fortlaufenden Prozess mit wirksamen Feedback-Mechanismen.
Ein wirksames Cyber-Risikomanagement sollte ein angemessenes Bewusstsein für Cyber-Risiken auf allen Ebenen einer Organisation gewährleisten. Das Bewusstsein und die Vorbereitung sollten den Rollen und Verantwortlichkeiten im Cyber-Risikomanagementsystem angemessen sein.
Bewährte Verfahren für die Umsetzung des Cyber-Risikomanagements
Der hier beschriebene Ansatz für das Cyber-Risikomanagement bildet die Grundlage für ein besseres Verständnis und eine bessere Bewältigung von Cyber-Risiken und ermöglicht so einen Risikomanagementansatz zur Bekämpfung von Cyber-Bedrohungen und Schwachstellen. Für detaillierte Leitlinien zum Cyber-Risikomanagement sollten die Nutzer dieser Leitlinien auch die Anforderungen der Mitgliedsregierungen und Flaggenverwaltungen sowie die einschlägigen internationalen und branchenbezogenen Normen und bewährten Verfahren heranziehen.
Zusätzliche Leitlinien und Standards können unter anderem Folgendes umfassen:
- Die Leitlinien zur Cybersicherheit an Bord von Schiffen, die von ICS, IUMI, BIMCO, OCIMF, INTERTANKO, INTERCARGO, InterManager, WSC und SYBAss erstellt und unterstützt werden.
- Konsolidierte IACS-Empfehlung zur Cyber-Resilienz (Empfehlung 166).
- Norm SO/IEC 27001 über Informationstechnologie – Sicherheitstechniken – Managementsysteme für Informationssicherheit – Anforderungen. Gemeinsam veröffentlicht von der Internationalen Organisation für Normung (ISO) und der Internationalen Elektrotechnischen Kommission (IEC).
- Rahmenwerk des National Institute of Standards and Technology der Vereinigten Staaten zur Verbesserung der Cybersicherheit kritischer Infrastrukturen (das NIST-Rahmenwerk).
- IAPH-Richtlinien zur Cybersicherheit für Häfen und Hafenanlagen.
3. Überlegungen zu Cyberversicherungen und Haftung
In Zeiten der Digitalisierung nahezu aller Bereiche der Wirtschaftstätigkeit stellen Cyberbedrohungen eine der größten Herausforderungen für Unternehmen, öffentliche Einrichtungen und Nichtregierungsorganisationen dar. Allein im Jahr 2024 beliefen sich die weltweiten Verluste im Zusammenhang mit Cyberkriminalität auf etwa 9,5 Billionen US-Dollar. Im Vergleich zu den Volkswirtschaften ist dieser Betrag nur geringer als das Wirtschaftsvolumen der USA und Chinas. Vorfälle wie Datenlecks, Ransomware-Angriffe oder Sabotage der IT-Infrastruktur führten oft zu enormen finanziellen, reputationsbezogenen und rechtlichen Verlusten. Die Antwort auf diese Bedrohungen ist die Entwicklung des Cyberversicherungsmarktes, der weltweit dynamisch wächst. Cyber versicherungen sollen die finanziellen Auswirkungen von Vorfällen abmildern, zwingen Unternehmen aber auch dazu, angemessene Sicherheitsstandards zu implementieren.
Angesichts der zunehmenden Cyberbedrohungen in der maritimen Industrie wenden sich Unternehmen der Cyberversicherung als Risikomanagementinstrument zu, um finanzielle Verluste durch Cybervorfälle zu mindern. Allerdings ist es von entscheidender Bedeutung, den Versicherungsschutz und die Haftungsaspekte zu verstehen.
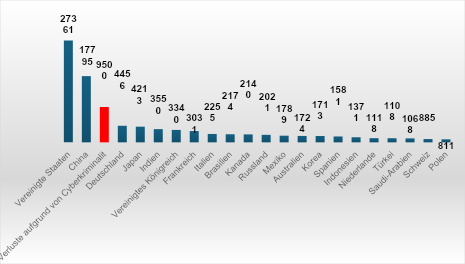
Abbildung 18 Vergleich des BIP in Milliarden Dollar nach Ländern im Jahr 2023. Die Daten zu den Verlusten durch Cyberkriminalität stammen aus dem Jahr 2024.
3.1. Übersicht über Cyberversicherungen
Cyberversicherungen werden zu einem unverzichtbaren Instrument zur Minderung finanzieller Verluste aufgrund von Cybervorfällen im maritimen Sektor. Diese Policen decken in der Regel Folgendes ab:
- Datenverstöße und Verlust sensibler Informationen, einschließlich Aufzeichnungen über Besatzungsmitglieder und Passagiere.
- Betriebsunterbrechungen aufgrund von Cyberangriffen, wie z. B. Betriebsstillstände und Frachtverzögerungen.
- Kosten im Zusammenhang mit forensischen Untersuchungen, der Einhaltung gesetzlicher Vorschriften und dem Krisenkommunikationsmanagement.
- Lösegeldzahlungen im Falle von Ransomware-Angriffen sowie Kosten im Zusammenhang mit Verhandlungen und Datenwiederherstellungsmaßnahmen.
- Rechtskosten und Haftungsansprüche aufgrund von Cybervorfällen, einschließlich Ansprüchen Dritter aufgrund von Datenverlusten oder Dienstunterbrechungen.
- Reputationsschäden und damit verbundene PR-Kosten zur Wiederherstellung des Vertrauens in die betroffenen Reedereien.
Angesichts der Komplexität der Cyberrisiken im Seeverkehr ist es für Reeder und Betreiber von entscheidender Bedeutung, den Versicherungsschutz sorgfältig zu prüfen und sicherzustellen, dass er den branchenspezifischen Bedrohungen, regulatorischen Anforderungen und sich weiterentwickelnden Cyberangriffstaktiken entspricht.
Definition und Merkmale
Die Cyber- -Versicherung ist ein relativ neues, zunehmend beliebtes Finanzprodukt, das Unternehmen vor den Folgen digitaler Vorfälle schützen soll. Diese Policen variieren je nach Versicherer und Kundenmerkmalen erheblich, zielen jedoch alle darauf ab, finanzielle Verluste zu begrenzen und den Markt im digitalen Zeitalter zu steuern.
Umfang des Schutzes
Die meisten Cyber-Policen decken Folgendes ab:
a) Schäden der ersten Partei
- Kosten für die Wiederherstellung von Systemen und Daten nach einem Angriff
- Kosten für Betriebsausfälle und Umsatzverluste
- Kosten für die Benachrichtigung von Personen, deren Daten verletzt wurden
- Kosten für Computerforensik und Krisenberatung
- Kosten für PR und Reputationsmanagement
- Kosten für Lösegeldzahlungen (im Falle von Ransomware)
b) Schäden Dritter
- Ansprüche von Kunden und Geschäftspartnern aufgrund einer Datenverletzung
- Kosten für Rechtsverteidigung und Vergleichszahlungen
- Verwaltungsstrafen und behördliche Sanktionen
- Verletzung von Rechten des geistigen Eigentums im digitalen Umfeld
Personalisierung der Richtlinien und Risikobewertung
Versicherungsgesellschaften führen vor Vertragsunterzeichnung sehr oft ein Sicherheitsaudit durch, bei dem unter anderem Folgendes bewertet wird:
- Das Niveau der IT-Sicherheit (Firewalls, Verschlüsselung, Zugriffskontrolle)
- Richtlinien für das Incident Management und die Reaktion auf Vorfälle
- das Ausbildungsniveau der Mitarbeiter im Bereich Cyber-Bedrohungen
- die Historie früherer Vorfälle
- Eine solche Risikobewertung ist aufgrund der Optimierung der Kosten für Cyber-Versicherungspolicen sowohl für die Versicherungsgesellschaft als auch für den Kunden erforderlich.
Typische Haftungsausschlüsse
Cyber- -Policen decken möglicherweise Folgendes nicht ab:
- Kriegsführung und Cyberterrorismus (sofern keine Zusatzklausel abgeschlossen wurde)
- vorsätzliche oder grob fahrlässige Handlungen von Mitarbeitern
- Schäden, die durch die Verwendung illegaler Software entstehen
- fehlende Systemaktualisierungen und Sicherheitspatches (Patch-Management)
Wichtige Cyberversicherungsanbieter für die maritime Industrie
Angesichts der zunehmenden Cyberrisiken im Schifffahrts- und Hafenlogistiksektor haben mehrere führende Versicherungsgesellschaften spezielle Cyberversicherungsprodukte entwickelt, die auf die Schifffahrtsbranche zugeschnitten sind. Dazu gehören unter anderem
- Beazley plc: Ein britischer Versicherer, der für seine Spezialisierung auf Cyber-, See- und Rückversicherungsprodukte bekannt ist. Beazley hält einen Anteil von etwa 8 % am globalen Versicherungsmarkt. Im Jahr 2024 brachte das Unternehmen Beazley Security auf den Markt, das Managed Extended Detection and Response (MXDR)-Dienste umfasst, um Kunden bei der proaktiven Bewältigung von Cyber-Bedrohungen zu unterstützen.
- Hiscox Ltd: Ein anglo-bermudischer Versicherer, der eine breite Palette von Spezialversicherungen anbietet, darunter See- und Cyberrisiken. Als Underwriter von Lloyd's of London bietet Hiscox Versicherungsschutz für Cyber-Bedrohungen, die Häfen und Terminalbetreiber betreffen, darunter Datenverstöße und Betriebsstörungen.
- WTW (Willis Towers Watson): Ein globales Beratungs- und Maklerunternehmen, das mit CyNav eine maßgeschneiderte Cyber-Versicherungspolice für Häfen und Terminals eingeführt hat. CyNav deckt Verluste aufgrund von Betriebsausfällen, Haftpflichtansprüchen Dritter, Fehllieferungen von Fracht und Krisenmanagementkosten ab.
- Gard: Ein norwegischer Seeversicherer und das größte Mitglied der International Group of P&I Clubs. Gard bietet P&I- (Protection and Indemnity), See- und Energieversicherungen an, darunter maßgeschneiderte Deckungen für Cyberrisiken im Zusammenhang mit Offshore-Betrieben und Schifffahrtslogistik.
- Skuld: Ein internationaler norwegischer P&I-Club mit Hauptsitz in Oslo. Skuld ist spezialisiert auf Schutz- und Haftpflichtversicherungen, Rechtsschutz und Offshore-Risikoabsicherung und bedient weltweit Reeder und maritime Betreiber mit Cyber-Zusatzversicherungen.
- Colonnade Insurance S.A.: Ein Versicherer, der Cyber Guard anbietet, eine Police, die Schäden durch Phishing und Social Engineering sowie die Kosten für die Wiederherstellung von IT-Systemen abdeckt. Obwohl der Umfang eher allgemein gehalten ist, kann die Police an maritime Kunden angepasst werden, insbesondere an solche, die in der Logistik und Hafeninfrastruktur tätig sind.
3.2. Haftungsaspekte und Cyber-Verstöße
Schifffahrtsunternehmen müssen die mit Cyber-Verstößen verbundenen Haftungsrisiken gründlich bewerten. Die Nichteinhaltung von Cybersicherheitsvorschriften wie IMO und DSGVO kann zu erheblichen Strafen, rechtlichen Schritten und Reputationsschäden führen. Cyberangriffe, die Dritten finanziellen oder betrieblichen Schaden zufügen, können zu Rechtsansprüchen von Kunden, Partnern oder Stakeholdern führen, darunter solche im Zusammenhang mit Unterbrechungen der Lieferkette, Frachtverzögerungen oder Umweltgefahren. Darüber hinaus enthalten vertragliche Vereinbarungen wie Charterverträge, Versicherungspolicen und Lieferantenvereinbarungen häufig spezifische Cybersicherheitsverpflichtungen, deren Nichteinhaltung finanzielle Strafen oder Streitigkeiten nach sich ziehen kann. Datenverstöße, die Informationen über Besatzungsmitglieder oder Passagiere betreffen, bergen weitere Risiken und können zu Klagen, Schadensersatzansprüchen und behördlichen Untersuchungen gemäß den Datenschutzgesetzen führen. Schließlich können Organisationen, die keine angemessenen Cybersicherheitsmaßnahmen implementieren, für Fahrlässigkeit haftbar gemacht werden. Um diese Risiken zu mindern, ist es unerlässlich, durch proaktive Sicherheitsmaßnahmen und die Einhaltung von Industriestandards die gebotene Sorgfalt (Due ) walten zu lassen (IACS, 2021).
Regulatorische Verantwortung
Mit der Einführung moderner Datenschutzbestimmungen wie der DSGVO (EU), dem CCPA (USA) und der LGPD (Brasilien) hat die Verantwortung von Organisationen für den Schutz personenbezogener Daten erheblich zugenommen. Unternehmen müssen geeignete technische und organisatorische Maßnahmen ergreifen, Datenverstöße gemäß den Anforderungen der DSGVO innerhalb von 72 Stunden melden und Einzelpersonen die Möglichkeit geben, auf ihre personenbezogenen Daten zuzugreifen, diese zu ändern und zu löschen.
Vertragliche und organisationsübergreifende Verantwortung
Moderne Unternehmen arbeiten oft mit Dutzenden von externen Anbietern von IT-, Cloud- oder Zahlungsdiensten zusammen. Jede dieser Beziehungen erfordert eine Datenverarbeitungsvereinbarung (DPA) und eine klare Definition des Verantwortungsbereichs.
Eine DSGVO-konforme Datenverarbeitungsvereinbarung muss Folgendes enthalten:
- Eine Erklärung, wer der Datenverantwortliche ist
- Eine Erklärung, wer der Datenverarbeiter ist
- Gegenstand und Dauer der Datenverarbeitung
- Die Art und den Zweck der Datenverarbeitung
- Die Art der übermittelten personenbezogenen Daten und die Kategorien von Personen, auf die sich diese Daten beziehen
- Eine Definition der Pflichten und Rechte des für die Verarbeitung Verantwortlichen
- Eine Erklärung des Auftragsverarbeiters zu seinen Pflichten
Modelle der geteilten Verantwortung
Im Cloud Computing kommt das Modell der geteilten Verantwortung zum Tragen, bei dem die Verantwortung für die Sicherheit zwischen dem Dienstleister und dem Kunden aufgeteilt ist. Der Anbieter ist für die physische Sicherheit der Rechenzentren, die Hardware-Infrastruktur und die grundlegende Software-Ebene (z. B. Systemaktualisierungen) verantwortlich. Der Kunde hingegen ist für die Verwaltung des Zugriffs auf die Systeme, die Konfiguration der Sicherheit, die Aktualisierung der auf gemieteten Ressourcen laufenden Software sowie die Sicherung der in der Cloud übertragenen und gespeicherten Daten verantwortlich. Diese Aufteilung der Verantwortung erfordert eine enge Zusammenarbeit zwischen beiden Parteien und ein genaues Verständnis des Verantwortungsumfangs – was insbesondere in Multi-Cloud-Umgebungen oft eine Herausforderung darstellt. Falsche Annahmen über Zuständigkeiten können zu Sicherheitslücken führen, für die sich keine der beiden Parteien formal verantwortlich fühlt. Daher ist es von entscheidender Bedeutung, detaillierte Dokumentationen zu erstellen und Tools zu verwenden, um das Sicherheitsniveau und die Einhaltung festgelegter Verfahren zu überwachen.
Entschädigungsklauseln
Entschädigungsklauseln werden in B2B-Verträgen immer häufiger, d. h. Bestimmungen, die eine Partei verpflichten, Schäden, finanzielle Verluste und Rechtskosten der anderen Partei zu übernehmen, die durch Cybervorfälle entstanden sind. Solche Klauseln spielen eine wichtige Rolle beim Management von Vertragsrisiken, insbesondere in Umgebungen, in denen mehrere Parteien die Verantwortung für gemeinsam genutzte Systeme und Daten teilen. Entschädigungsklauseln können Folgendes umfassen:
- Erstattung von Kosten, die durch behördliche und gerichtliche Verfahren entstehen
- Übernahme der Kosten für die Benachrichtigung von Kunden über Datenlecks
- Erstattung von Betriebsunterbrechungskosten
- Übernahme von Vertragsstrafen für Endkunden
Um wirksam zu sein, müssen sie präzise formuliert sein, konkrete Fälle angeben, in denen sie zur Anwendung kommen, und den Haftungsumfang klar abgrenzen. Sie sind oft bereits bei Abschluss eines Rahmenvertrags oder einer Ausschreibung Gegenstand von Verhandlungen. Für Versicherer sind solche Klauseln in Verträgen auch ein positives Signal für die Reife der Organisation im Risikomanagement, was sich auf die Höhe der Prämie oder die Verfügbarkeit des Versicherungsschutzes auswirken kann.
Cybersicherheit im maritimen Sektor
Die maritime Industrie muss als Teil der kritischen Infrastruktur Cyber-Bedrohungen in besonderer Weise berücksichtigen. Die Automatisierung von Hafenprozessen, digitale Navigationssysteme, die Integration von Lieferketten mit Cloud-Lösungen und die Abhängigkeit von Fernkommunikation setzen den Sektor Angriffen aus, die zu folgenden Folgen führen können:
- Ausfallzeiten von Häfen und Schiffen
- Störungen in der globalen Logistik
- Gefahren für die Sicherheit von Mensch und Umwelt
Maßnahmen für den maritimen Sektor umfassen häufig einen erweiterten Geltungsbereich, darunter:
- Störungen des Hafenbetriebs und Ausfallzeiten von Schiffen
- Cyberangriffe auf Bordsysteme (z. B. ECDIS, AIS, GMDSS)
- Störungen der Datenübertragung und Verlust der Verbindung zur Zentrale
- Kosten für alternative Transportvorkehrungen aufgrund von IT-Ausfällen
- Haftung gegenüber Kunden und Auftragnehmern für Verzögerungen
- Übernahme der Kosten für Inspektionen und Sicherheitsaudits nach einem Vorfall
Die Rolle der IMO bei der Regulierung der Cybersicherheit im Seeverkehr
Als Reaktion auf die wachsenden Bedrohungen hat die Internationale Seeschifffahrtsorganisation (IMO) Leitlinien für das Management von Cyberrisiken auf See entwickelt. Seit dem 1. Januar 2021 muss gemäß der IMO-Entschließung MSC.428(98) jedes Schiff, das dem SOLAS-Übereinkommen unterliegt (einschließlich Handels- und Passagierschiffe), nachweisen, dass es Cyberrisiken als Teil eines Sicherheitsmanagementsystems (ISM-Code) verwaltet. Das bedeutet, dass Reeder und Betreiber verpflichtet sind
- Bedrohungen und Schwachstellen in IT- und OT-Systemen zu identifizieren
- Präventions- und Vorfallreaktionsverfahren zu implementieren
- die Besatzung in Cyberhygiene zu schulen
- Sicherheitsmaßnahmen zu testen und Systeme regelmäßig zu aktualisieren
Die Erfüllung dieser Anforderungen wird zunehmend zu einer Voraussetzung für den Abschluss einer Cyberversicherung für Reeder und zu einem wichtigen Element der Risikobewertung durch Versicherer.
3.3. ISO 27001 und NIST-Cybersicherheitsrahmenwerke
Moderne Unternehmen, die im digitalen Umfeld tätig sind, müssen sich mit sich schnell entwickelnden Cyber-Bedrohungen auseinandersetzen. Um Risiken effektiv zu managen und die Widerstandsfähigkeit von IT-Systemen zu erhöhen, greifen immer mehr Unternehmen auf anerkannte internationale Standards für das Informationssicherheitsmanagement zurück. Zwei der am häufigsten verwendeten sind ISO/IEC 27001 und NIST Cybersecurity Framework (NIST CSF). Beide Ansätze bieten einen strukturierten, systematischen Ansatz zur Identifizierung von Bedrohungen, zur Umsetzung von Schutzmaßnahmen, zur Reaktion auf Vorfälle und zur kontinuierlichen Verbesserung von Sicherheitsprozessen. Obwohl sie aus unterschiedlichen kulturellen und rechtlichen Umfeldern stammen – ISO 27001 ist eine von der ISO entwickelte internationale Norm, während NIST CSF von einer US-Regierungsinstitution stammt –, ergänzen sich beide Normen und werden zunehmend parallel angewendet.
ISO/IEC 27001 ist eine zertifizierbare Norm, die sich auf die Implementierung und Aufrechterhaltung eines Informationssicherheits-Managementsystems (ISMS) konzentriert. Sie umfasst Richtlinien, Verfahren und Kontrollen, die darauf abzielen, Informationen auf systematische und risikobasierte Weise zu schützen. Das NIST Cybersecurity Framework, das in erster Linie für kritische Infrastrukturen in den Vereinigten Staaten entwickelt wurde, basiert auf fünf Kernfunktionen: Identifizieren, Schützen, Erkennen, Reagieren, Wiederherstellen. Dank seiner Flexibilität und modularen Struktur hat sich das NIST CSF weltweit, darunter auch in Europa und Asien, als Instrument zur Bewertung der Cybersicherheitsreife und zur Ergänzung formaler Standards wie ISO 27001 etabliert. In den folgenden Kapiteln werden wir beide Ansätze, ihre Gemeinsamkeiten, Unterschiede und Anwendbarkeit auf bestimmte Branchen, darunter auch den maritimen Sektor, näher betrachten.
3.4. ISO 27001: Informationssicherheits-Managementsystem (ISMS)
ISO/IEC 27001 ist eine international anerkannte Norm für Informationssicherheits-Managementsysteme (ISMS). Sie bietet einen strukturierten Rahmen für Organisationen zur Einrichtung, Umsetzung, Aufrechterhaltung und kontinuierlichen Verbesserung ihres Informationssicherheitsmanagements. Die Norm gilt für alle Arten von Organisationen, einschließlich maritimer Unternehmen, um sensible Informationen vor Cyber-Bedrohungen zu schützen.
Die Norm ISO 27001 ist unter https://www.iso.org/standard/27001 verfügbar.
Wesentliche Elemente von ISO/IEC 27001
Die Struktur von ISO 27001 besteht aus zwei Teilen:
- Abschnitte 1–10: Allgemeine Anforderungen an ein ISMS
- Anhang A: Eine Reihe von 114 Sicherheitskontrollen, die in 14 Bereiche unterteilt sind
Die Kernklauseln der ISO 27001:
- Geltungsbereich (Abschnitt 1) – Definiert die Anwendbarkeit des ISMS
- Normative Verweise (Abschnitt 2) – Listet unterstützende Dokumente auf
- Begriffe und Definitionen (Abschnitt 3) – Legt Definitionen für Schlüsselbegriffe fest
- Kontext der Organisation (Abschnitt 4) – Identifiziert interne und externe Sicherheitsrisiken
- Führung (Abschnitt 5) – Definiert die Verantwortlichkeiten der obersten Leitung
- Planung (Abschnitt 6) – Legt Risikomanagement- und Sicherheitsziele fest
- Unterstützung (Abschnitt 7) – Stellt die erforderlichen Ressourcen, Schulungen und Unterlagen bereit
- Betrieb (Abschnitt 8) – Implementiert Sicherheitskontrollen und Risikomanagementmaßnahmen
- Leistungsbewertung (Abschnitt 9) – Überwacht, misst und prüft die Wirksamkeit des ISMS
- Verbesserung (Abschnitt 10) – Gewährleistet kontinuierliche Aktualisierungen und Verbesserungen des ISMS
Wichtige Sicherheitskontrollen (Anhang A)
ISO 27001 umfasst 114 Sicherheitskontrollen, die in 14 Bereiche unterteilt sind:
- Richtlinien zur Informationssicherheit – Legt Sicherheitsrichtlinien und -vorgaben fest
- Organisation der Informationssicherheit – Definiert Verantwortlichkeiten und Rollen
- Sicherheit der Humanressourcen – Gewährleistet die Sicherheit des Personals vor, während und nach der Beschäftigung
- Vermögensverwaltung – Schutz kritischer Vermögenswerte wie Daten, Hardware und geistiges Eigentum
- Zugriffskontrolle – Implementiert rollenbasierte Zugriffs- und Authentifizierungsmechanismen
- Kryptografie – Sichert sensible Informationen durch Verschlüsselungstechniken
- Physische und umgebungsbezogene Sicherheit – Schützt die physische Infrastruktur vor unbefugtem Zugriff
- Betriebssicherheit – Verwaltet die Sicherheit von IT-Systemen, Netzwerken und Prozessen
- Kommunikationssicherheit – Schützt die Informationsübertragung über Netzwerke
- Systemerwerb, -entwicklung und -wartung – Gewährleistet die Sicherheit im Software- und Hardware-Lebenszyklus
- Lieferantenbeziehungen – Legt Cybersicherheitsanforderungen für Anbieter fest
- Management von Informationssicherheitsvorfällen – Entwickelt einen Plan zur Erkennung und Reaktion auf Cyberbedrohungen
- Business Continuity Management – Gewährleistet Widerstandsfähigkeit gegen Störungen und Cyberangriffe
- Compliance – Passt sich an gesetzliche, behördliche und vertragliche Sicherheitsverpflichtungen an
Richtlinien für die Umsetzung von ISO 27001
1.Festlegen des Geltungsbereichs
- Identifizieren Sie Vermögenswerte, Systeme und Prozesse, die geschützt werden müssen
- Stellen Sie sicher, dass maritime IT- und Betriebstechnologiesysteme (OT-Systeme) wie Schiffsnavigation, Frachtmanagement und Hafen-IT-Infrastruktur einbezogen werden
2.Führen Sie eine Risikobewertung durch
- Verwenden Sie ISO 27005 oder eine andere Risikobewertungsmethode
- Identifizieren Sie Bedrohungen wie GPS-Spoofing, Ransomware-Angriffe, Insider-Bedrohungen oder IoT-Schwachstellen in Hafensystemen
3.Entwickeln Sie einen Plan zur Risikobehandlung
- Legen Sie fest, wie Cybersicherheitsrisiken gemindert, akzeptiert, übertragen oder vermieden werden können.
- Implementieren Sie gegebenenfalls Sicherheitskontrollen aus Anhang A
4.Legen Sie Richtlinien zur Informationssicherheit fest
- Entwickeln und setzen Sie Richtlinien zu Datenschutz, Zugriffskontrolle und Cybersicherheitsschulungen durch
5.Sicherheitskontrollen implementieren
- Firewalls, Intrusion Detection Systeme (IDS), Endpunktsicherheit und Verschlüsselung für IT-Systeme an Bord und im Hafen einsetzen
- Wenden Sie Multi-Faktor-Authentifizierung (MFA) und den geringstmöglichen Zugriff auf kritische Systeme an
6.Mitarbeiterschulung und Sensibilisierung
- Durchführung regelmäßiger Cybersicherheitsschulungen für Schiffsbesatzungen, Hafenbetreiber und IT-Mitarbeiter
- Schulen Sie das Personal in Bezug auf Phishing, Social Engineering und Malware-Bedrohungen
7.Entwickeln Sie einen Plan für die Reaktion auf Vorfälle
- Erstellen Sie einen Plan zur Reaktion auf Cybersicherheitsvorfälle (CSIRP), um Sicherheitsverletzungen zu behandeln
- Einführung eines Protokolls für die Meldung von Cybervorfällen an Aufsichtsbehörden wie die IMO, die US-Küstenwache und die EU-NIS2-Richtlinie
8.Überwachen und messen Sie die Sicherheitsleistung
- Implementierung einer kontinuierlichen Überwachung von Netzwerken und Systemen auf Anomalien
- Durchführung von Penetrationstests und Schwachstellenanalysen für IT- und OT-Systeme auf Schiffen
9.Führen Sie interne und externe Audits durch
- Durchführung regelmäßiger ISMS-Audits zur Überprüfung der Konformität mit ISO 27001
- Zusammenarbeit mit zertifizierten Auditoren zur Vorbereitung auf die offizielle ISO 27001-Zertifizierung
10.Kontinuierliche Verbesserung des ISMS
- Aktualisieren Sie die Cybersicherheitsrichtlinien auf der Grundlage neuer Bedrohungen, regulatorischer Änderungen und Sicherheitsverletzungen
Vorteile von ISO 27001 für die Cybersicherheit im Seeverkehr
1.Einhaltung der maritimen Cyber-Vorschriften
- Unterstützt die Erfüllung der Anforderungen der IMO MSC.428(98) für das Cyber-Risikomanagement in Sicherheitsmanagementsystemen (SMS)
- Entspricht den Richtlinien NVIC 01-20 der US-Küstenwache (USCG) zur Cybersicherheit im Seeverkehr
- Unterstützt die Einhaltung der EU-NIS2-Richtlinie für Hafenbehörden und Reedereien
2.Schutz vor Cyber-Bedrohungen
- Verhindert Cyberangriffe auf Navigationssysteme, Frachtmanagement, IT-Netzwerke in Häfen und IoT-Geräte an Bord
- Reduziert das Risiko von Datenverletzungen, Ransomware, GPS-Spoofing und Hacking-Versuchen
3.Verbesserte Reaktion auf Vorfälle und Geschäftskontinuität
- Gewährleistet eine schnelle Wiederherstellung nach Cybervorfällen durch Notfallpläne und sichere Backups
- Verbessert die Widerstandsfähigkeit gegen Denial-of-Service-Angriffe (DoS) auf die maritime IT-Infrastruktur
4.Stärkung der Sicherheit der Lieferkette
- Stellt sicher, dass Drittanbieter die Best Practices für Cybersicherheit befolgen
- Reduziert das Risiko, dass sich Cyberangriffe über globale maritime Lieferketten ausbreiten
Zusammenfassend lässt sich sagen, dass ISO/IEC 27001 einen strukturierten Ansatz für die Sicherung maritimer IT- und OT-Systeme gegen Cyberbedrohungen bietet. Die Umsetzung von ISO 27001 im maritimen Sektor stärkt die Einhaltung der Vorschriften der IMO, der USCG und der EU, verbessert die Cyber-Resilienz und schützt vor Betriebsstörungen. Durch die Befolgung des Ansatzes „Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen“ können maritime Organisationen eine robuste Cybersicherheitslage in einer zunehmend digitalisierten Branche gewährleisten.
3.5. NIST-Cybersicherheits-Framework
Das Cybersecurity Framework (CSF) des National Institute of Standards and Technology (NIST) ist eine weit verbreitete Richtlinie, die Organisationen dabei helfen soll, ihre Cybersicherheit zu verbessern. Das NIST CSF wurde ursprünglich 2014 entwickelt und 2018 überarbeitet und bietet einen strukturierten, risikobasierten Ansatz für das Management von Cybersicherheitsbedrohungen in verschiedenen Branchen, einschließlich der maritimen Cybersicherheit. Das Framework ist besonders relevant für den maritimen Sektor, wo die zunehmende Digitalisierung Schiffe, Häfen und Lieferketten erheblichen Cyberbedrohungen aussetzt.
Kernkomponenten des NIST Cybersecurity Framework
Das NIST CSF besteht aus drei Schlüsselkomponenten:
- Der Kern des Frameworks – Eine Reihe von Cybersicherheitsaktivitäten, gewünschten Ergebnissen und Referenzen für fünf Hauptfunktionen.
- Implementierungsstufen – Richtlinien, die Organisationen dabei helfen, ihren aktuellen Reifegrad im Bereich Cybersicherheit zu bestimmen und zu ermitteln, wie sie sich verbessern können.
- Profile – Anpassung des Frameworks an die spezifischen Risikomanagementanforderungen einer Organisation
Die fünf Kernfunktionen des NIST CSF
Das Framework ist in fünf miteinander verbundene Funktionen unterteilt: Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen. Diese Kategorien bieten einen strategischen und operativen Leitfaden für das effektive Management von Cybersicherheitsrisiken.
1.Identifizieren – Diese Funktion hilft Unternehmen, Cybersicherheitsrisiken in Bezug auf Systeme, Personen, Vermögenswerte, Daten und Fähigkeiten zu verstehen. Im maritimen Sektor umfasst dies:
- Identifizierung kritischer maritimer Infrastrukturen wie Schiffssteuerungssysteme, GPS-Navigation und Hafenmanagementsysteme
- Durchführung von Risikobewertungen zur Erkennung von Schwachstellen in digitalen und Kommunikationsnetzwerken
- Implementierung von Strategien für das Vermögensmanagement und das Risikomanagement in der Lieferkette, um die Cybersicherheit in allen maritimen Betrieben zu gewährleisten
2.Schützen – umfasst die Implementierung von Sicherheitsvorkehrungen, um den sicheren Betrieb kritischer maritimer Systeme zu gewährleisten. Zu den wichtigsten Schutzmaßnahmen gehören:
- Zugriffskontrolle: Implementierung einer Multi-Faktor-Authentifizierung (MFA) und einer rollenbasierten Zugriffskontrolle (RBAC) für IT-Systeme auf Schiffen und in Häfen
- Datensicherheit: Verschlüsselung sensibler Betriebsdaten wie Ladungsverzeichnisse und Schiffslogbücher
- Wartungs- und Schutztechnologie: Regelmäßige Aktualisierung der IT-Systeme an Bord und in den Häfen, um Missbrauch durch Cyberkriminelle zu verhindern
- Schulung und Sensibilisierung des Personals: Schulung von Besatzungsmitgliedern und Mitarbeitern, um Phishing-Angriffe zu erkennen und bewährte Verfahren für Cybersicherheit umzusetzen
3.Erkennen – konzentriert sich auf die Identifizierung von Cybersicherheitsbedrohungen in Echtzeit. Für die Cybersicherheit im Seeverkehr umfasst dies:
- Anomalieerkennung: Installation von Intrusion Detection and Prevention Systemen (IDS/IPS) zur Überwachung des Netzwerkverkehrs auf Schiffen auf ungewöhnliche Aktivitäten
- Kontinuierliche Überwachung: Einsatz von Echtzeitanalysen zur Erkennung von Cybersicherheitsvorfällen, wie z. B. unbefugtem Zugriff auf Navigationssysteme
- Sicherheitsereignisprotokollierung: Sicherstellung, dass Schiffsbetreiber und Hafenbehörden Audit-Protokolle für die forensische Analyse von Cybervorfällen führen
4.Reagieren – stellt sicher, dass Organisationen über einen Plan zur Eindämmung und Minderung von Cybersicherheitsvorfällen verfügen. Diese Funktion umfasst:
- Planung der Reaktion auf Vorfälle: Festlegung von Reaktionsprotokollen für Ransomware-Angriffe, GPS-Spoofing-Vorfälle oder Verstöße gegen Hafensysteme
- Kommunikationsprotokolle: Sicherstellung einer effektiven Kommunikation mit den Beteiligten, einschließlich Reedern, Versicherern und Aufsichtsbehörden, während eines Vorfalls
- Einhaltung gesetzlicher und behördlicher Vorschriften: Meldung von Cybervorfällen gemäß den Vorschriften zur Cybersicherheit im Seeverkehr gemäß IMO MSC.428(98) und US Coast Guard NVIC 01-20
- Strategien zur Schadensbegrenzung: Isolierung kompromittierter Systeme, um die Ausbreitung von Malware über miteinander verbundene Netzwerke zu verhindern
5.Wiederherstellung – stellt sicher, dass Unternehmen nach einem Cybervorfall ihren Betrieb schnell wieder aufnehmen können. Maritime Unternehmen müssen Folgendes implementieren:
- Wiederherstellungsplanung: Einrichtung von Backup- und Notfallwiederherstellungsprotokollen zur Wiederherstellung betroffener Schiffssysteme und Hafenbetriebe
- Kontinuierliche Verbesserung: Durchführung von Analysen nach Vorfällen, um zukünftige Cyberangriffe zu verhindern
- PR-Management: Behebung von Reputationsschäden aufgrund von Cybersicherheitsverletzungen durch transparente Kommunikation
NIST-Implementierungsstufen
Das NIST CSF definiert vier Implementierungsstufen, die den Reifegrad einer Organisation im Bereich Cybersicherheit darstellen:
Stufe 1 (teilweise): Organisationen verfügen über keine formellen Cybersicherheitspraktiken und reagieren nur reaktiv auf Bedrohungen
Stufe 2 (risikobewusst): Es gibt ein Cybersicherheits-Risikomanagement, das jedoch noch nicht in alle Betriebsabläufe integriert ist
Stufe 3 (Wiederholbar): Organisationen haben standardisierte Cybersicherheitsprozesse und überprüfen regelmäßig ihre Richtlinien
Stufe 4 (adaptiv): Organisationen verfolgen einen proaktiven Ansatz mit kontinuierlichen Verbesserungen der Cybersicherheit
Für maritime Organisationen ist der Übergang von Stufe 1 zu Stufe 3 oder 4 entscheidend für die Gewährleistung der Sicherheit von Schiffen, Hafenanlagen und Frachtmanagementsystemen.
NIST CSF in der maritimen Cybersicherheit
1.Einhaltung gesetzlicher Vorschriften – Das NIST Cybersecurity Framework steht im Einklang mit mehreren wichtigen Vorschriften zur Cybersicherheit im Seeverkehr, darunter
- IMO MSC.428(98): Erfordert Cyber-Risikomanagement in maritimen Sicherheitsmanagementsystemen (SMS)
- U.S. Coast Guard NVIC 01-20: Enthält Richtlinien für das Cybersicherheitsrisikomanagement im maritimen Sektor
- EU-NIS2-Richtlinie: Erweitert die Cybersicherheitsanforderungen für wesentliche Sektoren, einschließlich des Seeverkehrs
2.Schutz von Schiffssystemen
- Schiffe sind auf digitale Navigationsinstrumente wie GPS, ECDIS (Electronic Chart Display and Information System) und AIS (Automatic Identification System) angewiesen. Das NIST CSF hilft, Cybervorfälle wie GPS-Störsignale und -Spoofing zu verhindern
- Motor- und Ladungskontrollsysteme können durch Cyberangriffe kompromittiert werden; die Implementierung von Identifizierungs- und Schutzmaßnahmen kann unbefugten Zugriff verhindern
3.Verbesserung der Hafensicherheit
- Der Hafenbetrieb hängt von IoT-vernetzten Kränen, Containerverfolgung und automatisierten Toren ab. Die Detect- und Respond-Funktionen des NIST tragen dazu bei, Bedrohungen für diese kritischen Infrastrukturen zu mindern.
- Cyber-Risikobewertungen im Rahmen der Identifizierungsfunktion helfen den Hafenbehörden, Schwachstellen zu ermitteln und Schutzmaßnahmen zu ergreifen.
Herausforderungen bei der Umsetzung des NIST CSF im maritimen Betrieb
Das NIST CSF bietet zwar einen strukturierten Ansatz für die Cybersicherheit, doch mehrere Herausforderungen behindern seine vollständige Einführung im maritimen Betrieb:
- Altsysteme: Viele Schiffe verwenden veraltete IT- und OT-Systeme, die schwer zu sichern sind.
- Mangelndes Bewusstsein für Cybersicherheit: Besatzungsmitglieder und Hafenpersonal verfügen möglicherweise nicht über ausreichende Schulungen zu Cybersicherheitsbedrohungen.
- Hohe Kosten für die Umsetzung von Cybersicherheit: Die Modernisierung der maritimen Cybersicherheitsinfrastruktur erfordert erhebliche Investitionen
- Komplexe globale Lieferketten: Die Gewährleistung der Cybersicherheit in miteinander verbundenen maritimen Netzwerken ist aufgrund der Vielzahl von Beteiligten eine Herausforderung
Zusammenfassend lässt sich sagen, dass das NIST Cybersecurity Framework als robustes Modell zur Verbesserung der Cybersicherheit im maritimen Sektor dient. Durch die Implementierung seiner Funktionen „Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen“ können Schiffsbetreiber, Hafenbehörden und Akteure der Lieferkette Cyberrisiken wirksam mindern. Angesichts der zunehmenden Cyberbedrohungen im maritimen Betrieb ist die Einführung des NIST CSF nicht mehr optional, sondern unerlässlich, um einen sicheren globalen Schiffsbetrieb zu gewährleisten.
4. Die EU-DSGVO und ihre Auswirkungen auf den Schutz maritimer Daten
Die maritime Industrie entwickelt sich zunehmend zu einem digitalen Ökosystem, in dem Schiffe, Häfen und Logistikketten in hohem Maße auf miteinander verbundene Systeme für Kommunikation, Navigation und Datenmanagement angewiesen sind. In diesem Zusammenhang hat die seit dem 25. Mai 2018 geltende Datenschutz-Grundverordnung der Europäischen Union (EU-DSGVO) strenge Datenschutzanforderungen eingeführt, die erhebliche Auswirkungen darauf haben, wie maritime Organisationen personenbezogene Daten erheben, verarbeiten und speichern.
Da der Seeverkehr grenzüberschreitend ist und einen komplexen Datenaustausch von Schiffsbesatzungslisten bis hin zu Hafenüberwachungssystemen umfasst, ist die Einhaltung der DSGVO nicht nur eine gesetzliche Verpflichtung, sondern ein wesentlicher Bestandteil einer Cybersicherheits- und Risikomanagementstrategie.
Geltungsbereich der DSGVO im maritimen Kontext
Die DSGVO gilt für alle Organisationen – unabhängig davon, ob sie in der EU ansässig sind oder nicht –, die personenbezogene Daten von EU-Bürgern oder -Einwohnern verarbeiten. Durch diesen extraterritorialen Geltungsbereich ist die DSGVO für fast alle Akteure in der globalen maritimen Lieferkette relevant, darunter
- Reeder und Betreiber von Schiffen unter EU-Flagge
- Reedereien, die EU-Bürger oder Waren befördern
- Logistik- und Frachtunternehmen, die EU-bezogene Transaktionen abwickeln
- Anbieter von maritimer IT und Satellitenkommunikation, die EU-Kunden bedienen
Wichtige Definitionen:
- Personenbezogene Daten: Alle Informationen, die sich auf eine identifizierbare Person beziehen – Name, Identifikationsnummer, Standortdaten usw.
- Verarbeitung: Jeder Vorgang, der mit personenbezogenen Daten durchgeführt wird (Erhebung, Speicherung, Nutzung, Löschung usw.)
Datenkategorien im maritimen Bereich
Im maritimen Bereich wird routinemäßig eine Vielzahl personenbezogener Daten verarbeitet, darunter:
- Besatzungsdaten: Beschäftigungsunterlagen, Gesundheitsdaten, Daten für die Zugangskontrolle
- Passagierdaten: Buchungsdetails, Passnummern, Zahlungsinformationen
- Hafen- und Terminaldaten: Videoüberwachung (CCTV), Fahrzeugzulassungen, Besucherprotokolle
- IoT-Daten: Wearables der Besatzung, Gesundheitsüberwachung an Bord, Geolokalisierung des Personals
- Kommunikationsmetadaten: E-Mails, SATCOM-Protokolle, Sprachaufzeichnungen
Diese Daten können auf Schiffen gespeichert, über Satellit an die Zentrale übertragen oder an Zoll- und Einwanderungsbehörden weitergegeben werden.
Rechtsgrundlagen für die Verarbeitung personenbezogener Daten
Gemäß Artikel 6 der DSGVO müssen maritime Organisationen für jede Datenverarbeitungsaktivität eine oder mehrere Rechtsgrundlagen festlegen. Zu den gängigen Rechtsgrundlagen gehören:
- Vertragliche Notwendigkeit (z. B. Arbeitsverträge für Besatzungsmitglieder)
- Gesetzliche Verpflichtung (z. B. Hafenbehörden, die Daten für den Zoll erheben)
- Lebenswichtige Interessen (z. B. medizinische Notfälle an Bord)
- Einwilligung (z. B. Marketingdienstleistungen für Kreuzfahrtpassagiere)
- Berechtigte Interessen (z. B. interne Untersuchungen)
Fehlt eine Rechtsgrundlage, ist die Datenverarbeitung rechtswidrig, selbst wenn sie unbeabsichtigt erfolgt.
Rechte der betroffenen Personen und Auswirkungen auf den Seeverkehr
Seeverkehrsunternehmen müssen die Rechte der betroffenen Personen wahren, darunter:
- Recht auf Zugang – Besatzungsmitglieder oder Passagiere können Zugang zu ihren personenbezogenen Daten beantragen
- Recht auf Berichtigung – Fehler in personenbezogenen Daten müssen korrigiert werden
- Recht auf Löschung („Recht auf Vergessenwerden“) – Daten müssen gelöscht werden, sofern kein rechtlicher Grund für ihre Aufbewahrung vorliegt
- Recht auf Einschränkung der Verarbeitung – Die Datenverarbeitung muss möglicherweise ausgesetzt werden
- Recht auf Datenübertragbarkeit – Personen können ihre Daten in einem gängigen Format anfordern
- Widerspruchsrecht – Personen können der Datenverarbeitung für Direktmarketing oder Profiling widersprechen
Reeder und Betreiber müssen bereit sein, solche Anfragen innerhalb eines Monats zu beantworten, auch wenn sich die Schiffe in internationalen Gewässern befinden.
Datenschutz-Folgenabschätzungen (DSFA)
Die DSGVO schreibt DPIAs vor, wenn die Verarbeitung von Daten wahrscheinlich ein hohes Risiko für die Rechte und Freiheiten von Personen mit sich bringt. Zu den maritimen Szenarien, in denen DPIAs erforderlich sind, gehören:
- Einsatz von Videoüberwachung und biometrischen Zugangskontrollen auf Schiffen und in Häfen
- Überwachung der Gesundheit der Besatzung mithilfe von tragbaren Geräten
- Echtzeit-Geolokalisierung von Personal über Satellitensysteme
- Groß angelegte automatisierte Entscheidungsfindung (z. B. KI-gesteuerte Besatzungszuweisungen)
Eine DPIA bewertet Risiken, Risikominderungsmaßnahmen und Compliance-Schritte und muss vor Beginn der Verarbeitung durchgeführt werden.
Anforderungen an die Meldung von Datenschutzverletzungen
Gemäß Artikel 33 und 34 der DSGVO:
- Eine Verletzung des Schutzes personenbezogener Daten muss innerhalb von 72 Stunden nach ihrer Entdeckung der Aufsichtsbehörde gemeldet werden.
- Wenn die Verletzung ein hohes Risiko für Einzelpersonen darstellt, müssen diese ebenfalls unverzüglich benachrichtigt werden.
Seeverkehrsorganisationen müssen robuste Notfallpläne entwickeln, die den Herausforderungen der Konnektivität auf See, den Zeitunterschieden und den Einschränkungen der Satellitenkommunikation Rechnung tragen.
Technische und organisatorische Maßnahmen (TOMs)
- Die DSGVO verpflichtet maritime Unternehmen zur Umsetzung geeigneter technischer und organisatorischer Sicherheitsmaßnahmen, darunter beispielsweise
- Verschlüsselung sensibler Daten im Ruhezustand und während der Übertragung (z. B. über Satellitenverbindungen)
- Pseudonymisierung und Anonymisierung, sofern zutreffend
- Zugriffskontrollen wie RBAC (Role-Based Access Control) auf Schiffssystemen
- Firewalls und Intrusion Detection Systeme (IDS) in Schiffsnetzwerken
- Regelmäßige Schwachstellenscans und Sicherheitsaudits
- Cyber-Sensibilisierungstrainings für Besatzungsmitglieder und Hafenpersonal
- Strategien zur Datenminimierung, um unnötige Datenerfassung zu begrenzen
Diese müssen im Informationssicherheits-Managementsystem (ISMS) der Organisation dokumentiert und regelmäßig überprüft werden.
Grenzüberschreitende Datenübermittlungen
Aufgrund des globalen Charakters der Schifffahrt werden personenbezogene Daten häufig außerhalb der EU übertragen – beispielsweise von einer europäischen Hafenbehörde an einen Reeder in Singapur. Die DSGVO erlaubt solche Übertragungen nur unter bestimmten Bedingungen:
- Angemessenheitsbeschlüsse (z. B. wenn das Empfängerland über angemessene Schutzgesetze verfügt)
- Standardvertragsklauseln (SCCs) oder verbindliche Unternehmensregeln (BCRs)
- Ausdrückliche Einwilligung der betroffenen Person (in der Praxis selten verwendet)
Die Nichtanwendung geeigneter Schutzmaßnahmen kann zu schweren Strafen führen.
Spezifische Herausforderungen der DSGVO im maritimen Bereich
1.Satelliten- und cloudbasierte Infrastruktur – Daten werden häufig über Satellitenverbindungen und Cloud-Systeme übertragen. Maritime Organisationen müssen:
- Die Verschlüsselung über SATCOM-Verbindungen sicherstellen
- Cloud-Anbieter auf GDPR-Konformität überprüfen (z. B. Azure, AWS Marine Solutions)
2.Mobile Belegschaft – Die vorübergehende Natur der Besatzungen im Seeverkehr macht die Identitätsprüfung und die Kontrolle des Datenzugriffs komplexer. Die DSGVO schreibt eine starke Authentifizierung und das Prinzip der geringsten Privilegien vor.
3.Drittanbieter – Subunternehmer und Technologieanbieter verarbeiten häufig personenbezogene Daten im Auftrag von Reedern. Maritime Organisationen müssen:
- Datenverarbeitungsvereinbarungen (DPAs) verwenden
- Risikobewertungen für Anbieter durchführen
Bußgelder und Durchsetzung
Verstöße gegen die DSGVO können zu Verwaltungsstrafen in Höhe von
- Bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes (bei Verfahrensfragen)
- Bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes (bei schwerwiegenden Verstößen, wie z. B. Datenverstößen)
Mehrere maritime Organisationen – darunter Kreuzfahrtgesellschaften und Logistikunternehmen – wurden bereits wegen unsachgemäßer Behandlung von Passagier- oder Mitarbeiterdaten untersucht.
Integration von DSGVO und maritimer Cybersicherheit
Ein wichtiger Aspekt der DSGVO-Konformität ist die Datensicherheit, die direkt mit Cybersicherheits-Frameworks wie den folgenden übereinstimmt:
- NIST Cybersecurity Framework – steht im Einklang mit Artikel 32 der DSGVO (Sicherheit der Verarbeitung)
- ISO/IEC 27001 – Wird häufig verwendet, um die Einhaltung der DSGVO-Sicherheitsvorschriften nachzuweisen
- IMO MSC-FAL.1/Circ.3 – Leitlinien der IMO zum maritimen Cyber-Risikomanagement
Eine einheitliche Strategie, die sowohl den Datenschutz als auch die Cybersicherheit berücksichtigt, ist unerlässlich.
Fazit
Die Auswirkungen der EU-DSGVO auf den Datenschutz im Seeverkehr sind tiefgreifend und erstrecken sich über alle Ebenen der digitalen Abläufe in der maritimen Industrie. Von Bordsystemen bis zur Hafenüberwachung, von Gesundheitsdaten der Besatzung bis zur cloudbasierten Logistik schreibt die DSGVO vor, dass Daten geschützt, rechtmäßig verarbeitet und sicher aufbewahrt werden müssen.
Für die Akteure in der Schifffahrt geht es bei der Einhaltung der DSGVO nicht nur darum, Geldstrafen zu vermeiden, sondern auch darum, Vertrauen zu bewahren, die Betriebskontinuität zu gewährleisten und die Widerstandsfähigkeit in einer digitalisierten und vernetzten Branche zu stärken. Angesichts der zunehmenden globalen Durchsetzung und der sich wandelnden Cyber-Bedrohungslage muss die Vorbereitung auf die DSGVO in umfassendere Cybersicherheitsstrategien integriert werden.
5. Cyber-Risikomanagement und das Sicherheitsmanagementsystem (SMS)
Das Cyber-Risikomanagement sollte ein integraler Bestandteil des Sicherheitsmanagementsystems (SMS) eines Schiffes sein, das die Betriebssicherheit gewährleistet.
Angesichts der zunehmenden Digitalisierung der maritimen Industrie sind Cyber-Bedrohungen keine abstrakten Probleme mehr, sondern konkrete operative Risiken. Von Ransomware-Angriffen auf Reedereien bis hin zu GPS-Spoofing auf Schiffen – Cybervorfälle können die Navigation, den Frachtbetrieb und sicherheitskritische Systeme stören. Um diesen Risiken zu begegnen, müssen die Akteure der maritimen Industrie das Cyber-Risikomanagement in ihr umfassenderes Sicherheitsmanagementsystem (SMS) integrieren, wie es internationale Vorschriften, darunter die IMO-Entschließung MSC.428(98), vorschreiben.
5.1. Hintergrund: Der ISM-Code und das SMS
Der von der Internationalen Seeschifffahrtsorganisation (IMO) entwickelte Internationale Code für die Organisation von Sicherheitsmaßnahmen (ISM-Code) schreibt vor, dass alle Schiffe über ein Sicherheitsmanagementsystem (SMS) verfügen müssen, ein strukturiertes und dokumentiertes System zur Gewährleistung eines sicheren Betriebs und des Umweltschutzes.
Ein konformes SMS umfasst in der Regel Verfahren für:
- Sicherer Schiffsbetrieb
- Notfallvorsorge
- Wartung von Schiff und Ausrüstung
- Meldung und Analyse von Unfällen und Nichtkonformitäten
- Managementbewertung und kontinuierliche Verbesserung
IMO MSC.428(98) legt nun ausdrücklich fest, dass Cyberrisiken als Teil des SMS behandelt werden müssen, wobei die vollständige Umsetzung spätestens bei der ersten DOC-Prüfung (Document of Compliance) des Schiffes nach dem 1. Januar 2021 erforderlich ist.
5.2. Cyberrisiken im maritimen Kontext
Cyberrisiken im maritimen Betrieb beziehen sich auf Bedrohungen für Systeme, die für folgende Zwecke eingesetzt werden:
- Navigation (z. B. ECDIS, GNSS)
- Antrieb und Maschinensteuerung
- Frachtmanagement
- Kommunikation (z. B. SATCOM, GMDSS)
- Verwaltung und Wohlbefinden der Besatzung (z. B. Gehaltsabrechnung, persönliche Geräte)
Zu den Cyber-Bedrohungen zählen:
- Malware und Ransomware
- Phishing und Spear-Phishing
- GPS-Spoofing und -Jamming
- Unbefugter Zugriff auf Betriebssysteme
- Datenverstöße, die Informationen über Besatzung und Passagiere betreffen
5.3. Integration von Cyberrisiken in das SMS
Die Integration von Cyberrisiken in ein SMS umfasst die Einbettung der Cybersicherheit in die bestehende Struktur und Kultur des Sicherheits- und Risikomanagements. Der Prozess passt gut zum PDCA-Modell (Plan-Do-Check-Act), das in ISM-Systemen verwendet wird.
Planen: Cyberrisiken identifizieren und bewerten
- Risikobewertung: Durchführung einer umfassenden Bewertung der Cyberrisiken für bordeigene und landgestützte Systeme
- Asset Mapping: Erfassen Sie alle IT- und OT-Systeme, einschließlich der Schnittstellen zwischen ihnen (z. B. ECDIS, das mit einem LAN mit Internetzugang verbunden ist)
- Bedrohungsmodellierung: Identifizieren Sie Bedrohungen (z. B. Malware über USB-Sticks, Fernangriffe) und damit verbundene Schwachstellen
- Auswirkungsanalyse: Bewertung, wie sich ein Cybervorfall auf die Sicherheit, die Navigation oder die Unversehrtheit der Ladung auswirken könnte.
Tools wie FMECA (Failure Mode, Effects, and Criticality Analysis) oder BowTie-Analyse werden verwendet, um die potenziellen Wege von Cyberbedrohungen zu visualisieren.
Implementieren Sie Cybersicherheitskontrollen
1.Technische Kontrollen:
- Netzwerksegmentierung (z. B. Isolierung von OT- und IT-Netzwerken)
- Zugriffskontrollen und Authentifizierung (z. B. MFA)
- Patch-Management-Zeitpläne für Bordsoftware
- Antivirus- und Endpoint-Schutzlösungen
- Datenverschlüsselung und sichere Backups (insbesondere für Protokolle und Navigationsdaten)
2.Organisatorische Kontrollen:
- Schulungen für die Besatzung und Programme zur Cyberhygiene
- Restriktive Richtlinien für USSB und Wechselmedien
- Klare Meldewege für Cybervorfälle
- In die Reiseplanung und Hafenanlaufverfahren integrierte Cybersicherheitsprotokolle
Überprüfung: Überwachung und Auditierung von Cybermaßnahmen
- Leistungsüberwachung: Verwendung von Leistungskennzahlen (KPIs) wie Anzahl der blockierten Einbruchsversuche oder bestandene Phishing-Simulationen
- Interne Audits: Einbeziehung von Cybersicherheitskontrollen in regelmäßige SMS-Audits
- Protokollüberprüfung: Regelmäßige Überprüfung von Zugriffsprotokollen, IDS-Warnmeldungen und Systemprotokollen auf Anomalien
- Schwachstellenscans: Führen Sie regelmäßige Scans der bordeigenen und landgestützten Systeme durch
Die Wirksamkeit der Cyberkontrollen sollte im Rahmen der internen ISM-Audits und Managementbewertungen überprüft werden.
Handeln: Reagieren und verbessern
- Notfallplan (IRP): Stellen Sie sicher, dass Cybervorfälle Teil des SMS-Notfallplans sind. Dazu gehören klare Rollen, Eskalationswege und Kommunikationsvorlagen.
- Übungen und Trainings: Nehmen Sie Cyberszenarien in Übungen auf (z. B. Ausfall des ECDIS aufgrund von Malware).
- Korrekturmaßnahmen: Führen Sie nach jedem Vorfall oder Beinahevorfall eine Ursachenanalyse durch und aktualisieren Sie die Kontrollen nach Bedarf.
- Kontinuierliche Verbesserung: Überprüfen und verbessern Sie regelmäßig die Cybersicherheitsmaßnahmen auf der Grundlage der gewonnenen Erkenntnisse und neu auftretender Bedrohungen.
5.4. Anpassung an Vorschriften und Leitlinien
Die Integration von Cyberrisiken in das SMS wird durch internationale und nationale Vorschriften unterstützt.
1.IMO MSC.428(98)
- Schreibt vor, dass Cyberrisiken im SMS berücksichtigt werden müssen.
- Lässt Flexibilität bei der Umsetzung, betont jedoch risikobasierte Ansätze.
2.IMO-Leitlinien zum maritimen Cyber-Risikomanagement (MSC-FAL.1/Circ.3)
- Enthalten allgemeine Grundsätze: Risikomanagement, Rollen und Verantwortlichkeiten, kontinuierliche Verbesserung, Sensibilisierung des Personals
3.US-Küstenwache NVIC 01-20
- Bietet detailliertere, verbindliche Leitlinien zum Cyber-Risikomanagement.
- Fördert die Integration mit NIST CSF.
4.IACS UR E26 & E27
- Schreibt Cyber-Resilienz bei neuen Schiffsdesigns und Ausrüstungen vor.
5.5. Cybersicherheit als Sicherheitsproblem
Im Gegensatz zur traditionellen IT-Sicherheit überschneidet sich die Cybersicherheit im Seeverkehr mit der physischen Sicherheit. Ein Cyberangriff auf:
- Einem Autopilotsystem könnte ein Schiff auf Grund laufen.
- Einem Ballastkontrollsystem könnte zu Instabilität oder Verschmutzung führen.
- Die Temperaturregelung der Ladung könnte verderbliche Güter verderben oder eine Explosionsgefahr verursachen.
Cyberrisiken sind daher mehr als nur ein Problem für die Geschäftskontinuität – sie sind ein sicherheitskritisches Thema, das die gleiche Sorgfalt erfordert wie jede andere Gefahr im SMS.
5.6. Technische Best Practices
- Getrennte Zonen: Schaffen Sie DMZs zwischen IT- (Geschäfts-) und OT- (Betriebs-)Systemen.
- Sicherer Fernzugriff: Verwenden Sie VPNs mit starker Authentifizierung für den Fernzugriff auf Schiffe.
- Whitelisting von Anwendungen: Beschränken Sie die Software, die auf Navigationssystemen ausgeführt werden kann.
- Unveränderliche Protokolle: Speichern Sie Audit-Protokolle in Formaten, die einmalig beschreibbar und mehrfach lesbar sind.
- Satellitenverbindungssteuerung: Überwachen und beschränken Sie die Bandbreitennutzung, um die Kommunikation von Command-and-Control-Malware zu verhindern.
5.7. Herausforderungen bei der Umsetzung
- Altsysteme: Ältere Schiffe sind möglicherweise nicht mit modernen Cybersicherheitskontrollen kompatibel.
- Begrenzte Bandbreite: Fernüberwachung und Patching über Satellitenverbindungen können langsam oder kostspielig sein.
- Personalfluktuation: Häufige Wechsel in der Besatzung können zu uneinheitlichen Cyber-Praktiken führen.
- Budgetbeschränkungen: Kleineren Betreibern fehlen möglicherweise die Ressourcen, um technische Kontrollen vollständig umzusetzen.
Diese Probleme müssen durch risikobasierte Priorisierung und schrittweise Umsetzungsstrategien angegangen werden.
Zusammenfassend lässt sich sagen, dass das Cyber-Risikomanagement ein integraler Bestandteil der Sicherheit im Seeverkehr ist. Durch die Einbettung der Cybersicherheit in das Sicherheitsmanagementsystem (SMS) können maritime Organisationen nicht nur Daten und Infrastruktur, sondern auch Menschenleben und die Meeresumwelt schützen. In Übereinstimmung mit den IMO-Richtlinien und unter Verwendung von Rahmenwerken wie NIST CSF können Betreiber widerstandsfähige, reaktionsfähige Systeme aufbauen, die sowohl den regulatorischen als auch den betrieblichen Anforderungen entsprechen. Cybersicherheit ist nicht mehr optional, sondern eine grundlegende Säule für einen sicheren, modernen Seeverkehr.
6. Fallstudie: Lehren aus der Compliance
Der Cyberangriff von NotPetya auf Maersk im Jahr 2017 (Maersk, 2018) ist eine deutliche Erinnerung an die Schwachstellen in der maritimen Industrie. Der Angriff nutzte nicht gepatchte Systeme aus und machte deutlich, wie wichtig zeitnahe Software-Updates sind. Infolgedessen kam es bei Maersk zu weitreichenden Betriebsstörungen, wobei die IT-Infrastruktur des Unternehmens lahmgelegt wurde und Verluste in Höhe von schätzungsweise 300 Millionen US-Dollar entstanden. Ein wesentlicher Faktor, der die Situation verschlimmerte, war das Fehlen einer Netzwerksegmentierung, wodurch sich die Malware schnell über die miteinander verbundenen Systeme ausbreiten konnte. Die Fähigkeit von Maersk, sich von dem Angriff zu erholen, zeugte jedoch von Resilienz, da das Unternehmen den Betrieb mithilfe von Offline-Backups und der Mobilisierung globaler IT-Teams erfolgreich wiederherstellen konnte.
Nach dem Vorfall führte MAERSK mehrere Änderungen durch, die in der Branche Anerkennung fanden:
- Es wurde ein globales Cybersicherheitsteam mit regional eingesetzten Reaktionseinheiten eingerichtet.
- Die Netzwerkarchitektur wurde auf eine Zero-Trust-Architektur umgestellt.
- Es wurde eine kontinuierliche Überwachung der Systeme und eine SIEM-Plattform (Security Information and Event Management) implementiert.
- Die Compliance-Verfahren wurden gemäß den ISO 27001-Standards modernisiert und vollständig in das NIST CSF-Framework integriert.
- Es wurden interne Sensibilisierungskampagnen gestartet, darunter Phishing-Tests und Mitarbeiterschulungen.
Der Vorfall bei MAERSK war ein Weckruf für die gesamte Schifffahrtsbranche. Er hat gezeigt, dass
- Selbst das größte, technologisch fortschrittlichste Unternehmen durch einen einzigen Vorfall lahmgelegt werden kann.
- Cybersicherheit ist nicht nur Aufgabe der IT-Abteilung – sie muss ein strategischer Bestandteil des Risikomanagements sein.
- Die Implementierung eines Cyber-Risikomanagement-Frameworks und dessen Integration in das SMS ist unerlässlich.
Die Gewährleistung einer angemessenen Cyberhygiene durch regelmäßige Software-Updates und Patch-Management ist entscheidend, um ähnliche Vorfälle zu verhindern. Unternehmen müssen ihre Business-Continuity-Planung verbessern, indem sie Offline-Backups vorhalten und Disaster-Recovery-Verfahren rigoros testen. Die Einführung eines Zero-Trust-Sicherheitsmodells, bei dem der Zugriff auf kritische Systeme eingeschränkt und überprüft wird, kann das Risiko einer lateralen Bewegung durch Angreifer mindern. Schließlich ist eine branchenweite Zusammenarbeit unerlässlich, bei der Unternehmen Bedrohungsinformationen und bewährte Verfahren austauschen, um die Cybersicherheit des maritimen Sektors insgesamt zu stärken. Durch die Implementierung robuster Cybersicherheits-Frameworks und die Einhaltung internationaler Vorschriften können maritime Betreiber Cyberrisiken mindern und die Widerstandsfähigkeit ihrer digitalen Infrastruktur verbessern.
7. Fazit
Zusammenfassend lässt sich sagen, dass der maritime Sektor ein komplexes Netz von Cybersicherheitsvorschriften navigieren muss, um die Einhaltung der Vorschriften zu gewährleisten und seine digitalen Vermögenswerte zu schützen. Die IMO-Richtlinien, insbesondere die Entschließung MSC.428(98), setzen einen wichtigen internationalen Maßstab für Cybersicherheitspraktiken im maritimen Bereich und leiten die Akteure der Branche zu stärkeren Cybersicherheitsmaßnahmen an. Da maritime Operationen immer stärker vernetzt sind, wird die Cyberversicherung zu einem unverzichtbaren Instrument für das Management finanzieller Risiken, während das Verständnis von Haftungsaspekten Unternehmen dabei hilft, sich auf die potenziellen Folgen von Cyberangriffen vorzubereiten.
Die Übernahme von Industriestandards wie ISO 27001 und NIST sowie die Einhaltung von Vorschriften wie der DSGVO helfen Unternehmen bei der Implementierung robuster Cybersicherheits-Frameworks. Diese Frameworks bieten klare Richtlinien für den Umgang mit Cybersicherheitsrisiken und die Verbesserung der Widerstandsfähigkeit von Unternehmen. Die Fallstudie zu Maersk unterstreicht die Bedeutung der Einhaltung von Vorschriften und zeigt, wie die Einhaltung von Standards und Vorschriften dazu beitragen kann, die Auswirkungen von Cybervorfällen zu mindern und die Wiederherstellung zu beschleunigen.
Insgesamt ist das Verständnis und die Umsetzung von Cybersicherheitsvorschriften von entscheidender Bedeutung für den Schutz der maritimen Industrie vor Cyberbedrohungen. Durch die Anpassung an globale Rahmenwerke, den Abschluss von Cyberversicherungen und die Einhaltung der in den Industriestandards festgelegten Best Practices können maritime Unternehmen ihre Abwehr gegen Cyberrisiken verbessern und sicherstellen, dass sie für zukünftige Herausforderungen gut gerüstet sind.