Poglavje 2 – Teorija
| Website: | CyberSEA training platform |
| Kurs: | CyberSEA Training Course - Slovenian |
| Buch: | Poglavje 2 – Teorija |
| Gedruckt von: | Utilizator vizitator |
| Datum: | Sonntag, 22. November 2026, 00:05 |
Beschreibung
Uvod v kibernetsko varnost v pomorstvu
Inhaltsverzeichnis
- 1. Uvod
- 2. Digitalni prehod v ladijskem prometu in nastajajoči izzivi
- 3. Pomen kibernetske varnosti v pomorskih operacijah
- 4. Razlike med IT in OT v pomorskem kontekstu
- 5. Vloga interneta stvari v pomorskih sistemih
- 6. Pregled ladijskih sistemov
- 7. Človeški dejavniki in kultura kibernetske varnosti
- 8. Regulativni okviri in model CIA
- 9. Študija primera: Kibernetski napad Maersk NotPetya
- 10. Zaključek
1. Uvod
Pomorski sektor, ključni del svetovne trgovine, doživlja pomemben digitalni prehod. Integracija najsodobnejših tehnologij spreminja način upravljanja in vzdrževanja plovil. Čeprav ta napredek povečuje učinkovitost, varnost in trajnost, prinaša tudi številne nove izzive na področju kibernetske varnosti. Uporaba digitalnih tehnologij, kot so avtomatizacija, internet stvari (IoT) in analiza podatkov v ladijskih operacijah, je razširila področje za morebitne kibernetske napade, zaradi česar je kibernetska varnost postala izjemnega pomena za pomorstvo.
To poglavje ponuja poglobljeno raziskavo razvijajoče se pokrajine kibernetske varnosti v pomorskih operacijah. Zajema digitalno preobrazbo v sektorju in poudarja ključne gonilne sile in tehnologije, ki oblikujejo prihodnost ladijskega prometa. Poglavje preučuje tudi edinstvene izzive kibernetske varnosti, s katerimi se soočajo pomorski operaterji, pri čemer razlikuje med informacijsko tehnologijo (IT) in operativno tehnologijo (OT), ki imata obe ključno vlogo v sodobnih pomorskih sistemih. Poleg tega poglavje raziskuje vlogo interneta stvari (IoT) pri izboljšanju učinkovitosti, hkrati pa predstavlja nove ranljivosti, in ponuja pregled kritičnih ladijskih sistemov in njihovih varnostnih posledic.
Pomemben vidik pomorske kibernetske varnosti je razumevanje vpliva človeških dejavnikov, kot sta ozaveščenost in usposabljanje posadke, na učinkovitost varnostnih protokolov. Poglavje se poglobi v pomen spodbujanja kulture kibernetske varnosti v pomorstvu. Poleg tega bomo raziskali regulativne okvire, ki urejajo pomorsko kibernetsko varnost, in njihovo usklajenost s temeljnimi načeli, kot je model CIA (zaupnost, integriteta, razpoložljivost). S temi temami želimo zagotoviti celovito razumevanje, kako se kibernetska varnost vključuje v širši kontekst pomorskih operacij in njen pomen pri varovanju globalnih ladijskih omrežij.
2. Digitalni prehod v ladijskem prometu in nastajajoči izzivi
Digitalizacija pomorskega sektorja predstavlja globoko preobrazbo, ki spreminja delovanje, upravljanje in varnost v pomorstvu. Ker se digitalne tehnologije nenehno razvijajo, se njihova uporaba v pomorskem sektorju vse bolj obravnava kot bistven korak k povečevanju učinkovitosti, varnosti, trajnosti in konkurenčnosti. Ta razdelek raziskuje ključne gonilne sile, tehnologije in posledice digitalizacije v pomorskem sektorju, s poudarkom na njenem vplivu na operativne prakse, skladnost s predpisi in širšo dobavno verigo.
2.1. Ključni dejavniki digitalizacije v pomorskem sektorju
Sprejem digitalnih tehnologij v pomorskem sektorju je predvsem posledica potrebe po operativni učinkovitosti, varnosti in okoljski trajnosti. Več dejavnikov spodbuja pomorstvo k večji digitalizaciji:
- Učinkovitost in zmanjšanje stroškov: Digitalna orodja in tehnologije omogočajo optimizacijo pomorskih operacij, kar zmanjšuje stroške, povezane s porabo goriva, vzdrževanjem in delom. Z uporabo napredne analitike in podatkov v realnem času lahko operaterji sprejemajo bolj informirane odločitve, kar izboljša učinkovitost upravljanja flote, navigacije in ravnanja s tovorom. Preventivno vzdrževanje na primer omogoča pravočasno prepoznavanje morebitnih okvar, kar zmanjšuje izpade in stroške popravil.
- Skladnost s predpisi in varnost: Pomorstvo se sooča z vse večjim regulativnim pritiskom, da izpolnjuje mednarodne standarde, povezane z varnostjo, varstvom okolja in zaščito. Mednarodna pomorska organizacija (IMO) in drugi regulativni organi so uvedli zavezujoče smernice za digitalne rešitve, kot so smernice za pomorske avtonomne ladje (MASS) in pobuda za digitalne ladje. Digitalne tehnologije pomagajo ladijskim družbam izpolnjevati te predpise z avtomatizacijo vodenja evidenc, poročanja in preverjanja skladnosti, s čimer se zmanjša breme upravljanja in možnost človeške napake.
- Trajnostni in okoljski cilji: Digitalizacija podpira prizadevanja pomorskega sektorja za zmanjšanje ogljičnega odtisa in doseganje ciljev IMO za zmanjšanje emisij toplogrednih plinov. Pametno načrtovanje plovbe, sistemi za vremensko napovedovanje in odločanje na podlagi podatkov omogočajo plovilom učinkovitejše delovanje, s čimer se zmanjšujejo emisije. Digitalni sistemi lahko tudi spremljajo emisije v realnem času, kar zagotavlja skladnost z okoljskimi predpisi in prispeva k prizadevanjem za trajnost. Te pobude so skladne s cilji trajnostnega razvoja Združenih narodov (SDG), zlasti s SDG 13 (podnebni ukrepi), SDG 14 (življenje pod vodo) in SDG 9 (industrija, inovacije in infrastruktura), s spodbujanjem trajnostnih pomorskih operacij, zmanjševanjem vpliva na okolje in spodbujanjem tehnološkega napredka v sektorju. Poleg zmanjšanja emisij toplogrednih plinov te tehnologije pomagajo tudi pri zmanjševanju drugih škodljivih pomorskih emisij, kot so žveplovi oksidi (SOx), dušikovi oksidi (NOx) in trdni delci (PM). Z zmanjševanjem teh onesnaževalcev digitalne rešitve prispevajo k boljši kakovosti zraka in bolj zdravemu okolju.
- Industrija 4.0 in tehnološki napredek: Četrta industrijska revolucija (Industrija 4.0), ki vključuje integracijo kibernetično-fizičnih sistemov, interneta stvari (IoT), analitike masovnih podatkov in umetne inteligence (UI), ima pomemben vpliv na pomorski sektor. Uvedba naprav IoT na krovu plovil omogoča spremljanje delovanja ladij, stanja tovora in operativnega okolja v realnem času. Ta povezljivost omogoča zbiranje in analizo ogromnih količin podatkov, kar spodbuja natančnejše odločanje in optimizacijo porabe virov.
2.2. Tehnologije, ki spodbujajo digitalizacijo
V ospredju digitalizacije v pomorskem sektorju je več tehnoloških inovacij, ki prispevajo k izboljšanim operativnim zmogljivostim in spreminjajo način delovanja pomorstva:
- Internet stvari (IoT): Senzorji IoT se vse pogosteje uporabljajo na plovilih za spremljanje vsega, od delovanja motorja in porabe goriva do stanja tovora in vremenskih vzorcev. Z zbiranjem podatkov v realnem času naprave IoT omogočajo operaterjem vpogled v stanje svoje flote, optimizacijo poti in odkrivanje morebitnih težav z vzdrževanjem, preden postanejo kritične.
- Umetna inteligenca in strojno učenje: Umetna inteligenca in strojno učenje (ML) se uporabljata za obdelavo in analizo masovnih pomorskih podatkov, kar omogoča preventivno vzdrževanje, optimizacijo porabe goriva in izboljšanje odločanja. Sistemi, ki temeljijo na umetni inteligenci, lahko na primer napovedujejo okvaro opreme na podlagi zgodovinskih podatkov, kar operaterjem omogoča, da sprejmejo preventivne ukrepe in se s tem izognejo dragim zamudam ali nesrečam. Algoritmi ML se uporabljajo tudi za napovedovanje najučinkovitejših poti, pri čemer se upoštevajo spremenljivke, kot so vremenske razmere, promet in delovanje plovil.
- Masovni podatki in analitika: Ogromne količine podatkov, ki jih ustvarjajo ladje, pristaniške operacije in globalne dobavne verige, se izkoriščajo z analitiko masovnih podatkov. Ta orodja omogočajo odločanje v realnem času, kar pomorskemu sektorju omogoča izboljšanje operativne učinkovitosti, izboljšanje upravljanja tovora in poenostavitev logistike. Zmožnost analize masovnih podatkov omogoča tudi prepoznavanje neučinkovitosti in oblikovanje strategij za izboljšanje, ki temeljijo na podatkih.
- Tehnologija veriženja blokov: Veriženje blokov se preučuje zaradi njegovega potenciala za poenostavitev upravljanja dobavne verige, izboljšanje preglednosti in zmanjšanje goljufij v pomorstvu. Z zagotavljanjem varne, nespremenljive evidence za sledenje tovora, pogodb in pošiljk lahko veriženje blokov omogoči bolj tekoče in varne transakcije ter okrepi zaupanje med deležniki v celotni dobavni verigi.
- Avtonomne ladje: Digitalizacija pomorskega sektorja je privedla tudi do razvoja avtonomnih plovil oziroma pomorskih avtonomnih ladij (MASS). Ta plovila delujejo z minimalnim ali celo brez človeškega posredovanja, pri čemer se za navigacijo in upravljanje operacij zanašajo na napredne senzorje, umetno inteligenco in algoritme strojnega učenja. Avtonomne ladje obljubljajo zmanjšanje človeških napak, izboljšanje varnosti in nižje operativne stroške, čeprav je treba pred široko uporabo še vedno upoštevati regulativne in tehnološke izzive.
- Tehnologije kibernetske varnosti: Ker pomorski sektor postaja vse bolj povezan, je kibernetska varnost postala ključnega pomena. Digitalizacija izpostavlja plovila in pristaniške sisteme večjim kibernetskim tveganjem, vključno z vdori v sisteme, zlonamerno programsko opremo in zlorabami podatkov. Da bi ublažili ta tveganja, pomorski operaterji vlagajo v napredne tehnologije kibernetske varnosti, kot so sistemi za odkrivanje vdorov, protokoli šifriranja in varna komunikacijska omrežja, da bi zaščitili kritično infrastrukturo in občutljive podatke.
2.3. Posledice za pomorstvo
Digitalizacija pomorskega sektorja ni brez izzivov. Čeprav digitalne tehnologije ponujajo znatne priložnosti za operativne izboljšave, pa uvedba in integracija teh tehnologij zahtevata velike naložbe, usposabljanje in usklajevanje. Ključne izzive predstavljajo:
- Preobrazba delovne sile: Sprejem digitalnih tehnologij zahteva spremembo znanj in spretnosti, potrebnih za pomorsko delovno silo. Pojavljajo se nove vloge na področju podatkovne znanosti, kibernetske varnosti in umetne inteligence, medtem ko se bodo tradicionalne pomorske spretnosti morale razvijati, da bi sledile tehnološkim spremembam. Izpopolnjevanje in prekvalifikacija delovne sile bosta ključnega pomena za zagotovitev, da je pomorsko osebje opremljeno za upravljanje in vzdrževanje digitalnih sistemov na krovu plovil in v pristaniških operacijah.
- Povezljivost in standardizacija: Pomorski sektor zaznamuje raznolikost sistemov in tehnologij na različnih plovilih in v pristaniščih. Da bi bila digitalizacija učinkovita, si je treba skupaj prizadevati za standardizacijo komunikacijskih protokolov, podatkovnih formatov in varnostnih ukrepov. To bo omogočilo nemoteno integracijo in povezljivost med sistemi ter zagotovilo nemoten pretok podatkov po celotni dobavni verigi.
- Tveganja kibernetske varnosti: Naraščajoča odvisnost od digitalnih tehnologij v pomorskem sektorju izpostavlja plovila in pristaniško infrastrukturo novim kibernetskim tveganjem. Naraščajoča sofisticiranost kibernetskih napadov predstavlja znatne izzive za pomorstvo, zaradi česar je kibernetska varnost glavna prednostna naloga. Posledično morajo pomorske organizacije vlagati v robustne ukrepe kibernetske varnosti, izvajati redne preglede in vzpostaviti protokole za odziv na napade, da bi se zaščitile pred kibernetskimi grožnjami.
- Skladnost s predpisi: Digitalizacijo v pomorskem sektorju mora spremljati razvoj regulativnih okvirov, ki obravnavajo edinstvene izzive, ki jih predstavljajo nove tehnologije. IMO in drugi mednarodni organi si prizadevajo za vzpostavitev smernic za digitalne in kibernetske predpise, vendar usklajevanje svetovnih standardov ostaja zapletena naloga. Skladnost s temi razvijajočimi se predpisi je bistvena za zagotavljanje varnosti digitalnih pomorskih operacij.
Digitalizacija pomorskega sektorja ponuja pomembne priložnosti za izboljšanje operativne učinkovitosti, varnosti, trajnosti in konkurenčnosti. Z izkoriščanjem novih tehnologij, kot so internet stvari, umetna inteligenca, masovni podatki, veriženje blokov in avtonomni sistemi, je pomorstvo pripravljeno na preobrazbo. Vendar pa je treba za popolno uresničitev potenciala digitalizacije obravnavati izzive, povezane s prilagajanjem delovne sile, kibernetsko varnostjo, povezljivostjo in skladnostjo s predpisi. Medtem ko pomorski sektor še naprej uvaja digitalne tehnologije, bo moral previdno uravnotežiti inovacije, da bo digitalna preobrazba vodila v varnejšo, učinkovitejšo in bolj trajnostno prihodnost svetovnega pomorskega prometa.
3. Pomen kibernetske varnosti v pomorskih operacijah
Pomorski sektor ima ključno vlogo v svetovni trgovini in prometu, zaradi česar je glavna tarča kibernetskih groženj. Naraščajoča odvisnost od digitalnih tehnologij, avtomatizacije in medsebojno povezanih sistemov je povečala tveganje kibernetskih napadov, ki bi lahko motili delovanje, ogrozili varnost ter povzročili finančno škodo in škodili ugledu panoge (Kessler & Craiger, 2021). Človeški dejavniki so pomemben sestavni del pomorske kibernetske varnosti, saj človeške napake in pomanjkanje ozaveščenosti prispevajo k ranljivostim. Proaktivna kultura kibernetske varnosti, ustrezno usposabljanje posadke in jasne vodstvene vloge so bistveni za krepitev kibernetske obrambe v pomorskih operacijah (Trelawny, 2020).
Gradnja proaktivne kulture kibernetske varnosti
Proaktivna kultura kibernetske varnosti vključuje spodbujanje okolja, kjer je kibernetska varnost sestavni del vsakodnevnega delovanja in ne le pozabljena misel. Da bi to dosegli:
- Organizacije bi morale uvajati celovite politike in dobre prakse kibernetske varnosti, ki vključujejo tako tehnične kot človeške vidike.
- Redno je treba izvajati ocene in revizije tveganj kibernetske varnosti, da se ugotovijo in zmanjšajo ranljivosti.
- Sodelovanje med deležniki v pomorstvu, vključno z ladjarskimi družbami, pristaniškimi organi in strokovnjaki za kibernetsko varnost, je bistvenega pomena za razvoj varnostnih okvirov za celotno panogo (IMO, 2021).
Kultura ozaveščenosti o kibernetski varnosti zagotavlja, da vsak član posadke razume svojo vlogo pri zaščiti ladijskih omrežij in podatkov pred kibernetskimi grožnjami. Vodstvo mora poudarjati varnost z nenehnim sodelovanjem, razpravami in mehanizmi za povratne informacije.
Pomen ozaveščenosti in usposabljanja posadke
Ozaveščenost in usposabljanje o kibernetski varnosti sta ključnega pomena za zmanjšanje tveganj, povezanih s človekom. V programe usposabljanja na področju pomorske kibernetske varnosti je treba vključiti naslednje korake:
- Osnovna higiena kibernetske varnosti: Člani posadke bi morali biti usposobljeni za prepoznavanje lažnega predstavljanje preko e-pošte, uporabo močnih gesel in prepoznavanje sumljivih dejavnosti.
- Usposabljanje na podlagi simulacij: Izvajanje realističnih simulacij kibernetskih napadov pomaga članom posadke razumeti potencialne grožnje in vaditi protokole odziva (Schmidt et al., 2022).
- Redni osvežitveni tečaji: Glede na spreminjajočo se naravo kibernetskih groženj je potrebno redno usposabljanje, da so člani posadke seznanjeni z najnovejšimi varnostnimi praksami.
Dobro usposobljena posadka je prva obrambna linija pred kibernetskimi grožnjami. Pomorske organizacije morajo kibernetsko varnost vključiti v standardne operativne postopke, da zagotovijo, da usposabljanje ni enkraten dogodek temveč stalen proces.
Vodstvene vloge na področju kibernetske varnosti
Za ohranitev močne kibernetske varnostne drže je treba na ladjah določiti jasne vodstvene vloge. Ključne vloge vključujejo:
- Pooblaščenec za kibernetsko varnost (Cybersecurity Officer - CSO): Odgovoren za nadzor vseh ukrepov za kibernetsko varnost, načrtov za odziv na napade in skladnost z mednarodnimi predpisi o kibernetski varnosti.
- Kapitan/Vodja ladje: Zagotavlja izvrševanje politik kibernetske varnosti in ohranja splošno odgovornost za pripravljenost na kibernetsko varnost.
- IT-vodja: Upravlja IT-infrastrukturo na ladji, zagotavlja omrežno varnost in sodeluje z zunanjimi ekipami za kibernetsko varnost.
- Glavni inženir: Zagotavlja varnost sistemov operativne tehnologije (OT), zlasti sistemov za krmiljenje motorjev in platform za avtomatizacijo.
Vodstvene vloge morajo biti dobro opredeljene, častniki pa bi morali biti deležni specializiranega usposabljanja za razumevanje nastajajočih kibernetskih groženj na pomorskem področju.
Matrika vlog, odgovornosti in nalog
Strukturirana matrika vlog in odgovornosti pomaga opredeliti specifične naloge, povezane s kibernetsko varnostjo na ladjah. Spodaj je primer:
Tabela 1 : Vzorčna matrika vlog in odgovornosti
|
Vloga |
Odgovornosti |
Ključne naloge |
|
Pooblaščenec za kibernetsko varnost (CSO) |
Razvijanje in uveljaviti politike kibernetske varnosti, izvajati ocene tveganja |
Izvajanje varnostnih protokolov, upravljanje načrtov za odziv na napade |
|
Kapitan/Vodja |
Zagotovite skladnost s kibernetsko varnostnimi ukrepi na krovu |
Nadzorovati usposabljanje posadke, izvajati politike kibernetske varnosti |
|
IT vodja |
Upravljanje omrežne varnosti, zagotavljanje posodobitev sistema |
Spremljajte omrežni promet, nameščajte popravke, izvajajte redne preglede |
|
Glavni inženir |
Sistemi varne operativne tehnologije (OT) |
Izvajajte varnostne preglede nadzornih sistemov in prijavljajte ranljivosti |
|
Člani posadke |
Upoštevajte protokole kibernetske varnosti in prijavljajte sumljive dejavnosti |
Udeležite se usposabljanja, uporabite varne prijavne podatke, prijavite nepravilnosti |
Z opredelitvijo jasnih vlog in odgovornosti lahko pomorske organizacije zagotovijo odgovoren in strukturiran pristop k izvajanju kibernetske varnosti.
Kibernetska varnost v pomorskih operacijah je ključnega pomena za zaščito lastnine, zagotavljanje operativne kontinuitete in zaščito članov posadke. Človeški dejavniki igrajo ključno vlogo pri blaženju kibernetskih tveganj, zato je bistveno spodbujati proaktivno kulturo kibernetske varnosti, dati prednost usposabljanju posadke in določiti jasne vodstvene vloge. Izvajanje dobro opredeljene matrike vlog in odgovornosti dodatno krepi varnost z dodelitvijo specifičnih nalog ključnemu osebju. Ker se kibernetske grožnje nenehno razvijajo, morajo pomorske organizacije ostati pozorne in proaktivne pri krepitvi svojih okvirov kibernetske varnosti.
4. Razlike med IT in OT v pomorskem kontekstu
Vključevanje najsodobnejših tehnologij je povzročilo korenite spremembe v pomorstvu, ki so korenito spremenile varnostne protokole, postopke odločanja in delovanje. Informacijska tehnologija (IT) in operativna tehnologija (OT) sta dve pomembni tehnološki področji, ki podpirata to spremembo. Čeprav sta obe področji bistveni za doseganje zanesljivosti in učinkovitosti, se njune funkcije, cilji in lastnosti razlikujejo. Vzdrževanje nemotene komunikacije med sistemi na krovu in na kopnem, izboljšanje kibernetske varnosti in optimizacija pomorskih operacij so odvisni od temeljitega razumevanja teh razlik. Namen tega poglavja je orisati različne funkcije IT in OT v pomorstvu, preučiti njune značilnosti in pojasniti, kako sta medsebojno odvisni.
4.1. Informacijska tehnologija (IT) v pomorskih operacijah
Na splošno se informacijska tehnologija (IT) nanaša na sisteme in orodja, ki se uporabljajo za upravljanje, obdelavo in shranjevanje podatkov. V pomorstvu informacijska tehnologija služi kot temelj za uspešno komunikacijo, navigacijo in administracijo. Vključuje tako strojno kot programsko opremo za analizo podatkov, poročanje in povezovanje.
Značilnosti IT
Edinstvene značilnosti IT sistemov poudarjajo njihovo vsestranskost in zasnovo, osredotočeno na uporabnika. IT rešitve dajejo prednost zbiranju, obdelavi in shranjevanju podatkov, kar omogoča dobro premišljeno odločanje v pomorskih operacijah. Ključna komponenta IT je povezljivost, ki je za vzdrževanje neprekinjenega delovanja močno odvisna od internetnih omrežij in satelitske komunikacije. Poleg tega IT sistemi dajejo prednost stiku z uporabniki, saj ponujajo uporabniku prijazne vmesnike, ki služijo tako osebju na kopnem kot delavcem na krovu. Ker se ti sistemi pogosto posodabljajo, da upoštevajo nove tehnologije in spreminjajoče se operativne zahteve, je prilagodljivost IT še ena značilnost, ki jo loči od drugih.
Ključne aplikacije IT v pomorstvu
IT-tehnologije se v pomorskih operacijah uporabljajo na različne načine. Na primer: za določitev najgospodarnejših in najučinkovitejših poti se navigacija in optimizacija poti zanašata na obdelavo podatkov v realnem času, ki združuje GPS-koordinate, vremenske napovedi in podatke sistema za avtomatsko identifikacijo (AIS). Z omogočanjem centraliziranega nadzora nad delovanjem plovil, vključno z ukrepi, kot so poraba goriva in urniki vzdrževanja, ima IT ključno vlogo tudi pri upravljanju flote. Drugo pomembno področje IT je kibernetska varnost, ki se osredotoča na zaščito osebnih podatkov in zagotavljanje varne povezave med ladjami, pristanišči in sedežem. IT poenostavlja tudi administrativna opravila, kot so upravljanje posadke, elektronska dokumentacija in skladnost s predpisi.
4.2. Operativna tehnologija (OT) v pomorskih operacijah
Operativna tehnologija (OT) se nanaša na strojno in programsko opremo, ki spremlja in krmili fizične procese in stroje. V pomorskem sektorju je OT bistvenega pomena za nadzor delovanja ladij in vsebuje sisteme, od pogonskih mehanizmov do opreme za ravnanje s tovorom. Te tehnologije zagotavljajo učinkovito in varno delovanje fizičnih sredstev na plovilu.
Značilnosti OT
Sisteme OT opredeljuje njihov poudarek na ohranjanju zanesljivosti v zahtevnih okoljih in upravljanju fizičnih operacij. Varnost in operativna učinkovitost sta v sistemih OT, ki so zasnovani za nadzor in upravljanje strojev, najvišji prioriteti. Imeti morajo visoko stopnjo zanesljivosti in odzivnost v realnem času, ker so zasnovani za neprekinjeno delovanje, pogosto v težkih pomorskih razmerah. OT pogosto vključuje vgrajene sisteme, ki so neposredno vgrajeni v opremo in zahtevajo manj človeškega posredovanja kot IT. Poleg tega so sistemi OT običajno izdelani za dolgo življenjsko dobo in pogosto uporabljajo starejše tehnologije, ki jih je težko posodobiti, tudi če so zanesljive.
Ključne uporabe OT v pomorstvu
Direktiva NIS2, ki sta jo sprejela Evropski parlament in Svet Evropske unije, služi kot posodobitev prejšnje direktive NIS. Ta uredba ureja zaščito kritične infrastrukture, vključno s pristanišči, ladjami in pomorskimi sistemi, v skladu z načeli modela CIA. Direktiva poudarja varstvo podatkov pred nepooblaščenim dostopom, kar je ključnega pomena za zagotavljanje zaupnosti. Zahteva mehanizme za preprečevanje sprememb podatkov v kritičnih sistemih, s čimer podpira celovitost podatkov. Ena ključnih določb direktive je zagotavljanje neprekinjenega delovanja kritičnih storitev, kot je pomorski promet, tudi med kibernetskimi napadi. Prav tako zavezuje upravljavce infrastrukture, da izvajajo redne varnostne preglede in izvajajo načrte za odziv na napade.
4.3. Primerjava IT in OT v pomorskem kontekstu
Kljub dopolnjujočim se vlogam, ki jih imata IT in OT, je dobro razumevanje njune integracije nujno zaradi njunih različnih ciljev, operativnih potreb in značilnosti.
Ključni poudarek IT je na upravljanju podatkov in njihovi uporabi za izboljšanje procesov odločanja in komunikacije. OT pa se osredotoča na nadzor in spremljanje fizičnih operacij, kot sta pogon in ravnanje s tovorom, da se zagotovi operativna učinkovitost in varnost. IT sistemi se pogosto uporabljajo za analitične in administrativne namene, vendar so OT sistemi bistveni za dejanske nadzorne mehanizme. Kibernetska varnost je ključna skrb za IT zaradi odvisnosti od medsebojno povezanih omrežij, kar povečuje izpostavljenost zlorabam podatkov in napadom. Nasprotno pa se OT sistemi soočajo s problemom ohranjanja zanesljivosti in delovanja v realnem času, zlasti v težkih pomorskih razmerah. Te razlike izhajajo iz njihovih filozofij zasnove: IT sistemi se nenehno nadgrajujejo, da bi sledili tehnološkim spremembam, medtem ko so OT sistemi zasnovani za dolgoročno vzdržljivost in neprekinjeno delovanje, pogosto pa se zanašajo na starejše komponente.
Načini interakcije dodatno razlikujejo ti področji. IT sistemi so zasnovani z mislijo na človeško interakcijo, vključno z vmesniki in nadzornimi ploščami za spremljanje in nadzor. Nasprotno pa so sistemi OT v prvi vrsti strojno vodeni in zahtevajo malo človeške udeležbe. Razlikujejo se tudi tehnike kibernetske varnosti, pri čemer se IT osredotoča na omrežne rešitve, OT pa na fizično varnost vgrajenih naprav.
V sodobnih pomorskih operacijah združevanje IT in OT prinaša znatne koristi, hkrati pa prinaša nevarnosti. Integrirane rešitve, kot so integrirani sistemi za komandni most (IBS), dokazujejo integracijo analitičnih zmogljivosti IT in operativnih kontrol OT, kar ima za posledico izboljšano odločanje in učinkovitost. Vendar pa ta povezljivost tradicionalno izolirane OT sisteme izpostavlja ranljivostim, ki jih najdemo v IT omrežjih. Obravnavanje teh tveganj zahteva usklajeno strategijo, ki izkorišča prednosti obeh področij in hkrati zmanjšuje njune omejitve.
Spodaj je podrobna primerjava teh domen na podlagi dokumenta NIST [4], analiziranega v [3]:
Tabela 2 : Primerjava med OT in IT sistemi
|
Vidik |
IT sistemi |
OT-sistemi |
|
Zahteve glede zmogljivosti |
Deluje na sistemih, ki ne delujejo v realnem času, kjer zadostuje dosleden odziv. Interakcija v nujnih primerih je manj prednostna. Po potrebi za varnost izvaja zelo restriktivne kontrole dostopa. |
Deluje v realnem času, z odzivi, ki so časovno občutljivi in kritični. Interakcija v nujnih primerih je ključnega pomena za varnost in neprekinjeno delovanje. Nadzor dostopa mora zagotavljati varnost, ne da bi oviral interakcijo med človekom in strojem. |
|
Razpoložljivost in zanesljivost |
Sistemski odzivi, kot je ponovni zagon, so običajno sprejemljivi. Pomanjkljivosti v razpoložljivosti sistema so lahko tolerirane glede na kontekst. |
Ponovni zagon ali izpad sistema sta zaradi strogih operativnih potreb pogosto nesprejemljiva. Visoka razpoložljivost pogosto zahteva rezervne sisteme za zagotovitev zanesljivosti. |
|
Upravljanje tveganj |
Predvsem obravnava zaupnost in integriteto podatkov, z minimalnimi varnostnimi posledicami. Toleranca napak morda ni ključnega pomena, saj so vplivi izpadov večinoma operativne zamude. Tveganja običajno vključujejo zamude pri delovanju ali manjše motnje. |
Zagotavlja fizično varnost, zaradi česar je pomembnejša od skrbi glede podatkov. Toleranca napak je ključnega pomena za preprečevanje znatnih varnostnih in operativnih tveganj. Tveganja vključujejo kršitve varnostnih predpisov, okoljsko škodo in izgubo tovora. |
|
Delovanje sistema |
Uporablja široko uporabljene operacijske sisteme z enostavnimi nadgradnjami. Orodja za avtomatizirano uvajanje poenostavljajo vzdrževanje. |
Uporablja lastniške sisteme s kompleksnimi nadgradnjami, odvisnimi od prodajalca. Spremembe programske opreme so skrbno izvedene, da se ohrani celovitost sistema. |
|
Omejitve virov |
Opremljen z zadostnim pomnilnikom in procesorsko močjo za podporo dodatnim aplikacijam. |
Pogosto omejeni viri, kar omejuje zmogljivost implementacije dodatnih funkcij. |
Skratka, tehnično hrbtenico pomorskega sektorja predstavljata tako informacijska tehnologija (IT) kot operativna tehnologija (OT). IT podpira podatkovno usmerjene operacije in komunikacijo, medtem ko OT zagotavlja varno in učinkovito delovanje fizičnih sistemov. Spodbujanje inovacij, izboljšanje operativne učinkovitosti in zmanjševanje kibernetskih tveganj so odvisni od zavedanja o razlikah med tema področjema in učinkovitega upravljanja njihove integracije. Deležniki v pomorstvu lahko dosežejo harmonično ravnovesje z uskladitvijo načrtov IT in OT, s čimer spodbujajo operativno odpornost in tehnični napredek.
5. Vloga interneta stvari v pomorskih sistemih
Internet stvari (IoT) se nanaša na omrežje medsebojno povezanih fizičnih naprav, v katere so vgrajeni senzorji, programska oprema in tehnologije, ki omogočajo zbiranje, izmenjavo in obdelavo podatkov. Te naprave komunicirajo prek interneta ali drugih omrežij, kar omogoča avtomatizacijo, spremljanje v realnem času in odločanje na podlagi podatkov (Wikipedia, 2024). Za dosego teh zmogljivosti so sistemi IoT zasnovani z arhitekturo, organizirano v ločene plasti, od katerih vsaka obravnava specifične vidike zbiranja, prenosa in obdelave podatkov. Arhitektura običajno obsega tri osnovne plasti: zaznavno, omrežno in aplikacijsko plast, ki služijo kot osnova, in se lahko razširi na do sedem plasti za naprednejše sisteme. Čeprav ni enotne klasifikacije, dodatne plasti zagotavljajo več funkcionalnosti, hkrati pa ohranjajo isti osnovni namen, kot je prikazano na sliki 1 .
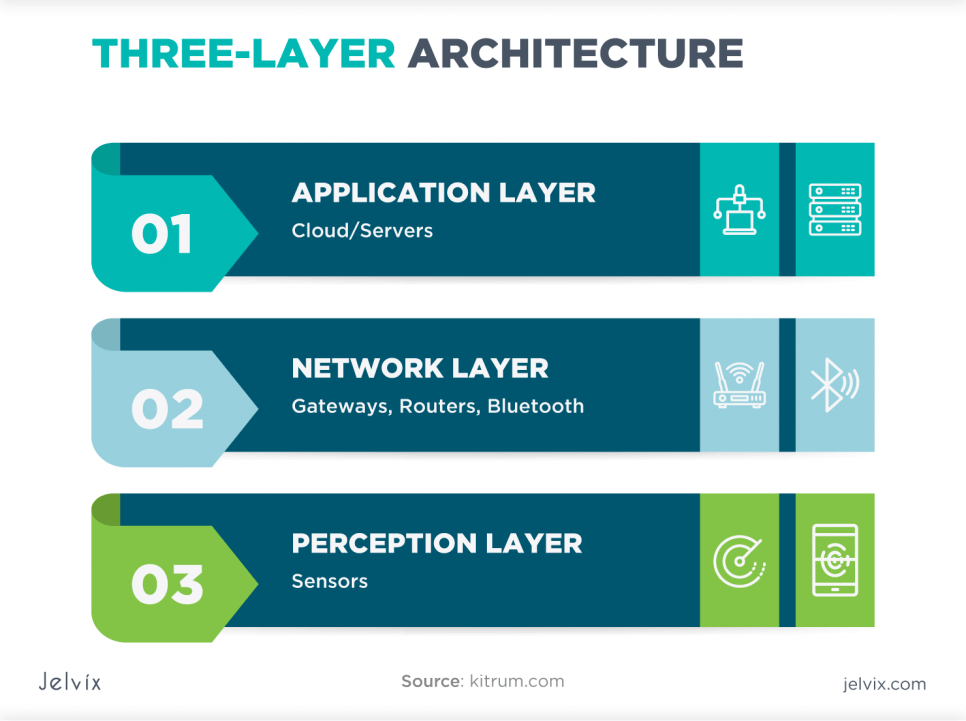
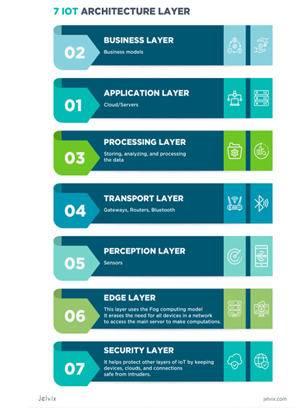
Slika 1: Primerjava triplastne in sedemplastne arhitekture interneta stvari .
Sloji arhitekture interneta stvari
Zaznavna plast služi kot vmesnik med fizičnim svetom in digitalnim ekosistemom. Odgovorna je za zbiranje podatkov iz okolja s pomočjo senzorjev in interakcijo z njim prek aktuatorjev. Aktuator je stroj, ki premika ali nadzoruje komponente v sistemu s pretvorbo energije v fizično gibanje. Naprave, kot so temperaturni senzorji, tlačni senzorji, RFID oznake in okoljski monitorji, zbirajo podatke, medtem ko aktuatorji izvajajo fizična dejanja na podlagi obdelanih podatkov. Komunikacijo znotraj te plasti omogočajo tehnologije, kot so brezžična senzorska omrežja (WSN), omrežja z nizko porabo energije (LPWAN) in mobilna omrežja, ki jih podpirajo protokoli, kot so MQTT, CoAP in AMQP, ki omogočajo učinkovito komunikacijo med napravami (M2M).
Omrežna plast upravlja prenos podatkov, ki jih zbere zaznavna plast, v druge dele arhitekture interneta stvari. Zagotavlja varno, zanesljivo in učinkovito komunikacijo z uporabo različnih protokolov in tehnologij. Uporabljajo se tehnologije prenosa, kot so Ethernet, Wi-Fi, NFC, Bluetooth, mobilna omrežja, LPWAN in satelitska komunikacija. Poleg tega protokoli stroj-stroj (M2M), kot so MQTT, CoAP, AMQP in DDS, omogočajo učinkovito izmenjavo podatkov, medtem ko prehodi in mostovi omogočajo nemoteno komunikacijo med napravami in višjimi plastmi.
Aplikacijska plast zagotavlja storitve in vmesnike za končne uporabnike. Interpretira in vizualizira podatke, kar pogosto omogoča interakcijo prek vmesnikov človek-stroj (HMI). Nadzorne plošče in analitične platforme obdelujejo podatke v uporabniku prijazne oblike, kot so grafi in poročila, zaradi česar so dostopni za odločanje. Računanje v oblaku in računanje na robu obravnavata obsežno analitiko in izračune v realnem času, medtem ko HMI in mobilne aplikacije uporabnikom omogočajo nemoteno interakcijo s sistemom interneta stvari.
Glede na uporabo in kompleksnost sistema lahko arhitektura interneta stvari vključuje dodatne plasti, kot so plasti za obdelavo, poslovne plasti, robne plasti in varnostne plasti, pri čemer vsaka obravnava specifične izzive.
Obdelovalna plast vključuje kopičenje in abstrakcijo podatkov, zbiranje in shranjevanje podatkov na napravah, trdih diskih ali v podatkovnih bazah za prihodnjo uporabo. Prav tako združuje podatke interneta stvari in podatke, ki niso povezani z internetom stvari, za smiselne vpoglede.
Varnostna plast zagotavlja bistveno zaščito pred grožnjami, povezanimi z internetom stvari, z varovanjem občutljivih podatkov in ohranjanjem integritete sistema. V pomorskem okolju mora ta plast obravnavati izzive kibernetske varnosti, kot so ponarejanje, hekanje in napadi za zavrnitev storitve (DoS).
Poslovna plast se osredotoča na zagotavljanje uporabniku prijaznih informacij in preoblikovanje surovih podatkov v uporabne vpoglede, predstavljene v obliki grafikonov ali poročil, kar je ključnega pomena za strateško in operativno odločanje.
Robna plast, ki se nahaja med omrežno in procesno plastjo, izvaja lokalizirane izračune za zmanjšanje zakasnitve in porabe pasovne širine. Večina podatkov se obdeluje in shranjuje lokalno, kar zmanjšuje odvisnost od oblačnih sistemov in odpravlja potrebo po pošiljanju informacij na oddaljene strežnike. To je še posebej koristno v pomorskem okolju, kjer je občasna povezljivost pogost izziv.
Uporaba interneta stvari v pomorstvu
V pomorskih sistemih internet stvari združuje napredne senzorje, komunikacijske tehnologije in podatkovna vozlišča za izboljšanje operativne učinkovitosti, varnosti, okoljske trajnosti in zasnove ladij. Uporaba interneta stvari se razteza na vrsto entitet, kot so plovila, platforme na morju, navigacijske boje in pristanišča, kot je prikazano na sliki 2 .
Senzorji, kot sta GPS in DGPS, zagotavljajo natančno navigacijo, medtem ko vremenski instrumenti zagotavljajo meteorološke podatke v realnem času (Sanchez-Gonzalez et al., 2019). Senzorji tovora spremljajo pogoje, kot sta temperatura in vlažnost, senzorji motorjev pa omogočajo napovedno vzdrževanje, s čimer se zmanjša čas izpada in preprečijo nepričakovane okvare. Okoljski senzorji dodatno zagotavljajo skladnost s predpisi s spremljanjem kakovosti vode, onesnaženosti in zdravja morskih ekosistemov. Prav tako prispevajo k izboljšavam pri zasnovi ladij, kar omogoča energetsko učinkovitejša plovila (Ang et al., 2017).
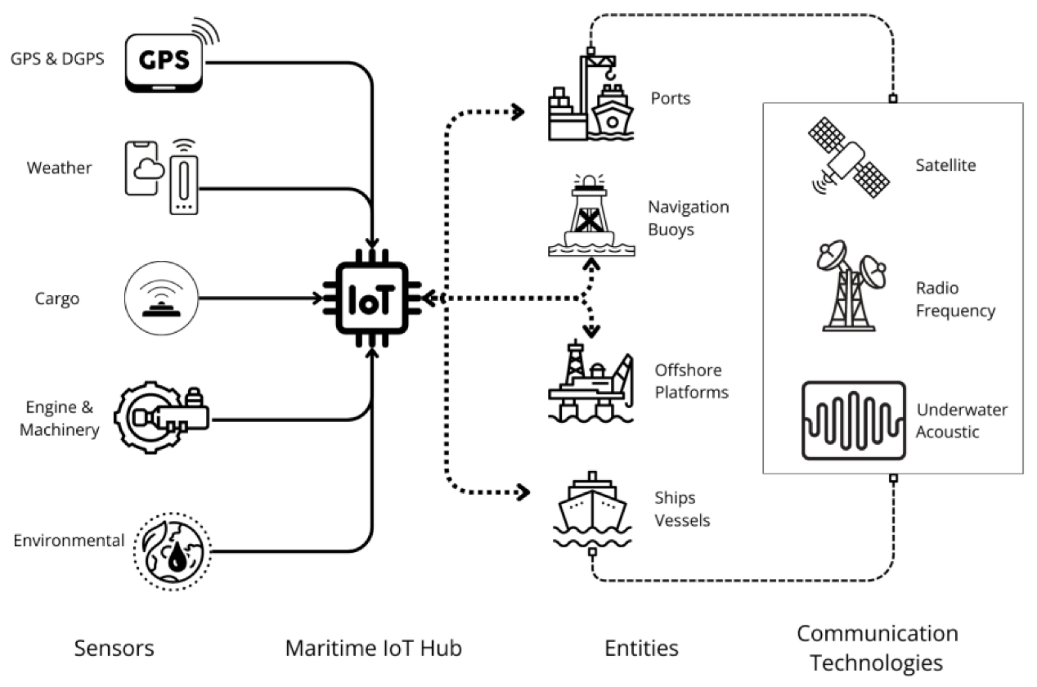
Slika 2: Uporaba interneta stvari v pomorstvu.
(Durlik in drugi, 2023)
V središču teh medsebojno povezanih sistemov je pomorsko središče interneta stvari (IoT), ki obdeluje podatke z ladij, pristanišč, navigacijskih boj in platform na morju. V pristaniških okoljih pristopi, ki jih omogoča IoT, izboljšujejo ravnanje s tovorom, upravljanje skladišč in logistiko z zagotavljanjem spremljanja in nadzora v realnem času. Na ladjah sistemi IoT pomagajo optimizirati porabo goriva, navigacijske poti in urnike vzdrževanja, medtem ko se platforme na morju zanašajo na IoT za opazovanje delovanja opreme in okoljskih pogojev, s čimer zagotavljajo tako varnost kot operativno učinkovitost. Tehnologije identifikacije, vključno s kodami QR in RFID, izboljšujejo sledenje, izsledljivost in nadzor komponent ladjedelnic (Fraga-Lamas et al., 2016).
Internet stvari (IoT) igra pomembno vlogo pri preoblikovanju pomorstva z izboljšanjem učinkovitosti, trajnosti in spremljanja okolja z vrsto inovativnih rešitev. V ladijskem prometu se sistemi RFID pogosto uporabljajo za sledenje in upravljanje, medtem ko platforme vmesne programske opreme omogočajo nemoteno izmenjavo informacij med plovili in prometnimi službami (KATAYAMA et al., 2012). Okviri, ki temeljijo na internetu stvari, dodatno podpirajo sledenje kontejnerjem, optimizirajo operativno ekonomiko in izboljšujejo učinkovitost dobavne verige. Za zagotovitev prenosa podatkov in odločanja v realnem času se uporabljajo komunikacijske tehnologije, kot so sateliti, radijske frekvence in podvodna akustika, ki omogočajo zanesljivo povezljivost tudi v oddaljenih pomorskih okoljih (Choi et al., 2017). V pristaniških okoljih sistemi za upravljanje skladišč, ki temeljijo na RFID, obravnavajo ključne izzive, kot so skalabilnost, toleranca napak in zasebnost, ter poenostavljajo ravnanje s tovorom in logistične operacije (Goudarzi et al., 2016).
Poleg operativnih izboljšav internet stvari pomembno prispeva k spremljanju morskega okolja s sledenjem ključnih parametrov oceana, kot so temperatura, pH, raztopljeni kisik, valovi in tokovi. Ti sistemi nadzirajo tudi habitate koralnih grebenov, globokomorske ribogojnice in ravni onesnaženosti, kar služi tako okoljskim kot navigacijskim namenom. Poleg tega platforme, ki jih poganja internet stvari, analizirajo nihanja tlaka in temperature v določenih regijah ter spremljajo naftna in plinska polja, kar zagotavlja varno in trajnostno delovanje (Kabanov in Kramar, 2022).
Skratka, internet stvari omogoča pametnejše sisteme za ladijski promet, upravljanje pristanišč in spremljanje okolja, kar spreminja pomorski sektor. Premik pomorstva k bolj trajnostnim in učinkovitim praksam je podprt z njeno sposobnostjo zagotavljanja vpogledov v realnem času in napovedne analitike. Raziskave in aplikacije se nenehno razvijajo, rešujejo probleme in odkrivajo nove priložnosti v tej panogi.
6. Pregled ladijskih sistemov
Preden začnemo s kratkim opisom ladijskih sistemov, je treba povedati, da so ladje avtonomne v najširšem pomenu besede, saj imajo posadko in v nekaterih primerih tudi potnike ter potrebujejo enake storitve kot mesto, kot so: proizvodnja električne energije, proizvodnja sanitarne vode, hotelske storitve, čistilne naprave za sive in črne vode itd.
Na krovu so v osnovi vgrajeni trije sistemi: pogonski sistem, ki služi izključno za premikanje ladje, pomožni sistemi za proizvodnjo električne energije in sistem za distribucijo električne energije.
Obstaja tudi četrti sistem za nujne primere, katerega funkcija je, da v primeru okvare opreme sistema za proizvodnjo električne energije to energijo dovaja bistvenim storitvam ladje, da se ponovno aktivirajo vsi poškodovani sistemi in v ta namen vzdržuje ladijsko razsvetljavo.
Vsi trije sistemi so medsebojno odvisni, saj pogonski sistem za delovanje potrebuje električno energijo, ki jo proizvajajo pomožni sistemi prek glavne razdelilne plošče za električno energijo.
Začnimo z majhno klasifikacijo ladij, s katerimi bomo v tem projektu poskušali pravilno upravljati z energijo, ki jo ladja potrebuje.
Spodaj je razvrstitev ladijskega prevoza specializiranega tovora, slika 3. Vojne ladje in podmornice v tem tekstu ne bodo obravnavane.
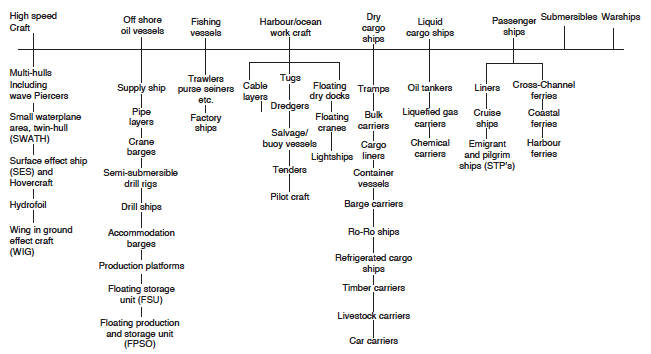
Slika 3: Klasifikacija ladijskega prevoza specializiranega tovora.
Glavne vrste pogonskih goriv, ki jih uporabljajo trgovske ladje svetovne flote, lahko povzamemo takole:
- dizelski pogon,
- pogon s parnimi turbinami,
- pogon s plinskimi turbinami,
- dizelsko-električni pogon,
- pogon na plinsko-parno turbino, kombinirani cikel.
DIZELSKI POGON
Tako imenovani dizelski pogon, slika 4 , je sestavljen iz enega ali več dizelskih motorjev, povezanih s propelerjem ali propelerji ladje. Ta povezava se lahko vzpostavi neposredno preko gredi med dizelskim motorjem in propelerjem, ali pa se povezava vzpostavi preko reduktorja, ki prilagaja visoko hitrostni dizelski motor propelerju, ki se vrti z nizko hitrostjo, za zagotavljanje večjega pogonskega izkoristka.
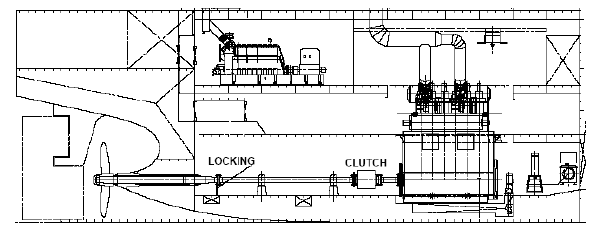
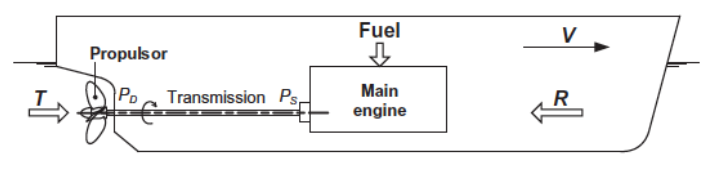
Slika 4: Dizelski pogon
Dizelski motorji, ki so neposredno povezani s propelerjem, so izdelani z reverzibilnimi dizelskimi motorji, imenovanimi počasni motorji s hitrostjo med 90 in 130 vrt/min, ki delujejo z dvotaktnim ciklom. Ta vrsta pogona se vgrajuje predvsem na tankerje, ladje za prevoz razsutega tovora, ladje za splošni tovor in kontejnerske ladje na splošno.
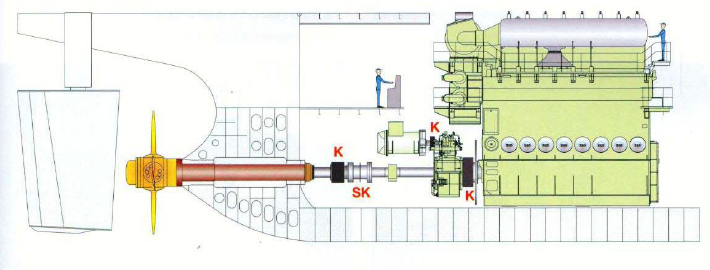
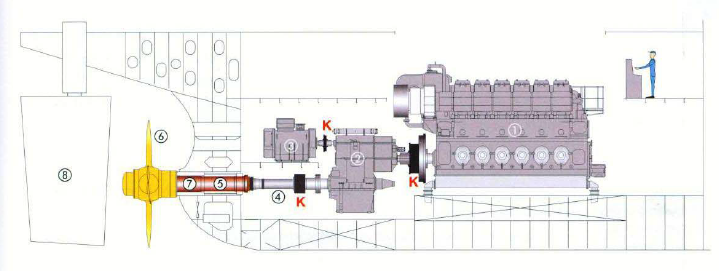
Slika 5: Dizelski pogon, povezan s propelerjem preko reduktorja
Dizelski pogon, povezan s propelerjem preko reduktorja, slika 5 , se izvaja s štiritaktnimi dizelskimi motorji s srednjimi hitrostmi med 500 in 600 vrt/min, s propelerji z nastavljivim naklonom. Takšni motorji so nameščeni na ladjah, trajektih, potniških in nekaterih splošnih tovornih ladjah. Ta motor je za polovico lažji od dvotaktnega motorja.
Več kot 90 % ladij v svetovni floti uporablja za svoje glavne in pomožne dizelske motorje kurilna olja, proizvedena z rafiniranjem nafte, imenovana težko kurilno olje (HFO) in ladijsko dizelsko olje (MDO). Specifična poraba počasnih dvotaktnih dizelskih motorjev je med 180 in 190 g/kWh, za srednje hitre štiritaktne dizelske motorje pa med 190 in 220 g/kWh.
Dizelski motorji za pogon, ki so neposredno ali prek reduktorja priključeni na propeler, običajno opravljajo le to funkcijo pogona, električne potrebe plovila pa morajo biti zagotovljene prek električnih generatorjev, tj. skupin, ki jih tvorijo dizelski motorji, priključeni na generatorje izmeničnega toka.
Tako imenovani dizelski pogon je v obeh različicah najpogosteje uporabljen v svetovni ladijski floti in lahko predstavlja skoraj 90 % le-te.
POGON S PARNIMI TURBINAMI
Slika 6 predstavlja pogonsko parno turbino, v kateri je prikazan celoten delovni cikel te vrste propelerja. Para, proizvedena v kotlih, bo delovala z visokotlačnimi, srednjetlačnimi in nizkotlačnimi turbinami, ki bodo svojo moč z zelo veliko hitrostjo prenašale na propeler prek reduktorja, ki je odgovoren za prilagajanje turbin propelerju.
Ta vrsta elektrarne ima prednost, da lahko kuri vse vrste goriva, bodisi tekoče, plinasto ali trdno, slabost v primerjavi z dizelskimi motorji pa je, da je njihova specifična poraba goriva precej višja.
Pogonske parne turbine se pogosto uporabljajo predvsem na ladjah, ki prevažajo utekočinjeni plin (LNG), pri čemer se vrenje tovora uporablja kot gorivo za kurjenje v kotlih.
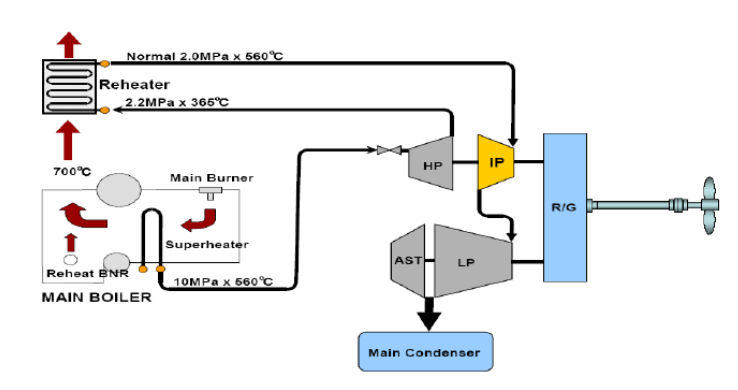
Slika 6: Zasnova pogonske parne turbine
POGON S PLINSKIMI TURBINAMI
Na sliki 7 imamo ladijski pogonski sistem s plinskimi turbinami, ki delujejo po Braytonovem ciklu z vmesnim ponovnim segrevanjem. Nizkotlačna turbina je s propelerjem povezana prek menjalnika hitrosti, ki ima funkcijo prilagajanja hitrosti turbine hitrosti propelerja.
Ta vrsta pogona je pogostejša na vojnih kot na ostalih ladjah, predvsem zaradi visoke porabe goriva. Kot prednost lahko navedemo, da je razmerje moč/teža oziroma moč/prostornina zelo ugodno.
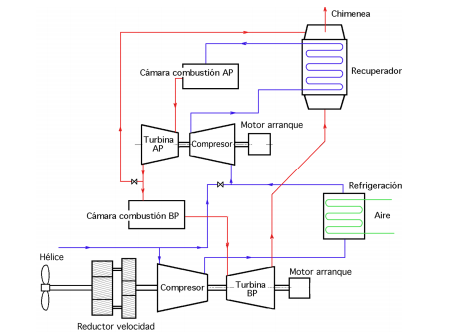
Slika 7: Zasnova pogonske plinske turbine
DIZELSKO-ELEKTRIČNI POGON
Na sliki 8 (a), (b) in (c) imamo prikazan dizelsko-električni pogon, ki ga sestavljajo ladijski propelerji, ki jih poganjajo elektromotorji, ki so nanje priključeni neposredno.
Električno energijo za elektronske pogonske motorje, preostale dele ladje in storitve, pomožne stroje in krovne stroje, razsvetljavo itd. proizvaja več skupin dizelskih generatorjev, ki proizvajajo vso potrebno elektriko.
Dizelski motorji se uporabljajo za pogon generatorjev električne energije, na splošno ti uporabljajo tako tekoče kot plinasto gorivo, dizelski motorji pa so običajno srednje hitri štiritaktni motorji.
Dizelsko-električni pogon se pogosto uporablja na križarkah in tistih plovilih, ki potrebujejo dinamično pozicioniranje (DP).
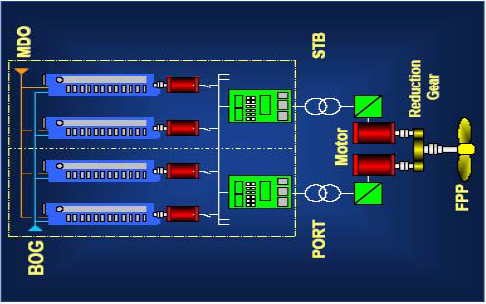
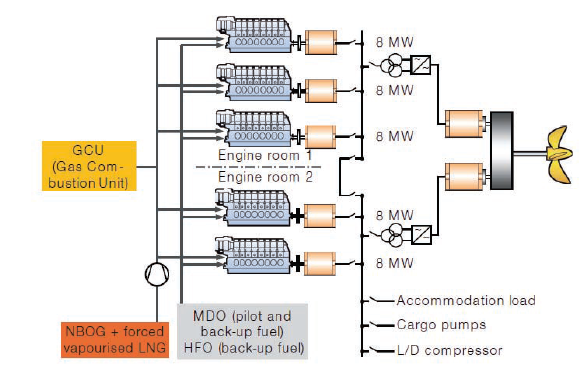
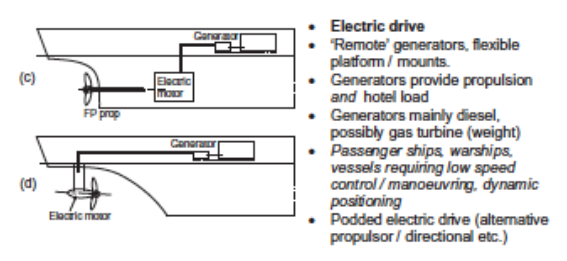
Slika 8: Shema dizelsko-električnega pogona
POGON NA PLINSKO-PARNO TURBINO, KOMBINIRAN CIKEL
Pogon, imenovan kombinirani cikel, vključuje uporabo dveh pogonskih strojev z različnima delovnima cikloma. Do danes sta bila najpogosteje uporabljena dizelski ali plinski kombinirani CODOG, imenovan kombinirani plinski ali plinski COGOG, kombinirani plin in plin COGAG, kombinirani dizel in plin, CODAG in kombinirani plin, elektrika in para, COGES.
Vsi zgoraj navedeni so kombinirani sistemi za ladje, ki zahtevajo veliko moč in nimajo veliko prostora v strojnici. Običajno so ti pogoni nameščeni predvsem na hitrih plovilih ter križarkah in vojnih ladjah.
Na sliki 9 smo prikazali pogon s plinsko turbino in dizelskimi motorji CODAG, povezanimi z vodnim curkom in propelerji preko reduktorjev. Ta sistem neodvisno uporablja dizelske in plinske turbinske motorje, tako da ladja uporablja dizelske motorje s konvencionalnimi propelerji za doseganje povprečne potovalne hitrosti, če pa potrebuje višjo hitrost, pa bo prestavila na delovanje plinske turbine in pogona na vodni curek.
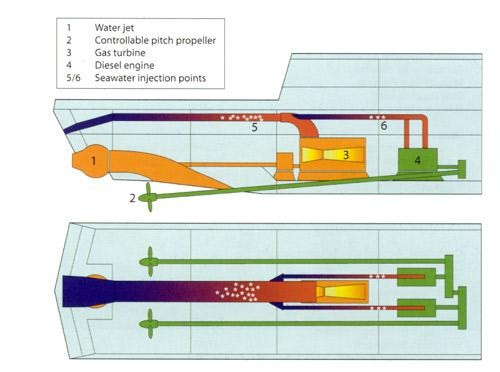
Slika 9: Pogonska plinska turbina s kombiniranim ciklom parne turbine
Na sliki 10 imamo tudi pogonski sistem s plinskimi turbinami in dizelskimi motorji, CODAG, ki s pomočjo reduktorja prilagaja hitrost tako visoko hitrostnih kot nizko hitrostnih propelerjev. Ta pogonski sistem ne bi smel vključevati tako imenovanega kombiniranega cikla in ne bi smel uporabljati odpadne toplote iz izpušnih plinov motorjev in parnih turbin za proizvodnjo pare in njeno uporabo v parni turbini.
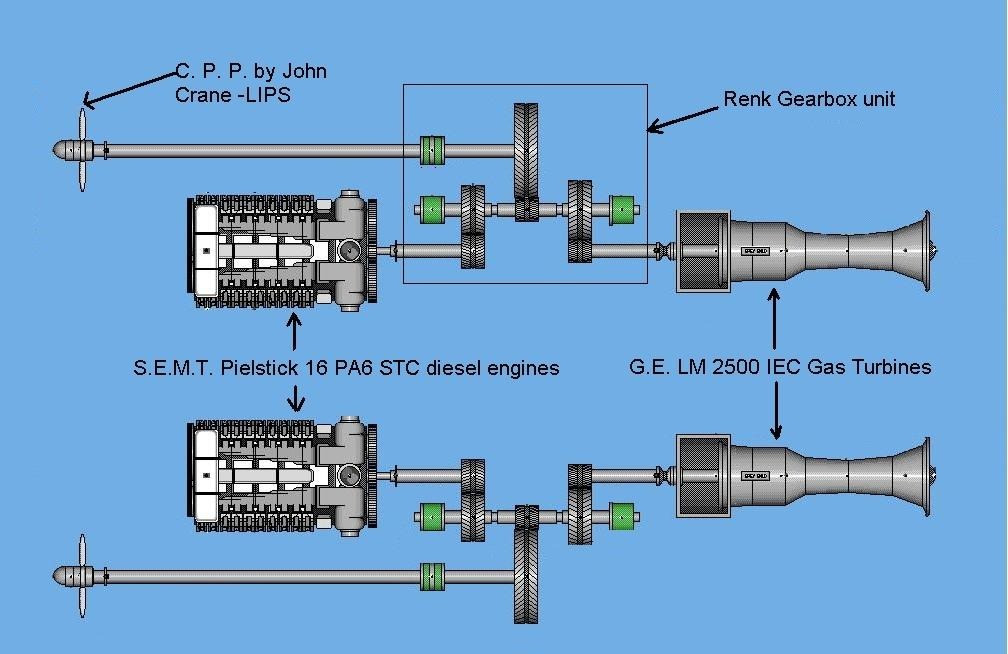
Slika 10: Pogonska plinska turbina s kombiniranim ciklom parne turbine z reduktorjem za zmanjšanje hitrosti
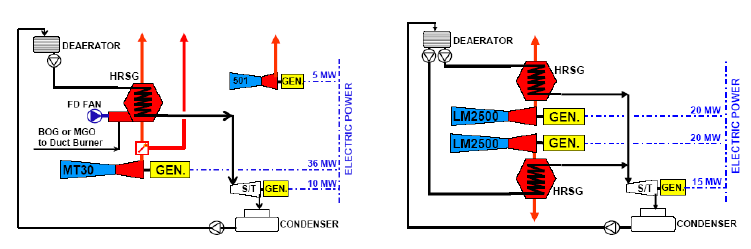
Na sliki 11 vidimo klasično pogonsko napravo s kombiniranim ciklom, ki jo sestavljata dva cikla, plinski cikel ali primarni cikel in sekundarni cikel ali parni cikel.
Primarni cikel je edini, ki porablja gorivo. Toploto izpušnih plinov tega primarnega cikla ujame toplotni izmenjevalnik za izrabo odpadne toplote (heat recovery steam generator - HRSG) in se uporabi za proizvodnjo pare. Ta para nato poganja sekundarno turbino, zato je skupni izkoristek obeh ciklov višji od 50 %.
Obe turbini sta lahko priključeni na generator električne energije, ki proizvaja električno energijo, potrebno za vse storitve plovila, ali pa sta lahko priključeni tudi na ladijske propelerje.
Tovrstna namestitev se lahko uporablja na večini ladij za izkoriščanje preostale toplote izpušnih motorjev in plinskih turbin. Od 70. let prejšnjega stoletja so tankerji imeli kombinirano ciklično napravo, pri kateri je toplota izpušnih plinov glavnih dizelskih motorjev prehajala skozi rekuperator toplote izpušnih plinov za proizvodnjo pare, ki se je uporabljala v turbini, povezani z električnim generatorjem, ki je proizvajal vso električno energijo, potrebno za plovbo plovila.
Gorivo, ki se uporablja v teh obratih, je lahko v tekočem ali plinastem agregatnem stanju.
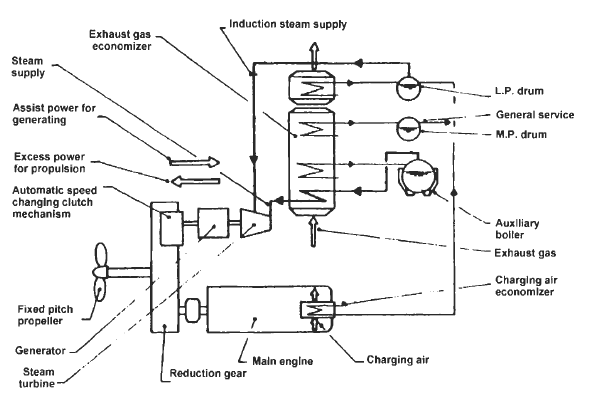
Slika 11: Klasični pogonski sistem s kombiniranim ciklom
Na sliki 12 imamo pogonski sistem s kombinirano plinsko turbino in parno turbino za proizvodnjo električne energije, COGES, za elektromotorje za pogon. Ta vrsta pogonskega sistema je običajno nameščena na električnih pogonskih sistemih križark.
 Slika 12: Pogonska naprava s plinsko turbino s kombiniranim ciklom.
Na sliki 13 imamo graf, ki primerja zmogljivost in moč vseh vrst motorjev, ki jih je mogoče vgraditi v dvojni dizelski motor, ki uporablja tekoča in plinasta goriva.
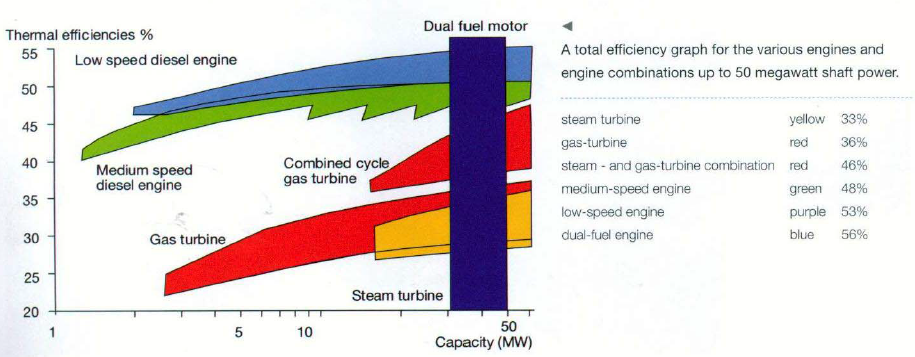
Slika 13: Grafična primerjava moči in zmogljivosti različnih motorjev
Pomožni sistemi za proizvodnjo električne energije na krovu ladje
Pomožni sistemi za proizvodnjo energije na ladji, kot že pove samo ime, imajo izključno nalogo proizvodnje električne energije, ki jo potrebujejo ostali ladijski sistemi, kot so pogon, razsvetljava, klimatizacija, hotel, čistilne naprave za sive in črne vode, naprava za proizvodnjo sanitarne vode, hlajenje termičnih strojev, krmilni sistem itd. Brez pomožnega sistema ladja ne bi mogla opravljati svoje funkcije prevoza blaga vseh vrst.
Slika 8 (a) in (b) prikazujeta dva diagrama pomožnih elektrarn za proizvodnjo električne energije, pri čemer ta energija gre v glavni razdelilnik električne energije.
Glavna stikalna plošča
Glavna stikalna plošča je vmesna instalacija v ladijskem distribucijskem tokokrogu, ki povezuje generatorje in porabnike energije. Generatorji energije na ladjah so pomožni motorji z alternatorji, porabniki pa so različni stroji v strojnici, kot so elektromotorji, puhala, razsvetljava, klimatske naprave itd.
Zelo pomembno je izolirati vsako vrsto napake v električnem sistemu, ki se napaja iz glavne stikalne plošče (MSB), sicer bo to vplivalo na vse ostale sisteme, ki so nanjo priključeni. Če takšna izolacija ni zagotovljena, lahko že kratek stik v majhnem sistemu povzroči izpad električne energije na celotni ladji.
Zato se na ladjah uporabljajo različne varnostne naprave, ki so nameščene na glavni stikalni plošči (MSB) in električnih razdelilnikih. To zagotavlja varno in učinkovito delovanje strojev ter zavaruje osebje pred električnim udarom, tudi če je en sistem okvarjen.
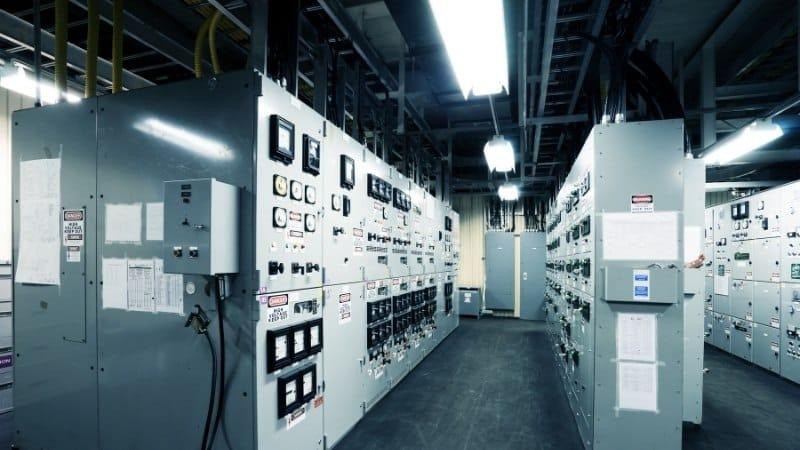
Slika 14: Glavna stikalna plošča v strojnici.
Na sliki 14 si lahko ogledate glavno stikalno ploščo v krmilniku strojnice.
Na sliki 15 si lahko ogledate shemo distribucijskega tokokroga električne energije na krovu z generatorji in porabniki.
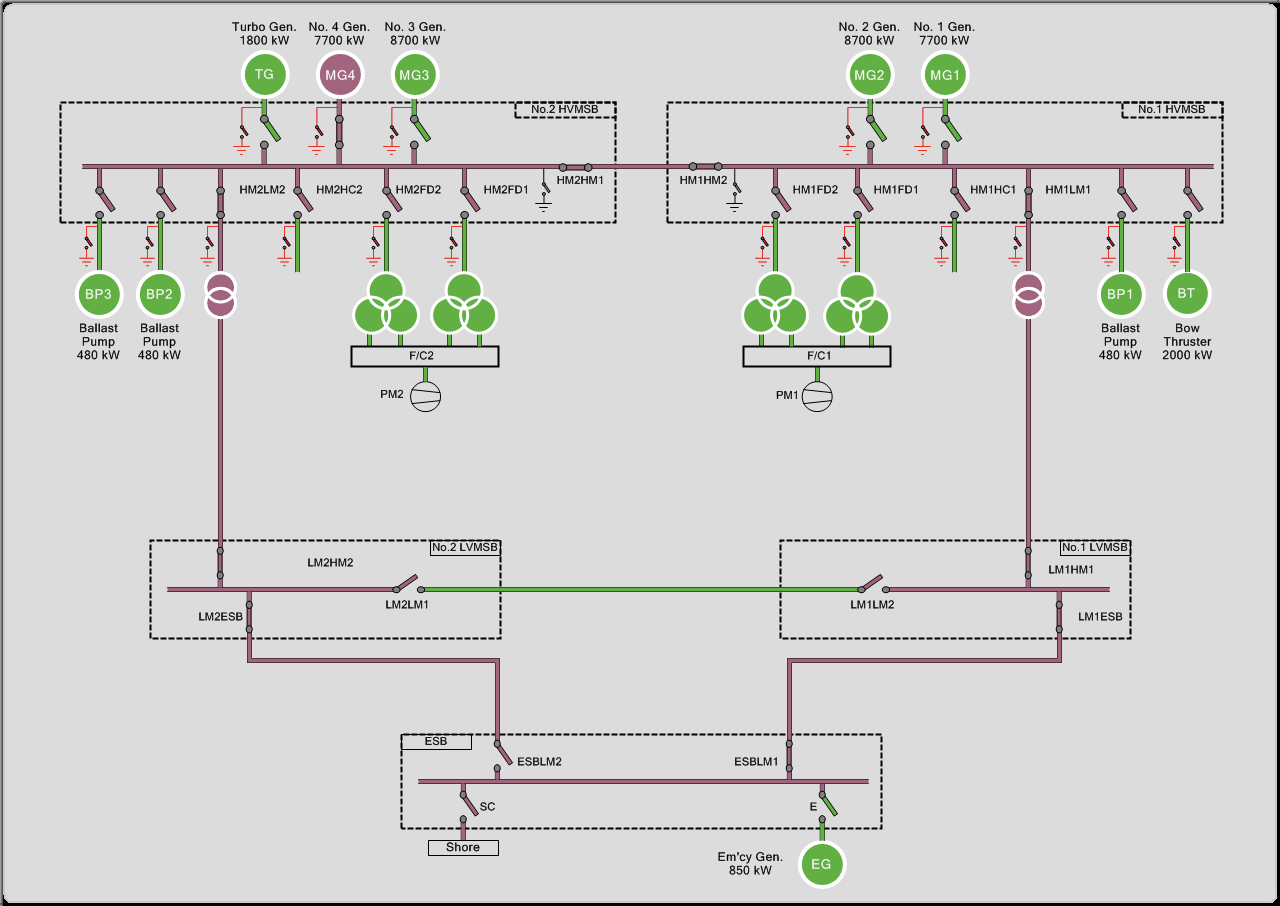
Slika 15: Shema vezja električne distribucije
PLOVILO Z AVTOMATSKIM NADZOROM
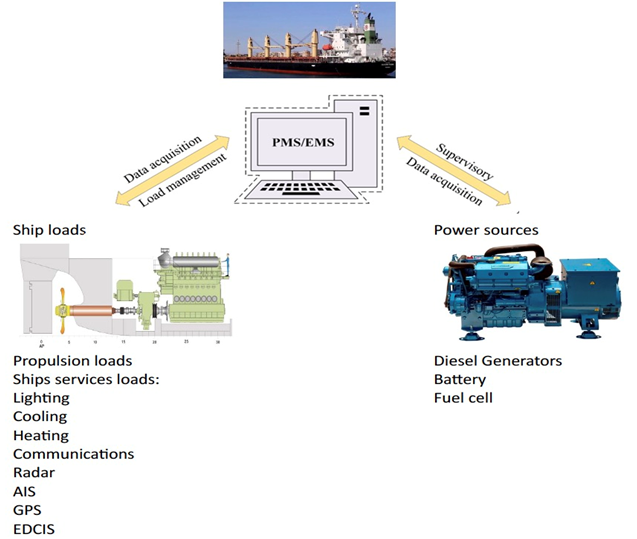
Slika 16: Izmenjava podatkov med viri energije in pogonom ladje
Od poznih šestdesetih let prejšnjega stoletja, z vzponom globalizacije in uporabo ekonomije obsega v pomorskem prometu, kar je privedlo do povečanja velikosti ladij za zmanjšanje stroškov na enoto prepeljanega blaga, so bile te grajene z avtomatskim krmiljenjem vseh njihovih storitev, da bi se olajšalo njihovo delovanje in učinkovitost.
Samodejno krmiljenje različnih operacij na ladji je notranje in nima neposredne povezave z zunanjostjo, kar pomeni, da nihče, ki ni na ladji, ne more manipulirati s temi avtomatskimi krmilnimi elementi. Kot je razvidno iz slike 16 , je lahko manipuliranje z izmenjavo podatkov med viri energije in pogonom ladje ter njenimi operacijami le interno, s strani samih članov posadke, ki imajo do njih dostop. Člani posadke lahko torej dostopajo do ladijskih krmilnih elementov zaradi normalnega delovanja ali pa zaradi sabotaže.
Trenutno smo v tako imenovani digitalni dobi, ki iz več razlogov sili pomorski promet v digitalizacijo, torej, kot je razvidno iz slike 17 , so vsi podatki iz vseh ladijskih sistemov prek satelita povezani s podjetjem na kopnem, kar pa lahko povzroči težave. Znani so že primeri vdora zunanjih posameznikov v podatke ladje, ki so prevzeli nadzor nad podatki in namerno povzročili težave v delovanju ladje, kar ima za posledico nesreče vseh vrst.
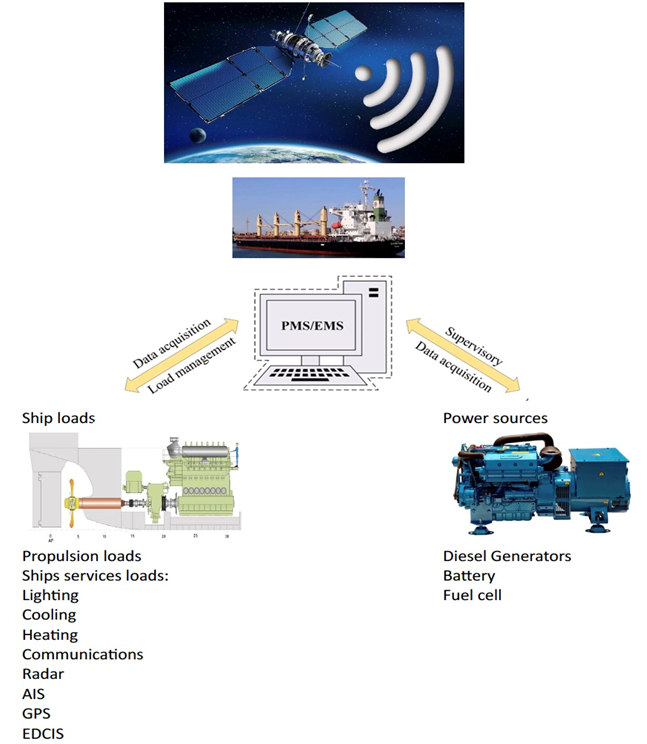
Slika 17: Digitalizacija plovil
7. Človeški dejavniki in kultura kibernetske varnosti
Človeški dejavniki igrajo ključno vlogo pri pomorski kibernetski varnosti, saj vplivajo na to, kako posamezniki na ladjah komunicirajo z varnostnimi protokoli, tehnologijo in morebitnimi kibernetskimi grožnjami. Kljub tehnološkemu napredku človeške napake ostajajo eden glavnih vzrokov za kibernetske napade v pomorskem sektorju. Za reševanje teh izzivov je treba spodbujati kulturo samozavedanja o kibernetske varnosti, kjer se člani posadke ne le zavedajo groženj, ampak tudi aktivno sodelujejo pri zmanjševanju tveganj (Kessler & Craiger, 2021).
Ključni vidiki človeških dejavnikov v pomorski kibernetski varnosti
1.Vedenjska ozaveščenost in psihološki dejavniki
- Človeški procesi odločanja, pristranskosti in raven stresa vplivajo na to, kako se člani posadke odzivajo na kibernetske grožnje.
- Pomanjkanje ozaveščenosti ali samozadovoljstvo lahko privede do malomarnosti pri upoštevanju najboljših praks kibernetske varnosti.
2.Usposabljanje in izobraževanje
- Programi stalnega usposabljanja, prilagojeni različnim vlogam članov posadke, pomagajo pri vzgoji miselnosti, ki daje prednost kibernetski varnosti.
- Usposabljanje na podlagi scenarijev in simulirani napadi pripravljajo člane posadke na resnične kibernetske napade (Schmidt et al., 2022).
3.Komunikacija in izmenjava informacij
- Odprti komunikacijski kanali med člani posadke in osebjem IT/varnostnim osebjem zagotavljajo pravočasno poročanje o morebitnih varnostnih grožnjah.
- Spodbujanje kulture poročanja brez kaznovanja lahko privede do zgodnjega odkrivanja kibernetskih napadov.
4.Ergonomija in uporabniku prilagojena zasnova
- Zasnova ladijskih sistemov za kibernetsko varnost z mislijo na uporabniško izkušnjo zmanjšuje verjetnost napak in neskladnosti.
- Zagotavljanje intuitivnih in enostavnih vmesnikov pomaga članom posadke učinkovito upoštevati varnostne protokole.
5.Vodenje in organizacijski vpliv
- Zavezanost vodstva kibernetski varnosti določa ton celotne organizacije.
- Odgovornosti na področju kibernetske varnosti bi morale biti jasno opredeljene, člane posadke pa bi bilo treba spodbujati k aktivnemu sodelovanju pri varnostnih praksah (IMO, 2021).
Razvoj močne kulture kibernetske varnosti
Močna kultura kibernetske varnosti presega politike in tehnologijo; gre za miselnost in vedenje. Ključne pobude za izboljšanje kulture kibernetske varnosti v podjetju vključujejo:
- Vaje in simulacije kibernetske varnosti: Redne praktične vaje izboljšujejo pripravljenost in učinkovitost odziva.
- Spodbujanje najboljših praks: Priznavanje članov posadke, ki upoštevajo zgledne prakse kibernetske varnosti, spodbuja pozitivno varnostno kulturo.
- Medoddelčno sodelovanje: Kibernetska varnost ni le vprašanje IT oddelka; sodelovanje med oddelki zagotavlja celovito upravljanje tveganj.
Z obravnavo človeških dejavnikov in spodbujanjem kulture ozaveščenosti o kibernetski varnosti lahko pomorske organizacije znatno izboljšajo svojo splošni varnostni položaj in odpornost proti kibernetskim grožnjam.
8. Regulativni okviri in model CIA
Model CIA je temeljno orodje za upravljanje kibernetske varnosti, še posebej pomembno v pomorskem sektorju. Digitalna preobrazba v ladijskem prometu, vključno z razvojem interneta stvari, ECDIS, GMDSS in avtomatizacije pristanišč, uvaja nova tveganja, povezana z varstvom podatkov in operativno kontinuiteto. Uvedba naprednih tehnologij, kot so šifriranje, digitalni podpisi in redundančni sistemi, skupaj s skladnostjo s predpisi, zmanjšuje tveganje kibernetskih groženj.
Opredelitev ključnih konceptov
Zaupnost se nanaša na zaščito podatkov pred nepooblaščenim dostopom in razkritjem. V pomorskem sektorju se nanaša na informacije, kot so načrti potovanj, podrobnosti o tovoru, osebni podatki posadke in potnikov ter posebnosti delovanja pristanišča. Za zagotovitev zaupnosti se uporabljajo tehnologije, kot so šifriranje (npr. AES-256), sistemi večstopenjska avtentikacije in nadzor dostopa do omrežij na krovu.
Integriteta zagotavlja, da so podatki točni, dosledni in zaščiteni pred nepooblaščenimi spremembami. V pomorskem sektorju je poseben poudarek na integriteti navigacijskih sistemov, kot sta ECDIS in AIS, ki zagotavljata ključne informacije o smeri in položaju ladje. Manipulirani podatki AIS, ki povzročajo lažne lokacijske signale, predstavljajo resno grožnjo pomorski varnosti. Podobno lahko spremenjeni podatki na zemljevidih ECDIS povzročijo navigacijske napake. Da bi preprečili takšne težave, se poleg rednih pregledov integritete podatkov izvajajo digitalni podpisi za zaščito posodobitev zemljevidov pred nedovoljenimi posegi.
Razpoložljivost se osredotoča na ohranjanje stalnega dostopa do sistemov in podatkov, zlasti med krizami. V pomorskem sektorju to vključuje komunikacijske sisteme (npr. GMDSS), pristaniško logistiko in upravljanje tovora, ki morajo ostati delujoči ves čas, da se zagotovi nemoteno nadaljevanje pomorskih operacij.
Regulativni okviri
Uporabo modela CIA v pomorskem sektorju podpirajo številni mednarodni in nacionalni predpisi. Med najpomembnejše spadajo:
- Resolucija MSC.428(98), ki jo je sprejela Mednarodna pomorska organizacija (IMO).
- Direktiva NIS2 (EU 2022/2555), ki sta jo sprejela Evropski parlament in Svet Evropske unije.
- Poenotene zahteve IACS E26 in E27, ki jih je razvilo Mednarodno združenje klasifikacijskih društev (IACS).
Resolucija MSC.428(98)
Resolucija MSC.428(98) nalaga upravljanje kibernetskih groženj v okviru sistemov za upravljanje varnosti (SMS) ladij. Obravnava zaščito občutljivih navigacijskih in operativnih podatkov za preprečevanje nepooblaščenega razkritja. Resolucija zahteva tudi zaščito podatkov pred nepooblaščenimi spremembami, kar je bistveno za varno delovanje sistemov na krovu. Poleg tega poudarja potrebo po izvajanju ukrepov, ki zagotavljajo neprekinjeno delovanje in razpoložljivost ladijskih sistemov v realnem času.
Direktiva NIS2
Direktiva NIS2, ki sta jo sprejela Evropski parlament in Svet Evropske unije, služi kot posodobitev prejšnje direktive NIS. Ta uredba ureja zaščito kritične infrastrukture, vključno s pristanišči, ladjami in pomorskimi sistemi, v skladu z načeli modela CIA. Direktiva poudarja varstvo podatkov pred nepooblaščenim dostopom, kar je ključnega pomena za zagotavljanje zaupnosti. Zahteva mehanizme za preprečevanje sprememb podatkov v kritičnih sistemih, s čimer podpira celovitost podatkov. Ena ključnih določb direktive je zagotavljanje neprekinjenega delovanja kritičnih storitev, kot je pomorski promet, tudi med kibernetskimi napadi. Prav tako zavezuje upravljavce infrastrukture, da izvajajo redne varnostne preglede in izvajajo načrte za odziv na napade.
Poenotene zahteve IACS E26/E27
Poenotene zahteve IACS E26/E27, ki jih je razvilo Mednarodno združenje klasifikacijskih društev (IACS), se osredotočajo na zaščito ladijskih sistemov pred kibernetskimi grožnjami. Te smernice določajo tehnične in organizacijske ukrepe za zaščito navigacijskih in operativnih sistemov pred nepooblaščenim dostopom in manipulacijo. Poudarjajo pomen celovitosti podatkov z izvajanjem mehanizmov preverjanja in spremljanja sistemov v realnem času. Poleg tega E26/E27 poudarja potrebo po neprekinjenem delovanju kritičnih sistemov, kot so pogonski sistemi, da se zmanjša tveganje za obratovalne motnje.
Primeri uporabe modela CIA
V pomorskem sektorju se model CIA praktično uporablja v številnih situacijah, ki vključujejo zaščito podatkov in sistemov. Najpomembnejši napad, ki je poudaril pomen razpoložljivosti podatkov in robustnih načrtov za obnovitev, je bil napad izsiljevalske programske opreme NotPetya na Maersk leta 2017, katerega podrobnosti bodo obravnavane v naslednjem poglavju.
Primer izgube integritete podatkov je bila manipulacija sistema AIS v Perzijskem zalivu leta 2019, kjer so lažni signali ladje zavajali na napačne lokacije. Napadi DoS na evropska pristanišča, kot je Antwerpen, so motili logistiko zaradi preobremenitve sistemov, kar so učinkovito omilili s požarnimi zidovi in IDS/IPS. Leta 2021 so lažni podatki v sistemih ECDIS privedli do napačnih smeri plovbe, kar je bilo rešeno z uvedbo digitalnih podpisov.
Ti primeri prikazujejo, kako model CIA podpira zaščito podatkov in sistemov v pomorskem sektorju, zmanjšuje tveganja kibernetskih groženj in zagotavlja neprekinjeno delovanje v ladijskem prometu.
9. Študija primera: Kibernetski napad Maersk NotPetya
Eden najhujših kibernetskih napadov v novejši zgodovini je bil napad NotPetya leta 2017 na Maersk, vodilnega svetovnega ladijskega prevoznika. Ta izsiljevalska programska oprema, prikrita kot legitimna ukrajinska posodobitev programske opreme, se je hitro razširila in prizadela na tisoče organizacij v različnih panogah. Vpliv na Maersk je bil uničujoč in je povzročil ogromne motnje v globalnem poslovanju podjetja.
Napad je sprožila zlonamerno modificirana posodobitev računovodske programske opreme MEDoc, ki se pogosto uporablja v Ukrajini. Čeprav je bil NotPetya sprva zaznan kot tradicionalna izsiljevalska programska oprema, je kasnejša analiza pokazala, da je bil primarni cilj uničenje podatkov in ne izsiljevanje. Maerskovi IT sistemi so bili popolnoma ogroženi, vključno s tistimi, ki se uporabljajo za upravljanje rezervacij, sledenje kontejnerjem in načrtovanje pristaniških operacij. Posledično so bili pristaniški terminali po vsem svetu ohromljeni, podjetje pa več dni ni moglo obdelovati naročil ali usklajevati logističnih dejavnosti.
Finančni vpliv napada na Maersk je bil precejšen, neposredne izgube pa so bile ocenjene na več kot 300 milijonov dolarjev. Vendar pa so bili posredni stroški, vključno s tistimi, povezanimi z obnovitvijo zaupanja strank in naložbami, potrebnimi za preprečevanje podobnih napadov, verjetno veliko višji. Maerskove tehnične ekipe so morale v rekordnem času ponovno namestiti približno 4000 strežnikov, 45.000 osebnih računalnikov in 2500 aplikacij, kar je dokazalo odpornost in odzivnost podjetja.
Ključni dejavnik za omogočanje hitrega okrevanja je bil obstoj rezervnega strežnika v izoliranem podatkovnem centru v Gani. Ta strežnik, ki je napadu ušel nepoškodovan, je zagotovil podatke, potrebne za obnovitev sistemov. Ta napad je poudaril pomen redundantne infrastrukture za varnostno kopiranje in praks okrevanja po katastrofi.
Okrevanje je bilo omogočeno tudi zaradi mednarodnega sodelovanja. Maersk je izkoristil podporo partnerskih podjetij, vladnih organov in svetovne skupnosti strokovnjakov za kibernetsko varnost. Ta raven sodelovanja je bila bistvena za omejitev vpliva napada in zagotavljanje neprekinjenega delovanja.
Drug vidik, ki ga je vredno poudariti, je inherentna ranljivost integriranih digitalnih infrastruktur. Maerskovi sistemi so bili globalno povezani, da bi omogočili učinkovito delovanje, hkrati je ta medsebojna povezanost omogočila, da se je zlonamerna programska oprema hitro širila po omrežju. Pomanjkanje ustrezne segmentacije omrežja je bil ključni dejavnik, ki je prispeval k obsegu napada. Če bi bili kritični segmenti omrežja izolirani, bi bil vpliv veliko manjši.
Napad NotPetya je prav tako poudaril pomen spremljanja in posodabljanja programske opreme. Uporaba modificirane različice MEDoc-a je pokazala, kako ranljiva so lahko podjetja, če ne preverjajo redno svojih posodobljenih virov. Ta lekcija je pomembna za celotno pomorstvo, kjer so posodobitve programske opreme bistvene za ohranjanje varnosti kritičnih sistemov.
Napad je pomenil prelomnico v razumevanju kibernetskih tveganj po vsem svetu. Po napadu je Maersk uvedel dodatne ukrepe za izboljšanje kibernetske odpornosti, vključno z znatnimi naložbami v napredne varnostne rešitve, kot so spremljanje omrežja v realnem času ter sistemi za odkrivanje in preprečevanje vdorov (IDS/IPS). Podjetje je poseben poudarek namenilo usposabljanju zaposlenih za prepoznavanje znakov morebitnih napadov in hitro reagiranje v kriznih situacijah.
Vpliv napada na Maersk je imel tudi širše posledice za pomorstvo. Pomorski operaterji po vsem svetu so začeli ponovno ocenjevati svoje strategije kibernetske varnosti, saj so se zavedali, da lahko takšni napadi vplivajo ne le na dobičkonosnost, temveč tudi na globalno varnost. IMO je okrepila prizadevanja za uvedbo strogih standardov kibernetske varnosti, podjetja v panogi pa so začela tesneje sodelovati pri razvoju skupnih najboljših praks.
Drug pomemben izid napada je bila ozaveščenost o potrebi po preglednosti in učinkoviti komunikaciji med in po kibernetskem napadu. Maersk je pokazal pomen jasne komunikacije s partnerji in strankami ter redno obveščal o napredku okrevanja. Ta pristop je pomagal zmanjšati vpliv napada na ugled in poudaril ključno vlogo komunikacijskih strategij pri kriznem upravljanju. Skratka, primer Maersk je zgovoren primer kompleksnosti kibernetskih tveganj v pomorstvu in potrebe po dobro načrtovanih proaktivnih in reaktivnih ukrepih.
Primer Maersk je zgovoren primer kompleksnosti kibernetskih tveganj v pomorstvu in potrebe po dobro načrtovanih proaktivnih in reaktivnih ukrepih. Izkušnje iz tega napada lahko služijo kot vodilo za celotno pomorstvo, saj poudarjajo pomen sodelovanja, vlaganja v varnost in razvoja organizacijske kulture, usmerjene v kibernetsko zaščito.
10. Zaključek
Digitalni prehod v pomorskem sektorju prinaša tako priložnosti kot izzive. Čeprav tehnološki napredek spodbuja učinkovitost, uvaja tudi nova tveganja, ki jih je treba ublažiti z robustnimi ukrepi kibernetske varnosti. To poglavje je opisalo ključne dejavnike digitalizacije in njihov vpliv na pomorske operacije, pri čemer je poudarilo potrebo po močnih praksah kibernetske varnosti za zaščito vse bolj povezanih sistemov.
Razumevanje razlik med IT in OT v pomorskem kontekstu je ključnega pomena za reševanje vprašanj kibernetske varnosti, saj obe tehnologiji opravljata različne, a enako pomembne funkcije. Integracija tehnologij interneta stvari dodatno otežuje varnostna prizadevanja, hkrati pa ponuja nove priložnosti za inovacije in izboljšano delovanje. Človeški dejavnik ima ključno vlogo pri zmanjševanju tveganj, spodbujanje kulture kibernetske varnosti med posadko pa je bistveno za zagotavljanje učinkovitosti varnostnih protokolov.
Nazadnje poglavje preučuje regulativne okvire in kako ti pomagajo usmerjati prakse kibernetske varnosti v pomorskem sektorju, s poudarkom na modelu CIA kot temeljnem okviru za ocenjevanje in izboljšanje varnosti. Primeri iz resničnega sveta, kot je kibernetski napad Maersk NotPetya, dodatno ponazarjajo resne posledice kibernetskih groženj in poudarjajo pomen proaktivnih ukrepov kibernetske varnosti v pomorstvu.
Ker se pomorski sektor nenehno razvija, je za organizacije ključnega pomena, da sprejmejo celovite strategije kibernetske varnosti, ki obravnavajo tako tehnološke kot človeške ranljivosti. Zagotavljanje varnosti pomorskih operacij ni le preprečevanje kibernetskih napadov, temveč tudi spodbujanje kulture ozaveščenosti, odgovornosti in nenehnega izboljševanja praks kibernetske varnosti.