Poglavje 7 – Teorija
| Startsida: | CyberSEA training platform |
| Kurs: | CyberSEA Training Course - Slovenian |
| Bok: | Poglavje 7 – Teorija |
| Utskrivet av: | Guest user |
| Datum: | lördag, 21 november 2026, 23:51 |
Innehållsförteckning
1. Uvod
Ker pomorski sektor vse bolj sprejema digitalno preobrazbo, se mora regulativno okolje, ki obdaja kibernetsko varnost, še razvijati, da bi zagotovilo, da organizacije upoštevajo dobre prakse in ohranjajo varnost kritičnih pomorskih sistemov. Zaščita pomorskih operacij pred kibernetskimi grožnjami ni le vprašanje operativne varnosti, temveč tudi skladnosti s pravnimi predpisi. To poglavje raziskuje ključne predpise o kibernetski varnosti, ki zadevajo pomorstvo, s poudarkom na okvirih in smernicah Mednarodne pomorske organizacije (International Maritime Organization - IMO), panožnih standardih, kot sta ISO 27001 in NIST (National Institute of Standards and Technology), ter ustreznih zakonih, kot je Splošna uredba o varstvu podatkov (GDPR).
Začnemo s podrobnim pregledom smernic IMO, zlasti resolucije MSC.428(98), ki določa mednarodne standarde za kibernetsko varnost v pomorstvu. Poglavje nato razišče vlogo kibernetskega zavarovanja in odgovornosti, pri čemer poudarja pomen kritja in pravne posledice kibernetskih napadov. Poleg tega preučimo, kako lahko okviri, kot so ISO 27001, NIST in GDPR, pomagajo organizacijam pri ublažanju tveganj in zagotavljanju skladnosti s predpisi o kibernetski varnosti. Nazadnje se ponovno posvetimo študiji primera Maersk in analiziramo izkušnje o skladnosti, pridobljene na njihovi poti okrevanja.
2. Smernice in resolucija IMO MSC.428(98)
Pregled resolucije IMO MSC.428(98) in njene zahteve po vključitvi upravljanja kibernetskih tveganj v sistem upravljanja varnosti (SMS)
Mednarodna pomorska organizacija (IMO) je prepoznala naraščajočo grožnjo kibernetskih tveganj za pomorski sektor. Za reševanje teh izzivov je bila sprejeta resolucija IMO MSC.428(98), ki nalaga, da se upravljanje kibernetskih tveganj do 1. januarja 2021 vključi v sistem upravljanja varnosti (SMS). Resolucija poudarja, da morajo lastniki in upravljavci ladij oceniti kibernetska tveganja in izvesti ukrepe za zaščito svojih plovil in sistemov na krovu.
Ključni vidiki resolucije IMO MSC.428(98) vključujejo:
- Zahtevo, da ladijske družbe vključijo kibernetsko varnost v svoje obstoječe sisteme za upravljanje varnosti (SMS).
- Pristop k prepoznavanju in blaženju kibernetskih groženj, ki temelji na tveganju.
- Pomen nenehnega spremljanja, posodabljanja in izboljševanja praks kibernetske varnosti.
- Priznavanje obstoječih panožnih smernic, kot so smernice BIMCO, IACS in ameriške obalne straže (BIMCO et al., 2020; IACS, 2021).
Kako zagotoviti skladnost s priporočili IMO za kibernetsko varnost
Skladnost s smernicami IMO za kibernetsko varnost zahteva naslednje korake:
- Ocena tveganja: Prepoznavanje potencialnih kibernetskih groženj za sisteme na krovu in ocenjevanje njihovega vpliva (IMO, 2017a).
- Izvajanje strategij blaženja: Uporaba varnostnih ukrepov, kot so požarni zidovi, nadzor dostopa in sistemi za zaznavanje vdorov (Sowmya & Anita, 2023).
- Usposabljanje in ozaveščanje posadke: Izobraževanje osebja o dobrih praksah kibernetske varnosti, napadih lažnega predstavljanja in varni uporabi sistema.
- Načrtovanje odziv na napade: Vzpostavitev okvira za odkrivanje, odziv in okrevanje po kibernetskih napadih.
- Redni pregledi in posodobitve: Zagotavljanje, da politike SMS odražajo najnovejše grožnje in razvoj v panogi.
Kibernetske tehnologije so postale bistvene za delovanje in upravljanje številnih sistemov, ki so ključni za varnost in zaščito ladijskega prometa ter zaščito morskega okolja. V nekaterih primerih morajo ti sistemi izpolnjevati mednarodne standarde in zahteve države, pod zastavo katere plujejo. Vendar pa lahko ranljivosti, ki nastanejo zaradi dostopa do teh sistemov, njihovega medsebojnega povezovanja ali mreženja, vodijo do kibernetskih tveganj, ki jih je treba obravnavati. Ranljivi sistemi lahko vključujejo, vendar niso omejeni na:
- Sistem za upravljanje na poveljniškem mostu,
- Sistemi za ravnanje in upravljanje s tovorom,
- Sistemi za upravljanje pogona in strojev ter sistemi za nadzor moči pogona,
- Sistemi za nadzor dostopa,
- Sistemi za upravljanje plovila in upravljanje storitev za potnike,
- Javna omrežja, namenjena potnikom,
- Administrativni sistemi in sistemi za dobro počutje posadke,
- Komunikacijski sistemi.
Upoštevati je treba razliko med informacijsko tehnologijo in operativno-tehnološkimi sistemi. Informacijske sisteme lahko razumemo kot sisteme, ki se osredotočajo na uporabo podatkov kot informacij. Operativno-tehnološke sisteme lahko razumemo kot sisteme, ki se osredotočajo na uporabo podatkov za nadzor ali spremljanje fizičnih procesov. Poleg tega je treba upoštevati tudi zaščito informacij in izmenjavo podatkov znotraj teh sistemov.
Čeprav te tehnologije in sistemi zagotavljajo znatno povečanje učinkovitosti za pomorstvo, predstavljajo tudi tveganja za kritične sisteme in procese, povezane z delovanjem sistemov, ki so sestavni del ladijskega prometa. Ta tveganja lahko izhajajo iz ranljivosti, ki izhajajo iz neustreznega delovanja, integracije, vzdrževanja in zasnove kibernetskih sistemov, ter iz namernih in nenamernih kibernetskih groženj.
Grožnje predstavljajo zlonamerna dejanja (npr. vdor v sistem ali vnos zlonamerne programske opreme) ali nenamerne posledice neškodljivih dejanj (npr. vzdrževanje programske opreme ali uporabniških dovoljenj). Na splošno ta dejanja razkrivajo ranljivosti (npr. zastarelo programsko opremo ali neučinkovite požarne zidove) ali izkoriščajo ranljivost v operativni ali informacijski tehnologiji. Učinkovito upravljanje kibernetskih tveganj bi moralo upoštevati obe vrsti groženj.
Ranljivosti so lahko posledica neustreznosti pri zasnovi, integraciji in/ali vzdrževanju sistemov, pa tudi pomanjkljivosti v kibernetski disciplini. Na splošno velja, da kadar so ranljivosti v operativni in/ali informacijski tehnologiji izpostavljene ali izkoriščene, bodisi neposredno (npr. šibka gesla, ki vodijo do nepooblaščenega dostopa) bodisi posredno (npr. odsotnost omrežne ločitve), lahko to vpliva na varnost ter zaupnost, celovitost in razpoložljivost informacij. Poleg tega lahko izpostavljene ali izkoriščene operativne in/ali informacijske ranljivosti vplivajo na varnost, zlasti kadar so ogroženi kritični sistemi (npr. navigacijski sistemi na poveljniškem mostu ali glavni pogonski sistemi).
Učinkovito upravljanje kibernetskih tveganj bi moralo upoštevati tudi vplive na varnost in zaščito, ki izhajajo iz izpostavljenosti ali izkoriščanja ranljivosti v sistemih informacijske tehnologije. To lahko nastane zaradi neustrezne povezave z operativnimi tehnološkimi sistemi ali zaradi postopkovnih napak operativnega osebja ali zunanjih oseb, kar lahko ogrozi te sisteme (npr. neustrezna uporaba odstranljivih medijev, kot je pomnilniški ključek).
Zaradi teh hitro spreminjajočih se tehnologij in groženj je težko obravnavati ta tveganja zgolj s tehničnimi standardi. Zato te smernice priporočajo pristop k obvladovanju kibernetskih tveganj, ki je odporen in se razvija kot naravna razširitev obstoječih praks upravljanja varnosti in zaščite.
Pri obravnavi morebitnih virov groženj in ranljivosti ter povezanih strategij za zmanjševanje tveganj je treba upoštevati tudi več različnih možnosti nadzora za upravljanje kibernetskih tveganj, vključno z upravljavskimi, operativnimi ali postopkovnimi in tehničnimi kontrolami.
Uporaba
Te smernice so namenjene predvsem vsem organizacijam v pomorstvu in so zasnovane tako, da spodbujajo prakse upravljanja varnosti in zaščite na kibernetskem področju.
Ker se zavedamo, da v pomorstvu ni dveh enakih organizacij, so te smernice formulirane v splošnih izrazih, da bi imele široko uporabo. Ladje z omejenimi kibernetskimi sistemi lahko ugotovijo, da je preprosta uporaba teh smernic zadostna; vendar pa lahko ladje s kompleksnimi kibernetskimi sistemi zahtevajo večjo raven oskrbe in bi morale poiskati dodatne vire pri uglednih panožnih in vladnih partnerjih.
Elementi upravljanja kibernetskih tveganj
Za namene teh smernic upravljanje kibernetskih tveganj pomeni proces prepoznavanja, analiziranja, ocenjevanja in sporočanja kibernetskega tveganja ter njegovega sprejemanja, izogibanja, prenosa ali zmanjševanja na sprejemljivo raven, pri čemer se upoštevajo stroški in koristi ukrepov za deležnike.
Cilj upravljanja kibernetskih tveganj v pomorskem prometu je podpirati varen in zanesljiv ladijski promet, ki je operativno odporen na kibernetska tveganja.
Učinkovito upravljanje kibernetskih tveganj se mora začeti na ravni višjega vodstva. Višje vodstvo bi moralo v vse ravni organizacije vgraditi kulturo ozaveščenosti o kibernetskih tveganjih ter zagotoviti celosten in prilagodljiv režim upravljanja kibernetskih tveganj, ki deluje neprekinjeno in se nenehno ocenjuje z učinkovitimi mehanizmi povratnih informacij.
Eden od sprejetih pristopov za dosego zgoraj navedenega je celovita ocena in primerjava trenutnih in želenih položajev organizacije pri upravljanju kibernetskih tveganj. Takšna primerjava lahko razkrije vrzeli, ki jih je mogoče odpraviti za doseganje ciljev upravljanja tveganj s pomočjo načrta za upravljanje kibernetskih tveganj, ki je določen s prednostnimi nalogami. Ta pristop, ki temelji na tveganju, bo organizaciji omogočil, da svoje vire uporabi na najučinkovitejši način.
Te smernice predstavljajo funkcionalne elemente, ki podpirajo učinkovito upravljanje kibernetskih tveganj. Ti funkcionalni elementi niso zaporedni – vsi bi morali biti v praksi sočasni in neprekinjeni ter bi jih bilo treba ustrezno vključiti v okvir za upravljanje tveganj:
- Identifikacija: Določite vloge in odgovornosti osebja za upravljanje kibernetskih tveganj ter opredelite sisteme, sredstva, podatke in zmogljivosti, ki v primeru motenj predstavljajo tveganje za delovanje ladij.
- Zaščita: Izvajanje procesov in ukrepov za nadzor tveganj ter načrtovanje nepredvidenih dogodkov za zaščito pred kibernetskim dogodkom in zagotavljanje neprekinjenega delovanja ladijskega prometa.
- Zaznavanje: Razviti in izvajati dejavnosti, potrebne za pravočasno zaznavanje kibernetskega dogodka.
- Odziv: Razviti in izvajati dejavnosti in načrte za zagotavljanje odpornosti in obnovitev sistemov, potrebnih za ladijske operacije ali storitve, ki so bile oslabljene zaradi kibernetskega dogodka.
- Obnova: Določite ukrepe za varnostno kopiranje in obnovo kibernetskih sistemov, potrebnih za ladijske operacije, na katere je vplival kibernetski dogodek.
Ti funkcionalni elementi zajemajo dejavnosti in želene rezultate učinkovitega obvladovanja kibernetskih tveganj v kritičnih sistemih, ki vplivajo na pomorske operacije in izmenjavo informacij, ter predstavljajo stalen proces z učinkovitimi mehanizmi povratnih informacij.
Učinkovito upravljanje kibernetskih tveganj bi moralo zagotoviti ustrezno raven ozaveščenosti o kibernetskih tveganjih na vseh ravneh organizacije. Raven ozaveščenosti in pripravljenosti bi morala biti ustrezna vlogam in odgovornostim v sistemu upravljanja kibernetskih tveganj.
Dobre prakse za izvajanje upravljanja kibernetskih tveganj
Pristop k upravljanju kibernetskih tveganj, opisan v tem dokumentu, zagotavlja osnovo za boljše razumevanje in upravljanje kibernetskih tveganj, s čimer omogoča pristop k upravljanju tveganj za obravnavo kibernetskih groženj in ranljivosti. Za podrobna navodila o upravljanju kibernetskih tveganj se morajo uporabniki teh smernic sklicevati tudi na zahteve vlad članic in uprav držav zastav ter ustrezne mednarodne in panožne standarde ter dobre prakse.
Dodatna navodila in standardi lahko vključujejo, vendar niso omejeni le na:
- Smernice o kibernetski varnosti na ladjah, ki so jih pripravili in podprli ICS, IUMI, BIMCO, OCIMF, INTERTANKO, INTERCARGO, InterManager, WSC in SYBAss.
- Konsolidirano priporočilo IACS o kibernetski odpornosti (priporočilo 166).
- Standard SO/IEC 27001 o informacijski tehnologiji – Varnostne tehnike – Sistemi upravljanja informacijske varnosti – Zahteve. Skupaj sta ga objavila Mednarodna organizacija za standardizacijo (ISO) in Mednarodna elektrotehnična komisija (IEC).
- Okvir ameriškega Nacionalnega inštituta za standarde in tehnologijo za izboljšanje kibernetske varnosti kritične infrastrukture ( okvir NIST).
- Smernice IAPH za kibernetsko varnost pristanišč in pristaniških objektov.
3. Premisleki glede kibernetskega zavarovanja in odgovornosti
V dobi digitalizacije praktično vseh vidikov gospodarstva so kibernetske grožnje eden največjih izzivov za podjetja, javne ustanove in nevladne organizacije. Samo v letu 2024 so svetovne izgube, povezane s kibernetsko kriminaliteto, znašale približno 9,5 bilijona ameriških dolarjev. V primerjavi z nacionalnimi gospodarstvi je ta znesek manjši le od velikosti gospodarstva ZDA in Kitajske. Incidenti, kot so uhajanje podatkov, napadi z izsiljevalsko programsko opremo ali sabotaža IT-infrastrukture, so pogosto povzročili ogromne finančne, pravne izgube in izgube ugleda. Odgovor na te grožnje je razvoj trga kibernetskih zavarovanj, ki dinamično raste po vsem svetu. Kibernetsko zavarovanje je namenjeno blaženju finančnih učinkov napadov, hkrati pa podjetja sili k uvedbi ustreznih varnostnih standardov.
Ker se kibernetske grožnje v pomorstvu povečujejo, se podjetja obračajo na kibernetsko zavarovanje kot orodje za obvladovanje tveganj za ublažitev finančnih izgub zaradi kibernetskih napadov. Vendar pa je razumevanje kritja police in vidikov odgovornosti ključnega pomena.
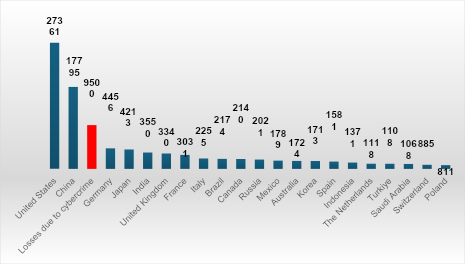
Slika 18: Primerjava BDP v milijardah dolarjev po državah v letu 2023. Podatki o izgubah zaradi kibernetske kriminalitete so iz leta 2024.
3.1. Pregled zavarovalnih polic za kibernetsko varnost
Kibernetsko zavarovanje postaja pomembno orodje za ublažitev finančnih izgub, ki nastanejo zaradi kibernetskih napadov v pomorskem sektorju. Te police običajno krijejo:
- Zlorabo podatkov in izgubo občutljivih informacij, vključno z evidencami posadke in potnikov.
- Prekinitev poslovanja zaradi kibernetskih napadov, kot so operativne zaustavitve in zamude tovora.
- Stroške, povezane s forenzičnimi preiskavami, skladnostjo s predpisi in upravljanjem kriznega komuniciranja.
- Plačila odkupnine v primeru napadov z izsiljevalsko programsko opremo, kot tudi stroške, povezani s pogajanji in prizadevanji za obnovitev podatkov.
- Pravne stroške in odškodninske zahtevke, ki izhajajo iz kibernetskih napadov, vključno z zahtevki zunanjih oseb zaradi izgube podatkov ali prekinitev storitev.
- Škodo ugledu in s tem povezanimi stroški odnosov z javnostmi za ponovno vzpostavitev zaupanja v prizadete ladijske družbe.
Glede na kompleksnost pomorskih kibernetskih tveganj je za lastnike in upravljavce ladij ključnega pomena, da skrbno ocenijo kritje police in zagotovijo, da je usklajeno z grožnjami, specifičnimi za pomorstvo, regulativnimi zahtevami in razvijajočimi se taktikami kibernetskih napadov.
Definicija in značilnosti
Kibernetsko zavarovanje je relativno nov, vse bolj priljubljen finančni produkt, katerega cilj je zaščititi organizacije pred posledicami digitalnih napadov. Te police se precej razlikujejo glede na zavarovalnico in značilnosti stranke, vendar so vse namenjene omejevanju finančnih izgub in upravljanju trga v digitalni dobi.
Obseg zaščite
Večina kibernetskih politik zajema:
a) odškodnina prvi osebi, ki vključuje:
- stroške obnove sistemov in podatkov po napadu
- stroške izpada poslovanja in izgubo prihodka
- stroške obveščanja posameznikov, katerih podatki so bili zlorabljeni
- stroške računalniške forenzike in kriznega svetovanja
- stroške upravljanja odnosov z javnostmi in stroške izgube ugleda
- stroške plačila odkupnine (v primeru izsiljevalske programske opreme)
b) škoda zunanjim osebam, ki vključuje:
- zahtevke strank in poslovnih partnerjev, ki izhajajo iz naslova zlorabe podatkov
- stroške pravne obrambe in poravnave
- upravne globe in regulativne sankcije
- kršitve pravic intelektualne lastnine v digitalnem okolju
Prilagajanje politik in ocena tveganja
Zavarovalnice zelo pogosto pred podpisom pogodbe opravijo varnostni pregled, pri katerem med drugim ocenijo:
- raven IT-varnosti (požarni zidovi, šifriranje, nadzor dostopa),
- politike upravljanja in odziva na napade,
- raven usposobljenosti zaposlenih na področju kibernetskih groženj,
- zgodovino prejšnjih napadov.
Takšna ocena tveganja je nujna zaradi optimizacije stroškov kibernetske police tako za zavarovalnico kot za stranko.
Običajne izjave o omejitvi odgovornosti
Kibernetske politike morda ne zajemajo:
- vojskovanje in kibernetski terorizem (razen če je bila plačana dodatna klavzula),
- namerna ali hudo malomarna dejanja zaposlenih,
- škoda, ki je nastala zaradi uporabe nezakonite programske opreme,
- pomanjkanje sistemskih posodobitev in varnostnih popravkov (upravljanje popravkov).
Ključni ponudniki kibernetskega zavarovanja za pomorstvo
Ker se kibernetska tveganja v sektorjih ladijskega prometa in pristaniške logistike stopnjujejo, je več vodilnih zavarovalnic razvilo specializirane produkte kibernetskega zavarovanja, prilagojene pomorstvu. Nekateri med njimi so:
- Beazley plc: Britanska zavarovalnica, znana po svoji specializaciji za kibernetske, pomorske in pozavarovalne produkte. Beazley ima približno 8 - odstotni delež na svetovnem zavarovalniškem trgu. Leta 2024 je podjetje predstavilo storitev Beazley Security, ki vključuje storitve upravljanega razširjenega zaznavanja in odziva (Managed Extended Detection and Response - MXDR), ki strankam pomagajo pri proaktivnem upravljanju kibernetskih groženj.
- Hiscox Ltd: Anglo-bermudska zavarovalnica, ki ponuja široko paleto specializiranih zavarovanj, vključno s pomorskimi in kibernetskimi tveganji. Kot zavarovalnica Lloyd's of London Hiscox zagotavlja kritje za kibernetske grožnje, ki vplivajo na pristanišča in upravljavce terminalov, vključno z zlorabami varnosti podatkov in motnjami v delovanju.
- WTW (Willis Towers Watson): Globalno svetovalno in posredniško podjetje, ki je predstavilo CyNav, prilagojeno polico kibernetskega zavarovanja za pristanišča in terminale. CyNav krije izgube zaradi izpadov delovanja, odgovornosti do zunanjih oseb, napačne dostave tovora in stroškov kriznega upravljanja.
- Gard: Norveška pomorska zavarovalnica in največji član mednarodne skupine klubov P&I. Gard ponuja zavarovanje P&I (zaščita in odškodnina), pomorsko in energetsko zavarovanje, vključno s prilagojenim kritjem za kibernetska tveganja, povezana z operacijami na morju in logistiko ladijskega prometa.
- Skuld: Mednarodni norveški klub P&I s sedežem v Oslu. Skuld je specializiran za zavarovanje zaščite in odškodnine, pravno obrambo in kritje tveganj na morju, pri čemer služi lastnikom ladij in pomorskim operaterjem po vsem svetu z razpoložljivimi kibernetskimi priporočili.
- Colonnade Insurance SA: Zavarovalnica, ki ponuja Cyber Guard, polico, ki krije škodo, povzročeno z lažnim predstavljanjem in socialnim inženiringom, ter stroške obnove IT sistemov. Čeprav je polica bolj splošnega obsega, jo je mogoče prilagoditi pomorskim strankam, zlasti tistim, ki se ukvarjajo z logistiko in pristaniško infrastrukturo.
3.2. Premisleki o odgovornosti in kibernetske zlorabe
Pomorski operaterji morajo temeljito oceniti tveganja odgovornosti, povezana s zlorabami v kibernetskem prometu. Neupoštevanje predpisov o kibernetski varnosti, kot sta IMO in GDPR, lahko povzroči znatne kazni, pravne postopke in škodo ugledu. Kibernetski napadi, ki povzročijo finančno ali operativno škodo zunanjim osebam, lahko vodijo do pravnih zahtevkov strank, partnerjev ali deležnikov, vključno s tistimi, ki so povezani z motnjami v dobavni verigi, zamudami tovora ali okoljskimi nevarnostmi. Poleg tega pogodbeni sporazumi, kot so pogodbe o najemu plovila, zavarovalne police in dogovori s prodajalci, pogosto vključujejo posebne obveznosti glede kibernetske varnosti, neupoštevanje pa lahko povzroči finančne kazni ali spore. Zlorabe podatkov, ki vključujejo podatke o posadki ali potnikih, predstavljajo dodatna tveganja, ki lahko povzročijo tožbe, odškodninske zahtevke in regulativni nadzor v skladu z zakoni o varstvu podatkov. Nenazadnje so lahko organizacije, ki ne izvajajo ustreznih ukrepov za kibernetsko varnost, odgovorne za malomarnost. Izkazovanje potrebne skrbnosti s proaktivnimi varnostnimi praksami in upoštevanjem panožnih standardov je bistvenega pomena za ublažitev teh tveganj (IACS, 2021).
Regulativna odgovornost
Z uvedbo sodobnih predpisov o varstvu podatkov, kot so GDPR (EU), CCPA (ZDA) in LGPD (Brazilija), se je organizacijska odgovornost za varovanje osebnih podatkov znatno povečala. Podjetja morajo izvajati ustrezne tehnične in organizacijske ukrepe, poročati o zlorabah podatkov v 72 urah, kot to zahteva GDPR, in posameznikom zagotoviti možnost dostopa do svojih osebnih podatkov, njihovega spreminjanja in brisanja.
Pogodbena in medorganizacijska odgovornost
Sodobna podjetja pogosto sodelujejo z več različnimi zunanjimi ponudniki IT, storitev v oblaku ali plačilnih storitev. Vsako takšno razmerje zahteva sporazum o obdelavi podatkov (data processing agreement - DPA) in jasno opredelitev obsega odgovornosti.
Pogodba o obdelavi podatkov, ki je skladna z GDPR, mora vsebovati:
- pojasnilo, kdo je upravljavec podatkov,
- pojasnilo, kdo je obdelovalec podatkov,
- predmet in trajanje obdelave podatkov,
- narava in namen obdelave podatkov,
- vrsta zaupanih osebnih podatkov in kategorije oseb, na katere se ti podatki nanašajo,
- opredelitev obveznosti in pravic upravljavca podatkov,
- izjava obdelovalca, v kateri so navedene njegove obveznosti.
Modeli deljene odgovornosti
V računalništvu v oblaku deluje model deljene odgovornosti, pri katerem si odgovornost za varnost delita ponudnik storitev in naročnik. Ponudnik je odgovoren za fizično varnost podatkovnih centrov, strojne infrastrukture in osnovne programske plasti (npr. posodobitve sistema). Naročnik pa je odgovoren za upravljanje dostopa do sistemov, konfiguriranje varnosti, posodabljanje programske opreme, ki deluje na najetih virih, ter za zavarovanje podatkov, ki se prenašajo in shranjujejo v oblaku. Ta delitev odgovornosti zahteva tesno sodelovanje med obema stranema in natančno razumevanje obsega odgovornosti – kar je pogosto izziv, zlasti v okoljih z več oblaki. Napačne predpostavke o pristojnostih lahko vodijo do varnostnih vrzeli, za katere se nobena stran formalno ne čuti odgovorne. Zato je ključnega pomena pisanje podrobne dokumentacije in uporaba orodij za spremljanje ravni varnosti in skladnosti z ustaljenimi postopki.
Klavzule o odškodnini
Klavzule o odškodnini postajajo vse pogostejše v pogodbah med podjetji, tj. določbe, ki od ene stranke zahtevajo kritje škode, finančnih izgub in pravnih stroškov druge stranke, ki nastanejo zaradi kibernetskih napadov. Takšne klavzule igrajo pomembno vlogo pri obvladovanju pogodbenega tveganja, zlasti v okoljih, kjer si več strank deli odgovornost za skupne sisteme in podatke. Klavzule o odškodnini lahko vključujejo:
- povračilo stroškov, ki nastanejo zaradi regulativnih in sodnih postopkov,
- kritje stroškov obveščanja strank o uhajanju podatkov,
- povračilo stroškov prekinitve poslovanja,
- kritje pogodbenih kazni za končne kupce.
Da bi bile učinkovite, morajo biti natančno oblikovane, navajati morajo konkretne primere, v katerih začnejo veljati, in jasno razdeliti obseg odgovornosti. Pogosto so predmet pogajanj že v fazi sklepanja okvirnega sporazuma ali ponudbe. Za zavarovalnice je prisotnost takšnih klavzul v pogodbah tudi pozitiven signal o zrelosti organizacije pri upravljanju tveganj, kar lahko vpliva na višino premije ali razpoložljivost zavarovalnega kritja.
Kibernetska varnost v pomorskem sektorju
Pomorstvo kot del kritične infrastrukture mora na poseben način upoštevati kibernetske grožnje. Avtomatizacija pristaniških procesov, digitalni navigacijski sistemi, integracija dobavnih verig z rešitvami v oblaku in odvisnost od komunikacije na daljavo izpostavljajo sektor napadom, ki lahko vodijo do:
- izpadov obratovanja pristanišč in ladij,
- motnje v globalni logistiki,
- grožnje za varnost ljudi in okolja.
Politike, namenjene pomorskemu sektorju, pogosto vključujejo razširjeno kritje, ki vključuje:
- motnje v obratovanju pristanišča in plovil,
- kibernetski napadi na sisteme na krovu (npr. ECDIS, AIS, GMDSS),
- prekinitev prenosa podatkov in izguba povezave s sedežem podjetja,
- stroški alternativnih prevoznih ureditev zaradi okvare IT,
- odgovornost do strank in izvajalcev za zamude,
- kritje stroškov inšpekcijskih pregledov in varnostnih revizij po napadu.
Vloga IMO pri urejanju pomorske kibernetske varnosti
Mednarodna pomorska organizacija (IMO) je v odgovor na naraščajoče grožnje razvila smernice za upravljanje kibernetskih tveganj na morju. Od 1. januarja 2021 mora v skladu z resolucijo IMO MSC.428(98) vsaka ladja, za katero velja konvencija SOLAS (vključno s trgovskimi in potniškimi ladjami), dokazati, da upravlja kibernetska tveganja kot del sistema upravljanja varnosti (kodeks ISM). To pomeni, da morajo lastniki in upravljavci ladij:
- prepoznati grožnje in ranljivosti v IT in OT sistemih,
- izvajati preventivne postopke in postopke za odziva na napade,
- usposabljati osebje na področju kibernetske higiene,
- redno testirati varnostne ukrepe in posodabljati sisteme.
Izpolnjevanje teh zahtev postaja vse bolj pogoj za pridobitev kibernetskega zavarovanja za lastnike ladij in ključni element ocen tveganja zavarovalnic.
3.3. Okvir za kibernetsko varnost ISO 27001 in NIST
Sodobne organizacije, ki delujejo v digitalnem okolju, se morajo spopadati s hitro razvijajočimi se kibernetskimi grožnjami. Da bi učinkovito upravljale tveganja in povečale odpornost IT sistemov, se vse več podjetij poslužuje priznanih mednarodnih standardov za upravljanje informacijske varnosti. Dva najpogosteje uporabljena sta ISO/IEC 27001 in NIST Cybersecurity Framework (NIST CSF). Oba pristopa ponujata strukturiran, sistematičen pristop k prepoznavanju groženj, izvajanju zaščitnih ukrepov, odzivu na napade in nenehnemu izboljševanju varnostnih procesov. Čeprav izhajata iz različnih kulturnih in pravnih okolij – ISO 27001 je mednarodni standard, ki ga je razvil ISO, medtem ko NIST CSF izvira iz ameriške vladne institucije – se oba standarda dopolnjujeta in se vse pogosteje uporabljata vzporedno.
ISO/IEC 27001 je certificiran standard, ki se osredotoča na izvajanje in vzdrževanje sistema upravljanja informacijske varnosti (Information Security Management System - ISMS). Vključuje politike, postopke in kontrole, namenjene sistematični in na tveganju temelječi zaščiti informacij. Okvir kibernetske varnosti NIST, zasnovan predvsem za kritično infrastrukturo v Združenih državah Amerike, temelji na petih ključnih funkcijah: identifikacija, zaščita, odkrivanje, odziv, obnovitev. Zaradi svoje prilagodljivosti in modularne strukture je okvir NIST CSF pridobil na priljubljenosti po vsem svetu, vključno z Evropo in Azijo, kot orodje za ocenjevanje zrelosti kibernetske varnosti in dopolnjevanje bolj formalnih standardov, kot je ISO 27001. V naslednjih poglavjih si bomo podrobneje ogledali oba pristopa, njune podobnosti, razlike in uporabnost v določenih panogah, vključno s pomorskim sektorjem.
3.4. ISO 27001: Sistem upravljanja informacijske varnosti (ISMS)
ISO/IEC 27001 je mednarodno priznan standard za sisteme upravljanja informacijske varnosti (ISMS). Zagotavlja strukturiran okvir za organizacije za vzpostavitev, izvajanje, vzdrževanje in nenehno izboljševanje upravljanja informacijske varnosti. Standard velja za vse vrste organizacij, vključno s pomorskimi podjetji, za zaščito občutljivih informacij pred kibernetskimi grožnjami.
Standard ISO 27001 je na voljo na spletni strani https://www.iso.org/standard/27001
Ključni elementi standarda ISO/IEC 27001
Struktura standarda ISO 27001 je sestavljena iz dveh delov:
- Točke 1–10: Splošne zahteve za ISMS,
- Priloga A: Nabor 114 varnostnih kontrol, razvrščenih v 14 domen.
Temeljne določbe standarda ISO 27001:
- Področje uporabe (klavzula 1) – določa uporabnost ISMS,
- Normativne reference (točka 2) – navaja podporne dokumente,
- Izrazi in definicije (klavzula 3) – določa definicije ključnih izrazov,
- Kontekst organizacije (klavzula 4) – opredeljuje notranja in zunanja varnostna tveganja,
- Vodenje (klavzula 5) – opredeljuje odgovornosti najvišjega vodstva,
- Načrtovanje (klavzula 6) – določa cilje upravljanja tveganj in varnosti,
- Podpora (7. člen) – zagotavlja potrebne vire, usposabljanje in dokumentacijo,
- Delovanje (klavzula 8) – izvajanje varnostnih kontrol in ukrepov za obvladovanje tveganj,
- Vrednotenje uspešnosti (klavzula 9) – spremlja, meri in revidira učinkovitost ISMS,
- Izboljšave (klavzula 10) – zagotavlja stalne posodobitve in izboljšave ISMS.
Ključni varnostni mehanizmi (Priloga A)
ISO 27001 vključuje 114 varnostnih kontrol, organiziranih v 14 domen:
- Politike informacijske varnosti – določa varnostne politike in smernice,
- Organizacija informacijske varnosti – opredeljuje odgovornosti in vloge,
- Varnost človeških virov – zagotavlja varnost osebja pred, med in po zaposlitvi,
- Upravljanje sredstev – ščiti ključna sredstva, kot so podatki, strojna oprema in intelektualna lastnina,
- Nadzor dostopa – izvaja mehanizme dostopa in preverjanja pristnosti na podlagi vlog,
- Kriptografija – zaščita občutljivih informacij z uporabo tehnik šifriranja,
- Fizična in okoljska varnost – ščiti fizično infrastrukturo pred nepooblaščenim dostopom,
- Varnost poslovanja – upravlja varnost IT sistemov, omrežij in procesov,
- Varnost komunikacij – zaščita prenosa informacij prek omrežij,
- Pridobitev, razvoj in vzdrževanje sistema – zagotavlja varnost v življenjskem ciklu programske in strojne opreme,
- Odnosi z dobavitelji – določa zahteve glede kibernetske varnosti za dobavitelje,
- Upravljanje napadov informacijske varnosti – razvija načrt za odkrivanje in odziv na kibernetske grožnje,
- Upravljanje neprekinjenega poslovanja – zagotavlja odpornost proti motnjam in kibernetskim napadom,
- Skladnost – usklajenost z zakonskimi, regulativnimi in pogodbenimi varnostnimi obveznostmi.
Smernice za izvajanje standarda ISO 27001
1.Določite obseg
- Prepoznajte sredstva, sisteme in procese, ki potrebujejo zaščito
- Zagotovite vključitev pomorskih IT in operativnih tehnološko-tehnoloških (OT) sistemov, kot so navigacija ladij, upravljanje tovora in pristaniška IT-infrastruktura
2.Izvedite oceno tveganja
- Uporabite ISO 27005 ali drugo metodologijo za oceno tveganja
- Prepoznajte grožnje, kot so ponarejanje GPS-a, napadi izsiljevalske programske opreme, notranje grožnje ali ranljivosti interneta stvari v pristaniških sistemih
3.Izdelajte načrt za obravnavo tveganj
- Določite, kako ublažiti, sprejeti, prenesti ali se izogniti tveganjem kibernetske varnosti
- Po potrebi izvedite varnostne kontrole iz Priloge A
4.Vzpostavitev politik informacijske varnosti
- Izdelajte in uvedite politike o varstvu podatkov, nadzoru dostopa in usposabljanju za kibernetsko varnost
5.Izvedite varnostne kontrole
- Uvedite požarne zidove, sisteme za zaznavanje vdorov (IDS), varnost končnih točk in šifriranje za ladijske in pristaniške IT sisteme
- Uporabite večnivojsko overjanje (MFA) in dostop z najmanjšimi privilegiji za kritične sisteme
6.Usposabljanje in ozaveščanje zaposlenih
- Redno izvajajte usposabljanja o ozaveščenosti o kibernetski varnosti za ladijske posadke, upravljavce pristanišč in IT-osebje
- Izobražujte osebje o grožnjah lažnega predstavljanja, socialnega inženiringa in zlonamerne programske opreme
7.Razvoj načrta za odziv na napade
- Oblikujte načrt za odziv na kibernetske napade (CSIRP) za obvladovanje varnostnih zlorab
- Vzpostaviti protokol za poročanje o kibernetskih napadih regulativnim organom, kot so IMO, obalna straža ZDA, direktiva EU NIS2
8.Spremljanje in merjenje varnostne učinkovitosti
- Izvajajte stalno spremljanje omrežij in sistemov za odkrivanje anomalij
- Izvajanje testiranja penetracije in ocen ranljivosti na ladijskih IT in OT sistemih
9.Izvajanje notranjih in zunanjih revizij
- Redno izvajajte revizije ISMS za preverjanje skladnosti z ISO 27001
- Sodelujte s certificiranimi revizorji pri pripravi na uradni certifikat ISO 27001
10.Nenehno izboljšujte ISMS
- Posodobite politike kibernetske varnosti na podlagi novih groženj, regulativnih sprememb in varnostnih zlorab
Prednosti standarda ISO 27001 na področju pomorske kibernetske varnosti
1.Skladnost s predpisi o pomorskem kibernetskem varnostnem sistemu
- Pomaga pri izpolnjevanju zahtev IMO MSC.428(98) za obvladovanje kibernetskih tveganj v sistemih za upravljanje varnosti (SMS)
- Usklajen s smernicami ameriške obalne straže (USCG) NVIC 01-20 o pomorski kibernetski varnosti
- Podpira skladnost pristaniških oblasti in ladjarskih družb z direktivo EU NIS2
2.Zaščita pred kibernetskimi grožnjami
- Preprečuje kibernetske napade, usmerjene v navigacijske sisteme, upravljanje tovora, pristaniška IT omrežja in naprave interneta stvari na krovu
- Zmanjša tveganje za zlorabo podatkov, izsiljevalsko programsko opremo, ponarejanje GPS-a in poskuse vdora
3.Izboljšan odziv na napade in neprekinjeno poslovanje
- Zagotavlja hitro okrevanje po kibernetskih napadih z načrti za obnovo po katastrofi in varnimi varnostnimi kopijami
- Izboljša odpornost proti napadom za zavrnitev storitve (DoS) na pomorsko IT infrastrukturo
4.Krepitev varnosti dobavne verige
- Zagotavlja, da zunanji izvajalci upoštevajo dobre prakse kibernetske varnosti
- Zmanjšuje tveganje širjenja kibernetskih napadov po svetovnih pomorskih dobavnih verigah
Standard ISO/IEC 27001 zagotavlja strukturiran pristop za zaščito pomorskih IT in OT sistemov pred kibernetskimi grožnjami. Izvajanje standarda ISO 27001 v pomorskem sektorju krepi skladnost s predpisi IMO, USCG in EU, povečuje kibernetsko odpornost in ščiti pred operativnimi motnjami. Z upoštevanjem pristopa »prepoznaj, zaščiti, odkrij, odgovori in obnovi« lahko pomorske organizacije zagotovijo robustno držo na področju kibernetske varnosti v vse bolj digitalizirani panogi.
3.5. Okvir kibernetske varnosti NIST
Okvir kibernetske varnosti (Cybersecurity Framework - CSF) Nacionalnega inštituta za standarde in tehnologijo (National Institute of Standards and Technology - NIST) je široko sprejeta smernica, namenjena pomoči organizacijam pri izboljšanju njihove kibernetske varnosti. Okvir NIST CSF, ki je bil prvotno razvit leta 2014 in revidiran leta 2018, zagotavlja strukturiran, na tveganju temelječ pristop k upravljanju kibernetskih groženj v različnih panogah, vključno s pomorsko kibernetsko varnostjo. Okvir je še posebej pomemben za pomorski sektor, kjer vse večja digitalizacija izpostavlja plovila, pristanišča in dobavne verige pomembnim kibernetskim grožnjam.
Ključne komponente okvira NIST za kibernetsko varnost
NIST CSF je sestavljen iz treh ključnih komponent:
- Jedro okvira – niz dejavnosti kibernetske varnosti, želeni rezultati in reference v petih glavnih funkcijah.
- Stopnje izvajanja – smernice, ki organizacijam pomagajo določiti njihovo trenutno zrelost kibernetske varnosti in kako jo lahko izboljšajo.
- Profili – Prilagoditev okvira za usklajenost s specifičnimi potrebami organizacije glede upravljanja tveganj.
Pet ključnih funkcij NIST CSF
Okvir je razdeljen na pet medsebojno povezanih funkcij: prepoznavanje, zaščita, odkrivanje, odziv in okrevanje. Te kategorije zagotavljajo strateški in operativni vodnik za učinkovito upravljanje tveganj kibernetske varnosti.
1.Prepoznavanje – ta funkcija pomaga organizacijam razumeti kibernetska tveganja, povezana s sistemi, ljudmi, sredstvi, podatki in zmogljivostmi. V pomorskem sektorju to vključuje:
- Prepoznavanje kritične pomorske infrastrukture, kot so ladijski nadzorni sistemi, GPS navigacija in sistemi za upravljanje pristanišč.
- Izvajanje ocen tveganja za odkrivanje ranljivosti v digitalnih in komunikacijskih omrežjih.
- Izvajanje strategij za upravljanje premoženja in obvladovanje tveganj v dobavni verigi za zagotavljanje kibernetske varnosti v vseh pomorskih operacijah.
2.Zaščita – vključuje izvajanje zaščitnih ukrepov za zagotovitev varnega delovanja kritičnih pomorskih sistemov. Ključne zaščite vključujejo:
- Nadzor dostopa: Izvajanje večnivojske avtentikacije (MFA) in nadzora dostopa na podlagi vlog (RBAC) za IT sisteme plovil in pristanišč.
- Varnost podatkov: Šifriranje občutljivih operativnih podatkov, kot so tovorni manifesti in ladijski dnevniki.
- Vzdrževalna in zaščitna tehnologija: Redno posodabljanje popravkov ladijskih in pristaniških IT sistemov za preprečevanje izkoriščanja s strani kibernetskih kriminalcev.
- Usposabljanje in ozaveščanje osebja: Usposabljanje članov posadke in osebja za prepoznavanje napadov lažnega predstavljanja in izvajanje najboljših praks kibernetske varnosti.
3.Zaznavanje – osredotoča se na prepoznavanje kibernetskih groženj v realnem času. Za pomorsko kibernetsko varnost to vključuje:
- Zaznavanje anomalij: Namestitev sistemov za zaznavanje in preprečevanje vdorov (IDS/IPS) za spremljanje prometa v omrežju plovil zaradi nenavadnih dejavnosti.
- Neprekinjeno spremljanje: Uporaba analitike v realnem času za odkrivanje kibernetskih varnostnih napadov, kot je nepooblaščen dostop do navigacijskih sistemov.
- Beleženje varnostnih dogodkov: Zagotavljanje, da upravljavci ladij in pristaniški organi vodijo dnevnike revizij za forenzično analizo kibernetskih napadov.
4.Odziv – zagotavlja, da imajo organizacije načrt za omejevanje in ublažitev kibernetskih napadov. Ta funkcija vključuje:
- Načrtovanje odziva na napade: Vzpostavitev protokolov odziva na napade izsiljevalske programske opreme, napade ponarejanja GPS-a ali kršitve sistema pristanišč.
- Komunikacijski protokoli: Zagotavljanje učinkovite komunikacije z deležniki, vključno z lastniki ladij, zavarovalnicami in regulativnimi organi, med napadom.
- Skladnost s pravnimi in regulativnimi predpisi: Poročanje o kibernetskih napadih v skladu s predpisi o pomorski kibernetski varnosti, vrstica IMO MSC.428(98), in ameriška obalna straža NVIC 01-20.
- Strategije za ublažitev: Izolacija ogroženih sistemov za preprečevanje širjenja zlonamerne programske opreme po medsebojno povezanih omrežjih.
5.Obnova – zagotavlja, da lahko organizacije po kibernetskem napadu hitro obnovijo delovanje. Pomorske organizacije morajo izvajati:
- Načrtovanje okrevanja: Vzpostavitev protokolov za varnostno kopiranje in obnovo po nesreči za obnovitev prizadetih ladijskih sistemov in delovanja pristanišč.
- Nenehno izboljševanje: Izvajanje analiz po napadu za preprečevanje prihodnjih kibernetskih napadov.
- Upravljanje odnosov z javnostmi: Odpravljanje škode ugledu, ki je posledica zlorabe kibernetske varnosti, s pregledno komunikacijo.
Stopnje izvajanja NIST
NIST CSF opredeljuje štiri izvedbene stopnje, ki predstavljajo raven zrelosti kibernetske varnosti v organizaciji:
1. stopnja (delno): Organizacije nimajo formalnih praks kibernetske varnosti in se na grožnje odzivajo reaktivno.
2. stopnja (obveščenost o tveganjih): Upravljanje tveganj na področju kibernetske varnosti obstaja, vendar še ni integrirano v vse operacije.
3. stopnja (ponovljivo): Organizacije imajo standardizirane procese kibernetske varnosti in redno pregledujejo politike.
4. stopnja (prilagodljivo): Organizacije kažejo proaktiven pristop z nenehnimi izboljšavami kibernetske varnosti
Za pomorske organizacije je prehod s 1. na 3. ali 4. stopnjo ključnega pomena za zagotavljanje varnosti plovil, pristaniških objektov in sistemov za upravljanje tovora.
NIST CSF na področju pomorske kibernetske varnosti
1.Skladnost s predpisi – okvir NIST za kibernetsko varnost je usklajen z več ključnimi predpisi o pomorski kibernetski varnosti, vključno z:
- IMO MSC.428(98): Zahteva upravljanje kibernetskih tveganj v sistemih za upravljanje pomorske varnosti (SMS).
- Obalna straža ZDA NVIC 01-20: Zagotavlja smernice za obvladovanje tveganj kibernetske varnosti v pomorskem sektorju.
- Direktiva EU NIS2: Razširja zahteve glede kibernetske varnosti za bistvene sektorje, vključno s pomorskim prometom.
2.Zaščita ladijskih sistemov
- Ladje se zanašajo na digitalna navigacijska orodja, kot so GPS, ECDIS (elektronski navigacijski sistem za prikaz in informacije) in AIS (sistem za samodejno identifikacijo). NIST CSF pomaga preprečevati kibernetske napade, kot sta motenje in lažno prikazovanje signalov GPS.
- Sisteme za nadzor motorja in tovora lahko ogrozijo kibernetski napadi; izvajanje ukrepov za prepoznavanje in zaščito lahko prepreči nepooblaščen dostop
3.Izboljšanje varnosti pristanišč
- Delovanje pristanišč je odvisno od žerjavov, povezanih z internetom stvari, sledenja kontejnerjem in avtomatiziranih vrat. Funkciji zaznavanja in odziva NIST-a pomagata ublažiti grožnje za te kritične infrastrukture.
- Ocene kibernetskih tveganj v okviru funkcije Prepoznavanje pomagajo pristaniškim organom pri odkrivanju ranljivosti in izvajanju zaščitnih ukrepov.
Izzivi pri izvajanju NIST CSF v pomorskem poslovanju
Čeprav NIST CSF zagotavlja strukturiran pristop h kibernetski varnosti, vendar več različnih izzivov preprečuje njegovo popolno uporabo v praksi:
- Zastareli sistemi: Številne ladje uporabljajo zastarele IT in OT sisteme, ki jih je težko zavarovati.
- Pomanjkanje ozaveščenosti o kibernetski varnosti: Člani posadke in osebje pristanišča morda niso usposobljeni za kibernetske grožnje.
- Visoki stroški izvajanja kibernetske varnosti: Nadgradnja pomorske infrastrukture za kibernetsko varnost zahteva znatne naložbe.
- Kompleksne globalne dobavne verige: Zagotavljanje kibernetske varnosti v medsebojno povezanih pomorskih omrežjih je izziv zaradi številnih deležnikov.
Če povzamemo, okvir NIST za kibernetsko varnost služi kot robusten model za izboljšanje kibernetske varnosti v pomorskem sektorju. Z izvajanjem funkcij prepoznavanja, zaščite, odkrivanja, odziva in obnavljanja lahko upravljavci ladij, pristaniške oblasti in deležniki v dobavni verigi učinkovito ublažijo kibernetska tveganja. Glede na naraščajoče kibernetske grožnje v pomorskem poslovanju sprejetje okvira NIST CSF ni več neobvezno, temveč bistveno za zagotavljanje varnih in zaščitenih svetovnih ladijskih operacij.
4. GDPR EU in njen vpliv na varstvo podatkov v pomorstvu
Pomorstvo vse bolj postaja digitalni ekosistem, kjer se ladje, pristanišča in logistične verige močno zanašajo na medsebojno povezane sisteme za komunikacijo, navigacijo in upravljanje podatkov. V tem kontekstu je Splošna uredba Evropske unije o varstvu podatkov (EU GDPR), ki velja od 25. maja 2018, uvedla stroge zahteve glede varstva podatkov, ki pomembno vplivajo na to, kako pomorske organizacije zbirajo, obdelujejo in shranjujejo osebne podatke.
Ker pomorske operacije prek mednarodnih meja vključujejo kompleksno izmenjavo podatkov, od ladijskih manifestov posadke do sistemov za nadzor pristanišč, skladnost z GDPR ni zgolj pravna obveznost, temveč ključni del strategije kibernetske varnosti in obvladovanja tveganj.
Področje uporabe GDPR v pomorskem kontekstu
GDPR velja za vse organizacije – ne glede na to, ali imajo sedež v EU ali ne – ki obdelujejo osebne podatke državljanov ali prebivalcev EU. Zaradi tega ekstrateritorialnega področja uporabe je GDPR pomemben za skoraj vse akterje v svetovni pomorski dobavni verigi, kar vključuje:
- lastnike in upravljavce ladij s plovili pod zastavo EU,
- ladijske družbe, ki prevažajo državljane ali blago EU,
- logistična in prevozna podjetja, ki obdelujejo transakcije, povezane z EU,
- ponudnike pomorske IT in satelitske komunikacije, ki služijo strankam iz EU.
Ključne definicije:
- Osebni podatki: so vsi podatki, ki se nanašajo na določljivo osebo – ime, številka osebne izkaznice, podatki o lokaciji itd.,
- Obdelava: je vsaka operacija, ki jo izvajalec izvaja v zvezi z osebnimi podatki (zbiranje, shranjevanje, uporaba, brisanje itd.).
Kategorije podatkov v pomorskih operacijah
V pomorstvu se rutinsko obdeluje širok nabor osebnih podatkov, vključno z:
- podatki o posadki: zaposlitvene evidence, zdravstveni podatki, podatki za nadzor dostopa,
- podatki o potnikih: podatki o rezervaciji, številke potnih listov, podatki o plačilu,
- podatki o pristaniščih in terminalih: video nadzor (CCTV), registracije vozil, dnevniki obiskovalcev,
- podatki interneta stvari: nosljive naprave na posadki, spremljanje zdravja na ladji, geolokacija osebja,
- metapodatki komunikacije: e-pošta, dnevniki SATCOM, glasovni posnetki.
Ti podatki se lahko shranjujejo na ladjah, prenašajo prek satelita na sedeže podjetja ali delijo s carinskimi in imigracijskimi agencijami.
Pravne podlage za obdelavo osebnih podatkov
V skladu s 6. členom GDPR morajo pomorske organizacije za vsako dejavnost obdelave podatkov vzpostaviti eno ali več pravnih podlag. Med pogoste pravne podlage spadajo:
- pogodbena nujnost (npr. pogodbe o zaposlitvi za posadko),
- pravna obveznost (npr. pristaniški organi zbirajo podatke za carino),
- življenjski interesi (npr. nujne medicinske pomoči na krovu),
- soglasje (npr. trženjske storitve, ki se ponujajo potnikom na križarkah),
- zakoniti interesi (npr. notranje preiskave).
Če ni vzpostavljene zakonite pravne podlage, je obdelava podatkov nezakonita, tudi če je nenamerna.
Pravice posameznika, na katerega se nanašajo osebni podatki, in s tem povezane obveznosti
Pomorski operaterji morajo spoštovati pravice posameznikov, na katere se nanašajo osebni podatki. Te obveznosti vključujejo:
- Pravica do dostopa – posadka ali potniki lahko zahtevajo dostop do svojih osebnih podatkov.
- Pravica do popravka – napake v osebnih podatkih je treba popraviti.
- Pravica do izbrisa („pravica do pozabe“) – podatke je treba izbrisati, razen če obstaja zakoniti razlog za njihovo hrambo.
- Pravica do omejitve obdelave – obdelavo podatkov bo morda treba začasno ustaviti.
- Pravica do prenosljivosti podatkov – posamezniki lahko zahtevajo svoje podatke v enotni obliki.
- Pravica do ugovora – posamezniki lahko ugovarjajo obdelavi podatkov za neposredno trženje ali profiliranje.
Lastniki in upravljavci ladij morajo biti pripravljeni odgovoriti na takšne zahteve v enem mesecu, tudi ko so plovila v mednarodnih vodah.
Ocene učinka na varstvo podatkov (DPIA)
GDPR nalaga oceno učinka DPIA (Data Protection Impact Assessments), kadar je verjetno, da bodo postopki obdelave povzročili velika tveganja za pravice in svoboščine posameznikov. Najbolj pogosti pomorski scenariji, v katerih so DPIA potrebne:
- uporaba videonadzora in biometričnega dostopa na ladjah in v pristaniščih,
- spremljanje zdravja posadke z nosljivimi napravami,
- geolokacija osebja v realnem času prek satelitskih sistemov,
- obsežno avtomatizirano odločanje (npr. dodeljevanje posadk s pomočjo umetne inteligence).
DPIA ocenjuje tveganja, ukrepe za ublažitev in korake za zagotavljanje skladnosti ter mora biti opravljena pred začetkom obdelave.
Zahteve za obveščanje o zlorabah osebnih podatkov
V skladu s 33. in 34. členom GDPR:
- Zloraba varstva osebnih podatkov je treba prijaviti nadzornemu organu v 72 urah po odkritju.
- Če zloraba predstavlja veliko tveganje za posameznike, jih je treba o tem nemudoma obvestiti.
Pomorske organizacije morajo razviti robustne načrte za odziv na napade, ki upoštevajo izzive povezljivosti na morju, časovne razlike in omejitve satelitske komunikacije.
Tehnični in organizacijski ukrepi (Technical and Organizational Measures - TOM)
GDPR od pomorskih podjetij zahteva, da izvajajo ustrezne tehnične in organizacijske varnostne ukrepe, ki med drugim vključujejo:
- šifriranje občutljivih podatkov v mirovanju in med prenosom (npr. prek satelitskih povezav).
- psevdonimizacija in anonimizacija, kjer je to primerno,
- nadzor dostopa, kot je RBAC (Role-Based Access Control) na ladijskih sistemih,
- požarni zidovi in sistemi za zaznavanje vdorov (IDS) v omrežjih plovil,
- redni pregledi ranljivosti in varnostni pregledi,
- usposabljanje za ozaveščanje o kibernetskem ozadju za posadko in pristaniško osebje,
- strategije za minimizacijo podatkov za omejitev nepotrebnega zbiranja podatkov.
Te morajo biti dokumentirane v sistemu upravljanja informacijske varnosti (ISMS) organizacije in jih je treba redno pregledovati.
Čezmejni prenosi podatkov
Zaradi globalne narave ladijskega prometa se osebni podatki pogosto prenašajo izven EU – na primer od evropske pristaniške uprave k lastniku ladje v Singapurju. GDPR dovoljuje takšne prenose le pod določenimi pogoji:
- Na podlagi odločitve o ustreznosti (npr. ali ima država prejemnica ustrezne zakone o zaščiti).
- Na podlagi standardne pogodbene klavzule (Standard Contractual Clauses - SCC) ali zavezujoča poslovna pravila (Binding Corporate Rules - BCR).
- Na podlagi izrecne privolitev posameznika, na katerega se nanašajo osebni podatki (v praksi se to redko uporablja).
Neuporaba ustreznih zaščitnih ukrepov lahko povzroči hude kazni.
Izzivi GDPRja, specifični za pomorsko področje
- Satelitska in infrastruktura v oblaku – podatki pogosto prehajajo prek satelitskih povezav in sistemov v oblaku. Pomorske organizacije morajo:
- zagotovite šifriranje prek povezav SATCOM,
- preverjati ponudnike storitev v oblaku glede skladnosti z GDPR (npr. Azure, AWS Marine Solutions).
- Mobilna delovna sila – zaradi prehodne narave pomorskih posadk je preverjanje identitete in nadzor dostopa do podatkov bolj zapleten. GDPR zahteva močno preverjanje pristnosti in načela najmanjših privilegijev.
- Zunanji ponudniki – podizvajalci in ponudniki tehnologije pogosto obdelujejo osebne podatke v imenu lastnikov ladij. Pomorske organizacije morajo:
- uporabiti sporazume o obdelavi osebnih podatkov (DPA),
- izvesti ocene tveganja zunanjih izvajalcev.
Globe in uveljavljanje škode
Kršitve GDPR lahko povzročijo globe v višini:
- do 10 milijonov EUR ali 2 % letnega svetovnega prometa (za postopkovne kršitve),
- do 20 milijonov EUR ali 4 % letnega svetovnega prometa (za resne kršitve, kot so zlorabe varnosti podatkov).
Več pomorskih organizacij – vključno s križarkami in logističnimi podjetji – se je že soočilo s preiskavami zaradi zlorabe osebnih podatkov potnikov ali zaposlenih.
GDPR in integracija pomorske kibernetske varnosti
Ključni vidik skladnosti z GDPR je varnost podatkov, ki je neposredno usklajena z okviri kibernetske varnosti, kot so:
- okvir kibernetske varnosti NIST – Usklajen s členom 32 GDPR (varnost obdelave),
- ISO/IEC 27001 – pogosto se uporablja za prikaz varnostne drže, skladne z GPDR,
- IMO MSC-FAL.1/Circ.3 – smernice IMO za obvladovanje kibernetskih tveganj na morju.
Enotna strategija, ki obravnava tako zasebnost podatkov kot kibernetsko varnost, je bistvenega pomena.
Zaključek
Vpliv GDPR EU na varstvo podatkov v pomorstvu je velik in se razteza na vse plasti digitalnih operacij v pomorstvu. Od sistemov na krovu do nadzora pristanišč in od podatkov o zdravju posadke do logistike v oblaku GDPR nalaga, da so podatki zaščiteni, zakonito obdelani in varni.
Za deležnike v pomorstvu skladnost z GDPR ne pomeni le izogibanja globam, temveč ohranjanja zaupanja, zagotavljanja operativne kontinuitete in krepitve odpornosti v digitalizirani in medsebojno povezani panogi. Ker se globalno izvrševanje predpisov vse bolj krepi in se kibernetske grožnje razvijajo, je treba pripravljenost na GDPR vključiti v širše strategije kibernetske varnosti.
5. Upravljanje kibernetskih tveganj in sistem upravljanja varnosti (SMS)
Upravljanje kibernetskih tveganj bi moralo biti sestavni del sistema za upravljanje varnosti (Safety Management System - SMS) plovila, ki zagotavlja operativno varnost in zaščito.
Ker pomorstvo postaja vse bolj digitalizirano, kibernetske grožnje niso več abstraktne skrbi, temveč oprijemljiva, operativna tveganja. Od napadov z izsiljevalsko programsko opremo na ladijske linije do ponarejanja GPS-a na plovilih, lahko kibernetski napadi motijo navigacijo, tovorne operacije in varnostno kritične sisteme. Za obravnavo teh tveganj morajo deležniki v pomorstvu vključiti upravljanje kibernetskih tveganj v svoj širši sistem upravljanja varnosti (SMS), kot to zahtevajo mednarodni predpisi, vključno z resolucijo IMO MSC.428(98).
5.1. Ozadje: Kodeks ISM in SMS
Mednarodni kodeks za upravljanje varnosti (International Safety Management - ISM), ki ga je razvila Mednarodna pomorska organizacija (IMO), nalaga, da vsa plovila vzdržujejo sistem upravljanja varnosti (SMS), strukturiran in dokumentiran sistem za zagotavljanje varnega delovanja in varstva okolja.
Skladen SMS običajno vključuje postopke za:
- Varno upravljanje ladje
- Pripravljenost na izredne razmere
- Vzdrževanje ladje in opreme
- Poročanje in analiziranje nesreč in neskladnosti
- Pregled vodstva in nenehno izboljševanje
IMO MSC.428(98) izrecno navaja, da je treba kibernetska tveganja obravnavati kot del SMS, pri čemer je treba celotno izvajanje izvesti najkasneje do prve revizije dokumenta o skladnosti (Document of Compliance - DOC) plovila po 1. januarju 2021.
5.2. Kibernetsko tveganje v pomorskem kontekstu
Kibernetsko tveganje v pomorskih operacijah se nanaša na grožnje naslednjim sistemom:
- navigacija (npr. ECDIS, GNSS),
- pogon in krmiljenje strojev,
- sistem za upravljanje tovora,
- komunikacijski sistem (npr. SATCOM, GMDSS),
- sistem za administracijo in za dobro počutje posadke (npr. plače, osebne naprave).
Kibernetske grožnje so lahko naslednje:
- zlonamerna programska oprema in izsiljevalska programska oprema,
- lažno predstavljanje in lažno predstavljanje s kopijo,
- ponarejanje in motenje GPS signala,
- nepooblaščen dostop do operacijskih sistemov,
- zlorabe podatkov, ki vplivajo na podatke posadke in potnikov.
5.3. Vključevanje kibernetskih tveganj v SMS
Integracija kibernetskega tveganja v sistem upravljanja varnosti (SMS) vključuje vgradnjo kibernetske varnosti v obstoječo strukturo in kulturo upravljanja varnosti in tveganj. Postopek se dobro ujema z modelom PDCA- Plan-Do-Check-Act (Načrtuj-Izvedi-Preveri-Ukrepaj), ki se uporablja v sistemih ISM.
Načrt: Prepoznavanje in ocena kibernetskih tveganj
- Ocena tveganja: Izvedite celovito oceno kibernetskega tveganja za sisteme na krovu in na kopnem.
- Popis sredstev: Popis vseh IT in OT sistemov, vključno z vmesniki med njimi (npr. ECDIS, povezan z lokalnim omrežjem z dostopom do interneta).
- Modeliranje groženj: Prepoznavanje groženj (npr. zlonamerne programske opreme prek USB-ključkov, oddaljenih napadov) in povezanih ranljivosti.
- Analiza vpliva: Ocenite, kako bi kibernetski dogodek lahko vplival na varnost, navigacijo ali tovor.
Orodja, kot sta FMECA - Failure Mode, Effects, and Critically Analysis (napaka, učinki in kritična analiza) ali analiza BowTie, se uporabljajo za vizualizacijo potencialnih poti kibernetskih groženj.
Izvajajte nadzor kibernetske varnosti
- Tehnični nadzor:
- segmentacija omrežja (npr. izolacija OT od IT omrežij),
- nadzor dostopa in preverjanje pristnosti (npr. MFA),
- urniki upravljanja popravkov za programsko opremo na ladji,
- rešitve za protivirusno zaščito in zaščito končnih točk,
- šifriranje podatkov in varne varnostne kopije (zlasti dnevnikov in navigacijskih podatkov).
- Organizacijske kontrole:
- programi usposabljanja posadke in programi kibernetske higiene,
- pravilniki o omejenih USB-ključih in izmenljivih medijih,
- jasne smernice poročanja o kibernetskih napadih,
- protokoli kibernetske varnosti, vgrajeni v načrtovanje potovanj in postopke postanka v pristaniščih.
Preverite: Spremljajte in revidirajte kibernetske ukrepe
- Spremljanje uspešnosti: Uporabite ključne kazalnike uspešnosti (key performance indicators - KPI), kot je število blokiranih poskusov vdorov ali število opravljenih simulacij lažnega predstavljanja.
- Notranje revizije: V redne revizije SMS vključite kontrole kibernetske varnosti.
- Pregled dnevnika: Redno pregledujte dnevnike dostopa, opozorila IDS in sistemske dnevnike za morebitne anomalije.
- Preverjajte ranljivosti: Izvajajte redne preglede sistemov na krovu in s kopnim povezanih sistemov.
Učinkovitost kibernetskih kontrol je treba preveriti med notranjimi revizijami ISM in vodstvenimi pregledi.
Ukrepajte: Odziv na napade in izboljšave postopka
- Načrt za odziv na napade (Incident Response Plan - IRP): Zagotovite, da so kibernetski napadi del načrta za pripravljenost na izredne razmere SMS. To vključuje jasne vloge, poti eskalacije in komunikacijske predloge.
- Vaje in treningi: V vaje vključite kibernetske scenarije (npr. izpad ECDIS zaradi zlonamerne programske opreme).
- Korektivni ukrepi: Po vsakem napadu ali skorajšnjem dogodku izvedite analizo vzroka in po potrebi posodobite nadzorne ukrepe.
- Nenehno izboljševanje: Redno pregledujte in izboljšujte ukrepe kibernetske varnosti na podlagi pridobljenih izkušenj in novih groženj.
5.4. Usklajevanje predpisov in smernice
Integracijo kibernetskih tveganj v SMS podpirajo mednarodni in nacionalni predpisi.
- IMO MSC.428(98)
- Določa, da je treba kibernetsko tveganje obravnavati v SMS.
- Pušča fleksibilnost pri izvajanju, vendar poudarja pristope, ki temeljijo na tveganju.
- Smernice IMO o upravljanju kibernetskih tveganj na morju (MSC-FAL.1/Circ.3):
- Zagotavlja načela na visoki ravni: upravljanje tveganj, vloge in odgovornosti, nenehno izboljševanje, ozaveščenost osebja.
- Ameriška obalna straža NVIC 01-20:
- Ponuja podrobnejša, predpisuje navodila o upravljanju kibernetskih tveganj.
- Spodbuja integracijo z NIST CSF.
- IACS UR E26 in E27
- Zahteva kibernetsko odpornost pri novih zasnovah in opremi plovil.
5.5. Kibernetska varnost kot varnostno vprašanje
Za razliko od tradicionalne IT-varnosti se pomorska kibernetska varnost prepleta s fizično varnostjo. Kibernetski napad ima namreč lahko naslednje posledice:
- avtopilotski sistem bi lahko ladjo prizemljil,
- sistem za nadzor balastnih naprav lahko povzroči nestabilnost ali onesnaženje,
- nadzor temperature tovora lahko pokvari pokvarljivo blago ali povzroči nevarnost eksplozije.
Kibernetsko tveganje je torej več kot le skrb za neprekinjeno poslovanje – gre za varnostno kritično vprašanje, ki zahteva enako pozornost kot katera koli druga nevarnost v sistemu upravljanja varnosti.
5.6. Tehnični primeri dobre prakse
- Ločene cone: Ustvarite DMZ (demilitarized zone – type of subnetwork) med IT (poslovnimi) in OT (operativnimi) sistemi.
- Varen oddaljeni dostop: Za oddaljeni dostop do ladje uporabite VPN-je z močno avtentikacijo.
- Aplikacije na belem seznamu: Omejite programsko opremo, ki se lahko izvaja v navigacijskih sistemih.
- Dnevniki, ki jih ni možno spreminjati: Shranjevanje dnevnikov nadzora v formatih za enkratno pisanje/večkratno branje.
- Nadzor satelitskih povezav: Spremljajte in omejujte porabo pasovne širine, da preprečite komunikacijo z zlonamerno programsko opremo prek sistema ukazovanja in nadzora.
5.7. Izzivi pri izvajanju
- Zastareli sistemi: Starejša plovila morda niso združljiva s sodobnimi kontrolami kibernetske varnosti.
- Omejena pasovna širina: Oddaljeno spremljanje in nameščanje popravkov prek satelitskih povezav je lahko počasno ali drago.
- Menjava posadke: Pogoste menjave posadke lahko vodijo do nedoslednih kibernetskih praks.
- Proračunske omejitve: Manjši operaterji morda nimajo dovolj sredstev za popolno izvajanje tehničnih kontrol.
Te je treba obravnavati s strategijami prednostnega razvrščanja na podlagi tveganja in postopnega izvajanja.
Upravljanje kibernetskih tveganj je sestavni del pomorske varnosti. Z vključevanjem kibernetske varnosti v sistem upravljanja varnosti (SMS) lahko pomorske organizacije zaščitijo ne le podatke in infrastrukturo, temveč tudi človeška življenja in morsko okolje. Z usklajevanjem s smernicami IMO in uporabo okvirov, kot je NIST CSF, lahko operaterji zgradijo odporne in odzivne sisteme, ki izpolnjujejo tako regulativne kot operativne potrebe. Kibernetska varnost ni več neobvezna, temveč je temeljni steber varnih in sodobnih pomorskih operacij.
6. Študija primera: Lekcije o skladnosti
Kibernetski napad NotPetya na Maersk leta 2017 (Maersk, 2018) je močan opomin na ranljivosti v pomorstvu. Napad je izkoristil nepopravljene sisteme, kar je poudarilo potrebo po pravočasnih posodobitvah programske opreme. Posledično je Maersk utrpel obsežne motnje v delovanju, njegova IT infrastruktura pa je postala nedelujoča, izgube so bile ocenjene na 300 milijonov dolarjev. Ključni dejavnik, ki je situacijo še poslabšal, je bila pomanjkanje segmentacije omrežja, zaradi česar se je zlonamerna programska oprema hitro širila po medsebojno povezanih sistemih. Vendar pa je Maerskova sposobnost okrevanja po napadu pokazala odpornost, saj je podjetje uspešno obnovilo delovanje z uporabo varnostnih kopij brez povezave in mobilizacijo globalnih IT ekip.
Po napadu je MAERSK uvedel več sprememb, ki so si bile prepoznane v panogi:
- Ustanovljena je bila globalna ekipa za kibernetsko varnost z regionalno razporejenimi odzivnimi enotami.
- Omrežna arhitektura je bila spremenjena v arhitekturo ničelnega zaupanja.
- Vzpostavljeno je bilo stalno spremljanje sistemov in platforma za upravljanje varnostnih informacij in dogodkov (SIEM - Security Information and Event Management).
- Postopki skladnosti so bili posodobljeni v skladu s standardi ISO 27001 in uvedena je bila popolna integracija z okvirom NIST CSF.
- Začele so se interne kampanje ozaveščanja, vključno s testi lažnega predstavljanja in usposabljanjem osebja.
Incident z ladjo MAERSK je bil opozorilo za celotno pomorstvo. Pokazal je, da:
- Celo največje, tehnološko napredno podjetje lahko ohromi en sam napad.
- Kibernetska varnost ni le domena IT oddelka – mora biti strateški element obvladovanja tveganj.
- Izvajanje okvira za upravljanje kibernetskih tveganj in njegova integracija s sistemom SMS sta bistvenega pomena.
Zagotavljanje ustrezne kibernetske higiene z rednimi posodobitvami programske opreme in upravljanjem popravkov je ključnega pomena za preprečevanje podobnih napadov. Podjetja morajo izboljšati načrtovanje neprekinjenega poslovanja z vzdrževanjem varnostnih kopij brez povezave in strogim testiranjem postopkov za obnovo po nesrečah. Sprejetje varnostnega modela ničelnega zaupanja, kjer je dostop do kritičnih sistemov omejen in preverjen, lahko zmanjša tveganje za zahrbtne napade. Nenazadnje je bistvenega pomena sodelovanje v celotni panogi, pri čemer si podjetja izmenjujejo obveščevalne podatke o grožnjah in dobre prakse za krepitev celotnega stanja kibernetske varnosti v pomorskem sektorju. Z uvedbo robustnih okvirov kibernetske varnosti in upoštevanjem mednarodnih predpisov lahko pomorski operaterji ublažijo kibernetska tveganja in povečajo odpornost svoje digitalne infrastrukture.
7. Zaključek
Pomorski sektor se mora znajti v kompleksni mreži predpisov o kibernetski varnosti, da bi zagotovil skladnost in zaščitil svoja digitalna sredstva. Smernice IMO, zlasti resolucija MSC.428(98), postavljajo pomembno mednarodno merilo za prakse kibernetske varnosti v pomorstvu in usmerjajo deležnike v tej panogi k močnejši obrambi na področju kibernetske varnosti. Ker so pomorske operacije vse bolj povezane, kibernetsko zavarovanje postaja bistveno orodje za upravljanje finančnih tveganj, razumevanje vidikov odgovornosti pa organizacijam pomaga pri pripravi na morebitne posledice kibernetskih napadov.
Sprejemanje panožnih standardov, kot sta ISO 27001 in NIST, ter skladnost s predpisi, kot je GDPR, organizacijam pomaga pri uvajanju robustnih okvirov kibernetske varnosti. Ti okviri zagotavljajo jasne smernice za obravnavo tveganj kibernetske varnosti in izboljšanje organizacijske odpornosti. Študija primera Maersk dodatno poudarja pomen skladnosti s predpisi in prikazuje, kako lahko upoštevanje standardov in predpisov pomaga ublažiti vpliv kibernetskih napadov in pospeši okrevanje.
Na splošno je razumevanje in izvajanje predpisov o kibernetski varnosti ključnega pomena za zaščito pomorstva pred kibernetskimi grožnjami. Z usklajevanjem z globalnimi okviri, zagotavljanjem kibernetskega zavarovanja in upoštevanjem najboljših praks, ki jih določajo panožni standardi, lahko pomorske organizacije izboljšajo svojo obrambo pred kibernetskimi tveganji in zagotovijo, da so dobro pripravljene na prihodnje izzive.