
Completion requirements
Nowe technologie i przyszłe wyzwania
2. Procesy autonomiczne i ryzyka automatyzacji
SS Ideal X był pierwszym na świecie komercyjnym statkiem kontenerowym. Jednostka ta została przebudowana z tankowca z okresu II wojny światowej na statek kontenerowy dla armatora Pan-Atlantic Steamship Company. Ideal X posiadał zdolność przewozową 58 kontenerów. Jego kariera w logistyce morskiej zakończyła się w 1965 roku, kiedy to pionierska jednostka nowego rodzaju transportu morskiego została zezłomowana.
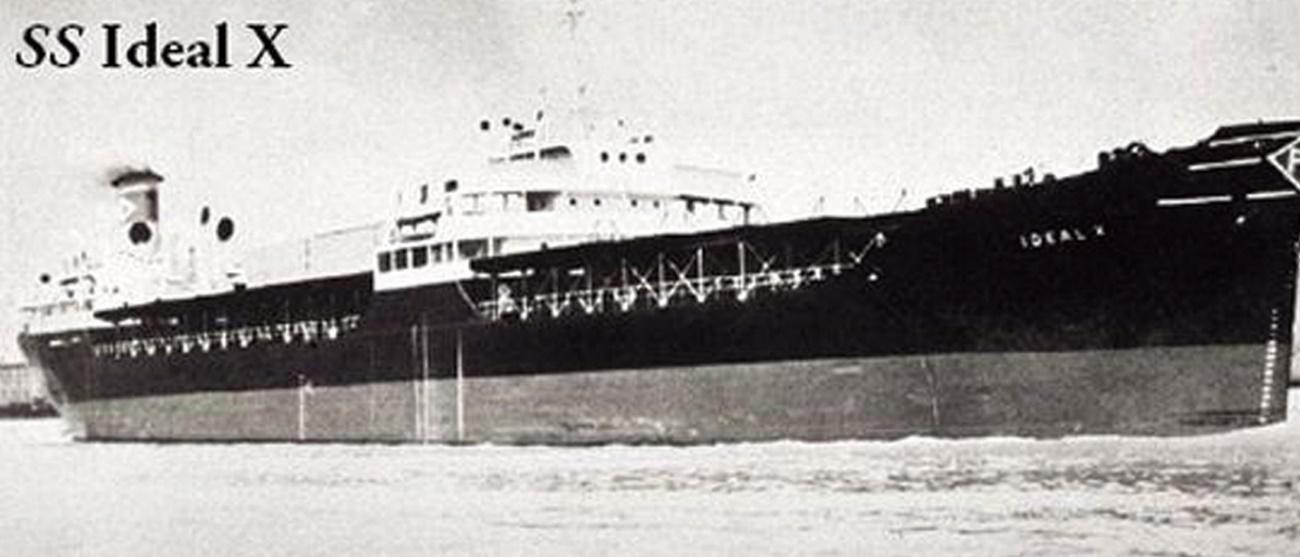
Rysunek 19: SS Ideal X
(Zdjęcie: Malcolm McLean, Pan-Atlantic Steamship Company, 26.04.1956 r.)
Powszechnie uznaje się, że przemysł kontenerowy przeszedł ogromne przemiany od czasów statku Ideal X. Obecnie największym kontenerowcem na świecie jest MSC Irina. Przy długości kadłuba wynoszącej 399 metrów oraz szerokości 61,3 metra, jednostka ta oferuje imponującą pojemność 24 346 TEU (Twenty-foot Equivalent Unit – ekwiwalent kontenera dwudziestostopowego).
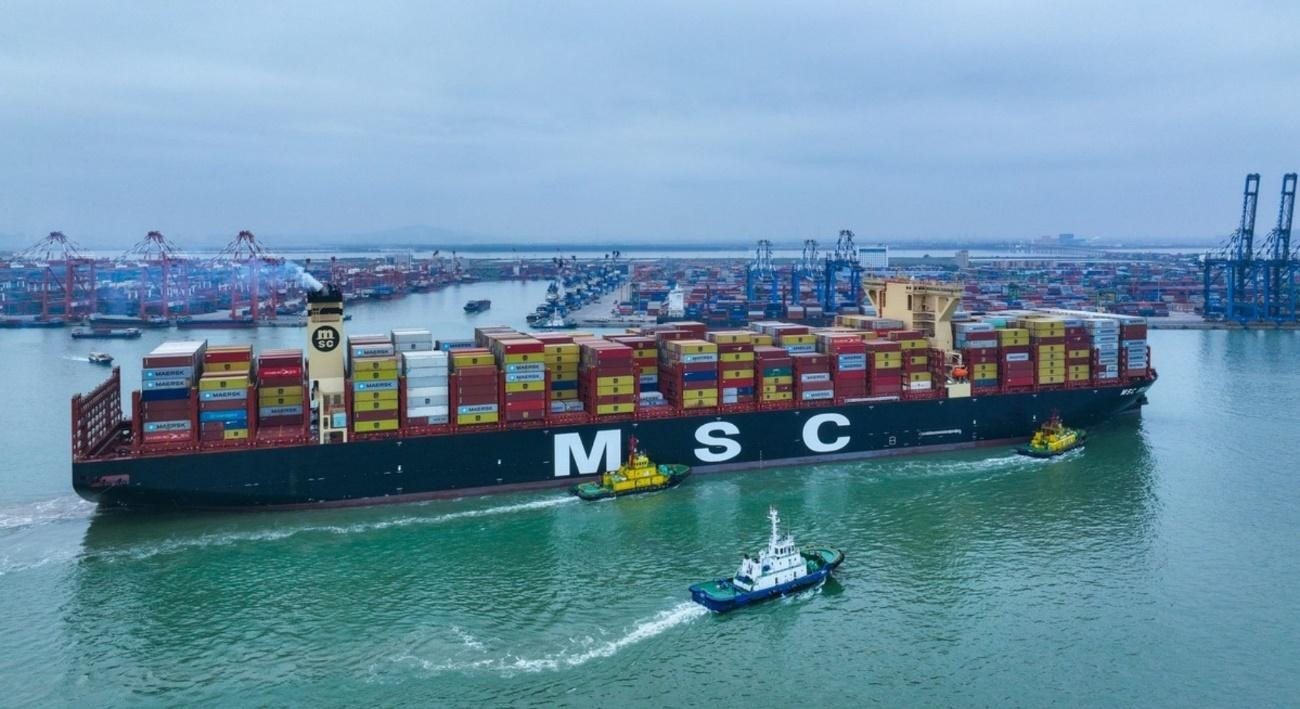
Rysunek 20: MSC Irina
(Zdjęcie: Orbits Hub Technology Private Ltd., 2024 r.)
Do dziś dążenie do opłacalności ekonomicznej łączy zarówno założenia projektowe, jak i oczekiwania operacyjne stawiane statkowi Ideal X oraz jednostce MSC Irina. Brak zweryfikowanego uzasadnienia biznesowego dla nowej koncepcji jest najszybszą drogą do jej odrzucenia. Choć dyskusja coraz częściej koncentruje się na możliwości wprowadzenia statków autonomicznych, należy pamiętać, że człowiek wylądował na Księżycu zdalnie, wykorzystując liczne systemy sterowania lotem kosmicznym oraz modułem lądownika. Jedynie przez krótki okres podczas samego lądowania moduł był sterowany lokalnie przez pilota. Pozostała część misji była realizowana z wykorzystaniem komputera nawigacyjnego Apollo (Apollo Guidance Computer). Komputer ten posiadał interfejsy umożliwiające nawigację i sterowanie statkiem kosmicznym. Rozwiązania te zostały zaprojektowane, wdrożone i potwierdzone jako funkcjonalne już w 1966 roku. Można więc zasadnie stwierdzić, że przyczyną braku statków autonomicznych nie jest niedostatek technologii. Aby głębiej zrozumieć zasadność biznesową statków autonomicznych, konieczne jest lepsze poznanie związanych z nimi ryzyk.
Ryzyko definiuje się jako iloczyn prawdopodobieństwa wystąpienia zdarzenia oraz jego konsekwencji. Im wyższe prawdopodobieństwo i im poważniejsze skutki, tym większe ryzyko. Podstawową ideą zarządzania ryzykiem jest obniżenie prawdopodobieństwa zdarzenia lub zmniejszenie dotkliwości jego konsekwencji – najlepiej obu tych czynników jednocześnie. Ryzyka występują w wielu różnych formach i kategoriach. Poniższa lista przedstawia niektóre z powszechnie rozpoznawanych rodzajów ryzyka w sektorze morskim.

Rysunek 21: Lista powszechnie rozpoznawanych zagrożeń w środowisku morskim
(Lahtinen, 2025)
Ograniczanie tych ryzyk wymaga kompleksowych strategii zarządzania ryzykiem, inwestycji w technologię oraz regularnych szkoleń personelu. Na przedstawionej powyżej liście ryzyk cyberbezpieczeństwo wymienione jest na końcu. Jednak rosnące uzależnienie procesów morskich od systemów informatycznych sprawiło, że niemal wszystkie obszary działalności stały się podatne na zagrożenia cybernetyczne. Silniki statków są podłączone do sieci w celu prowadzenia monitoringu stanu technicznego w czasie rzeczywistym. Dane meteorologiczne opierają się na analizach wspomaganych przez sztuczną inteligencję oraz na doświadczeniach zebranych z wcześniejszych tras. Systemy nawigacyjne statków są aktualizowane online i bazują wyłącznie na cyfrowo tworzonych oraz prezentowanych interfejsach użytkownika. Łańcuchy dostaw są monitorowane i optymalizowane w czasie rzeczywistym przy użyciu oprogramowania optymalizacyjnego oraz sztucznej inteligencji. Gdyby celem było zakłócenie globalnego łańcucha dostaw w żegludze, cyberbezpieczeństwo jawi się jako wyjątkowo skuteczny punkt ataku, ponieważ systemy IT są dziś zaangażowane praktycznie we wszystkie aspekty nowoczesnej żeglugi. Intencja wyrządzenia szkody („wola ataku”) jest zatem kluczowym czynnikiem w zarządzaniu ryzykiem cybernetycznym.
W zarządzaniu ryzykiem funkcjonują dwa pojęcia: safety i security. Terminy te są często używane zamiennie, jednak odnoszą się do odmiennych koncepcji, szczególnie w kontekście przemysłu morskiego. Istnieje między nimi wyraźna różnica.
Po pierwsze, safety odnosi się do ochrony ludzi, mienia oraz środowiska przed niezamierzonymi szkodami lub uszkodzeniami. Koncentruje się na zapobieganiu wypadkom oraz minimalizowaniu ryzyk związanych z eksploatacją. Obejmuje działania takie jak szkolenia, utrzymanie wyposażenia, procedury bezpieczeństwa oraz zgodność z przepisami BHP. Przykładami są zapewnienie sprawnych kamizelek ratunkowych, prowadzenie regularnych ćwiczeń bezpieczeństwa czy wdrażanie procedur zapobiegających poślizgnięciom i upadkom na statku.
Po drugie, security dotyczy ochrony ludzi, mienia oraz informacji przed zagrożeniami celowymi i działaniami o charakterze złośliwym. Skupia się na zapobieganiu umyślnym szkodom, takim jak kradzież, sabotaż czy terroryzm. Obejmuje środki chroniące przed działalnością przestępczą, nieautoryzowanym dostępem oraz innymi zagrożeniami mogącymi naruszyć bezpieczeństwo lub zasoby. Przykładami są systemy kontroli dostępu, weryfikacja personelu czy stosowanie monitoringu wizyjnego w celu wykrywania podejrzanych działań.
Podsumowując, safety dotyczy zapobiegania niezamierzonym szkodom, natomiast security odnosi się do zapobiegania szkodom celowym. Oba aspekty są kluczowe dla całościowej ochrony ludzi i zasobów, szczególnie w środowiskach wysokiego ryzyka, takich jak sektor morski. Można zatem stwierdzić, że safety odnosi się głównie do zagrożeń wewnętrznych, podczas gdy security dotyczy zagrożeń zewnętrznych. Zagrożeniami wewnętrznymi można zarządzać poprzez własne działania, na przykład szkolenia i procedury, natomiast wobec zagrożeń zewnętrznych możliwe jest jedynie odpowiednie przygotowanie.
Wraz z coraz szerszym wdrażaniem systemów autonomicznych w przemyśle morskim, solidne środki cyberbezpieczeństwa stają się niezbędne do ochrony przed ewoluującymi zagrożeniami, zapewnienia bezpiecznych operacji oraz utrzymania integralności działań morskich. Wymaga to podejścia proaktywnego, ciągłego monitorowania oraz współpracy w całej branży. Co więcej, przechodzenie w kierunku coraz większej autonomizacji może nawet ograniczyć niektóre ryzyka cybernetyczne, ponieważ zmniejszy się udział czynnika ludzkiego, który często nieświadomie sprzyja powstawaniu zagrożeń.


